API-er for headless-identitet: Utvide den headless-gjesteflyten til en navngitt brukerflyt
Når du fullfører en gjesteflyt uten hode i den off-plattform-appen, får du et gjeste-JWT-basert tilgangstoken med brukerens unike besøks-ID (UVID) tilpasset den. Hvis du vil bringe UVID og all tilknyttet kontekst til en navngitt brukerøkt, kan du overføre UVID til en ny godkjenningsflyt, som en påloggings- eller registreringsflyt uten hode.
Nødvendige utgaver
| Tilgjengelig i både Salesforce Classic (ikke tilgjengelig i alle organisasjoner) og Lightning Experience |
| Tilgjengelig i Enterprise, Unlimited og Developer Edition |
Ved å opprettholde kontekst for brukerne åpner du appene for kraftige funksjoner. Du er for eksempel vert for en e-handelsapp utenfor Salesforce-plattformen. I appen må brukere logge seg på for å lagre og kjøpe elementer. Du vil tiltrekke deg flere kjøpere ved å gjøre det mulig å lagre elementer i en handlevogn uten å logge på. Med gjestebrukerflyten konfigurerer du appen til å generere en UVID som unikt identifiserer brukeren før de logger seg på. Med noen få endringer i appen kan brukere nå bla gjennom produktene og lagre elementer i handlevognen sin uten å logge seg på. Når de går for å kjøpe elementer, ber appen dem om å logge seg på eller registrere seg. Under påloggingsprosessen overfører appen UVID-en til en navngitt brukerversjon av godkjenningskode- og legitimasjonsflyten. Fordi UVID er knyttet til handlevognen, kan brukeren se sine lagrede handlevognelementer etter å ha logget på, slik at brukeropplevelsen blir bedre.
Du kan bruke den samme prosessen på andre brukstilfeller, som samtykke til informasjonskapsler. En bruker besøker for eksempel appen og godtar et samtykkebanner for informasjonskapsler og oppretter en annen informasjonskapsel. Du kan knytte denne informasjonskapselen til UVID-en og bruke den til å lagre informasjon om brukeren, som deres samtykkepreferanser og at de allerede har godtatt banneret. Når brukeren logger seg på, kan du føre UVIDen fremover og huske preferansene deres, slik at du får en mer tilpasset og mindre støyende opplevelse.
Ved å bære kontekst for gjestebrukere kan du konstruere et fullstendig bilde av hele deres reise gjennom appen, fra tidspunktet de besøker første gang til de registrerer seg. Med hjelp fra et appanalyseverktøy kan denne informasjonen hjelpe deg med å forstå hvilke typer opplevelser brukerne foretrekker og hva som driver dem til å opprette kontoer.
Du kan overføre UVID til alle varianter av godkjenningskode- og legitimasjonsflyten og OAuth 2.0-nettserverflyten. Disse flytene deler et felles mønster av OAuth 2.0-godkjenningskodetildelingstypen, der appen ber om en godkjenningskode fra Salesforce og utveksler den mot et tilgangstoken. Her er en fullstendig liste over navngitte brukerflyter der du kan bruke en UVID.
- Pålogging med brukernavn-passord uten hode med godkjenningskode- og legitimasjonsflyten
- Registreringsflyt uten hode
- Påloggingsflyt uten passord
- Nettserverflyt
- Hybrid nettserverflyt
- Oppdateringstokenflyt for hybridapp
Bare de tre første flytene kan brukes uten hoder, så hvis du vil holde implementeringen uten hoder, unngår du flytvariasjoner på nettserveren.
Dette diagrammet viser deg en oversikt over hvordan du kan overføre et JWT-basert tilgangstoken med en UVID til en navngitt brukergodkjenningsflyt.
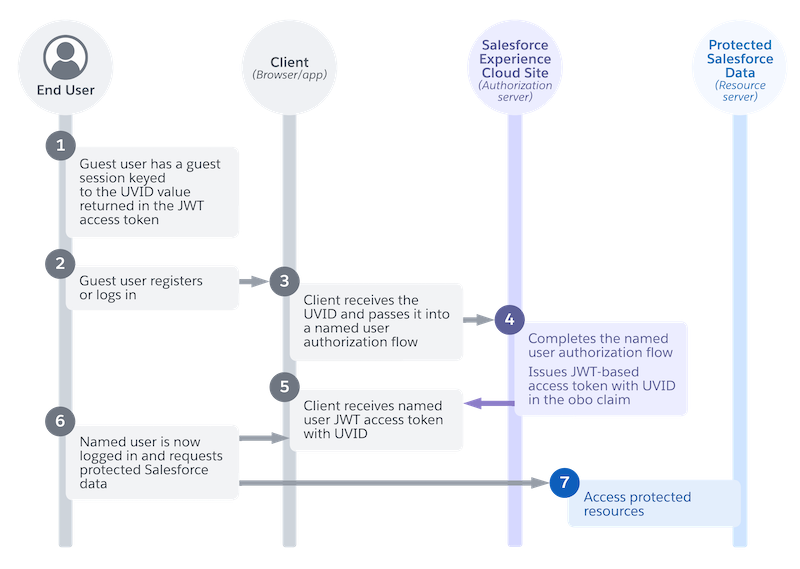
- På det punktet der diagrammet starter, er gjesteflyten allerede fullført. Brukeren har for eksempel vært i appen, men har ikke logget seg på ennå. Brukeren har en gjesteøkt knyttet til UVID-verdien som returneres i det JWT-baserte tilgangstokenet (1).
- Gjestebrukeren bestemmer seg for å registrere seg eller logge seg på. De ønsker for eksempel å kjøpe noe, så appen ber dem om å registrere seg. Eller de klikker på en knapp som krever tilgang til beskyttede data, som bestillingshistorikken deres (2).
- Appen har UVID-verdien fra gjesteøkten, så når brukeren logger seg på, overfører den UVID-en til en navngitt brukergodkjenningsflyt, som pålogging uten hode med godkjenningskode og legitimasjonsflyt. Appen har tre alternativer for overføring av UVID.
- Inkluder et gjeste-JWT-basert tilgangstoken med en UVID i
Uvid-Hint-hodet. For tokener som er utstedt fra gjesteflyten, er UVID i emnekravet (sub). - Inkluder en ren UVID-verdi i
Uvid-Hint - Inkluder en ren UVID-verdi i
uvid-hintbody-parameteren
- Inkluder et gjeste-JWT-basert tilgangstoken med en UVID i
- Salesforce fullfører den navngitte brukerflyten og utsteder et JWT-basert tilgangstoken med UVID. Til forskjell fra et gjestetoken, der UVID er i emnekravet, har det navngitte brukertokenet UVID i
obo-kravet. I et navngitt bruker-JWT-basert token lagrer emnekravet bruker-IDen. På dette punktet har UVID beholdt seg fra det tidspunktet brukeren først besøkte appen, til da de logget på (4). - Appen mottar tilgangstokenet med UVID (5).
- Den navngitte brukeren er nå logget på og ber om tilgang til beskyttede Salesforce-data (6).
- Med det JWT-baserte tilgangstokenet kan brukeren få tilgang til beskyttede Salesforce-ressurser (7).
