breadcrumbDescription
OAuth 2.0-bruger-agentforløb til integration app til stationær computer eller mobilapp
Med OAuth 2.0-bruger-agentforløbet kan brugere autorisere en app til stationær computer eller en mobilapp til at få adgang til data ved brug en ekstern eller integreret browser. Klientapps, der kører i en browser, ved brug af et scriptsprog, f.eks. JavaScript, kan også bruge dette forløb. Dette forløb bruger en implicit OAuth 2.0-tildelingstype.
EditionsHeading
| Tilgængelig i: både Salesforce Classic og Lightning Experience |
| Tilgængelig i: Alle versioner |

Se Nye tilsluttede apps kan ikke længere oprettes i Spring ’26 for at få flere oplysninger.

Med bruger-agentforløbet modtager den tilsluttede app, der integrerer klientappen med Salesforce-API, adgangstokenet som en HTTP-omdirigering. Den tilsluttede app anmoder om, at autorisationsserveren omdirigerer bruger-agenten til en webserver eller til en tilgængelig lokal ressource. Webserveren kan udtrække adgangstokenet fra svaret og overføre det til den tilsluttede app. Af hensyn til sikkerheden leveres tokensvaret som et hash-tag-fragment (#) på URL'en. Dette format forhindrer tokenet i at blive sendt til serveren eller til andre servere i henvisningssidehoveder.

Du bruger f.eks. Salesforce Mobile SDK til at opbygge en mobilapp, der slår kundekontaktoplysninger op fra din Salesforce-organisation. Mobile SDK implementerer OAuth 2.0-bruger-agentforløbet for din tilsluttede app, integrerer mobilappen med din Salesforce-API og giver den autoriseret adgang til de definerede data. Forløbet følger disse trin.
- Brugeren åbner mobilappen.
- Den tilsluttede app dirigerer brugeren til Salesforce for at godkende og autorisere mobilappen.
- Brugeren godkender adgangen til autorisationsforløbet.
- Den tilsluttede app modtager tilbagekaldet fra Salesforce for den omdirigerings-URL, der udtrækker adgangen og opdateringstokener.
- Den tilsluttede app bruger adgangstokenet til at få adgang til data på brugerens vegne.
Omdirigering til autorisationsslutpunkt
For at få en brugers autorisation til at få adgang til Salesforce-data, omdirigerer den tilsluttede app brugeren til godkendelsesslutpunktet. Her er der et eksempel på en HTTP-omdirigering.
https://login.salesforce.com/services/oauth2/authorize?response_type=token&
client_id=3MVG9lKcPoNINVBIPJjdw1J9LLJbP_pqwoJYyuisjQhr_LLurNDv7AgQvDTZwCoZuDZrXcPCmBv4o.8ds.5iE&
redirect_uri=https://www.customercontactinfo.com/user_callback.jspk&
state=mystate
Medtag disse parametre i URL'en.
| Parameter | Beskrivelse |
|---|---|
| OAuth 2.0-autorisationsslutpunkt | Salesforce-forekomstens OAuth 2.0-autorisationsslutpunkt. Tilsluttede apps sender OAuth-autorisationsanmodninger til dette slutpunkt. |
client_id
|
Forbrugernøglen for den tilsluttede app. Hvis du vil have adgang til forbrugernøglen, skal du fra Appstyring finde den tilsluttede app og vælge Vis fra rullelisten. Klik derefter på Administrer forbrugerdetaljer. Du bliver nogle gange bedt om at bekræfte din identitet, før du kan få vist forbrugernøglen. |
redirect_uri
|
Den URL, som brugeren føres til efter en godkendelse. Omdirigerings-URI'en skal matche en af værdierne i den tilsluttede apps Tilbagekalds-URL-felt. Ellers mislykkes godkendelsen. Du kan finde omdirigerings-URI'en på den tilsluttede apps Administrer tilsluttede apps-side eller fra den tilsluttede apps definition. Denne værdi skal være URL-kodet. |
response_type
|
Brug token-værdien. Du kan også bruge token
id_token-værdien med openid-omfanget og en nonce-parameter. Hvis du angiver token id_token, returnerer Salesforce et id-token i svaret. |
Disse parametre er valgfri.
| Parameter | Beskrivelse |
|---|---|
scope
|
Tilladelser, der definerer typen af beskyttede ressourcer, som en tilsluttet app har adgang til. Du tildeler omfang til en tilsluttet app, når du bygger den, og de inkluderes i OAuth-tokenerne under autorisationsforløbet. Hvis du ikke inkluderer denne parameter, forespørges der på alle omfang, der er tildelt den tilsluttede app. De omfang, der videregives i denne parameter, skal være et undersæt af de registrerede omfang. For gyldige parametre kan du se OAuth-omfang. |
state
|
Enhver tilstand, som den eksterne websteneste anmoder om at få sendt til tilbagekalds-URL'en. Denne værdi skal være URL-kodet. |
display
|
Ændrer visningstypen af login- og godkendelsessider. Salesforce understøtter disse værdier.
|
login_hint
|
Angiver en gyldig brugernavnværdi for at udfylde loginsiden på forhånd med brugernavnet, f.eks. Hvis du vil overføre |
nonce
|
Bruges sammen med openid til at anmode om et bruger-id-token. Bruger-id-tokenet returneres i svaret. Denne parameter er valgfri, men den hjælper med at opdage genafspilningsangreb.
|
prompt
|
Angiver, hvordan autorisationsserveren anmoder brugeren om bekræftelse og godkendelse igen. Salesforce understøtter disse værdier.
Du kan overføre |
prompt
|
Angiver, hvordan autorisationsserveren anmoder brugeren om bekræftelse og godkendelse igen. Salesforce understøtter disse værdier.
Du kan overføre |
sso_provider
|
Udviklernavnet på en SSO-identitetsudbyder (single sign-on), der er konfigureret med en login-URL til Mit domæne eller en Experience Cloud-lokalitets-URL. Du kan bruge denne parameter til at oprette en SSO-oplevelse, der føles, som om din app er integreret med SSO-udbyderen. Du kan f.eks. bruge denne parameter til at tilbyde SSO i en headless Identity-implementering. |
Bruger godkender og autoriserer adgang
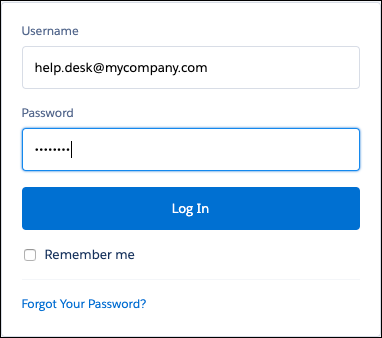
Brugeren logger ind på Salesforce med sine legitimationsoplysninger. Brugeren interagerer med autorisationsslutpunktet direkte, så applikationen aldrig ser brugerens legitimationsoplysninger.
Efter login omdirigerer Salesforce brugerne til godkendelsessiden for at tildele adgang til appen.
Salesforce tildeler adgangstoken
Når en bruger godkender adgangen til en tilsluttet app, omdirigerer Salesforce brugeren til genopkalds-URLen. Inkluderet i omdirigeringer er det tildelte adgangstoken, som den tilsluttede app kan udtrække og bruge til at få adgang til data på slutbrugerens vegne.
Her er der et eksempel på tilbagekald fra serveren. Svaret kommer efter et hash-tag(#)-tegn snarere end som HTTP-forespørgselsparametre.
https://www.customercontactinfo.com/user_callback.jsp#
access_token=00Dx0000000BV7z%21AR8AQBM8J_xr9kLqmZIRyQxZgLcM4HVi41aGtW0qW3JCzf5xd
TGGGSoVim8FfJkZEqxbjaFbberKGk8v8AnYrvChG4qJbQo8&
refresh_token=5Aep8614iLM.Dq661ePDmPEgaAW9Oh_L3JKkDpB4xReb54_pZfVti1dPEk8aimw4Hr9ne7VXXVSIQ%3D%3D&
instance_url=https://yourInstance.salesforce.com&
id=https://login.salesforce.com%2Fid%2F00Dx0000000BV7z%2F005x00000012Q9P&
issued_at=1278448101416&
signature=miQQ1J4sdMPiduBsvyRYPCDozqhe43KRc1i9LmZHR70%3D&
scope=id+api+refresh_token&
token_type=Bearer&
state=mystate
Svaret i dette eksempel indeholder følgende parametre efter hash-tagget (#). Den tilsluttede apps genopkalds-URL kommer før hash-tagget (#).
| Parameter | Beskrivelse |
|---|---|
access_token
|
Oauth-token, som en tilsluttet app bruger til at anmode om adgang til en beskyttet ressource på vegne af klientapplikationen. Yderligere tilladelser i form af omfang kan ledsage adgangstokenet. |
refresh_token
|
Det token, der hentes fra webserveren, brugeragenten eller hybridappens tokenforløb. Denne værdi er en hemmelighed. Tag de rette forholdsregler for at beskytte den. Opdateringstokenet for bruger-agentforløbet udstedes kun, hvis du anmodede om
|
instance_url
|
En URL, der angiver forekomsten af brugerens organisation. Eksempel: https://yourInstance.salesforce.com/. |
id
|
En identitets-URL, der kan bruges til at identificere brugeren og til at forespørge om flere oplysninger om brugeren. Se Identitets-URL'er. |
issued_at
|
Tidsstempel i millisekunder for, hvornår signaturen blev oprettet. |
signature
|
Base64-kodet HMAC-SHA256-signatur signeret med client_secret. Signaturen kan indeholde det sammenkædede id og issued_at value, som du kan bruge til at bekræfte, at identitets-URL'en ikke er ændret, siden serveren sendte den. |
scope
|
De omfang, der er knyttet til adgangstokenet. Omfang definerer typen af beskyttede ressourcer, som klienten har adgang til. Du tildeler omfang til en tilsluttet app, når du bygger den, og de inkluderes i OAuth-tokenerne under autorisationsforløbet. For gyldige parametre kan du se OAuth-omfang. |
token_type
|
En Bearer-tokentype, der bruges til alle svar, der inkluderer et adgangstoken. |
state
|
Tilstand, der er anmodet om af klienten. Denne værdi inkluderes kun, hvis state-parameteren er inkluderet i den oprindelige forespørgselsstreng. |
Svaret kan også indeholde disse parametre.
| Parameter | Beskrivelse |
|---|---|
id_token
|
En signeret datastruktur, der indeholder godkendte brugerattributter, inklusive et entydigt id for brugeren og et tidsstempel, der angiver, hvornår tokenet blev udstedt. Det identificerer også den anmodende klientapp. Se OpenID Connect-specifikationer. Denne parameter returneres, hvis omfangsparameteren indeholder |
sfdc_site_url
|
Hvis brugeren er medlem af en Experience Cloud-lokalitet, angives lokalitetens URL. |
sfdc_site_id
|
Hvis brugeren er medlem af en Experience Cloud-lokalitet, angives lokalitetens id. |
