Sie befinden sich hier:
Aktivieren und Konfigurieren von Sicherheitsrichtlinien für mobile Anwendungen
Verwenden Sie die praktische Setup-Benutzeroberfläche, um Richtlinien für mobile Sicherheit zu aktivieren, zu konfigurieren und zu erzwingen.
Erforderliche Editionen
| Erforderliche Benutzerberechtigungen | |
|---|---|
| Erstellen und Ändern der Einstellungen für die erweiterte Sicherheit der mobilen Anwendung: | Verwalten der erweiterten Sicherheit der mobilen Anwendung UND Metadaten modifizieren |

Konfigurieren Ihrer Richtlinien:
- Geben Sie unter "Setup" im Feld "Schnellsuche" den Text Mobile Sicherheit ein und wählen Sie dann Mobile Sicherheit aus.
-
Wählen Sie Sicherheitsrichtlinien bearbeiten für iOS oder Android aus.
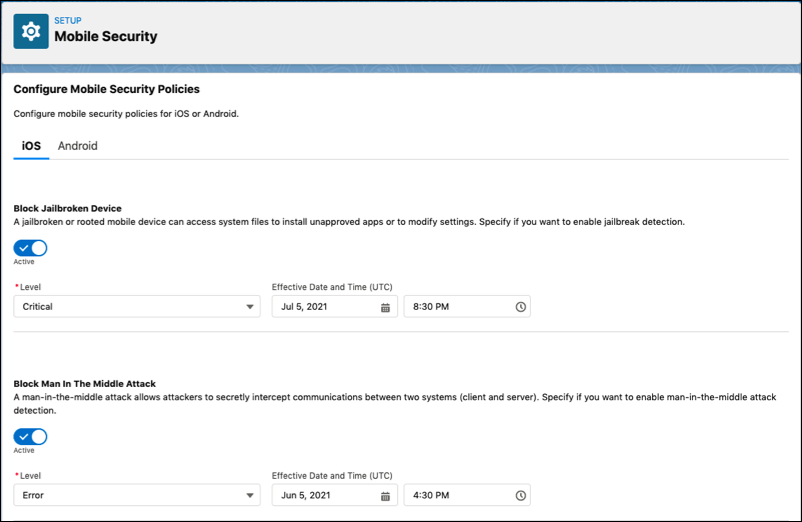
Jeder Schweregrad stellt die Aktionen dar, die bei einem Verstoß erzwungen werden.
| Schweregrad | Erzwungene Aktionen |
|---|---|
critical |
Die Anwendungsdaten werden entfernt und der Benutzer wird abgemeldet. |
error |
Blockiert den Zugriff auf die Anwendung, bis das Problem behoben wurde, meldet den Benutzer aber nicht ab. |
warn |
Benachrichtigt den Benutzer über den Verstoß und empfiehlt, wie er gelöst werden kann, der Benutzer kann jedoch die Anwendung weiterhin verwenden. |
info |
Blockiert die verbotene Aktion oder protokolliert die Benutzeraktion und informiert den Benutzer. |
Bei Kaltstarts und wenn das Zugriffstoken eines Benutzers abgelaufen ist, überprüft die erweiterte Sicherheit der mobilen Anwendung die Richtlinien und erzwingt Maßnahmen. Benutzer können ihre Richtlinien auch manuell erneut überprüfen.

Richtlinien für mobile Sicherheit werden wirksam, wenn Benutzer das Beenden der mobilen Salesforce-Anwendung erzwingen oder sich zu einer neuen Sitzung anmelden. Um sicherzustellen, dass neue oder geänderte Einstellungen für alle Benutzer wirksam werden, sollten Sie den Zugriff auf die mobile Salesforce-Anwendung widerrufen, damit sich jeder Benutzer neu anmelden muss.
Sie sollten Ihre Benutzer auch hinsichtlich der von Ihnen geplanten Änderungen warnen, insbesondere dann, wenn Sie bisher verfügbare Aktivitäten einschränken werden.
| Policenname | Beschreibung | Schweregrad | Betriebssystem |
|---|---|---|---|
| Liste der zulässigen Geräte | Bei einer Gerätezulassungsliste handelt es sich um eine Liste mit Geräten, die von Benutzern verwendet werden dürfen. Geben Sie zulässige Geräte als eine durch Semikolons getrennte Liste an. | Schweregrad:
Beispiele:
|
iOS und Android |
| Authentifizierungsserver-Zertifikatverankerung | Zertifikatverankerung für die Authentifizierungsserver-URLs, bei denen der Benutzer Anmeldeinformationen zum Anmelden angibt. Weitere Informationen finden Sie unter Konfigurieren der Authentifizierungsserver-Zertifikatverankerung. |
Schweregrad: |
iOS und Android |
| Blockieren von 3D Touch | 3D Touch oder langes Drücken liegt vor, wenn ein Benutzer ein Anwendungssymbol drückt und gedrückt hält, um Aufgaben auszuführen, ohne die Anwendung zunächst öffnen zu müssen. Hinweis Diese Richtlinie wird nur auf iPhones mit 3D Touch bis zum iPhone XS unterstützt. |
Schweregrad: |
Nur iOS |
| Kalender blockieren | Blockieren Sie den Kalenderzugriff auf dem Gerät eines Benutzers. | Schweregrad: |
iOS und Android |
| Kamera blockieren | Blockieren Sie den Kamerazugriff auf dem Gerät eines Benutzers. | Schweregrad: |
Nur iOS |
| Kontakte blockieren | Blockieren Sie den Zugriff auf Kontakte auf dem Gerät eines Benutzers. | Schweregrad: |
iOS und Android |
| Benutzerdefinierte Tastatur blockieren | Eine benutzerdefinierte Tastatur ersetzt die integrierte Tastatur auf einem Mobilgerät durch eine Drittanbieter-Alternative. Geben Sie an, ob benutzerdefinierte Tastaturen blockiert werden sollen. | Schweregrad: |
Nur iOS |
| Blockieren von Dateisicherungen | Eine Dateisicherung wie iCloud synchronisiert Dateien und Fotos auf dem Mobilgerät eines Benutzers im Cloud-Speicher. Durch die Richtlinie wird verhindert, dass in der mobilen Salesforce-Anwendung gespeicherte Dateien mit einer Dateisicherung synchronisiert werden. |
Schweregrad: |
Nur iOS |
| Gerät mit Jailbreak blockieren | Ein Mobilgerät mit Jailbreak oder Rootzugriff kann auf Systemdateien zugreifen, um nicht genehmigte Anwendungen zu installieren oder Einstellungen zu ändern. | Schweregrad:
|
iOS und Android |
| Man-in-the-Middle-Angriff blockieren | Über einen Man-in-the-Middle-Angriff können Angreifer auf geheime Weise die Kommunikation zwischen zwei Systemen (Client und Server) abfangen. Diese Richtlinie basiert auf der Netzwerkverbindung. Wenn das Gerät eines Benutzers eine geringe Konnektivität aufweist oder sich das Gerät im Flugzeugmodus ohne Internetverbindung befindet, kann die Richtlinie ausgelöst werden. |
Schweregrad:
|
iOS und Android |
| Mikrofon blockieren | Blockieren Sie den Mikrofonzugriff auf dem Gerät eines Benutzers. | Schweregrad: |
Nur iOS |
| Blockieren von OS-Freigabeaktionen | Ein Benutzer kann bestimmte Aufgaben wie das Kopieren eines Links oder Speichern eines Bilds mit Freigabeaktionen für das Betriebssystem ausführen. Hinweis Damit Ihre Daten sicher bleiben, verwendet die Anwendung nun automatisch einen geschützten Dateibetrachter, sobald "Freigabe für Betriebssystem blockieren" aktiviert ist. Dieser sichere Betrachter verhindert die unbefugte Freigabe und behält Ihre Informationen in der Anwendung bei. |
Schweregrad: |
Nur iOS |
| Screenshot blockieren | Mit einem Screenshot wird erfasst, was auf dem Mobilgerät eines Benutzers angezeigt wird. Geben Sie an, ob Sie Screenshots blockieren möchten. | Schweregrad: |
iOS und Android |
| Liste blockierter Geräte | Bei einer Gerätesperrliste handelt es sich um eine Liste mit Geräten, deren Verwendung für Benutzer gesperrt ist. Geben Sie gesperrte Geräte als eine durch Semikolons getrennte Liste an. | Schweregrad:
Beispiele:
|
iOS und Android |
| Biometrische Anmeldedaten prüfen | Prüfen Sie biometrische Anmeldedaten jedes Mal, wenn ein Benutzer die Anwendung öffnet. Die Richtlinien "Biometrische Anmeldedaten prüfen" und "Gerätekenncode erforderlich" können nicht gleichzeitig aktiviert werden. | Schweregrad:
|
iOS und Android |
| URL-Zwischenspeicherung deaktivieren | Bei der URL-Zwischenspeicherung werden einige Informationen der aufgerufenen Websites gespeichert. Geben Sie an, ob Sie die URL-Zwischenspeicherung deaktivieren möchten. | Schweregrad: |
Nur iOS |
| Aktivieren von strengen Datenleckschutzsteuerungen | Durch das Aktivieren eines strengen Schutzes vor Datenlecks wird der Zugriff auf das Kontextmenü in iOS blockiert, über das ein Benutzer ausgewählten Text kopieren, online suchen und nachschlagen kann. Hinweis: In der mobilen Anwendung sind einige Seiten nativ und einige hybrid. Diese Richtlinie funktioniert nur auf nativen und nicht bearbeitbaren Hybridseiten.  ACHTUNG Die Salesforce-Anwendung ermöglicht es Android-Benutzern derzeit, Text einzufügen, wenn eine externe Tastatur verbunden ist und die Prognosetext- oder Zwischenablagefunktion der Tastatur aktiv ist. |
Schweregrad: |
iOS und Android |
| E-Mail protokollieren | Protokollieren Sie das Ereignis, wenn ein Benutzer einem Kontakt in der Anwendung eine E-Mail sendet. | Schweregrad: |
iOS und Android |
| Telefonanruf protokollieren | Protokollieren Sie das Ereignis, wenn ein Benutzer in der Anwendung einen Anruf tätigt. | Schweregrad: |
iOS und Android |
| Screenshot protokollieren | Mit einem Screenshot wird erfasst, was auf dem Mobilgerät eines Benutzers angezeigt wird. Ein Ereignis wird protokolliert, wenn ein Benutzer einen Screenshot erstellt. Das Ereignis wird an den Ereignis-Stream der Organisation gesendet und kann in allen gerade laufenden Streaming-Integrationen, beispielsweise "Splunk" oder "FairWarning", angezeigt werden. Vom Ereignis wird das Screenshot-Bild selbst nicht protokolliert. Es protokolliert nur das Ereignis eines Benutzers, der einen Screenshot erstellt. |
Schweregrad: |
Nur iOS |
| Ergebnis der Sicherheitsrichtlinienauswertung protokollieren | Eine Sicherheitsrichtlinienauswertung bewertet, ob Benutzer die Sicherheitsanforderungen erfüllen. Protokollieren Sie die Ergebnisse einer Sicherheitsrichtlinienauswertung. | Schweregrad: |
iOS und Android |
| SMS protokollieren | Protokollieren Sie das Ereignis, wenn ein Benutzer in der Anwendung eine SMS-Nachricht sendet. | Schweregrad: |
iOS und Android |
| Benutzer nach Änderung der biometrischen Anmeldedaten abmelden | Bei der biometrischen Anmeldung wird die Gesichtserkennung oder der Fingerabdruck verwendet, um Geräte und Anwendungen zu entsperren. | Schweregrad: |
Nur iOS |
| Benutzer nach Neustart des Geräts abmelden | Geben Sie an, ob ein Benutzer nach dem Neustart eines Geräts abgemeldet werden soll. | Schweregrad: |
iOS und Android |
| Maximale Version der Anwendung | Geben Sie die maximale Anwendungsversion an, die auf dem Mobilgerät Ihres Benutzers installiert sein darf. | Schweregrad:
Beispiel: |
iOS und Android |
| Maximale Offline-Tage ohne Aktualisierung der Richtlinien | Es wird eine Sicherheitsrichtlinienaktualisierung vorgenommen, wenn ein Benutzer die Anwendung öffnet. Geben Sie die maximale Anzahl der Tage an, für die ein Benutzer keine Sicherheitsrichtlinienaktualisierung vornehmen muss. | Schweregrad:
Beispiel: |
iOS und Android |
| Maximale Version des Betriebssystems | Geben Sie die maximale Betriebssystemversion an, die das Mobilgerät Ihres Benutzers nicht überschreiten darf. | Schweregrad:
Beispiel: |
iOS und Android |
| Mindestversion der Anwendung | Geben Sie die minimale Anwendungsversion an, die auf dem Mobilgerät Ihres Benutzers installiert sein muss. | Schweregrad:
Beispiel: |
iOS und Android |
| Mindestversion des Betriebssystems | Geben Sie die minimale Betriebssystemversion an, die vom Mobilgerät Ihres Benutzers erfüllt werden muss. | Die Nummer der Mindestversion des Betriebssystems. Schweregrad:
Beispiel: |
iOS und Android |
| Patch-Version mit minimaler Sicherheit | Ein Sicherheitspatch hilft dabei, das Mobilgerät eines Benutzers vor Sicherheitslücken zu schützen. Geben Sie die mindestens erforderliche Sicherheitspatch-Version an. | Das Datum der mindestens erforderlichen Sicherheitspatch-Version. Schweregrad:
Beispiel: |
Nur Android |
| URI-Schema des mobilen Browsers | Geben Sie das URI-Schema des mobilen Browsers zum Öffnen von Links auf dem Gerät eines Benutzers an. | Schweregrad: Beispiel für Chrome für iOS: |
iOS und Android |
| Handler für die Telefonanrufanwendung | Geben Sie eine Anwendung an, mit der ein Anruf auf dem Gerät eines Benutzers getätigt werden kann. | Schweregrad: Der Wert muss als Link |
iOS und Android |
| Gerätekenncode erforderlich | Ein Gerätekenncode sorgt für eine zusätzliche Sicherheitsebene auf dem Mobilgerät des Benutzers. Geben Sie an, ob ein Gerätekenncode erforderlich sein soll. Die Richtlinien "Gerätekenncode erforderlich" und "Biometrische Anmeldedaten prüfen" können nicht gleichzeitig aktiviert werden. | Schweregrad:
|
iOS und Android |
| Verankern von Ressourcenzertifikaten | Die Zertifikatverankerung für die Ressourcen-URLs, die von der Anwendung zum Abrufen von Daten für den Benutzer verwendet werden. | Schweregrad: info
|
iOS und Android |
- Konfigurieren der Authentifizierungsserver-Zertifikatverankerung
Geben Sie den Domänennamen und den Zertifikat-Fingerabdruck an, um die Authentifizierungsserver-Zertifikatverankerung zu konfigurieren.
