Salesforce를 OpenID Connect 공급자로 사용하여 OpenID Connect 단일 로그아웃 구성
OpenID Connect 신뢰 당사자 역할을 수행하는 기존의 연결된 앱에 대해 단일 로그아웃(SLO)을 구성합니다. OpenID Connect SLO를 사용하면 사용자가 Salesforce 또는 신뢰 당사자에서 로그아웃하여 둘 모두에서 로그아웃할 수 있습니다.
필수 Edition
| 지원 제품: Salesforce Classic 및 Lightning Experience 모두 |
연합 인증은 다음에서 사용할 수 있습니다. 모든 Edition 위임받은 인증은 다음에서 사용할 수 있습니다. Professional, Enterprise, Performance, Unlimited, Developer, Database.com Edition 인증 공급자 지원 제품: Professional, Enterprise, Performance, Unlimited, Developer Edition |
| 필요한 사용자 권한 | |
|---|---|
| 설정 보기: | 설정 및 구성 보기 |
| 설정 편집: | 애플리케이션 사용자 정의 AND 모든 데이터 수정 |
OpenID Connect SLO를 구성하기 전에 다음 정보를 검토합니다.
- 신뢰 당사자가 OpenID Connect SLO를 지원하는지 확인해야 합니다.
- Salesforce는 현재 프론트채널 SLO만 지원합니다. 즉, SLO 리디렉션은 동일한 브라우저에서 발생해야 합니다. Salesforce는 서로 다른 브라우저에 걸쳐 SLO를 지원하지 않습니다.
- 연결된 앱을 처음 생성한 후에 발생한 연결된 앱 편집 페이지의 SLO 구성 변경 사항은 연결된 앱 관리 페이지에 자동으로 전파되지 않습니다.
- 사용자가 Salesforce에서 SLO를 시작하면 로그인 페이지로의 리디렉션이 약 10초 지연됩니다. 이 지연을 통해 사용자는 신뢰 당사자에서도 로그아웃됩니다.
다음 단계를 통해 기존 연결된 앱을 편집할 수 있습니다. 단계에 설명되어 있는 필드는 연결된 앱을 만들거나 관리할 경우 모두에서 같습니다.
- 설정에서 빠른 찾기 상자를 사용하여 연결된 앱 관리를 찾아서 선택합니다.
- SLO를 구성할 연결된 앱 옆의 편집을 클릭합니다.
-
OAuth 정책 아래에서 단일 로그아웃 활성화를 선택합니다.
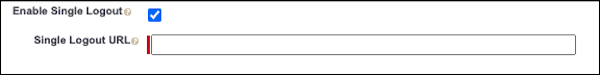
- 단일 로그아웃 URL의 경우 연결된 앱의 신뢰 당사자의 OpenID Connect SLO 끝점을 입력합니다. 사용자가 Salesforce에서 로그아웃하면 Salesforce가 이 끝점에 로그아웃 요청을 전송합니다. 신뢰 당사자가 이 끝점을 제공합니다. 단일 로그아웃 URL은 절대 URL이고 https://로 시작해야 합니다.
-
로그아웃 후 사용자가 리디렉션되는 위치를 제어하려면 로그아웃 페이지 설정을 구성합니다.
- 조직의 경우 세션 설정에서 로그아웃 페이지 URL을 설정합니다. 이 URL은 연결된 앱뿐만 아니라 전체 조직에 적용됩니다. 로그아웃 페이지 URL을 설정하지 않을 경우 사용자가 로그아웃하면 내 도메인 로그인 페이지로 리디렉션됩니다.
- Experience Cloud 사이트의 경우 사이트의 로그인 및 등록 설정에서 로그아웃 페이지 URL을 설정합니다. 로그아웃 페이지 URL을 설정하지 않을 경우 사용자가 로그아웃하면 사이트 로그인 페이지로 리디렉션됩니다.
- 신뢰 당사자 Salesforce 조직에 대한 OpenID Connect 공급자 SLO 끝점을 제공합니다. 신뢰 당사자가 이 끝점을 사용하여 SLO를 시작합니다. 끝점 형식은 https://MyDomainName.my.salesforce.com/services/auth/idp/oidc/logout이며 여기에서 MyDomainName은 Salesforce 도메인입니다. OpenID Connect 검색 끝점을 사용하여 이 끝점을 찾을 수도 있습니다.
다음 사항도 참조:
이 기사를 통해 문제를 해결했습니까?
개선을 위한 의견을 보내주세요.
