Configuration de la déconnexion unique OpenID Connect avec Salesforce en tant que partie de confiance
Configurez la déconnexion unique (SLO) pour un fournisseur d'authentification agissant en tant que fournisseur OpenID Connect. Avec la SLO OpenID Connect, les utilisateurs peuvent se déconnecter de Salesforce ou du fournisseur OpenID Connect pour se déconnecter des deux.
Éditions requises
Disponible avec : Salesforce Classic et Lightning Experience
L'authentification fédérée est disponible dans : Toutes les éditions
L'authentification déléguée est disponible dans : Professional Edition, Enterprise Edition, Performance Edition, Unlimited Edition, Developer Edition et Database.com Edition
Les fournisseurs d'authentification sont disponibles avec : Professional Edition, Enterprise Edition, Performance Edition, Unlimited Edition et Developer Edition
Autorisations utilisateur requises
Pour afficher les paramètres :
Afficher la configuration
Pour modifier les paramètres :
Personnaliser l'application
ET
Modifier toutes les données
Avant de configurer la SLO OpenID Connect, lisez ces informations.
Vérifiez que le fournisseur d’authentification prend en charge SLO OpenID Connect.
Actuellement, Salesforce prend en charge uniquement la déconnexion unique (SLO) front-channel, ce qui signifie que les redirections SLO doivent être exécutées dans le même navigateur. Salesforce ne prend pas en charge la SLO entre différents navigateurs.
Certains fournisseurs d’authentification ne prennent pas en charge la déconnexion initiée par la partie de confiance. Dans ce cas, suivez uniquement l’étape 5. Les utilisateurs peuvent se déconnecter de Salesforce lorsque la déconnexion est initiée par le fournisseur d’authentification. Cependant, la déconnexion de Salesforce ne déconnecte pas nécessairement l’utilisateur de la session du fournisseur d’authentification.
Ces étapes modifient un fournisseur d'authentification existant. Les champs sont identiques lorsque vous créez ou gérez une application connectée.
Dans Configuration, utilisez la case Recherche rapide pour rechercher et sélectionner Fournisseurs d'authentification.
En regard du fournisseur d’authentification pour lequel vous souhaitez configurer la SLO, cliquez sur Modifier.
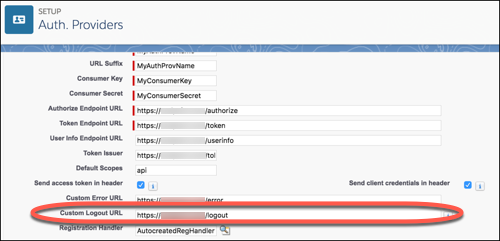
Sous Modifier le fournisseur d’authentification, saisissez le point de terminaison de la déconnexion depuis le fournisseur d’authentification dans URL de déconnexion personnalisée. Avec ce point de terminaison, Salesforce peut initier SLO. L'URL de déconnexion personnalisée doit être une URL absolue et commencer par http:// ou https://.
Enregistrez votre travail.
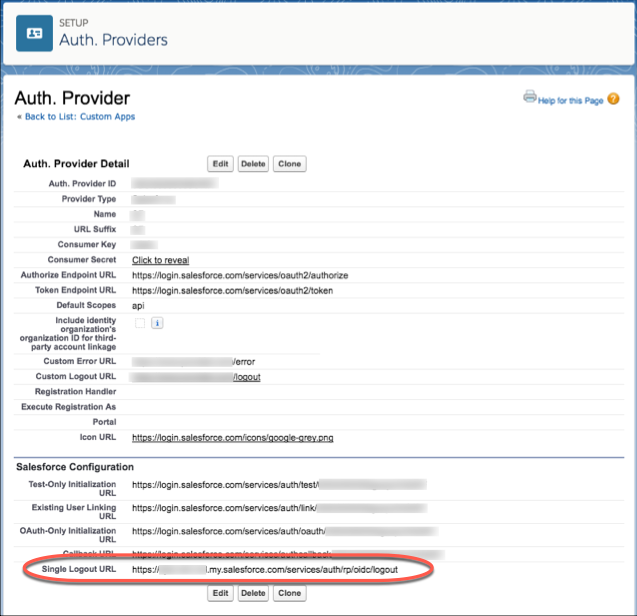
Saisissez le fournisseur OpenID Connect avec le point de terminaison SLO de votre organisation Salesforce.
Le fournisseur OpenID Connect utilise ce point de terminaison pour initier la SLO. Le format du point de terminaison est https://NomMonDomaine.my.salesforce.com/services/auth/idp/oidc/logout, où NomMonDomaine est le Mon domaine de votre organisation. Vous pouvez également rechercher ce point de terminaison en utilisant le Point de terminaison de découverte OpenID Connect.
We use three kinds of cookies on our websites: required, functional, and advertising. You can choose whether functional and advertising cookies apply. Click on the different cookie categories to find out more about each category and to change the default settings.
Privacy Statement
Required Cookies
Always Active
Required cookies are necessary for basic website functionality. Some examples include: session cookies needed to transmit the website, authentication cookies, and security cookies.
Functional Cookies
Functional cookies enhance functions, performance, and services on the website. Some examples include: cookies used to analyze site traffic, cookies used for market research, and cookies used to display advertising that is not directed to a particular individual.
Advertising Cookies
Advertising cookies track activity across websites in order to understand a viewer’s interests, and direct them specific marketing. Some examples include: cookies used for remarketing, or interest-based advertising.