Loading
Salesforce-organisaatiosi määrittäminen ja ylläpito
BYOK-yhteensopivan sertifikaatin generointi

BYOK-yhteensopivan sertifikaatin generointi

Jos haluat salata Salesforcessa olevia tietoja Bring Your Own Key (BYOK) -avainmateriaalilla mille tahansa ominaisuudelle, kuten kenttätason salaukselle tai haun salaukselle, käytä Salesforcea luodaksesi 4096-bittisen RSA-sertifikaatin. Voit generoida itse allekirjoitetun tai sertifikaatin myöntäjän (CA) allekirjoittaman sertifikaatin. Jokaisen BYOK-yhteensopivan sertifikaatin yksityinen avain salataan muodostetulla, organisaatiokohtaisella vuokralaisen salaisuuden avaimella.

Vaaditut versiot

Käytettävissä Salesforce Classicissa (ei kaikissa organisaatioissa) ja Lightning Experiencessa.
Käytettävissä: Enterprise Edition-, Performance Edition- ja Unlimited Edition -versioissa Salesforce Shield- tai Shield Platform Encryption -lisensseillä.
Saatavilla ilmaiseksi Developer Edition -versiossa.
Tarvittavat käyttöoikeudet
Vuokralaisten salaisuuksien ja asiakkaiden tarjoamien avainmateriaalien luonti, tuhoaminen, vienti, tuonti, palvelimelle lataaminen ja määrittäminen: Salausavainten hallintaoikeus
HSM-suojattujen sertifikaattien muokkaaminen, lähettäminen ja lataaminen Shield Platform Encryptionin Bring Your Own Key -palvelulla

Sertifikaattien hallintaoikeus

JA

Sovelluksen mukautusoikeus

JA

Salausavainten hallintaoikeus

Tämä tehtävä näyttää, miten voit luoda itse allekirjoitetun sertifikaatin Määritykset-valikosta. Jos et ole varma, sopiiko itse allekirjoitettu vai CA-allekirjoitettu sertifikaatti sinulle paremmin, tutustu organisaatiosi tietoturvakäytäntöön. Lisätietoja kunkin vaihtoehdon vaikutuksista on kohdassa Sertifikaatit ja avaimet.

Luo CA-allekirjoitettu sertifikaatti noudattamalla kohdassa Sertifikaatin myöntäjän allekirjoittaman sertifikaatin luominen kuvattuja ohjeita. Muista määrittää Viety yksityinen avain-, Avaimen koko- ja Sovellusalustan salaus -asetukset itse allekirjoitetun sertifikaatin vaatimusten mukaisesti varmistaaksesi, että sertifikaattisi on BYOK-yhteensopiva.

Tärkeää
Tärkeää Salesforce noudattaa toimialanlaajuista CA-sertifikaattien vanhenemisajan lyhentämistä. Lue tiedot kohdasta Sertifikaatit Salesforcessa ja suunnittele ne asianmukaisesti.

Itse allekirjoitetun sertifikaatin luominen:

  1. Kirjoita Määritykset-valikon Pikahaku-kenttään Sovellusalustan salaus ja valitse Avainten hallinta.
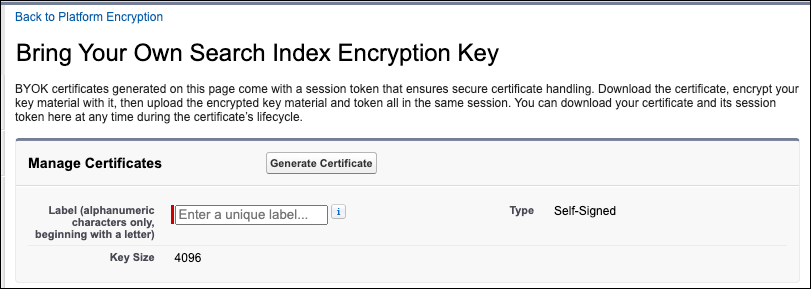
  2. Napsauta välilehteä ominaisuudelle, jolle haluat luoda BYOK-sertifikaatin. Esimerkiksi kentät ja tiedostot (Probabalistic) tai hakuindeksi tai tietokannan salaus
  3. Napsauta Bring Your Own Key.
    Salesforce näyttää Bring Your Own Key -sivun.
  4. Napsauta Luo itse allekirjoitettu sertifikaatti.
    Salesforce näyttää sertifikaattien ja avainten muokkaussivun.
    Huomautus
    Huomautus Tietokannan salaus ja hakuindeksi salaus hyväksyvät vain itse allekirjoitetun sertifikaatin, joten itse allekirjoitettu sertifikaattilomake näytetään automaattisesti.
  5. Anna sertifikaatille yksilöllinen nimi Otsikko-kenttään. Yksilöllinen nimi -kenttä täytetään automaattisesti Otsikko-kenttään syöttämäsi nimen perusteella.

    Viety yksityinen avain- (1), Avainkoko- (2) ja Käytä sovellusalustan salausta (3) -asetukset on määritetty ennalta. (BYOK-sertifikaatin avainkoko on 4096). Nämä asetukset varmistavat, että itse allekirjoitettu sertifikaattisi on yhteensopiva Salesforce Shield Platform Encryptionin kanssa.

    BYOK-yhteensopivan, itse allekirjoitetun sertifikaatin asetukset

  6. Kun Sertifikaatti- ja Avaimen lisätiedot -sivu avautuu, napsauta Lataa sertifikaatti (tiedostot ja kentät) tai Lataa sertifikaatti ja valtuus (hakuindeksi ja tietokannan salaus).
    Sertifikaatti ja valinnainen istuntovaltuus tallennetaan tietokoneellesi.
  7. Varmuuskopioi sertifikaattitiedosto ja istuntotunnus turvalliseen sijaintiin.
 
Ladataan
Salesforce Help | Article