Sie befinden sich hier:
Deaktivieren der Schlüsselableitung mit BYOK
Bei der Feldebenenverschlüsselung (FLE), Dateien und Anhängen und Ereignis-Busdaten können Sie die Schlüsselableitung deaktivieren und einen endgültigen Datenverschlüsselungsschlüssel (DEK) hochladen. Durch die Deaktivierung erhalten Sie noch mehr Kontrolle über das zum Ver- und Entschlüsseln Ihrer Daten verwendete Schlüsselmaterial.
Erforderliche Editionen
| Verfügbar in Salesforce Classic (nicht in allen Organisationen verfügbar) und Lightning Experience. |
| Verfügbarkeit: Enterprise, Performance und Unlimited Edition mit den Lizenzen Salesforce Shield oder Shield Platform Encryption. |
| In der Developer Edition kostenlos verfügbar. |
| Erforderliche Benutzerberechtigungen | |
|---|---|
| Generieren, Vernichten, Exportieren, Importieren und Hochladen von Mandantengeheimnissen und des vom Kunden bereitgestellten Schlüsselmaterials: | Verschlüsselungsschlüssel verwalten |
| Zulassen von BYOK zum Deaktivieren der Schlüsselableitung: | Anwendung anpassen UND Verschlüsselungsschlüssel verwalten |


Generieren Sie Ihren vom Kunden bereitgestellten Datenverschlüsselungsschlüssel mit Ihrer gewünschten Methode. Berechnen Sie anschließend einen SHA256-Hash des Schlüssels und verschlüsseln Sie ihn mit dem öffentlichen Schlüssel eines BYOK-kompatiblen Zertifikats. Details zur Vorbereitung des vom Kunden bereitgestellten Schlüsselmaterials finden Sie unter Hochladen Ihres BYOK-Schlüsselmaterials.
- Geben Sie unter "Setup" im Feld "Schnellsuche" den Text Verschlüsselungseinstellungen ein und wählen Sie dann Verschlüsselungseinstellungen aus.
- Aktivieren Sie im Abschnitt "Einstellungen für die erweiterte Verschlüsselung" die Option BYOK zum Deaktivieren der Schlüsselableitung zulassen.Sie können auch die Einstellung "BYOK zum Deaktivieren der Schlüsselableitung zulassen" programmgesteuert aktivieren. Entsprechende Informationen finden Sie im Metadata API Developer Guide unter EncryptionKeySettings.Sie können nun die Schlüsselableitung deaktivieren, wenn Sie Schlüsselmaterial hochladen.
- Geben Sie unter "Setup" im Feld "Schnellsuche" den Text Schlüsselverwaltung ein und wählen Sie dann Schlüsselverwaltung aus.
- Wählen Sie in "Tabelle für Schlüsselverwaltung" einen Schlüsseltyp aus.
- Klicken Sie auf Bring Your Own Key.
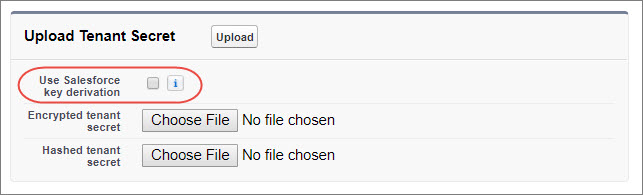
- Deaktivieren Sie Salesforce-Schlüsselableitung verwenden.
-
Hängen Sie im Abschnitt "Mandantengeheimnis hochladen" Ihr verschlüsseltes DEK und Ihre Nur-Text-Hash-Datei an.
Das von Ihnen hochgeladene Schlüsselmaterial wird als DEK und nicht als Mandantengeheimnis verwendet.
- Klicken Sie auf Hochladen.Dieser Datenverschlüsselungsschlüssel wird automatisch zum aktiven Schlüssel. Danach überspringt der Shield-Service für die Schlüsselverwaltung (Key Management Service, KMS) den Ableitungsprozess und verwendet Ihren Datenverschlüsselungsschlüssel zum direkten Ver- und Entschlüsseln Ihrer Daten. Sie können den Ableitungsstatus des gesamten Schlüsselmaterials auf der Seite "Schlüsselverwaltung" überprüfen.
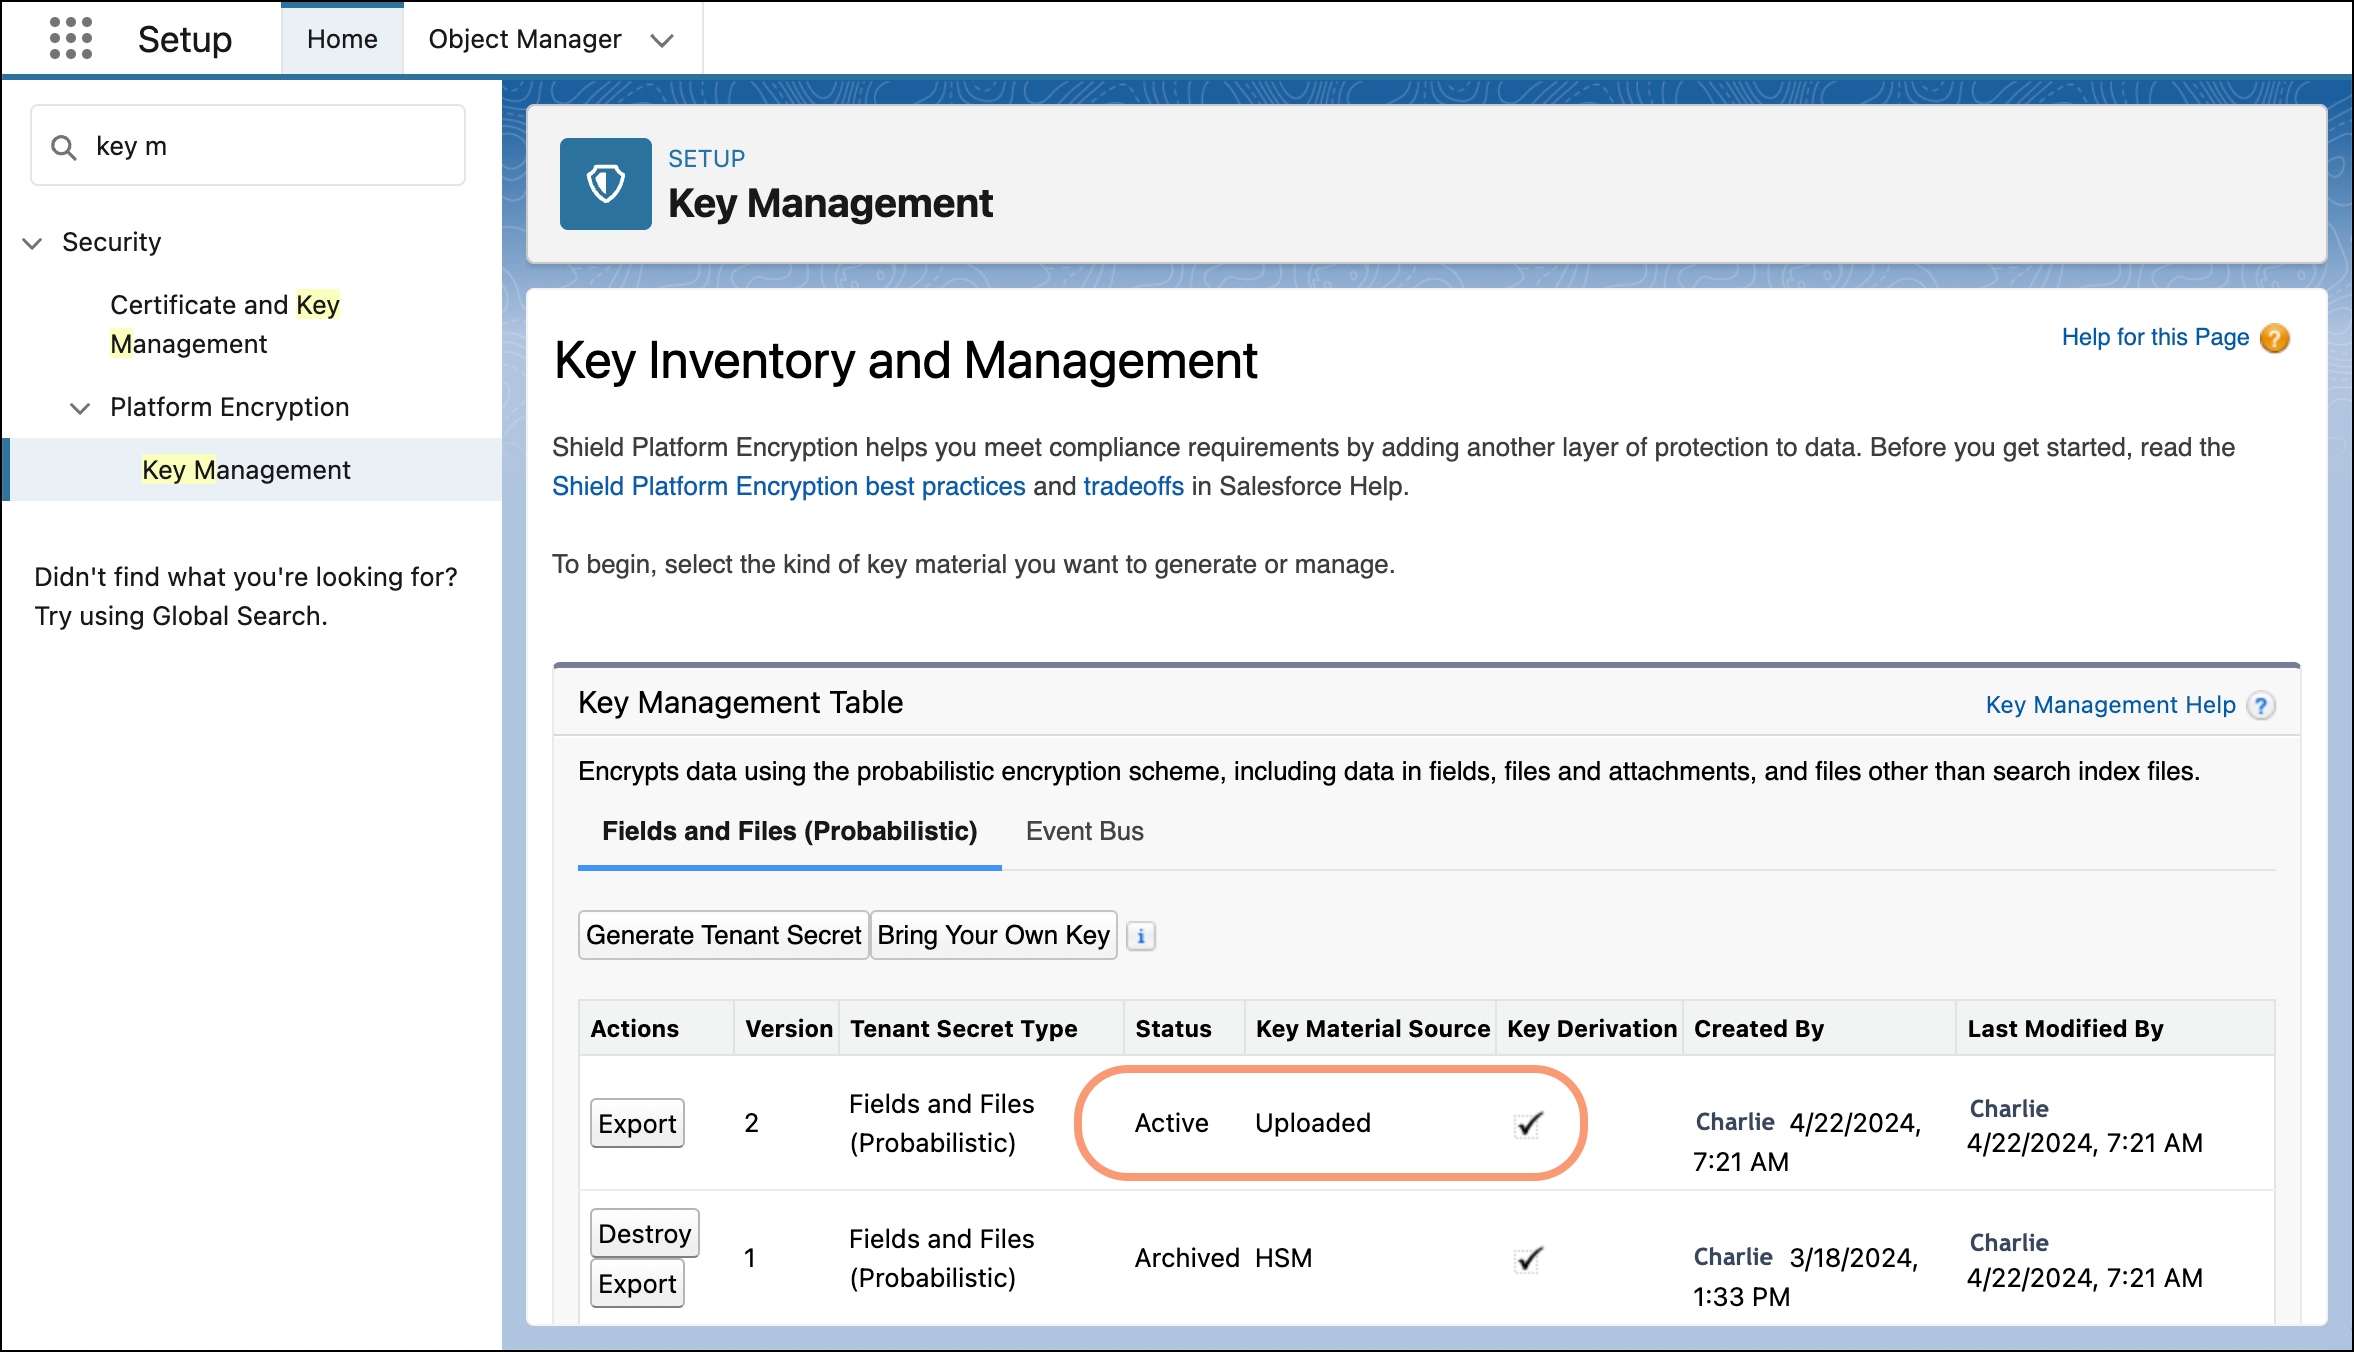
- Exportieren Sie Ihren Datenverschlüsselungsschlüssel und sichern Sie ihn entsprechend der Sicherheitsrichtlinie Ihrer Organisation.Importieren Sie Ihren Datenverschlüsselungsschlüssels erneut, um ihn wiederherzustellen. Der exportierte Datenverschlüsselungsschlüssel unterscheidet sich von dem Datenverschlüsselungsschlüssel, den Sie hochgeladen haben. Es wird mit einem anderen Schlüssel verschlüsselt und es sind zusätzliche Metadaten darin eingebettet. Weitere Informationen dazu finden Sie in der Salesforce-Hilfe unter Sichern Ihres Mandantengeheimnisses.
