Вы находитесь здесь:
Отказ от формирования ключа посредством BYOK
Для шифрования уровня поля (FLE), файлов и вложений и данных шины событий можно отказаться от формирования ключа и загрузить конечный ключ шифрования данных (DEK). Отказ предоставляет еще больший контроль над материалом ключа, используемым для шифрования и расшифровки данных.
Требуемые версии
| Доступно как в Salesforce Classic (недоступно во всех организациях), так и в Lightning Experience. |
| Доступно в версиях: Enterprise, Performance и Unlimited Edition с лицензиями Salesforce Shield или Shield Platform Encryption. |
| Доступно бесплатно в версии Developer Edition. |
| Необходимые полномочия пользователя | |
|---|---|
| Для создания, уничтожения, экспорта, импорта и загрузки секретов клиента и предоставленного клиентом материала ключа: | Управление ключами шифрования |
| Чтобы позволить BYOK отказаться от формирования ключа: | Настройка приложения AND Управление ключами шифрования |

Примечание Данная страница посвящена Shield Platform Encryption, а не Classic Encryption. В чем отличие?

Важно! С помощью шифрования базы данных необходимо использовать KDF. Отказ от KDF не поддерживается шифрованием базы данных.
Создайте предоставленный клиентом ключ шифрования данных выбранным методом. Потом вычислите хэш SHA256 ключа и зашифруйте его открытым ключом из сертификата, совместимого с BYOK. См. Загрузка материала ключа BYOK для получения сведений о подготовке материала ключа, предоставленного клиентом.
- Введите строку «Параметры шифрования» в поле «Быстрый поиск» меню «Настройка» и выберите пункт «Параметры шифрования».
- В разделе «Расширенные параметры шифрования» включите «Разрешить BYOK отказ от формирования ключа».Можно также включить параметр «Разрешить BYOK отказ от формирования ключа» программным способом. См. EncryptionKeySettings в Руководстве разработчика Metadata API.Теперь вы можете отказаться от формирования ключа при загрузке материала ключа.
- Введите строку «Управление ключами» в поле «Быстрый поиск» меню «Настройка» и выберите пункт «Управление ключами».
- В таблице управления ключами выберите тип ключа.
- Нажмите «Принести собственный ключ».
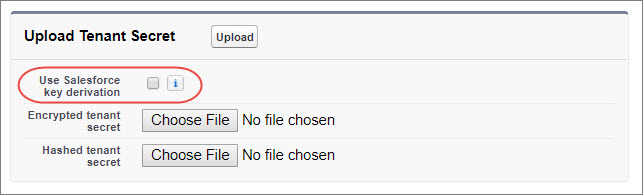
- Снимите флажок «Использовать формирование ключа Salesforce».
-
В разделе «Загрузка секрета клиента» вложите зашифрованный DEK и обычный текстовый хэш-файл.
Загружаемый материал ключа будет использоваться как DEK, а не как секрет клиента.
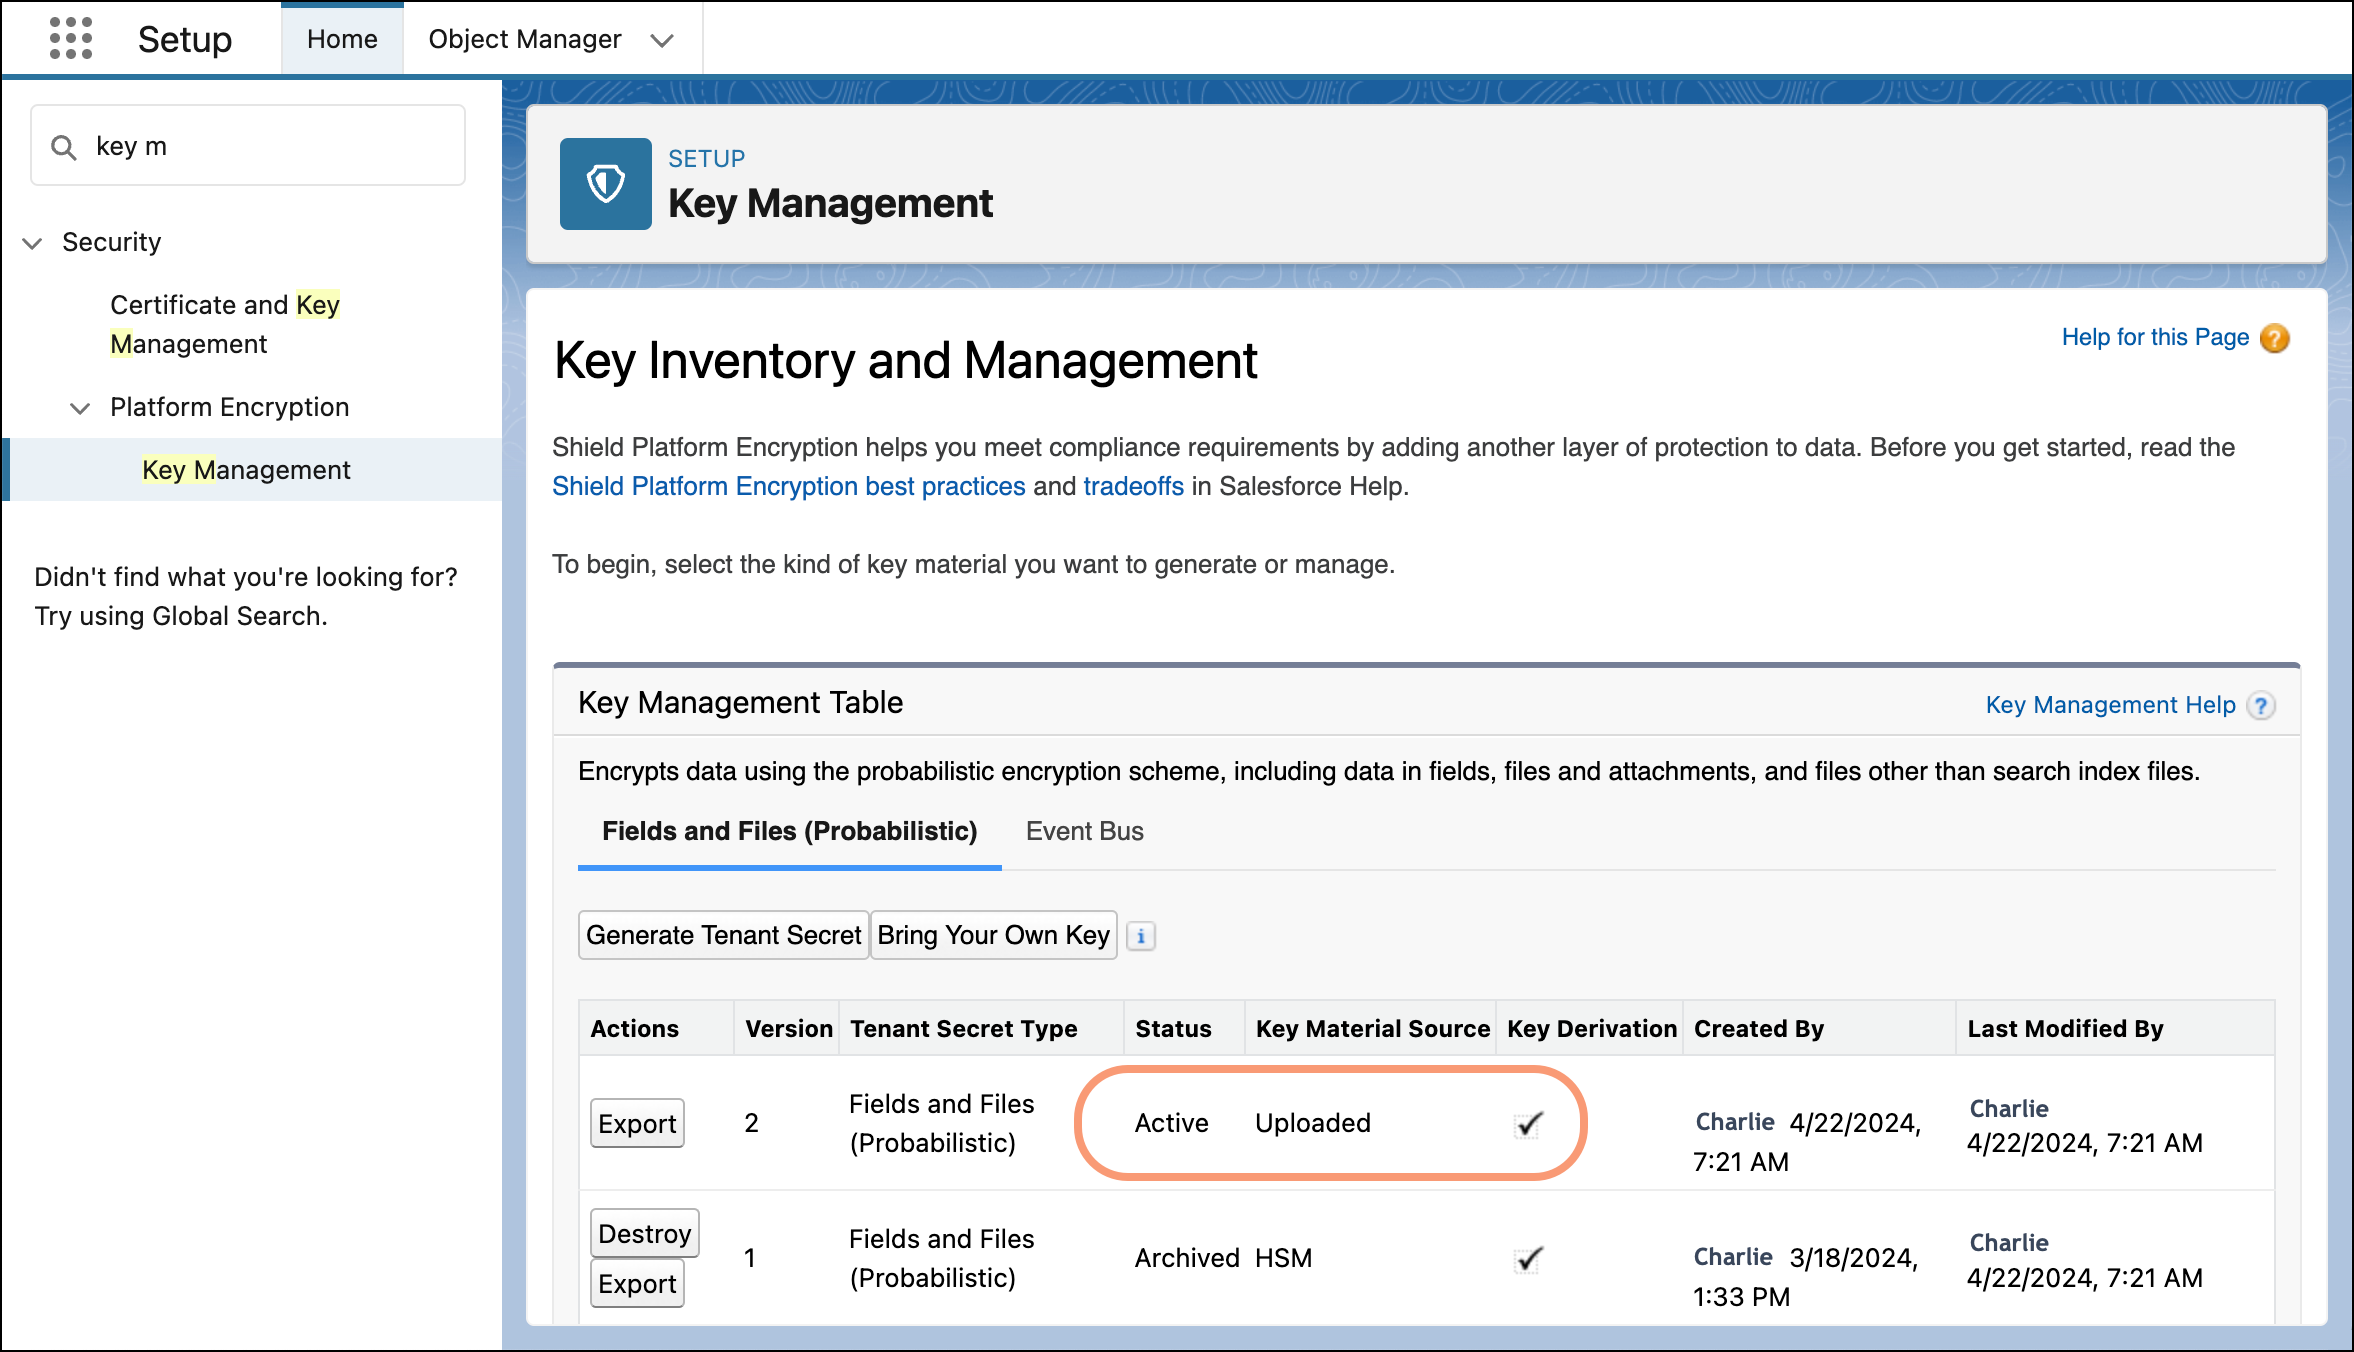
- Нажмите «Загрузить».Этот ключ шифрования данных автоматически становится активным ключом. С этого момента служба управления ключами Shield пропускает процесс формирования и использует ключ шифрования данных для прямого шифрования и расшифровки данных. Статус формирования всего материала ключа можно просмотреть на странице управления ключами.
- Экспортируйте ключ шифрования данных и создайте его резервную копию в соответствии с политикой безопасности организации.Чтобы восстановить ключ шифрования данных, импортируйте его повторно. Экспортированный ключ шифрования данных отличается от загруженного ключа шифрования данных. Он зашифрован другим ключом и содержит дополнительные встроенные метаданные. См. Резервная копия секрета клиента в справке Salesforce.
Эта статья решила вашу проблему?
Оставьте свой отзыв, чтобы мы могли стать лучше!
