Avböj nyckelderivering med BYOK
För fältnivåkryptering (FLE), filer och bilagor och händelsebussdata kan du avböja nyckelderivering och ladda upp en slutgiltig datakrypteringsnyckel (DEK). Att avböja ger dig ännu mer kontroll över det nyckelmaterial som används för att kryptera och avkryptera dina data.
Versioner som krävs
| Tillgängligt i både Salesforce Classic (inte tillgängligt i alla organisationer) och Lightning Experience. |
| Tillgängliga i: Enterprise, Performance och Unlimited Editions med licenserna Salesforce Shield eller Shield Platform Encryption. |
| Finns gratis i Developer Edition. |
| Användarbehörigheter som krävs för att | |
|---|---|
| Skapa, förstör, exportera, importera och ladda upp arrendatorhemligheter och kundlevererade nyckelmaterial | Hantera krypteringsnycklar |
| Tillåt BYOK att avböja från nyckelderivering: | Anpassa program OCH Hantera krypteringsnycklar |

Anteckning Denna sida handlar om Shield Platform Encryption, inte Klassisk kryptering. Vad är skillnaden?

Viktig Med databaskryptering måste du använda KDF. Att avböja KDF stöds inte för databaskryptering.
Skapa din kundlevererade datakrypteringsnyckel med den metod du vill. Beräkna sedan en SHA256-hash av nyckeln och kryptera den med den offentliga nyckeln från ett BYOK-kompatibelt certifikat. Se Ladda upp ditt BYOK-nyckelmaterial för detaljer om hur du förbereder kundlevererat nyckelmaterial.
- I Inställningar, i rutan Snabbsökning, skriv Krypteringsinställningar och välj sedan Krypteringsinställningar.
- I sektionen Avancerade krypteringsinställningar, slå på Tillåt BYOK att avböja nyckelderivering.Du kan även ange inställningen Tillåt BYOK att avböja från nyckelderivering programmatiskt. Se EncryptionKeySettings i Metadata API Developer Guide.Nu kan du avböja nyckelderivering när du laddar upp nyckelmaterial.
- I Inställningar, i rutan Snabbsökning, skriv Nyckelhantering och välj sedan Nyckelhantering.
- I nyckelhanteringstabellen, välj en nyckeltyp.
- Klicka på Använd egen nyckel (BYOK)
- Avmarkera Använd Salesforce-nyckelderivering.
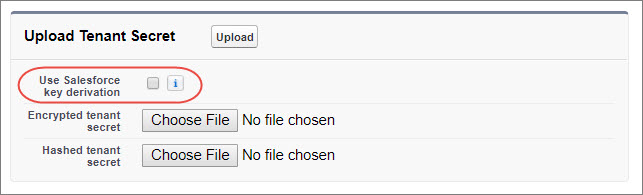
-
I sektionen Ladda upp arrendatorhemlighet, bifoga din krypterade DEK och din hashade fil i klartext.
Nyckelmaterialet som du laddar upp kommer att användas som ENK, inte som en arrendatorhemlighet.
- Klicka på Överför.Denna datakrypteringsnyckel blir automatiskt den aktiva nyckeln. Från och med nu hoppar Shield Key Management Service (KMS) över deriveringsprocessen och använder din datakrypteringsnyckel för att kryptera och avkryptera dina data. Du kan granska deriveringsstatus för allt nyckelmaterial på sidan Nyckelhantering.
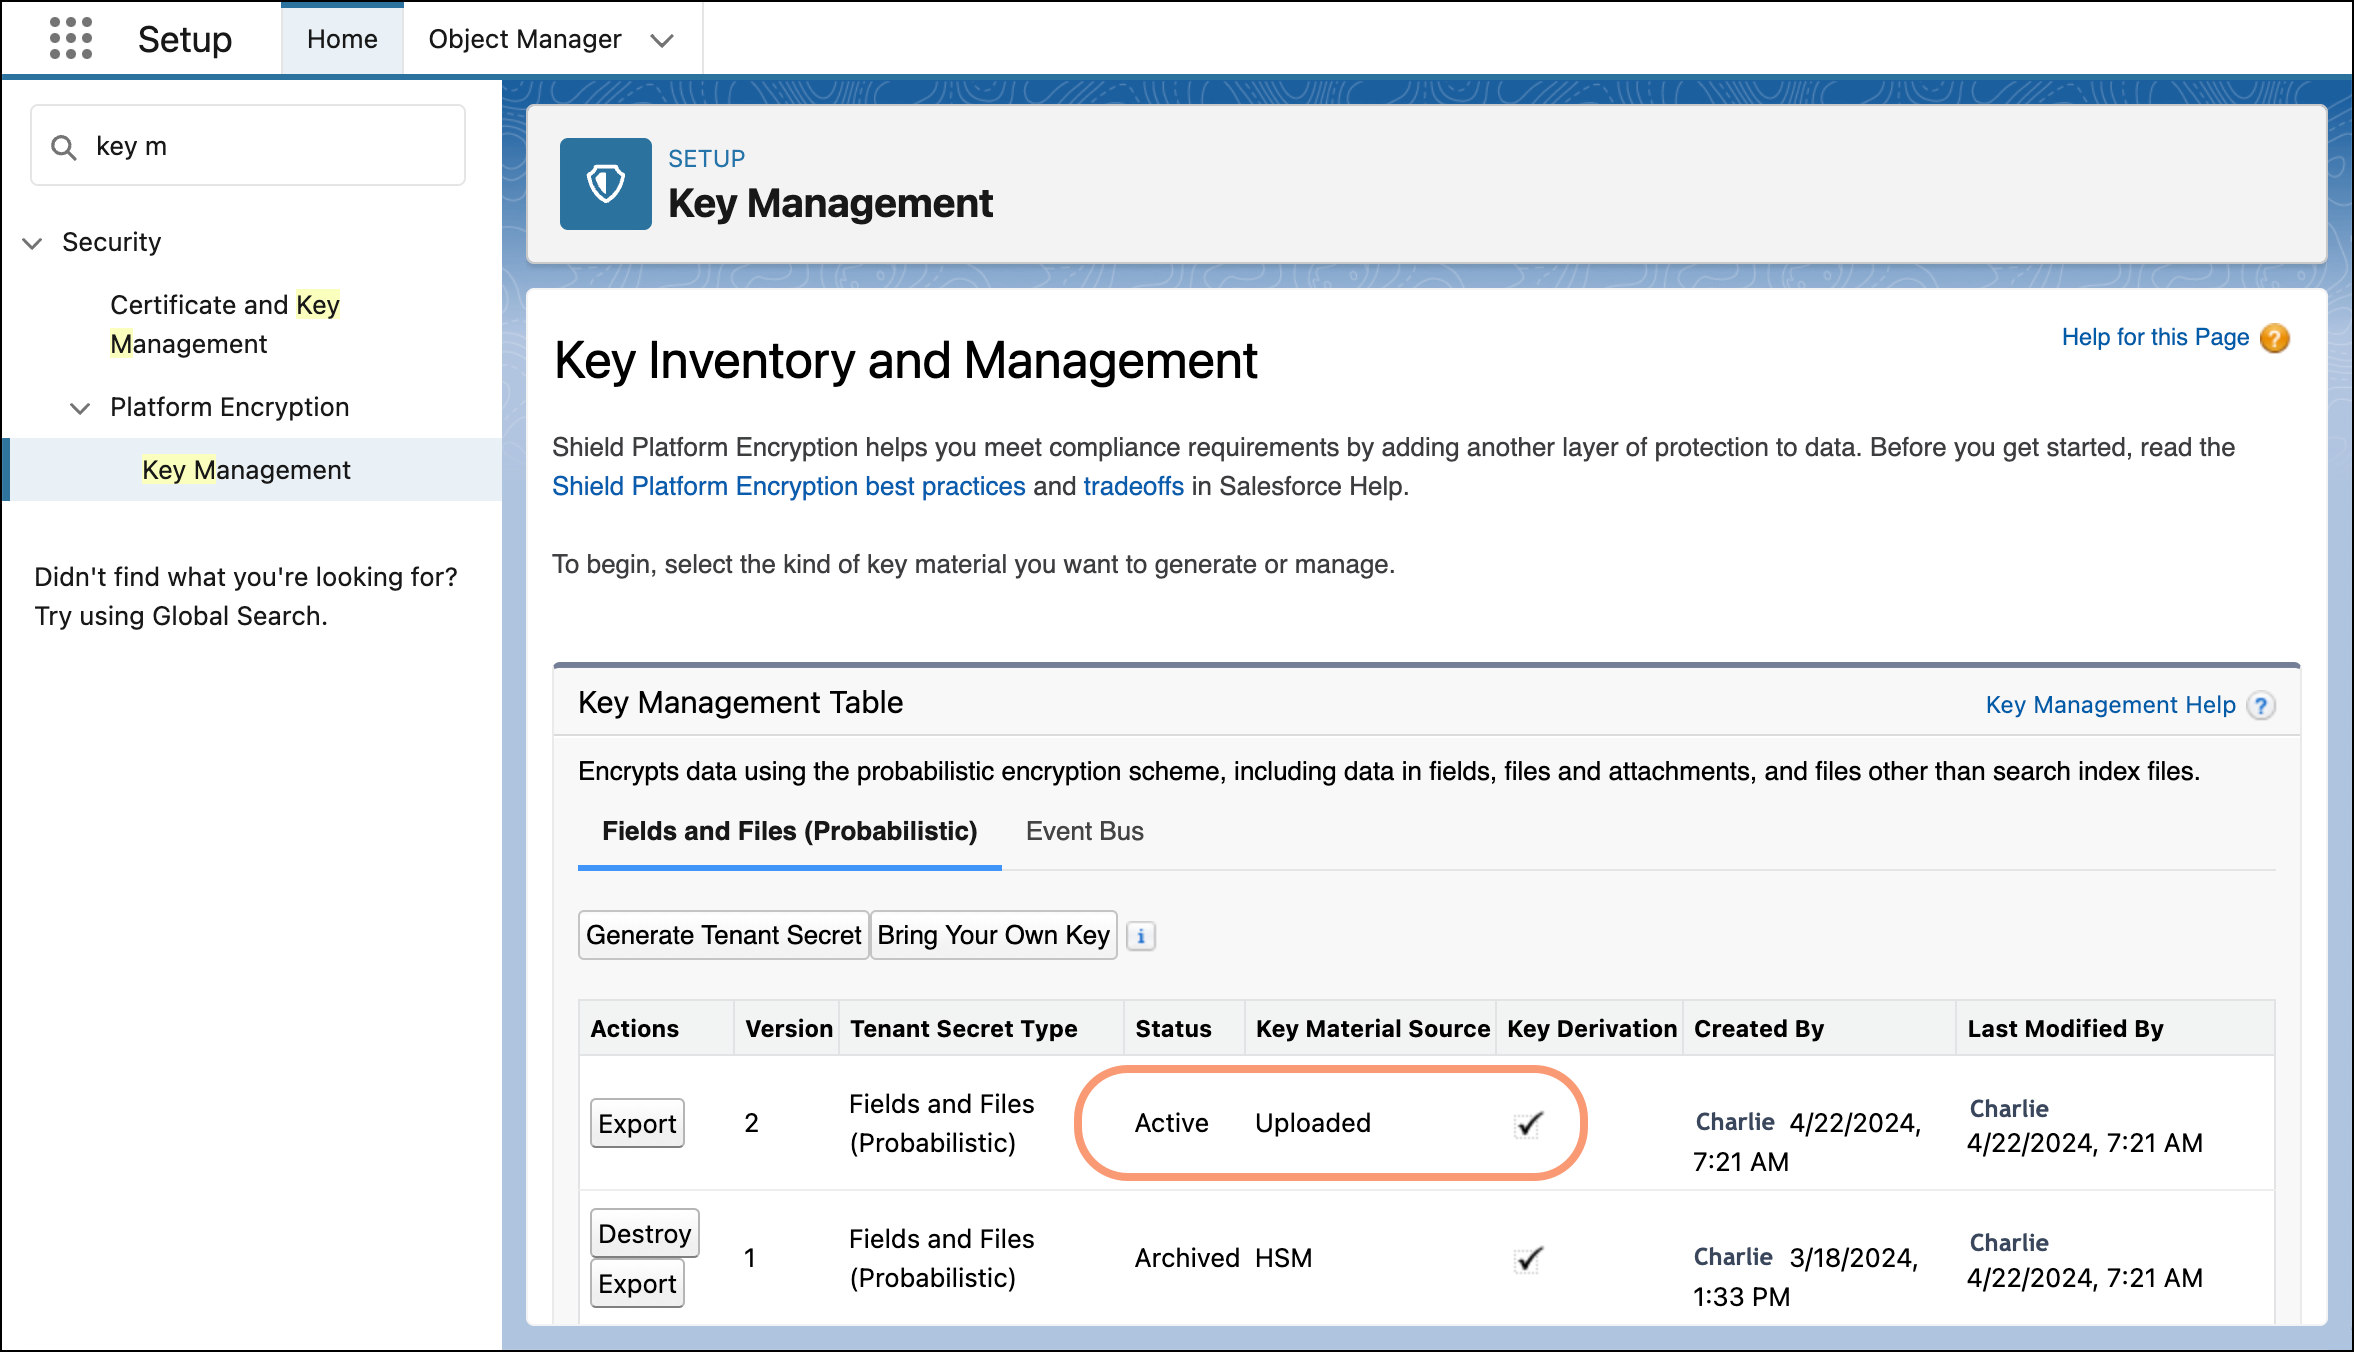
- Exportera din datakrypteringsnyckel och säkerhetskopiera den enligt din organisations säkerhetspolicy.För att återställa din datakrypteringsnyckel, importera den igen. Den exporterade datakrypteringsnyckeln skiljer sig från den datakrypteringsnyckel du laddade upp. Den är krypterad med en annan nyckel och har ytterligare inbäddade metadata. Se Säkerhetskopiera din arrendatorhemlighet i Salesforce-hjälpen.
Löste denna artikel ditt problem?
Berätta för oss vad vi kan förbättra!
