breadcrumbDescription
Upload dit BYOK-nøglemateriale
Når du har forberedt dit BYOK-nøglemateriale (Bring Your Own Key), kan du uploade det til Salesforce. Du kan uploade nøgler for de fleste kategorier af data, som Shield Platform Encryption understøtter. Hver datakategori bruger en anden type nøglemateriale: lejerhemmeligheder til afledning af datakrypteringsnøgler, datakrypteringsnøgler (DEK'er) til direkte kryptering eller rodnøgler til sikring af andre nøgler. Du uploader nøglen for din kategori af data, f.eks. søgeindekser samt en anden fil, der sikrer dit nøglemateriale under upload.
EditionsHeading
| Tilgængelig i både Salesforce Classic (ikke tilgængelig i alle organisationer) og Lightning Experience. |
| Tilgængelig i: Enterprise, Performance og Unlimited Edition med Salesforce Shield eller Shield Platform Encryption licenser. |
| Fås gratis i Developer Edition. |
| Brugertilladelser påkrævet | |
|---|---|
| Hvis du vil generere, ødelægge, eksportere, importere, uploade og konfigurere nøglemateriale: | Administrer krypteringsnøgler |
| Hvis du vil have vist og redigere Opsætning: | Vis opsætning og konfiguration |
Før du starter, skal du sørge for, at du har et BYOK-kompatibelt certifikat og har oprettet og pakket dit BYOK-nøglemateriale.
Som en bedste fremgangsmåde kan du sikkerhedskopiere dit nøglemateriale på et sikkert sted.

Du kan have op til 50 aktive og arkiverede lejerhemmeligheder af hver type. Du kan f.eks. have en aktiv lejerhemmelighed og 49 arkiverede felter og filer (sandsynlighed) og det samme antal lejerhemmeligheder for begivenhedsbus. Denne grænse inkluderer Salesforce-genereret og kundeleveret nøglemateriale. Database-krypteringsnøgler bidrager ikke til denne grænse.
Hvis du når grænsen, kan du ødelægge en eksisterende nøgle, før du genaktiverer, genarkiverer eller opretter et udkald til en anden. Før du ødelægger en nøgle, skal du synkronisere de data, som den krypterer, med en aktiv nøgle.
Related information html
Upload en lejerhemmelighed for kryptering på feltniveau, filer eller begivenhedsbusdata
For kryptering på feltniveau (FLE), filer og vedhæftede filer eller begivenhedsbusdata bruger Shield Key Management Service (KMS) din lejerhemmelighed til at aflede din organisationsspecifikke datakrypteringsnøgle. Den lejerhemmelighed, som du uploader for en bestemt kategori, f.eks. begivenhedsbussen, bruges kun til at kryptere og dekryptere disse data.
Upload for FLE, Filer og vedhæftede filer og Begivenhedsændringsdata kræver to filer: det krypterede nøglemateriale og det hashmærkede almindelige nøglemateriale, som sikrer din krypterede lejerhemmelighed under upload.
-
Brug feltet Find hurtigt i Opsætning til at finde og vælge Nøgleadministration.
Siden Nøglager og Administration indlæses.
- Vælg en nøgletype i afsnittet Nøglager: Felter og filer (sandsynlighed), felter (deterministisk) eller begivenhedsbus.
-
Klik på BYOK (Bring Your Own Key)
Hvis du bliver bedt om at generere et certifikat, skal du vælge enten Selvsigneret eller CA-signeret. Hvis du allerede har oprettet certifikater, kan du enten vælge et af disse eller oprette et.
- Giv dit certifikat en entydig betegnelse, og gem dit arbejde.
- Brug dette certifikat til at forberede dit nøglemateriale til upload. Se Wrap BYOK nøglemateriale.
-
I afsnittet Upload lejerhemmelighed skal du vedhæfte både den krypterede lejerhemmelighed og den hashmærkede lejerhemmelighed i almindelig tekst. Klik på Upload.
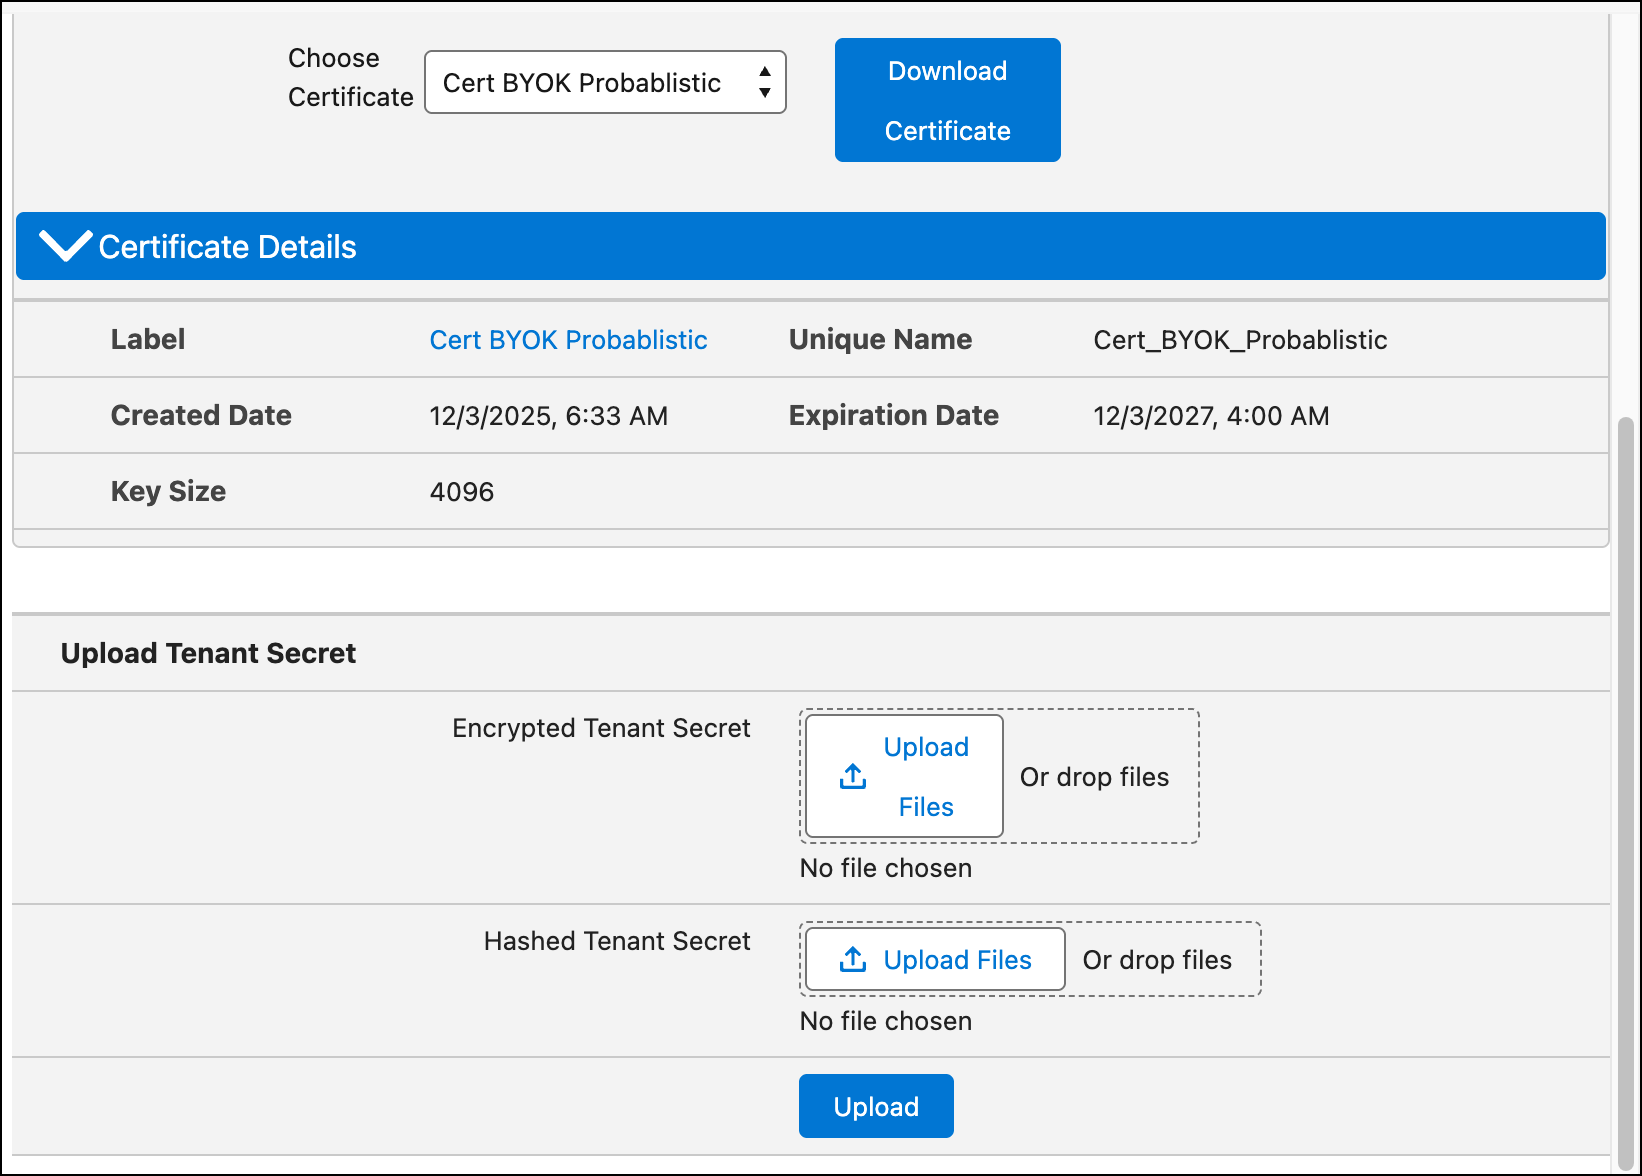
Denne lejerhemmelighed bliver den aktive lejerhemmelighed. Hvis du ikke ønsker, at Salesforce skal aflede en datakrypteringsnøgle for dig, kan du framelde dig nøgleafledning og uploade din egen endelige datakrypteringsnøgle. Hvis du ønsker flere oplysninger, kan du se Fjern nøgleafledning med BYOK.
Upload en lejerhemmelighed til databasekryptering
Shield Key Management Service (KMS) bruger din kundeleverede Database-lejerhemmelighed til at aflede de nøgler, der bruges til kryptering og dekryptering af dine data i den transaktionsmæssige database. Denne lejerhemmelighed krypterer kun de data, der er lagret i den transaktionelle database.
Generer et selvsigneret certifikat, og pak derefter din Database-lejerhemmelighed med den pågældende certifikats offentlige nøgle. Dit certifikat leveres med et sessionstoken, der sikrer din lejerhemmelighed under uploadprocessen.
-
Brug feltet Find hurtigt i Opsætning til at finde og vælge Nøgleadministration.
Siden Nøglager og Administration indlæses.
- Vælg Database i afsnittet Nøglager.
- Klik på BYOK (Bring Your Own Key)
- Hvis du bliver bedt om det, skal du angive et entydigt navn til et nyt certifikat og derefter klikke på Generer certifikat. Hvis du allerede har et selvsigneret certifikat, ser du detaljer om dit aktive certifikat.
-
Klik på Download certifikat og token.
To filer download: certifikatet og et sessionstoken.
- Brug dette certifikat til at forberede dit nøglemateriale til upload. Se Wrap BYOK nøglemateriale.
-
I afsnittet Upload lejerhemmelighed skal du vedhæfte din indpakkede lejerhemmelighed og den session_token.txt-fil, der er knyttet til dit certifikat. Klik på Upload.
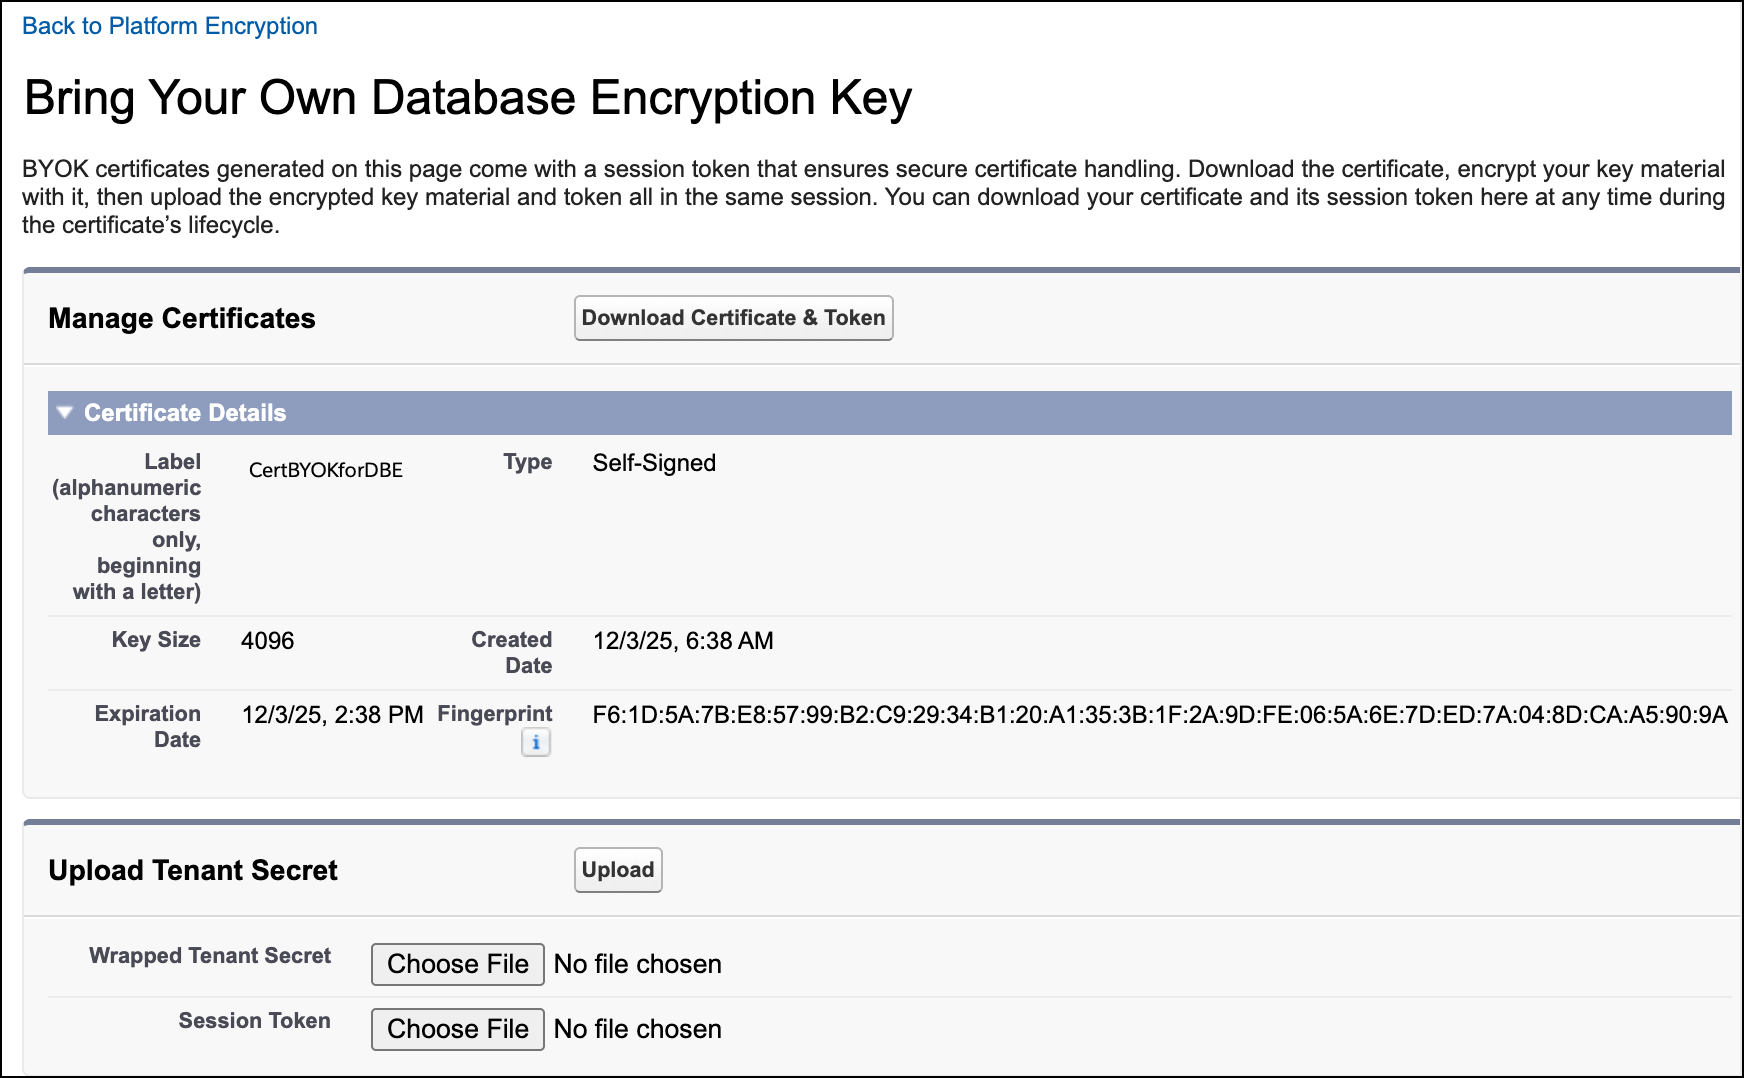
Denne lejerhemmelighed bliver den aktive lejerhemmelighed for Database-kryptering.
Upload en datakrypteringsnøgle til søgeindeks
For søgeindeks uploader du en datakrypteringsnøgle (DEK) som dit BYOK-nøglemateriale. Shield Key Management Service (KMS) bruger dit DEK direkte til kryptering og dekryptering af dine data. BYOK DEK'er krypterer kun søgeindekser.
Før du kan oprette et søgeindeks DEK, skal du have en aktiv Salesforce-rodnøgle. Rodnøglen sikrer DEK under rutinemæssige krypterings- og dekrypteringshandlinger. Når du første gang aktiverer søgeindeks, genererer Salesforce automatisk en rodnøgle og DEK.
Upload kræver to filer: det krypterede nøglemateriale og den sessionstokenfil, der er knyttet til dit certifikat.
-
Brug feltet Find hurtigt i Opsætning til at finde og vælge Nøgleadministration.
Siden Nøglager og Administration indlæses.
-
Kontroller, at der findes en rodnøgle i afsnittet Rodnøgleopgørelse. Hvis der findes en rodnøgle, skal du springe over disse undertrin og gå til næste trin. Hvis du ikke har en rodnøgle, skal du generere en.
-
Klik på Generer rodnøgle.
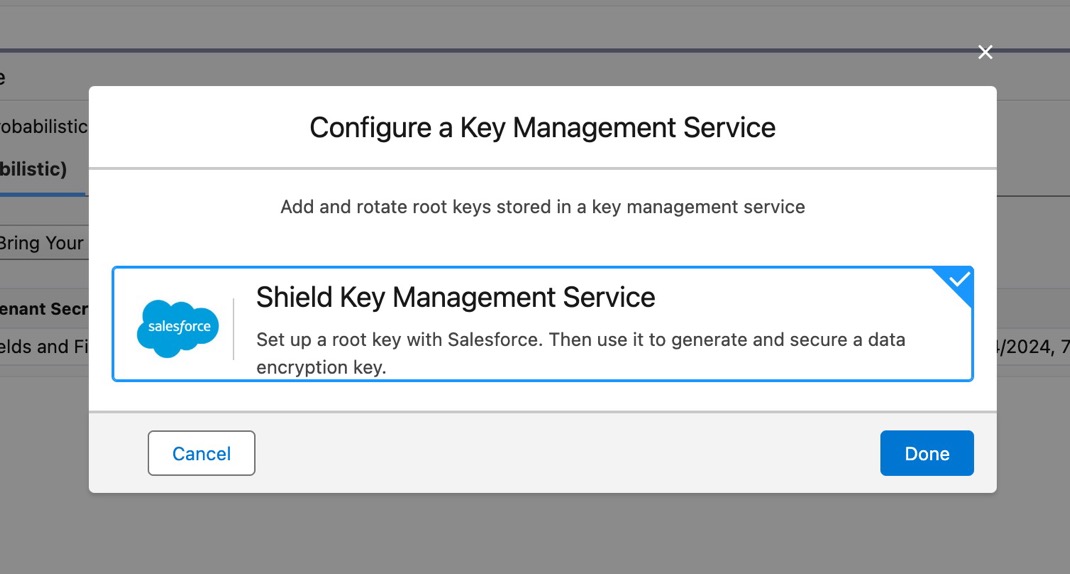
Vinduet Konfigurer en nøgleadministrationstjeneste vises.
-
Klik på Shield Key Management Service, og klik derefter på Udført.
Salesforce begynder at generere din rodnøgle, hvilket kan tage lidt tid. Når rodnøglen er klar, får du besked pr. mail. Senere trin kræver en aktiv Salesforce-rodnøgle.
-
Klik på Generer rodnøgle.
- I tabellen Nøglelager skal du vælge Søgeindeks.
- Klik på BYOK (Bring Your Own Key)
- Hvis du bliver bedt om det, skal du angive et entydigt navn til et nyt certifikat og derefter klikke på Generer certifikat.
-
Klik på Download certifikat og token.
To filer download: certifikatet og et sessionstoken.
- Brug dette certifikat til at forberede dit nøglemateriale til upload. Se Wrap BYOK nøglemateriale.
-
I afsnittet Upload datakrypteringsnøgle skal du vedhæfte både den indpakkede datakrypteringsnøgle og den session_token.txt-fil, der er knyttet til dit certifikat. Klik på Upload.
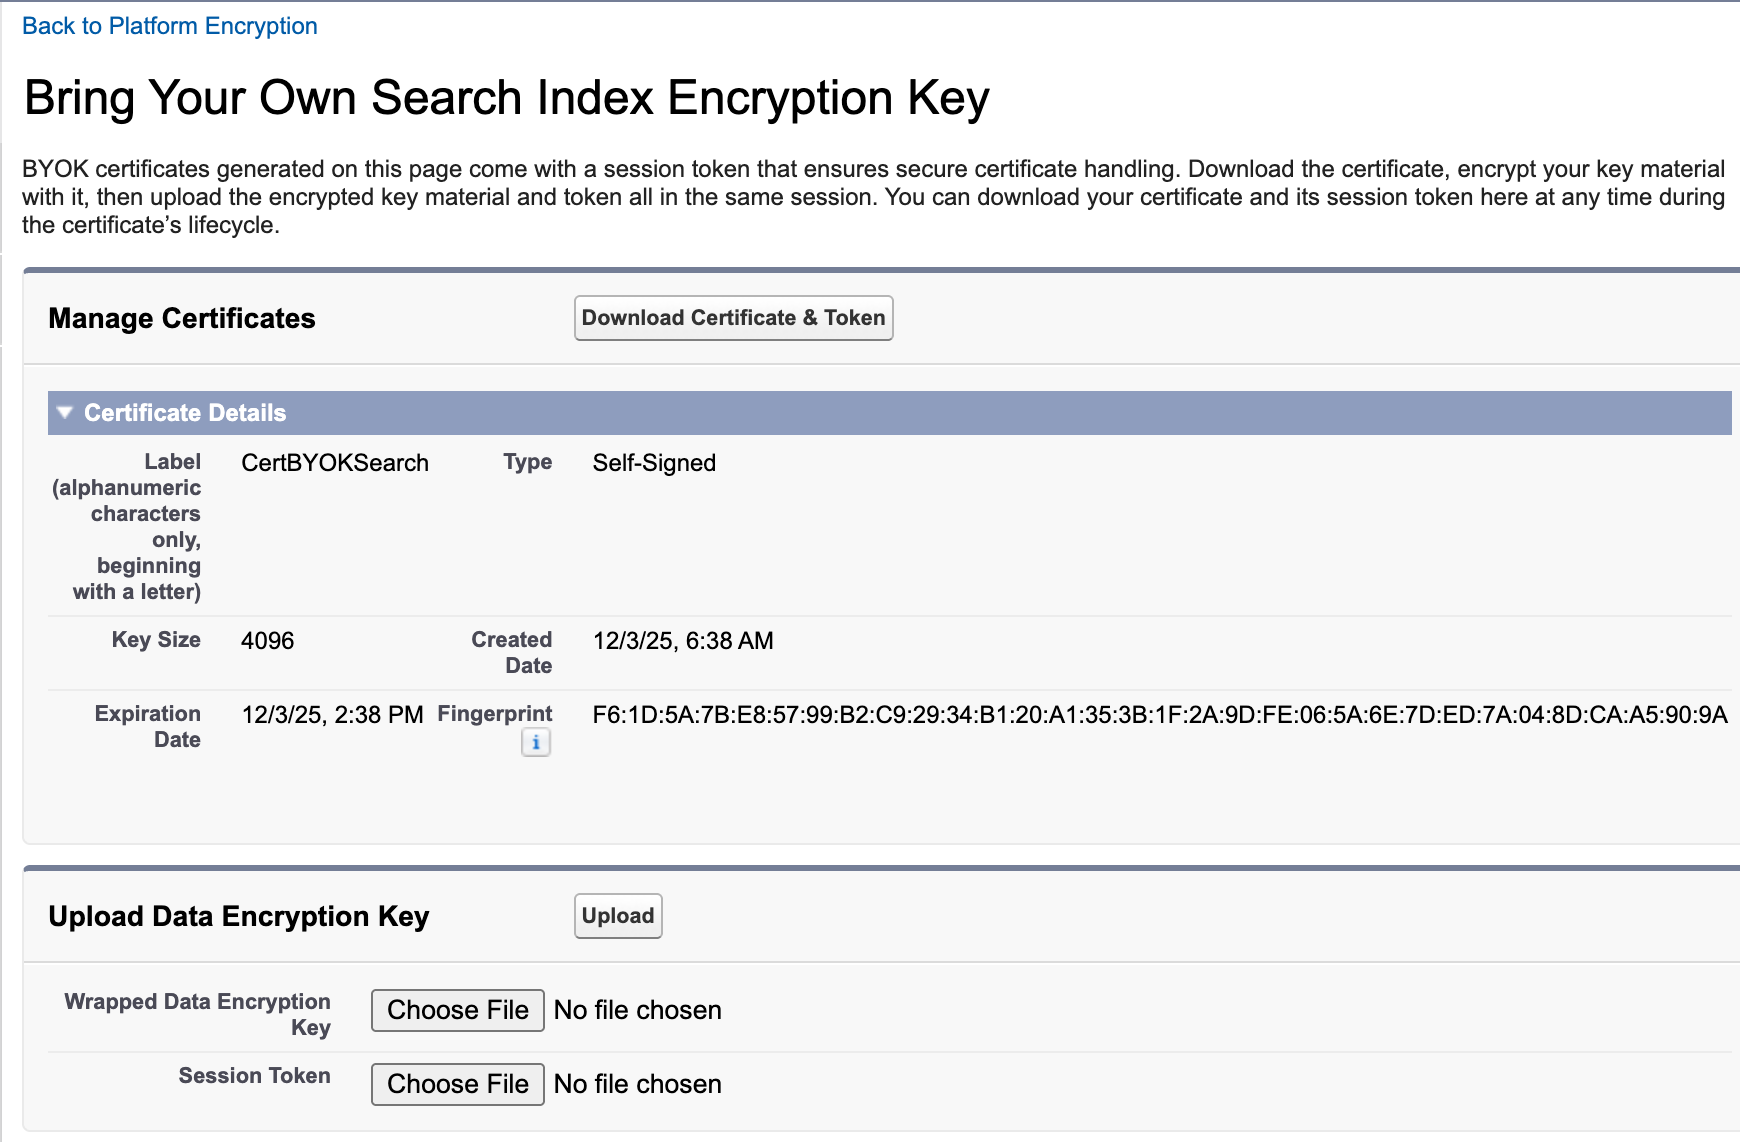
Dette DEK bliver det aktive DEK for søgeindekser.
Herfra bruger Shield KMS dit DEK til at kryptere og dekryptere dine brugeres søgedata.
Upload en rodnøgle til sikkerhedskopiering og gendannelse af Next eller Data 360
For Sikkerhedskopier og gendan næste og Data 360 uploader du en rodnøgle til Salesforce. Din rodnøgle sikrer den datakrypteringsnøgle (DEK), der krypterer og dekrypterer alle Data 360-datalager, herunder Data 360's vektorbaserede søgning og sikkerhedskopier, der lagres som inaktive. Som med andre BYOK-nøgler er dine rodnøgler for hvert datalager eksklusive for det pågældende datalager.
-
Brug feltet Find hurtigt i Opsætning til at finde og vælge Nøgleadministration.
Siden Nøglager og Administration indlæses.
- I afsnittet Lager for rodnøgle skal du vælge Data 360 eller Sikkerhedskopier og gendan.
-
Klik på Generer rodnøgle.
Feltet Konfigurer en nøgleadministrationstjeneste vises.
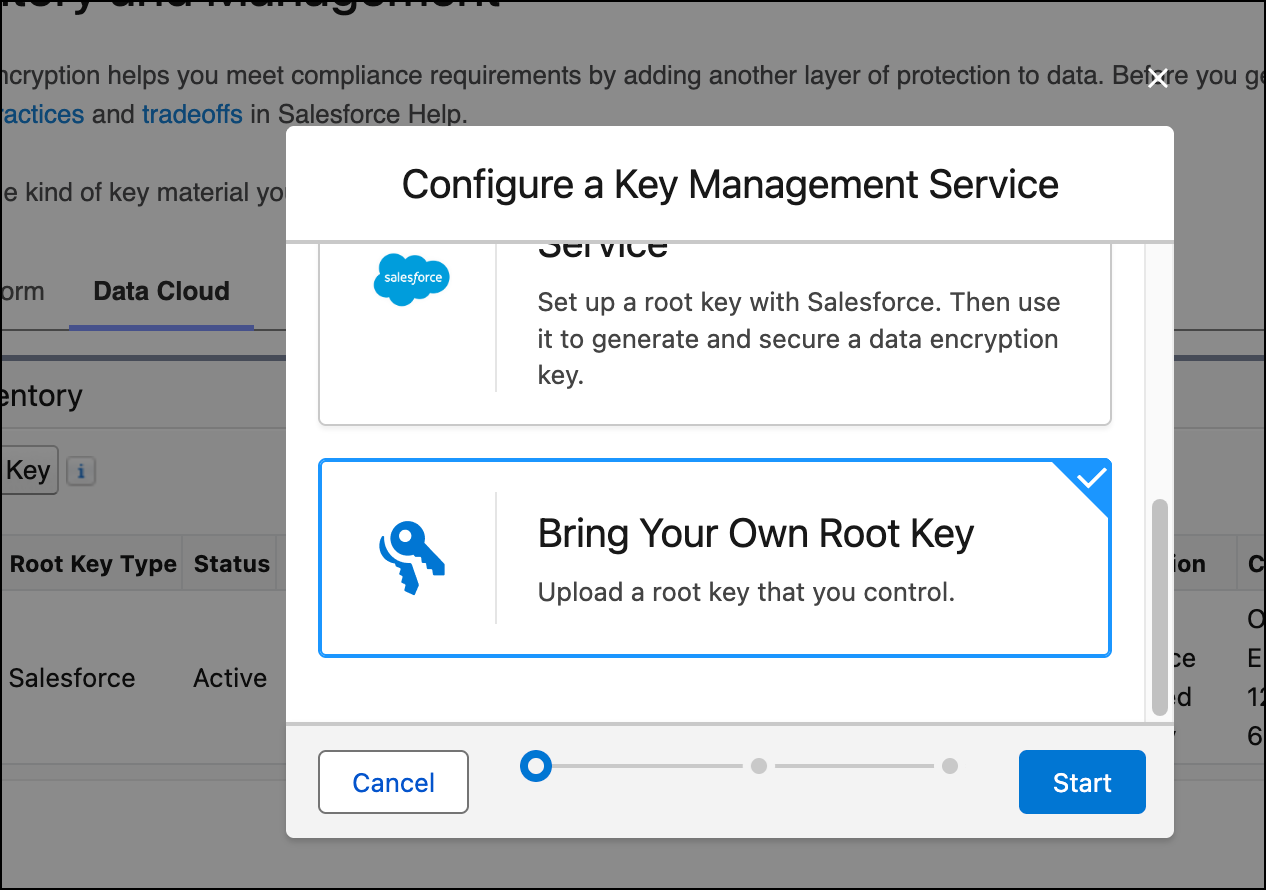
- Klik på Hent din egen rodnøgle. Klik derefter på Næste.
- Hvis du bliver bedt om det, skal du angive et entydigt navn til et nyt certifikat og derefter klikke på Generer certifikat.
-
Klik på Download certifikat og token.
To filer download: certifikatet og et sessionstoken.
- Brug dette certifikat til at forberede dit nøglemateriale til upload. Se Wrap BYOK nøglemateriale.
-
I afsnittet Upload rodnøgle skal du vedhæfte både den indpakkede rodnøgle og den import_token.txt-fil, der er knyttet til dit certifikat. Klik på Upload.
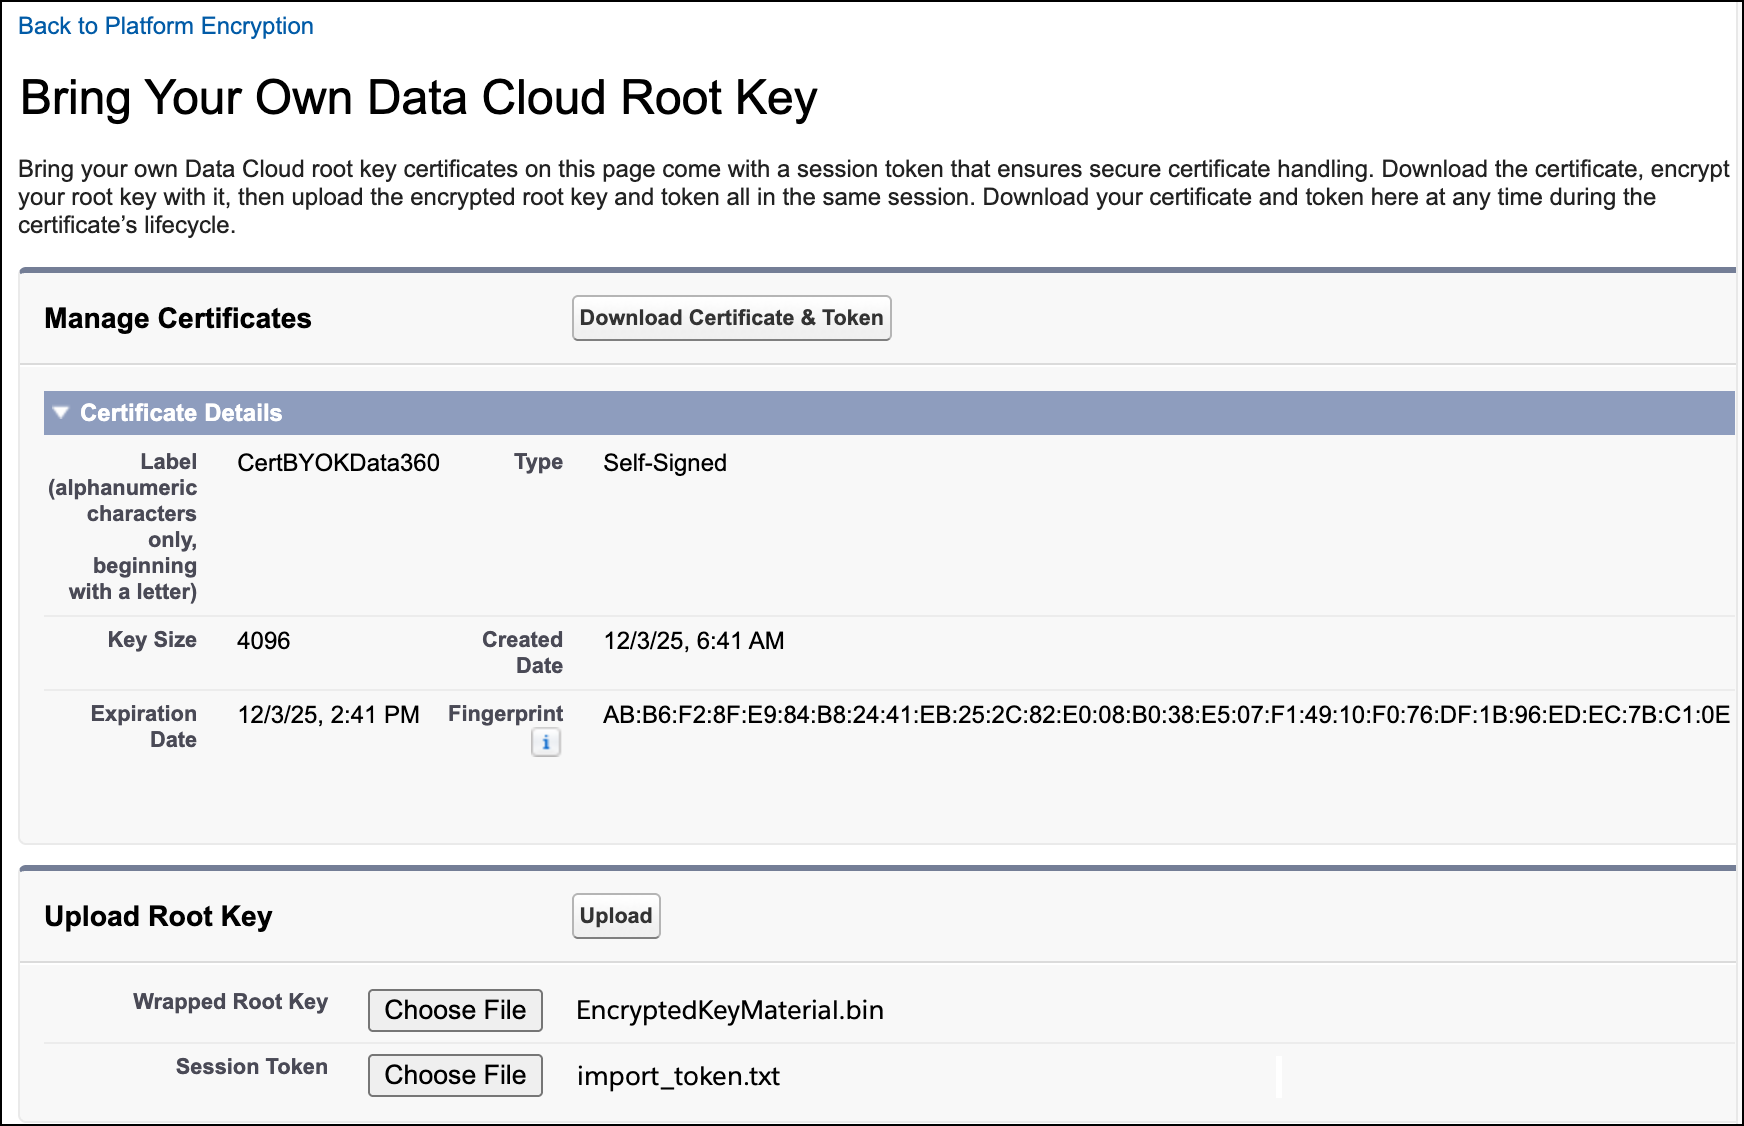
Den uploadede hemmelighed bliver den aktive rodnøgle.
Herfra bruger Data 360 din rodnøgle til at sikre DEK'er for alle Data 360-datalager. Din Backup & Recover Next-rodnøgle sikrer de DEK'er, der krypterer sikkerhedskopier, der er lagret som inaktive.
