Sie befinden sich hier:
Hochladen Ihres BYOK-Schlüsselmaterials
Nachdem Sie das Schlüsselmaterial "Bring Your Own Key (BYOK)" vorbereitet haben, laden Sie es in Salesforce hoch. Sie können Schlüssel für die meisten Datenkategorien hochladen, die von Shield Platform Encryption unterstützt werden. Jede Datenkategorie verwendet einen anderen Typ von Schlüsselmaterial: Mandantengeheimnisse zum Ableiten von Datenverschlüsselungsschlüsseln, Datenverschlüsselungsschlüssel (DEKs) für die direkte Verschlüsselung oder Stammschlüssel zum Schützen anderer Schlüssel. Sie laden den Schlüssel für Ihre Datenkategorie hoch, beispielsweise Suchindizes, und eine zweite Datei, die Ihr Schlüsselmaterial während des Hochladens schützt.
Erforderliche Editionen
| Verfügbar in Salesforce Classic (nicht in allen Organisationen verfügbar) und Lightning Experience. |
| Verfügbarkeit: Enterprise, Performance und Unlimited Edition mit den Lizenzen Salesforce Shield oder Shield Platform Encryption. |
| In der Developer Edition kostenlos verfügbar. |
| Erforderliche Benutzerberechtigungen | |
|---|---|
| Generieren, Vernichten, Exportieren, Importieren, Hochladen und Konfigurieren von Schlüsselmaterial: | Verschlüsselungsschlüssel verwalten |
| Anzeigen und Bearbeiten von "Setup": | Setup und Konfiguration anzeigen |
Stellen Sie zunächst sicher, dass Sie über ein BYOK-kompatibles Zertifikat verfügen und Ihr BYOK-Schlüsselmaterial erstellt und umbrochen haben.
Als bewährte Vorgehensweise sollten Sie Ihr Schlüsselmaterial an einem sicheren Ort sichern.

Sie können nun über maximal 50 aktive und archivierte Mandantengeheimnisse jedes Typs verfügen. Beispielsweise können Sie über ein aktives Mandantengeheimnis und 49 archivierte Mandantengeheimnisse vom Typ "Felder und Dateien (probabilistisch)" sowie über die gleiche Anzahl an Mandantengeheimnissen vom Typ "Ereignis-Bus" verfügen. Diese Obergrenze schließt das von Salesforce generierte und vom Kunden bereitgestellte Schlüsselmaterial ein. Datenbankverschlüsselungsschlüssel tragen nicht zu dieser Obergrenze bei.
Wenn Sie die Obergrenze erreichen, vernichten Sie einen vorhandenen Schlüssel, bevor Sie einen anderen Schlüssel wieder aktivieren oder erneut archivieren oder einen Callout für einen anderen Schlüssel erstellen. Bevor Sie einen Schlüssel vernichten, synchronisieren Sie die Daten, die damit verschlüsselt werden, mit einem aktiven Schlüssel.
Siehe auch:
Hochladen eines Mandantengeheimnisses für Feldebenenverschlüsselung, Dateien oder Ereignis-Busdaten
Bei der Feldebenenverschlüsselung (FLE), Dateien und Anhängen oder Ereignis-Busdaten verwendet der Shield-Service für die Schlüsselverwaltung (Key Management Service, KMS) Ihr Mandantengeheimnis, um Ihren organisationsspezifischen Datenverschlüsselungsschlüssel abzuleiten. Das Mandantengeheimnis, das Sie für eine bestimmte Kategorie hochladen, beispielsweise den Ereignis-Bus, wird nur zum Verschlüsseln und Entschlüsseln dieser Daten verwendet.
Für das Hochladen für "FLE", "Dateien und Anhänge" und "Ereignisänderungsdaten" sind zwei Dateien erforderlich: das verschlüsselte Schlüsselmaterial und das gehashte Nur-Text-Schlüsselmaterial, das Ihr verschlüsseltes Mandantengeheimnis beim Hochladen schützt.
-
Verwenden Sie unter "Setup" das Feld "Schnellsuche", um die Schlüsselverwaltung zu suchen und auszuwählen.
Die Seite "Schlüsselbestand und Verwaltung" wird geladen.
- Wählen Sie im Abschnitt "Schlüsselinventar" einen Schlüsseltyp aus: Felder und Dateien (probabilistisch), Felder (deterministisch) oder Ereignis-Bus.
-
Klicken Sie auf Bring Your Own Key.
Wenn Sie aufgefordert werden, ein Zertifikat zu generieren, wählen Sie entweder Selbstsigniert oder Von der Zertifizierungsstelle signiert aus. Wenn Sie bereits Zertifikate erstellt haben, können Sie entweder eines davon auswählen oder eines erstellen.
- Geben Sie Ihrem Zertifikat eine eindeutige Bezeichnung und speichern Sie Ihre Arbeit.
- Verwenden Sie dieses Zertifikat, um Ihr Schlüsselmaterial für den Upload vorzubereiten. Entsprechende Informationen finden Sie unter BYOK-Schlüsselmaterial umbrechen.
-
Hängen Sie im Abschnitt "Mandantengeheimnis hochladen" das verschlüsselte Mandantengeheimnis und das gehashte Nur-Text-Mandantengeheimnis an. Klicken Sie auf Upload (Hochladen).
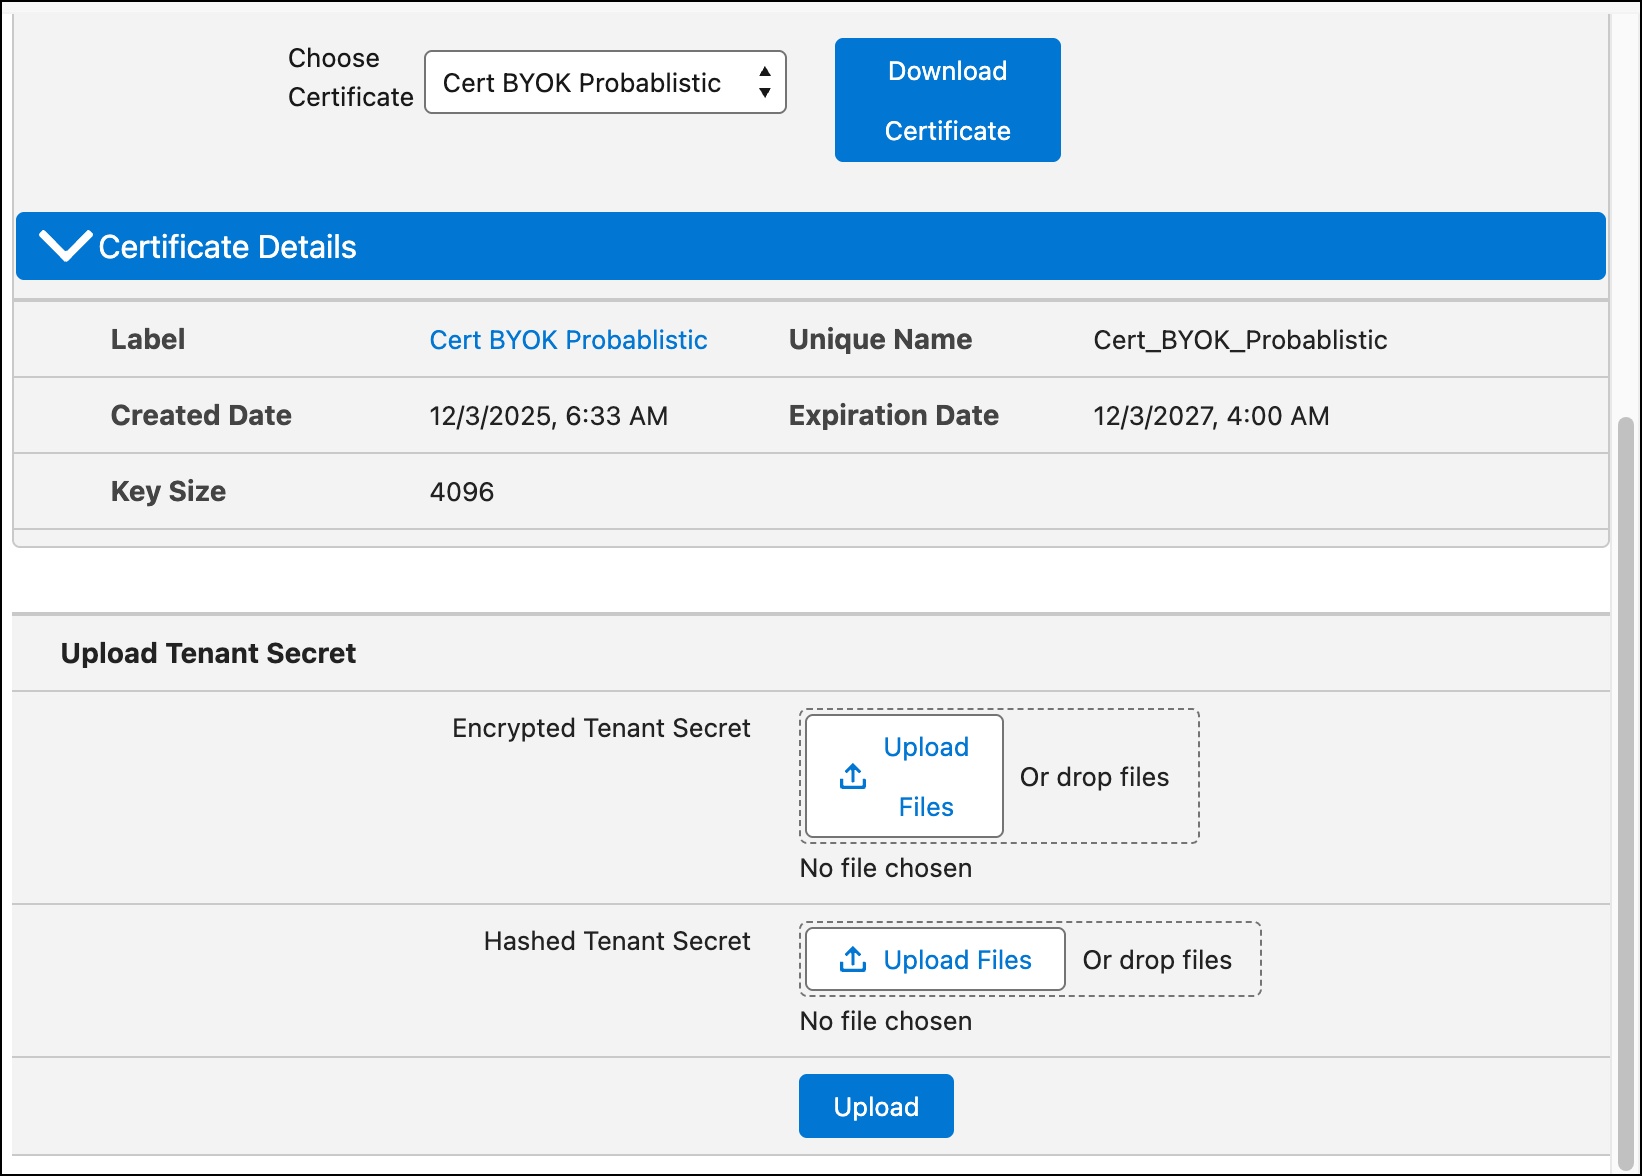
Dieses Mandantengeheimnis wird zum aktiven Mandantengeheimnis. Wenn Salesforce keinen Datenverschlüsselungsschlüssel für Sie ableiten soll, können Sie sich von der Schlüsselableitung abmelden und Ihren eigenen endgültigen Datenverschlüsselungsschlüssel hochladen. Weitere Informationen finden Sie unter Deaktivieren der Schlüsselableitung mit BYOK.
Hochladen eines Mandantengeheimnisses für die Datenbankverschlüsselung
Der Shield-Service für die Schlüsselverwaltung (Key Management Service, KMS) verwendet Ihr vom Kunden bereitgestelltes Datenbank-Mandantengeheimnis, um die zum Verschlüsseln und Entschlüsseln Ihrer Daten in der Transaktionsdatenbank verwendeten Schlüssel abzuleiten. Dieses Mandantengeheimnis verschlüsselt nur die in der Transaktionsdatenbank gespeicherten Daten.
Generieren Sie ein selbstsigniertes Zertifikat und umschließen Sie dann Ihr Datenbank-Mandantengeheimnis mit dem öffentlichen Schlüssel dieses Zertifikats. Ihr Zertifikat enthält ein Sitzungstoken, das Ihr Mandantengeheimnis während des Upload-Vorgangs schützt.
-
Verwenden Sie unter "Setup" das Feld "Schnellsuche", um die Schlüsselverwaltung zu suchen und auszuwählen.
Die Seite "Schlüsselbestand und Verwaltung" wird geladen.
- Wählen Sie im Abschnitt "Schlüsselinventar" die Option Datenbank aus.
- Klicken Sie auf Bring Your Own Key.
- Geben Sie bei entsprechender Aufforderung einen eindeutigen Namen für ein neues Zertifikat ein und klicken Sie dann auf Zertifikat generieren. Wenn Sie bereits über ein selbstsigniertes Zertifikat verfügen, werden Details zu Ihrem aktiven Zertifikat angezeigt.
-
Klicken Sie auf Zertifikat und Token herunterladen.
Zwei Dateien werden heruntergeladen: das Zertifikat und ein Sitzungstoken.
- Verwenden Sie dieses Zertifikat, um Ihr Schlüsselmaterial für den Upload vorzubereiten. Entsprechende Informationen finden Sie unter BYOK-Schlüsselmaterial umbrechen.
-
Hängen Sie im Abschnitt "Mandantengeheimnis hochladen" Ihr umbrochenes Mandantengeheimnis und die mit Ihrem Zertifikat verknüpfte Datei session_token.txt an. Klicken Sie auf Upload (Hochladen).
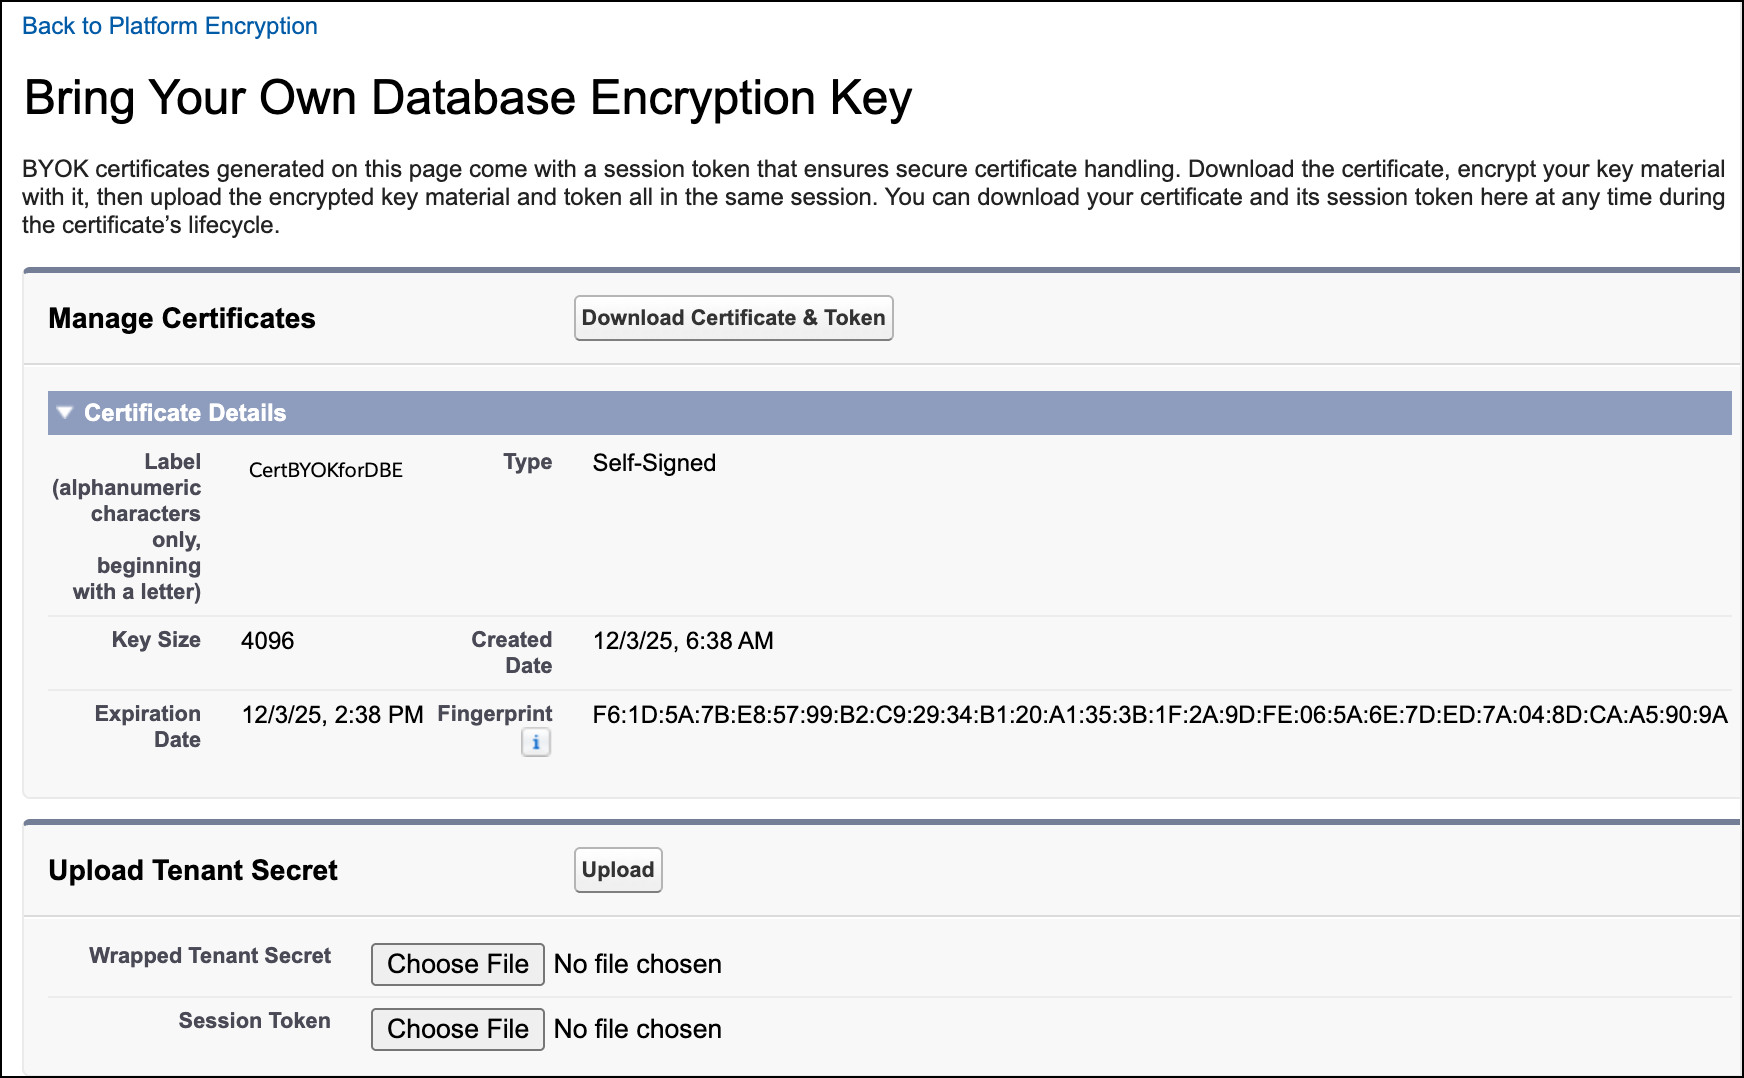
Dieses Mandantengeheimnis wird zum aktiven Mandantengeheimnis für die Datenbankverschlüsselung.
Hochladen eines Datenverschlüsselungsschlüssels für die Suchindex-Verschlüsselung
Bei der Suchindex Verschlüsselung laden Sie einen Datenverschlüsselungsschlüssel (DEK) als BYOK-Schlüsselmaterial hoch. Der Shield-Service für die Schlüsselverwaltung (Key Management Service, KMS) verwendet Ihre DEK direkt zum Verschlüsseln und Entschlüsseln Ihrer Daten. BYOK DEKs verschlüsseln nur Suchindizes.
Bevor Sie einen Suchindex DEK erstellen können, müssen Sie über einen aktiven Salesforce-Stammschlüssel verfügen. Der Stammschlüssel sichert die DEK bei routinemäßigen Verschlüsselungs- und Entschlüsselungsvorgängen. Wenn Sie die Suchindex Verschlüsselung erstmals aktivieren, generiert Salesforce automatisch einen Stammschlüssel und DEK.
Für den Upload sind zwei Dateien erforderlich: das verschlüsselte Schlüsselmaterial und die Sitzungstokendatei, die Ihrem Zertifikat zugeordnet sind.
-
Verwenden Sie unter "Setup" das Feld "Schnellsuche", um die Schlüsselverwaltung zu suchen und auszuwählen.
Die Seite "Schlüsselbestand und Verwaltung" wird geladen.
-
Überprüfen Sie im Abschnitt "Stammschlüsselinventar", ob ein Stammschlüssel vorhanden ist. Wenn ein Stammschlüssel vorhanden ist, überspringen Sie diese Unterschritte und fahren Sie mit dem nächsten Schritt fort. Wenn Sie nicht über einen Stammschlüssel verfügen, generieren Sie einen.
-
Klicken Sie auf Stammschlüssel generieren
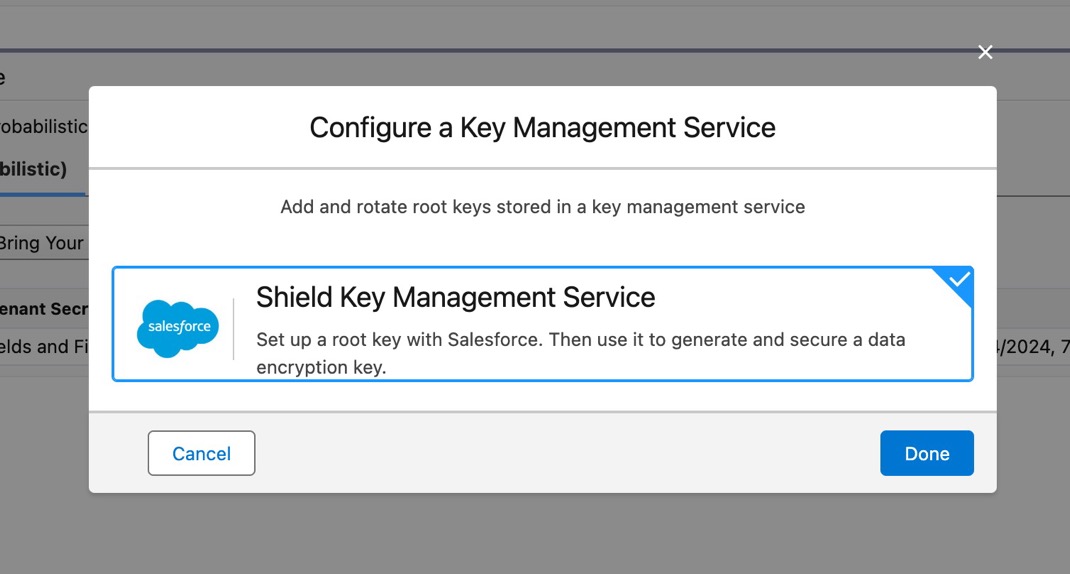
Das Fenster "Service für die Schlüsselverwaltung konfigurieren" wird angezeigt.
-
Klicken Sie auf Shield Key Management Service und dann auf Fertig.
Salesforce beginnt mit der Generierung Ihres Stammschlüssels, was einige Zeit dauern kann. Wenn der Stammschlüssel bereit ist, werden Sie per E-Mail benachrichtigt. Für spätere Schritte ist ein aktiver Salesforce-Stammschlüssel erforderlich.
-
Klicken Sie auf Stammschlüssel generieren
- Wählen Sie in der Tabelle "Schlüsselbestand" die Option Suchindex aus.
- Klicken Sie auf Bring Your Own Key.
- Geben Sie bei entsprechender Aufforderung einen eindeutigen Namen für ein neues Zertifikat ein und klicken Sie dann auf Zertifikat generieren.
-
Klicken Sie auf Zertifikat und Token herunterladen.
Zwei Dateien werden heruntergeladen: das Zertifikat und ein Sitzungstoken.
- Verwenden Sie dieses Zertifikat, um Ihr Schlüsselmaterial für den Upload vorzubereiten. Entsprechende Informationen finden Sie unter BYOK-Schlüsselmaterial umbrechen.
-
Hängen Sie im Abschnitt "Verschlüsselungsschlüssel für Daten hochladen" den Verschlüsselungsschlüssel für eingeschlossene Daten und die Datei session_token.txt an, die Ihrem Zertifikat zugeordnet ist. Klicken Sie auf Upload (Hochladen).
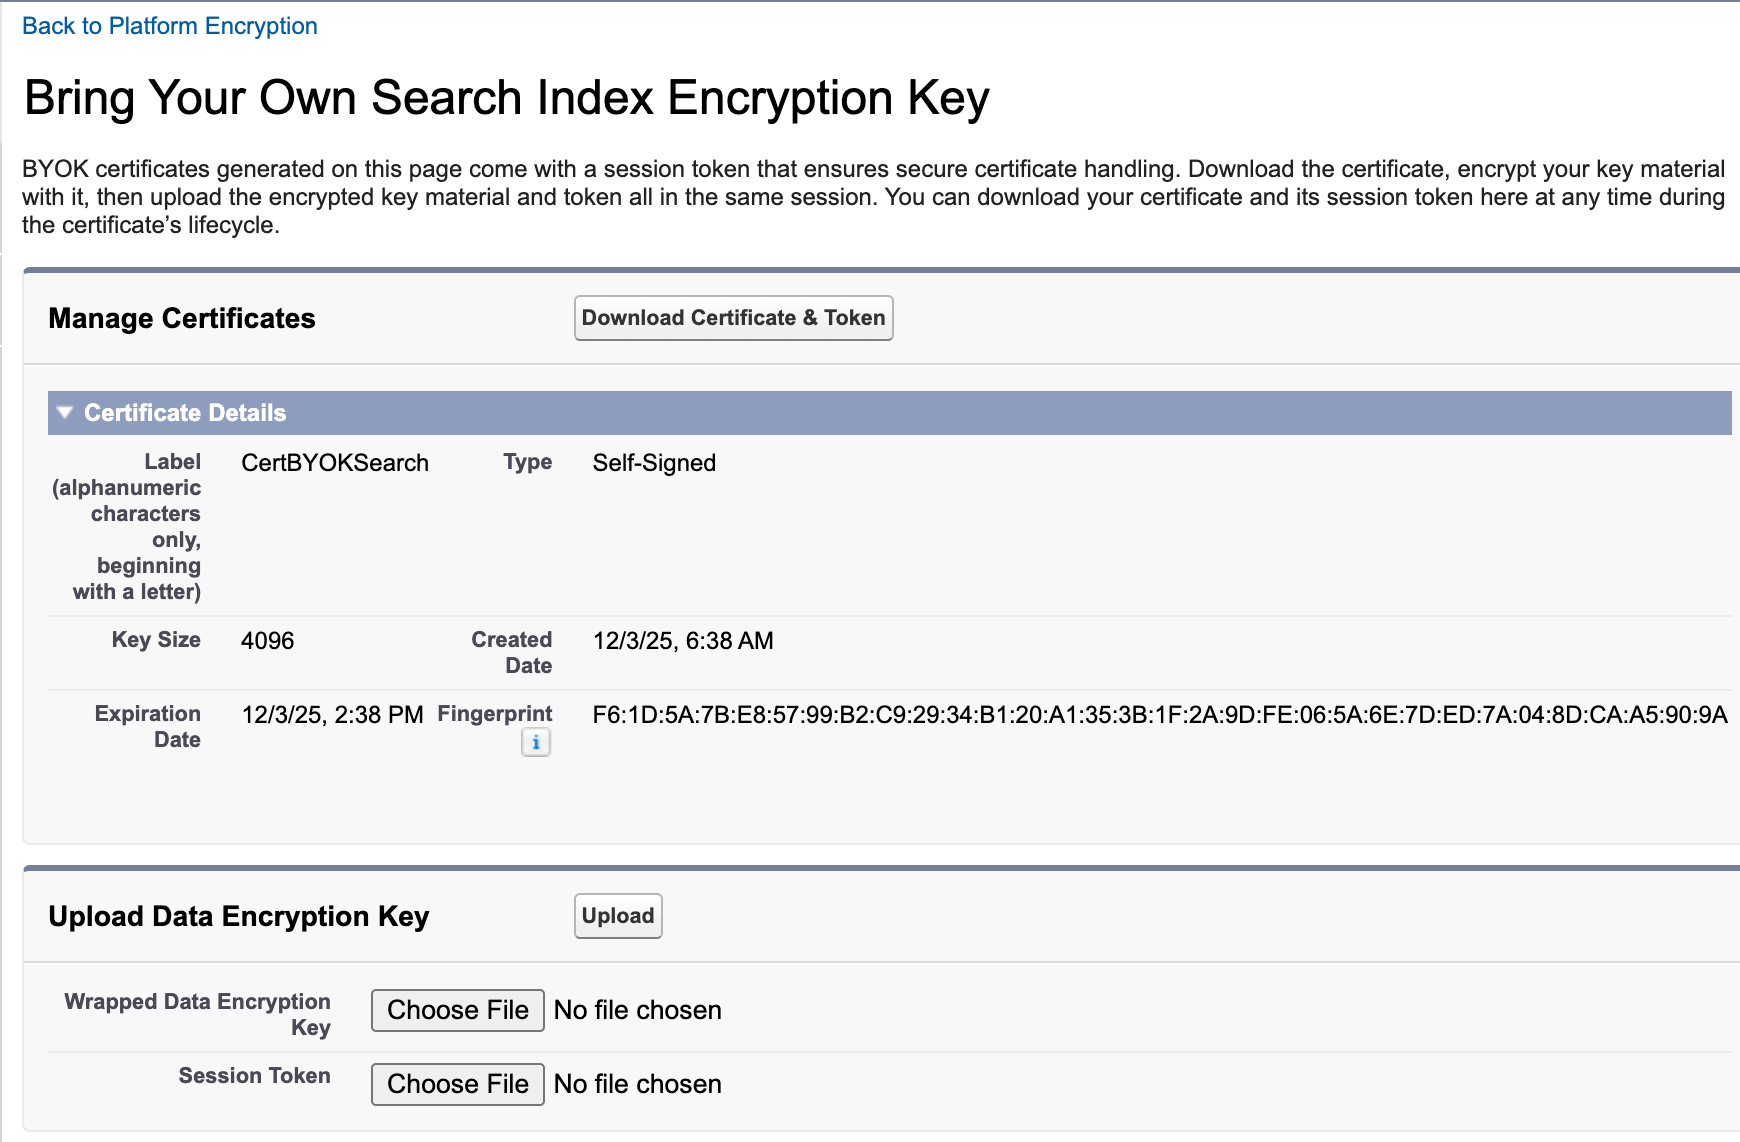
Dieser DEK wird zum aktiven DEK für Suchindizes.
Ab sofort verwendet das Shield-KMS Ihre DEK zum Verschlüsseln und Entschlüsseln der Suchdaten Ihrer Benutzer.
Hochladen eines Stammschlüssels für Backup & Recover Next oder Data 360
Für Backup & Recover Next und Data 360 laden Sie einen Stammschlüssel in Salesforce hoch. Ihr Stammschlüssel schützt den Datenverschlüsselungsschlüssel (DEK), der alle Data 360-Datenspeicher verschlüsselt und entschlüsselt, einschließlich der vektorbasierten Suche von Data 360 und der im Leerlauf gespeicherten Sicherungen. Wie bei anderen BYOK-Schlüsseln sind Ihre Stammschlüssel für jeden Datenspeicher exklusiv für diesen Datenspeicher.
-
Verwenden Sie unter "Setup" das Feld "Schnellsuche", um die Schlüsselverwaltung zu suchen und auszuwählen.
Die Seite "Schlüsselbestand und Verwaltung" wird geladen.
- Wählen Sie im Abschnitt "Stammschlüsselinventar" die Option Data 360 oder Backup & Recover aus.
-
Klicken Sie auf Stammschlüssel generieren
Das Feld "Service für die Schlüsselverwaltung konfigurieren" wird angezeigt.
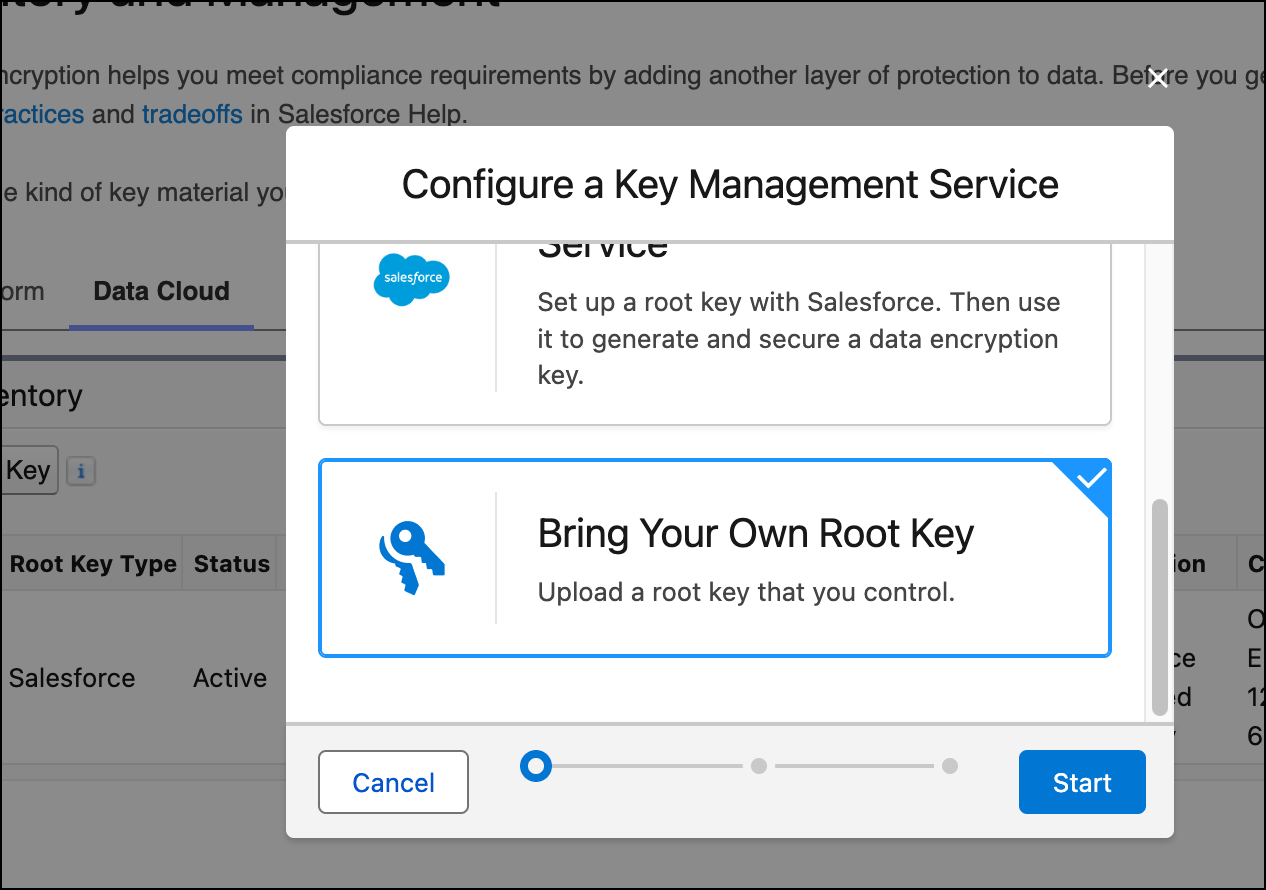
- Klicken Sie auf Bring Your Own Root Key. Klicken Sie danach auf Weiter.
- Geben Sie bei entsprechender Aufforderung einen eindeutigen Namen für ein neues Zertifikat ein und klicken Sie dann auf Zertifikat generieren.
-
Klicken Sie auf Zertifikat und Token herunterladen.
Zwei Dateien werden heruntergeladen: das Zertifikat und ein Sitzungstoken.
- Verwenden Sie dieses Zertifikat, um Ihr Schlüsselmaterial für den Upload vorzubereiten. Entsprechende Informationen finden Sie unter BYOK-Schlüsselmaterial umbrechen.
-
Hängen Sie im Abschnitt "Stammschlüssel hochladen" den umbrochenen Stammschlüssel und die mit Ihrem Zertifikat verknüpfte Datei import_token.txt an. Klicken Sie auf Upload (Hochladen).
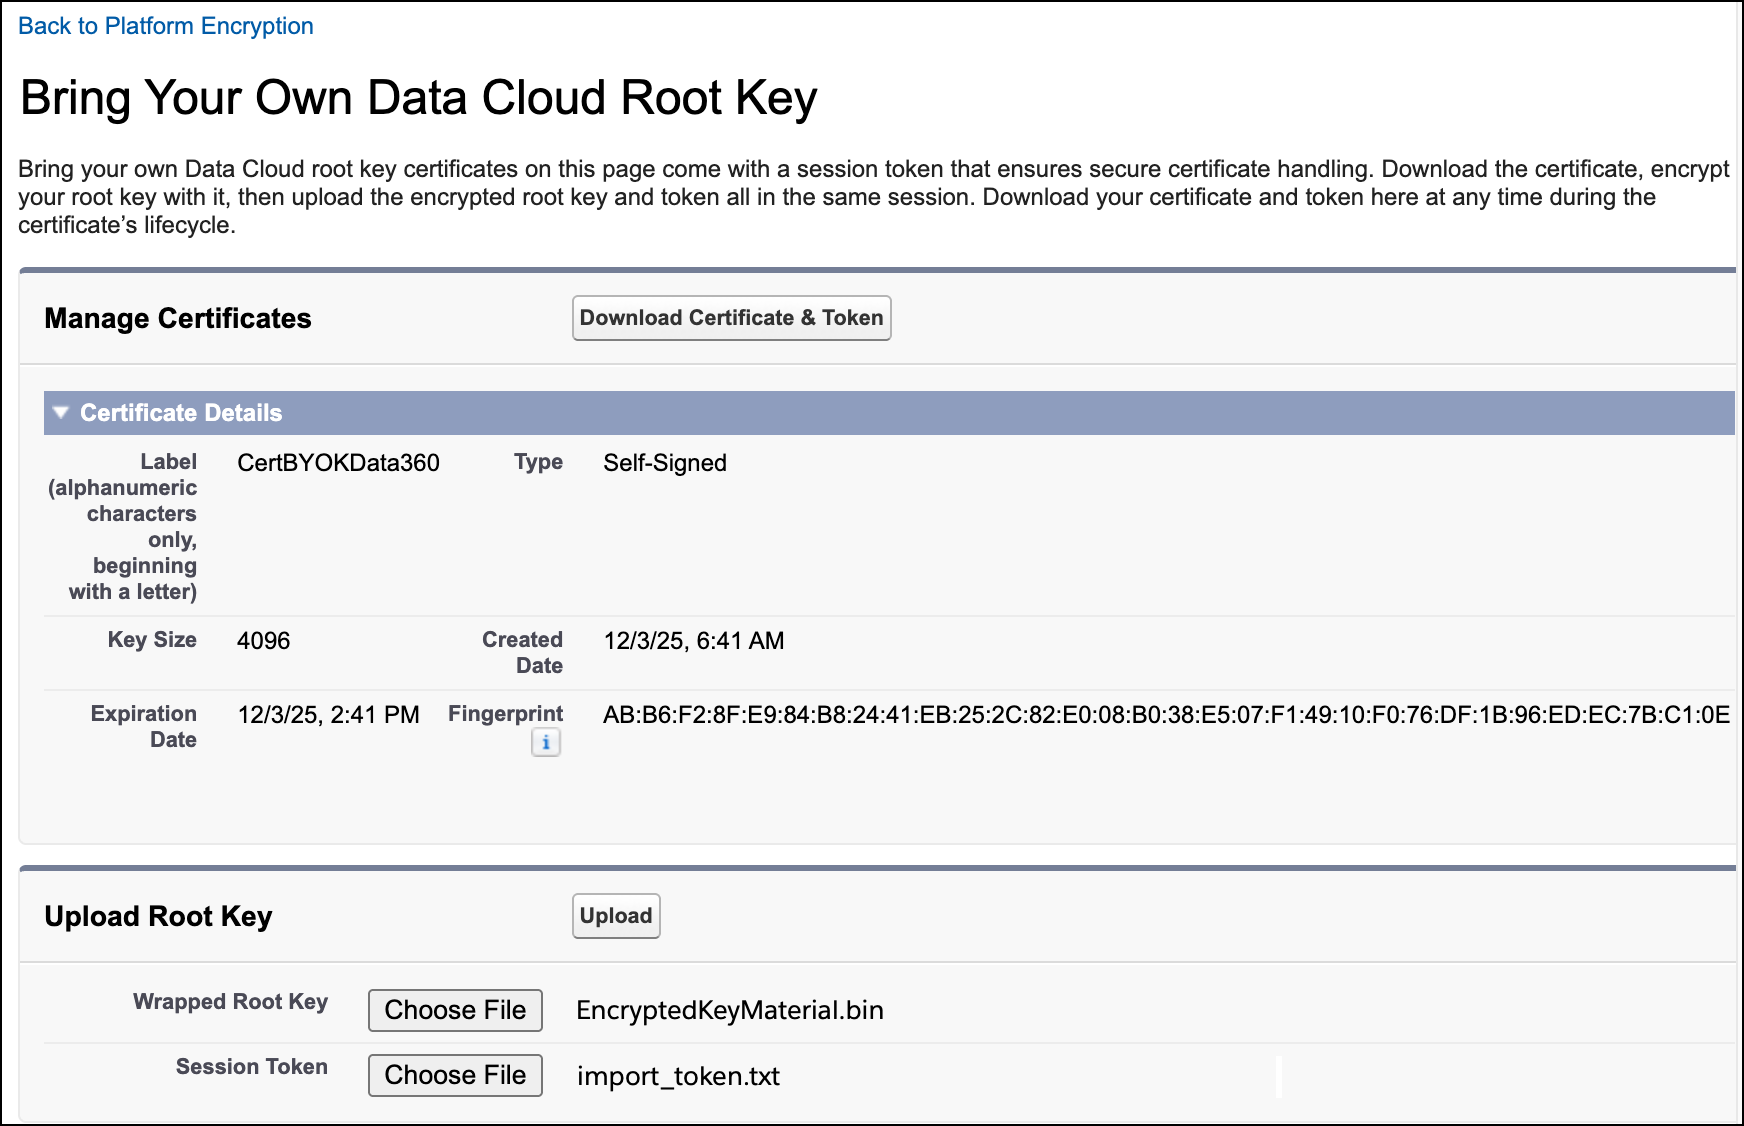
Das hochgeladene Geheimnis wird zum aktiven Stammschlüssel.
Ab sofort verwendet Data 360 Ihren Stammschlüssel, um die DEKs für alle Data 360-Datenspeicher zu schützen. Ihr Stammschlüssel "Backup & Recover Next" schützt die DEKs, die im Leerlauf gespeicherte Sicherungen verschlüsseln.
