Usted está aquí:
Cargar su material clave BYOK
Después de preparar su material clave Aportar su propia clave (BYOK), cárguelo en Salesforce. Puede cargar claves para la mayoría de las categorías de datos que admite Shield Platform Encryption. Cada categoría de datos utiliza un tipo diferente de material clave: secretos de arrendatario para derivar claves de cifrado de datos, claves de cifrado de datos (DEK) para cifrado directo o claves raíz para proteger otras claves. Carga la clave para su categoría de datos, como índices de búsqueda, además de un segundo archivo que protege su material clave durante la carga.
Ediciones necesarias
| Disponible en Salesforce Classic (no disponible en todas las organizaciones) y Lightning Experience. |
| Disponible en: Ediciones Enterprise, Performance y Unlimited con las licencias Salesforce Shield o Shield Platform Encryption. |
| Disponible de forma gratuita en Developer Edition. |
| Permisos de usuario necesarios | |
|---|---|
| Para generar, destruir, exportar, importar, cargar y configurar material clave: | Gestionar claves de cifrado |
| Para ver y modificar Configuración: | Ver parámetros y configuración |
Antes de empezar, asegúrese de que tiene un certificado compatible BYOK y que ha creado y empaquetado su material de claves BYOK.
Como práctica recomendada, realice una copia de seguridad de su material clave en una ubicación segura.

Puede tener hasta 50 secretos de arrendatario archivados y activos de cada tipo. Por ejemplo, puede tener un secreto de arrendatario de Campos y Archivos (Probabilista) activo y 49 archivados, y el mismo número de secretos de arrendatario de Bus de eventos. Este límite incluye material clave proporcionado por el cliente y generado por Salesforce. Las claves de Cifrado de base de datos no contribuyen a este límite.
Si alcanza el límite, destruya una clave existente antes de volver a activar, volver a archivar o crear una llamada a otra. Antes de destruir una clave, sincronice los datos que cifra con una clave activa.
Consulte también:
Cargar un secreto de arrendatario para Cifrado a nivel de campo, Archivos o Datos de bus de eventos
Para el cifrado a nivel de campo (FLE), archivos y archivos adjuntos o datos de bus de eventos, el Servicio de gestión de claves Shield (KMS) utiliza su secreto de arrendatario para derivar su clave de cifrado de datos específica de la organización. El secreto de arrendatario que carga para una categoría específica, como el bus de eventos, se utiliza para cifrar y descifrar solo esos datos.
La carga para FLE, Archivos y archivos adjuntos y Datos de cambio de evento requiere dos archivos: el material de claves cifrado y el material de claves de texto sin formato de hash, que protege su secreto de arrendatario cifrado durante la carga.
-
Desde Configuración, utilice el cuadro Búsqueda rápida para buscar y seleccionar Gestión de claves.
Se carga la página Gestión e inventario de claves.
- En la sección Inventario de claves, seleccione un tipo de clave: Campos y archivos (Probabilista), Campos (Determinista) o Bus de eventos.
-
Haga clic en Aportar su propia clave.
Si se le solicita generar un certificado, seleccione Firmado automáticamente o Firmado por CA. Si ya creó certificados, puede seleccionar uno de ellos o crear uno.
- Asigne a su certificado una etiqueta exclusiva y guarde su trabajo.
- Utilice este certificado para preparar su material clave para cargar. Consulte Ajustar material clave BYOK.
-
En la sección Cargar secreto de arrendatario, adjunte el secreto de arrendatario cifrado y el secreto de arrendatario de texto sin formato de hash. Haga clic en Cargar.
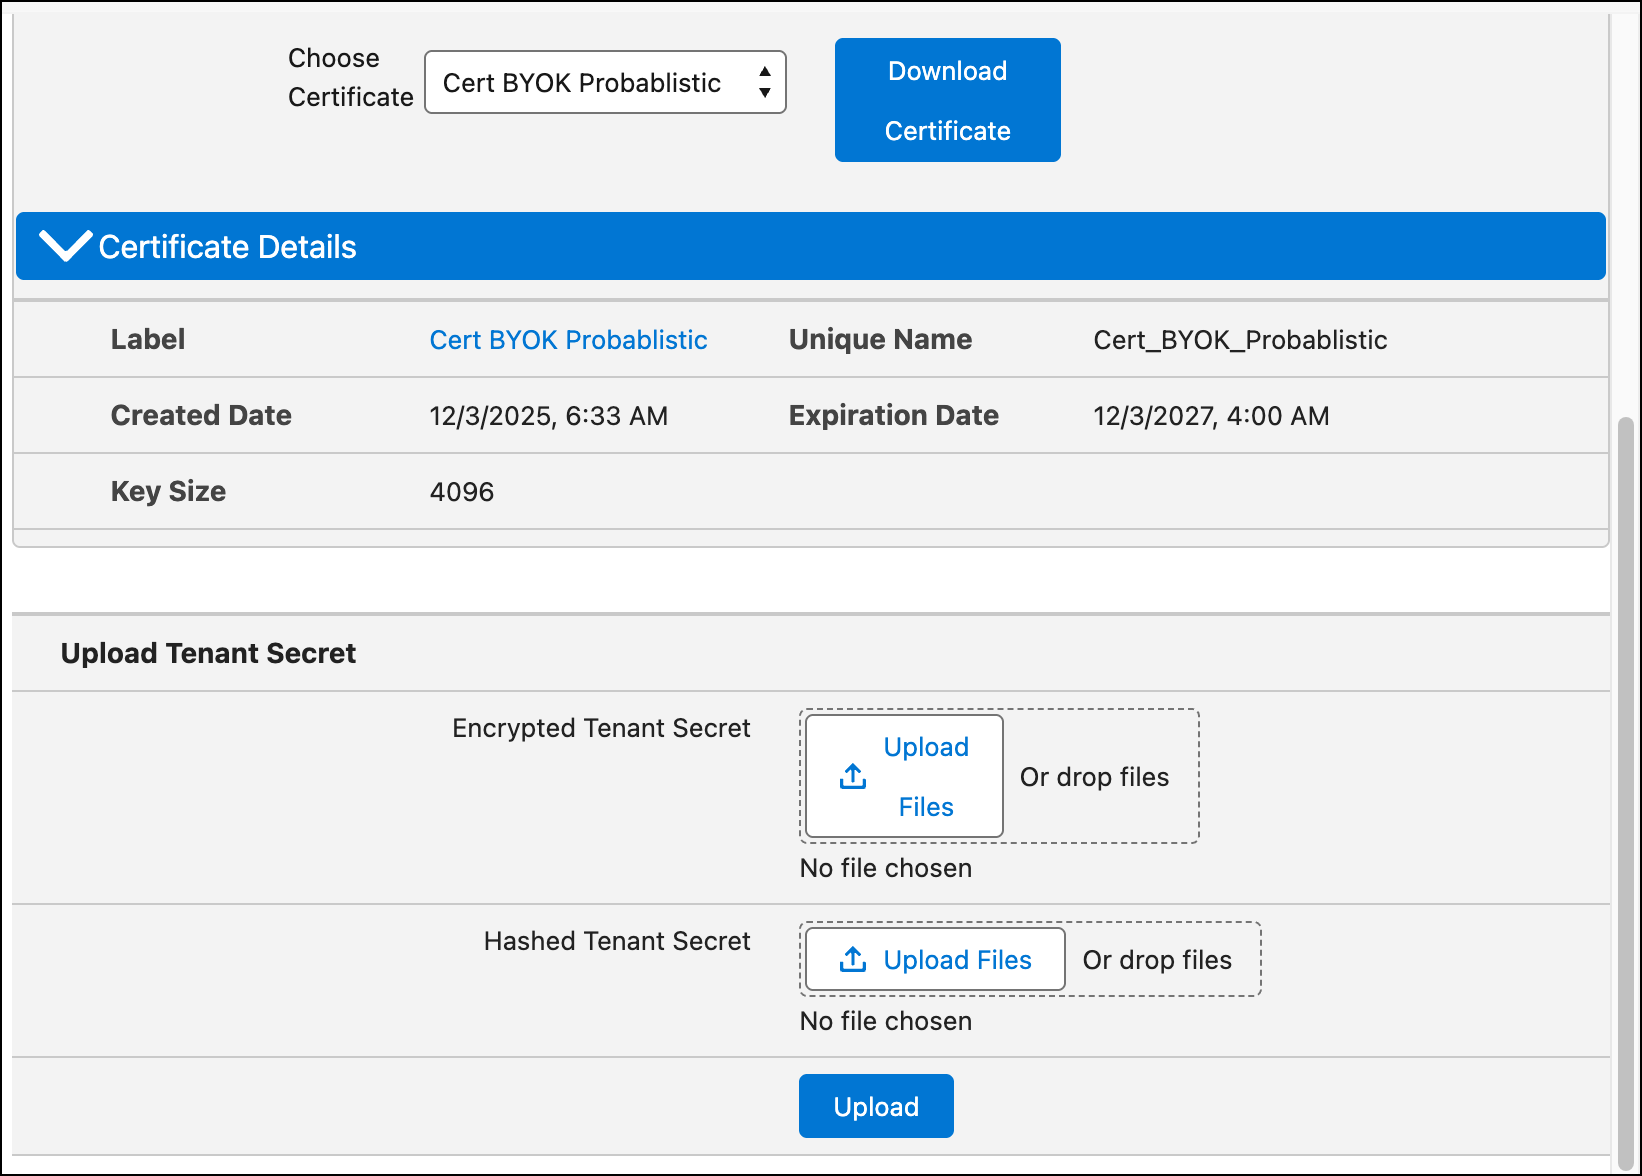
Este secreto de arrendatario se convierte en el secreto de arrendatario activo. Si no desea que Salesforce derive una clave de cifrado de datos por usted, puede anular la derivación de claves y cargar su propia clave de cifrado de datos final. Para obtener más información, consulte Cancelar suscripción a derivación de clave con BYOK.
Cargar un secreto de arrendatario para cifrado de base de datos
El Servicio de gestión de claves Shield (KMS) utiliza su secreto de arrendatario de base de datos proporcionado por el cliente para derivar las claves utilizadas para cifrar y descifrar sus datos en la base de datos transaccional. Este secreto de arrendatario cifra solo los datos almacenados en la base de datos transaccional.
Genere un certificado autofirmado y luego envuelva su secreto de arrendatario de base de datos con la clave pública de ese certificado. Su certificado incluye un token de sesión que protege su secreto de arrendatario durante el proceso de carga.
-
Desde Configuración, utilice el cuadro Búsqueda rápida para buscar y seleccionar Gestión de claves.
Se carga la página Gestión e inventario de claves.
- En la sección Inventario de claves, seleccione Base de datos.
- Haga clic en Aportar su propia clave.
- Si se le solicita, introduzca un nombre exclusivo para un nuevo certificado y luego haga clic en Generar certificado. Si ya tiene un certificado autofirmado, verá detalles acerca de su certificado activo.
-
Haga clic en Descargar certificado y token.
Descarga de dos archivos: el certificado y un token de sesión.
- Utilice este certificado para preparar su material clave para cargar. Consulte Ajustar material clave BYOK.
-
En la sección Cargar secreto de arrendatario, adjunte su secreto de arrendatario incluido y el archivo session_token.txt asociado con su certificado. Haga clic en Cargar.
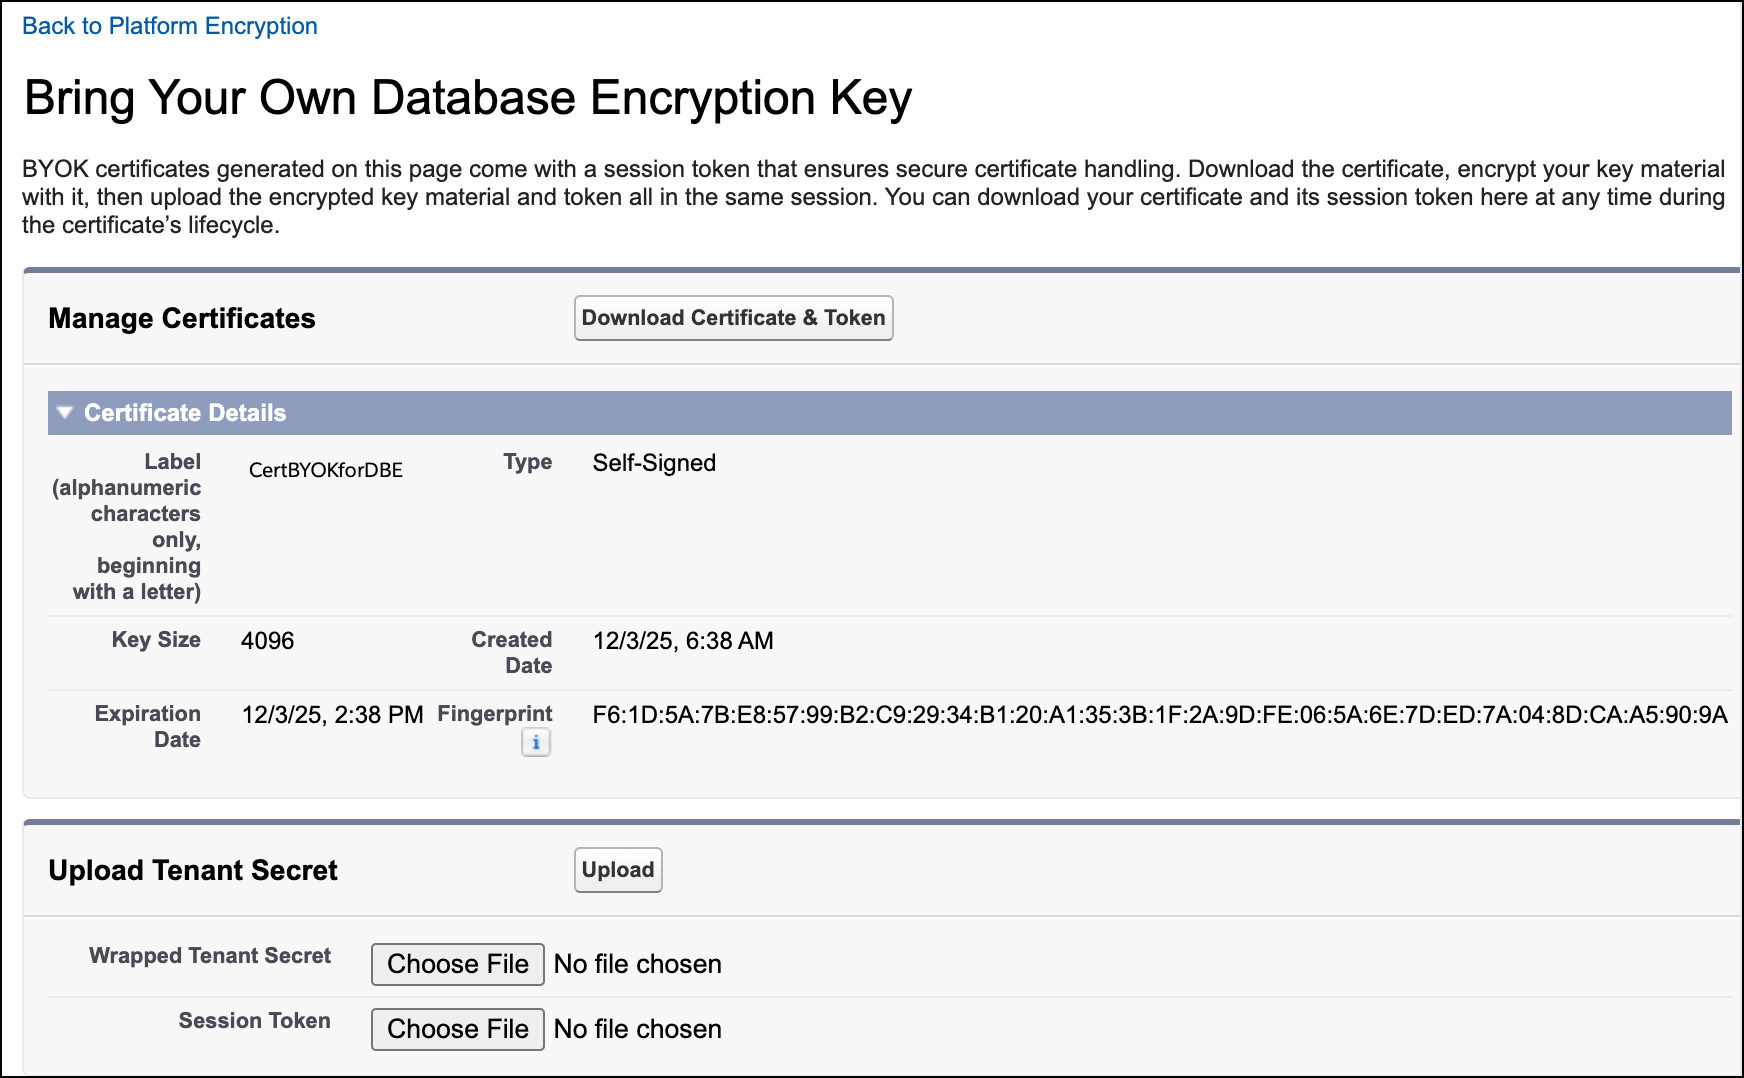
Este secreto de arrendatario se convierte en el secreto de arrendatario activo para Cifrado de base de datos.
Cargar una clave de cifrado de datos para el cifrado de índices de búsqueda
Para Cifrado de índice de búsqueda, carga una clave de cifrado de datos (DEK) como su material de clave BYOK. El Servicio de gestión de claves Shield (KMS) utiliza su DEK directamente para cifrar y descifrar sus datos. Los BYOK DEK cifran solo índices de búsqueda.
Antes de poder crear un índice de búsqueda DEK, debe tener una clave raíz de Salesforce activa. La clave raíz protege el DEK durante operaciones rutinarias de cifrado y descifrado. Cuando activa por primera vez el cifrado de índices de búsqueda, Salesforce genera automáticamente una clave raíz y un DEK.
La carga requiere dos archivos: el material de claves cifrado y el archivo de token de sesión asociado con su certificado.
-
Desde Configuración, utilice el cuadro Búsqueda rápida para buscar y seleccionar Gestión de claves.
Se carga la página Gestión e inventario de claves.
-
En la sección Inventario de claves raíz, compruebe que existe una clave raíz. Si existe una clave raíz, omita estos subpasos y vaya al siguiente paso. Si no tiene una clave raíz, genere una.
-
Haga clic en Generar clave raíz.
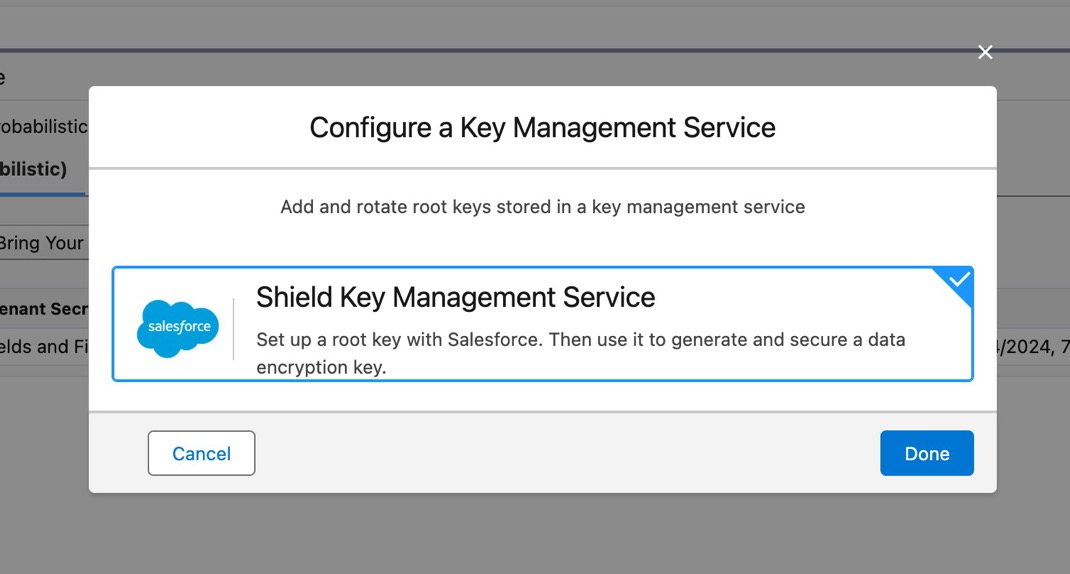
Aparecerá la ventana Configurar un servicio de gestión de claves.
-
Haga clic en Shield Key Management Service y luego haga clic en Listo.
Salesforce comienza a generar su clave raíz, lo que puede tardar un tiempo. Cuando la clave raíz esté lista, se le notificará por correo electrónico. Los pasos posteriores requieren una clave raíz de Salesforce activa.
-
Haga clic en Generar clave raíz.
- En la tabla Inventario clave, seleccione Índice de búsqueda.
- Haga clic en Aportar su propia clave.
- Si se le solicita, introduzca un nombre exclusivo para un nuevo certificado y luego haga clic en Generar certificado.
-
Haga clic en Descargar certificado y token.
Descarga de dos archivos: el certificado y un token de sesión.
- Utilice este certificado para preparar su material clave para cargar. Consulte Ajustar material clave BYOK.
-
En la sección Cargar clave de cifrado de datos, adjunte la clave de cifrado de datos envuelta y el archivo session_token.txt asociado con su certificado. Haga clic en Cargar.
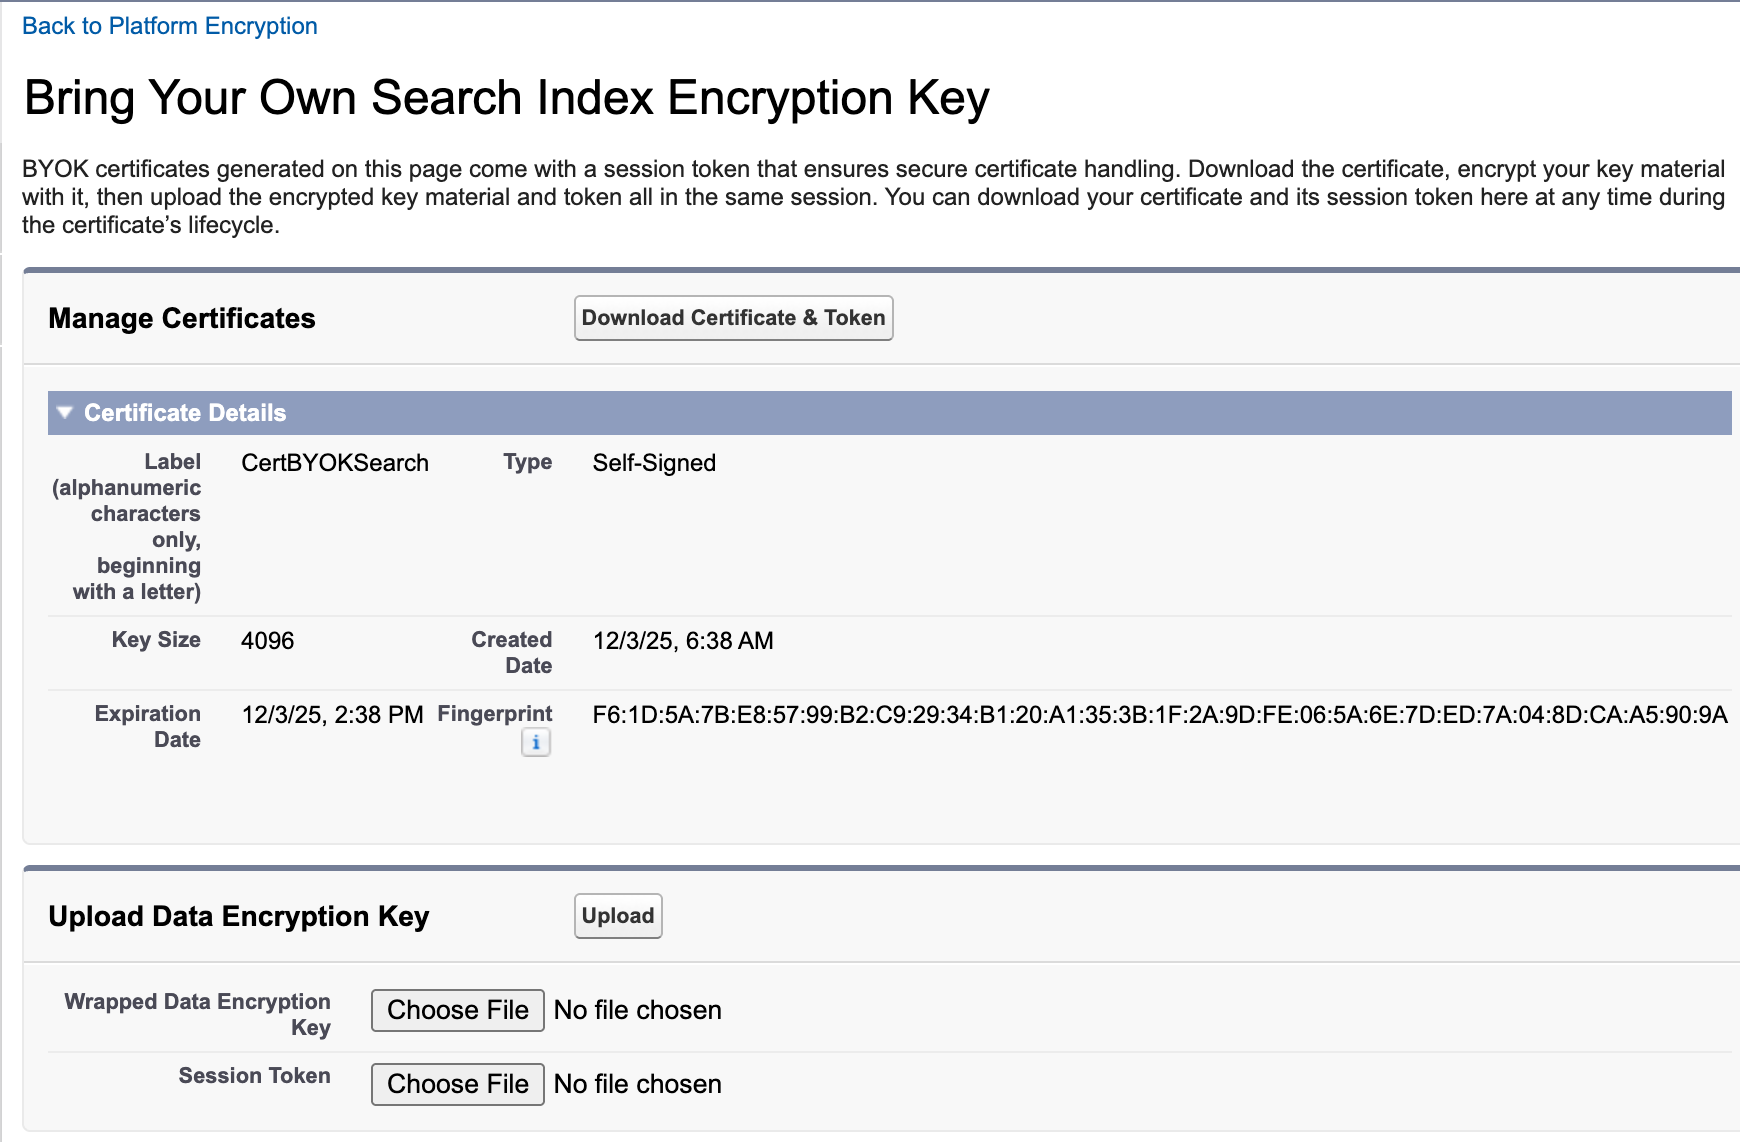
Este DEK se convierte en el DEK activo para índices de búsqueda.
A partir de aquí, Shield KMS utiliza su DEK para cifrar y descifrar los datos de búsqueda de sus usuarios.
Cargar una clave raíz para realizar copias de seguridad y recuperar siguiente o Data 360
Para Copia de seguridad y recuperación siguiente y Data 360, carga una clave raíz en Salesforce. Su clave raíz protege la clave de cifrado de datos (DEK) que cifra y descifra todos los establecimientos de datos de Data 360, incluyendo la búsqueda basada en vectores de Data 360 y las copias de seguridad almacenadas en tiempo de inactividad. Al igual que con otras claves BYOK, sus claves raíz para cada almacenamiento de datos son exclusivas para ese almacenamiento de datos.
-
Desde Configuración, utilice el cuadro Búsqueda rápida para buscar y seleccionar Gestión de claves.
Se carga la página Gestión e inventario de claves.
- En la sección Inventario de claves raíz, seleccione Data 360 o Copia de seguridad y recuperación.
-
Haga clic en Generar clave raíz.
Aparecerá el cuadro Configurar un servicio de gestión de claves.
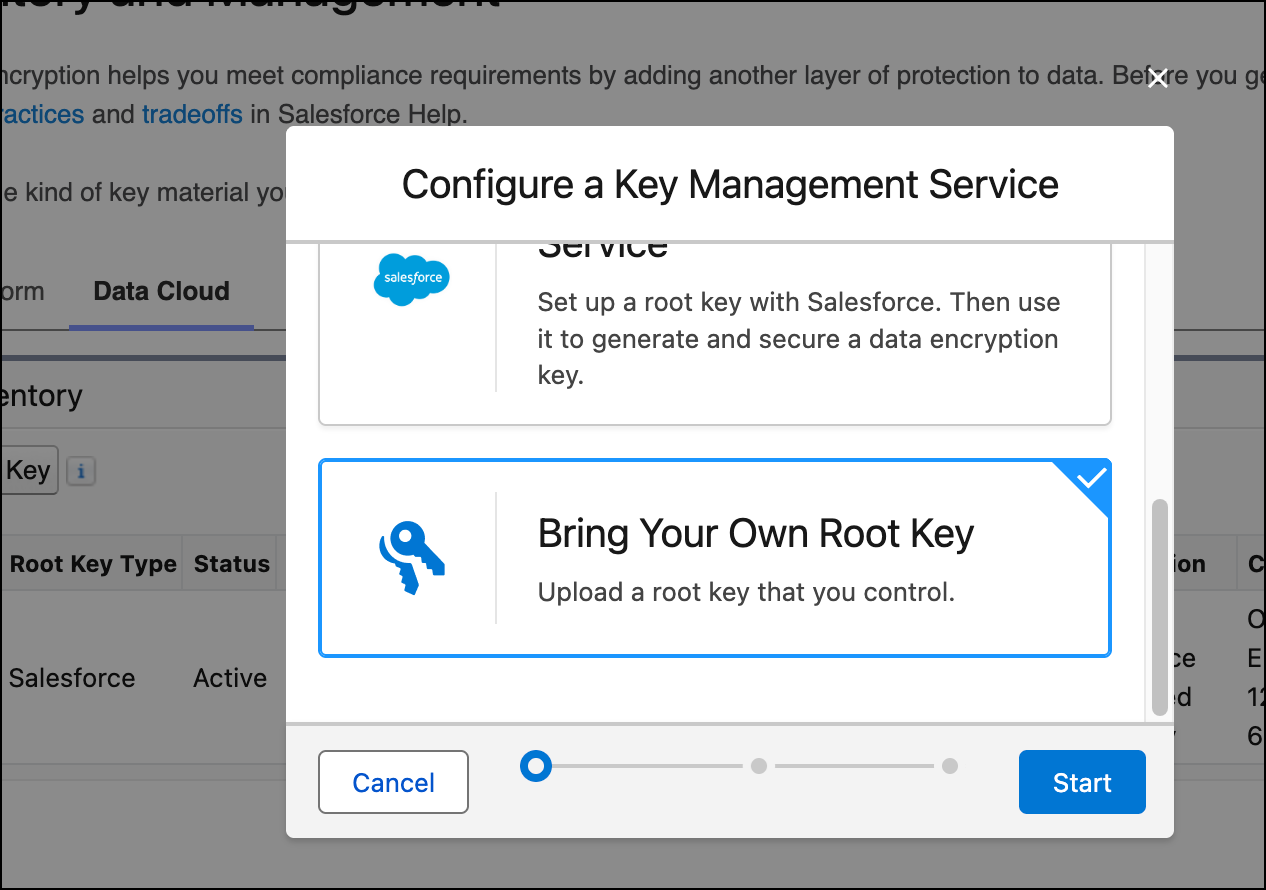
- Haga clic en Aportar su propia clave raíz. A continuación, haga clic en Siguiente.
- Si se le solicita, introduzca un nombre exclusivo para un nuevo certificado y luego haga clic en Generar certificado.
-
Haga clic en Descargar certificado y token.
Descarga de dos archivos: el certificado y un token de sesión.
- Utilice este certificado para preparar su material clave para cargar. Consulte Ajustar material clave BYOK.
-
En la sección Cargar clave raíz, adjunte la clave raíz envuelta y el archivo import_token.txt asociado con su certificado. Haga clic en Cargar.
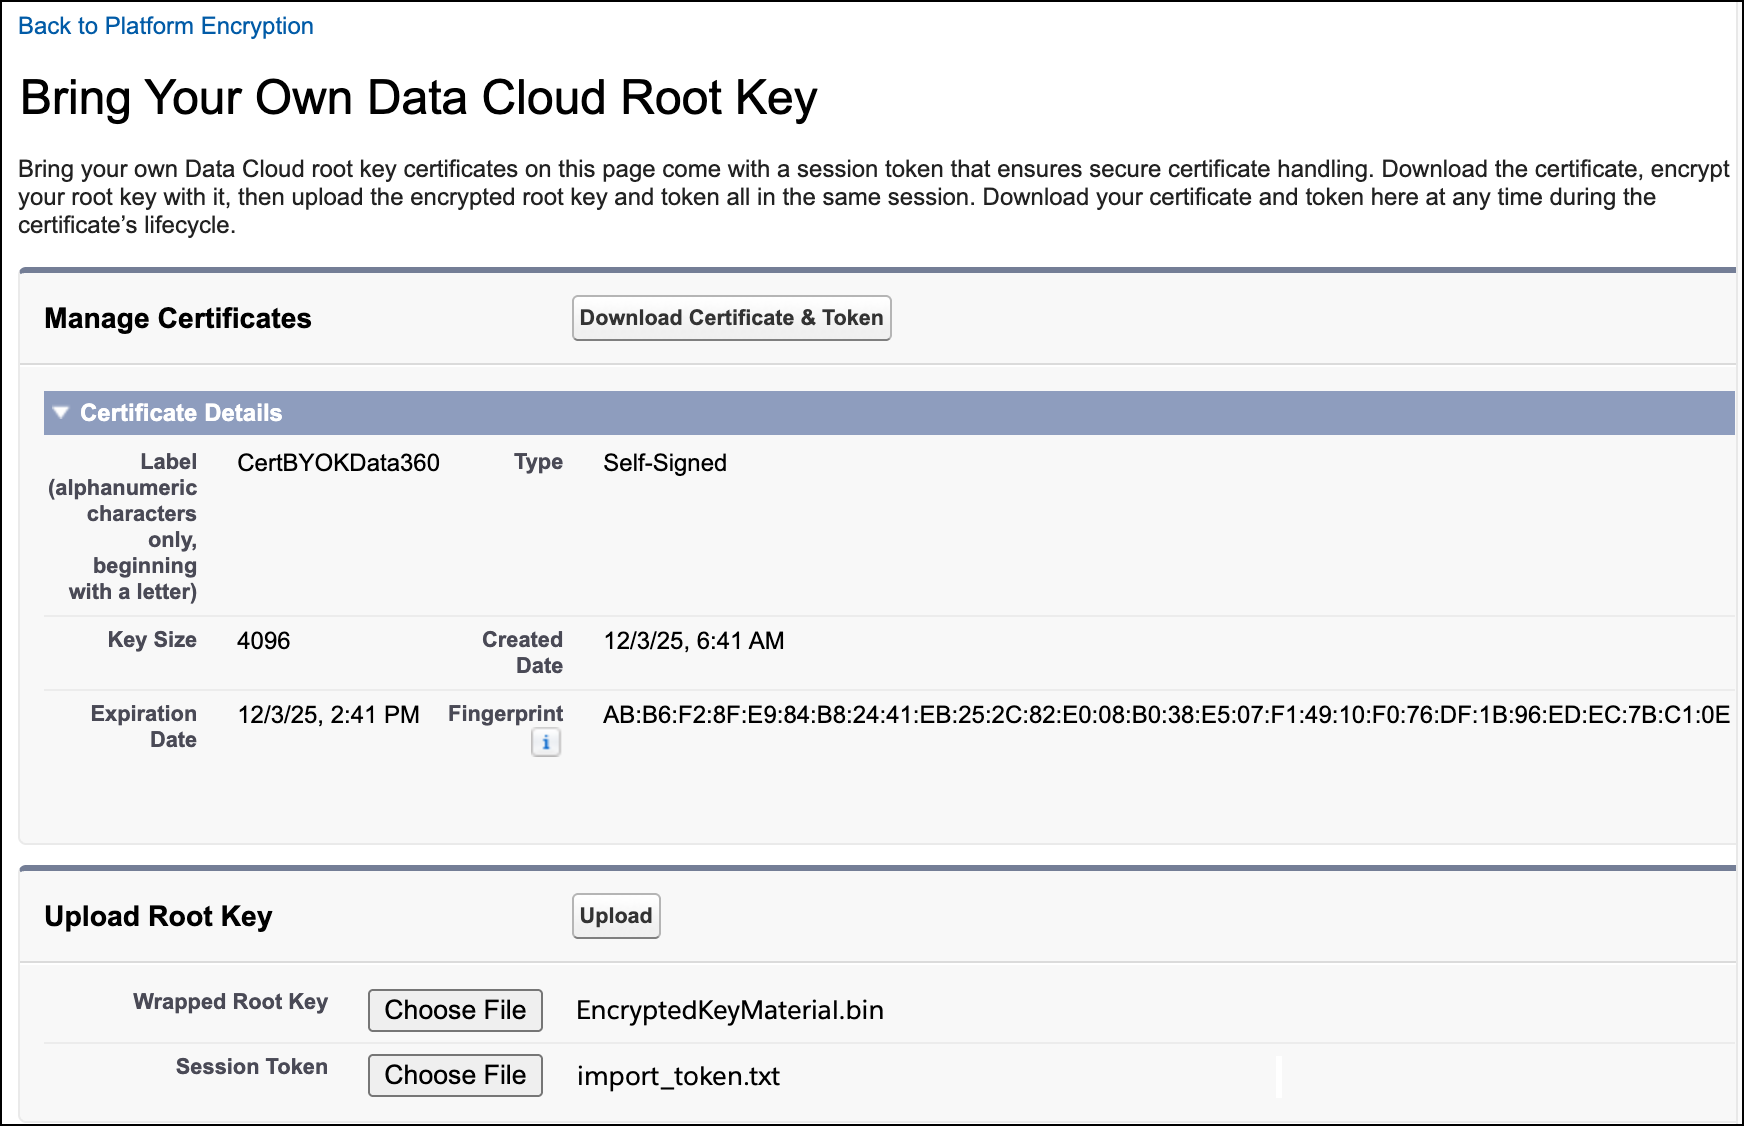
El secreto cargado se convierte en la clave raíz activa.
A partir de aquí, Data 360 utiliza su clave raíz para proteger los DEK para todos los almacenes de datos de Data 360. Su clave raíz Copia de seguridad y recuperación siguiente protege los DEK que cifran copias de seguridad almacenadas en tiempo de inactividad.
