Vous êtes ici :
Chargement de votre matériel de clé BYOK
Après avoir préparé votre matériel de clé Bring Your Own Key (BYOK), chargez-le dans Salesforce. Vous pouvez charger des clés pour la plupart des catégories de données que Shield Platform Encryption prend en charge. Chaque catégorie de données utilise un type de matériel de clé différent : secrets locataires pour dériver des clés de cryptage des données, des clés de cryptage des données (DEK) pour le cryptage direct ou des clés racine pour sécuriser d'autres clés. Vous chargez la clé de votre catégorie de données, par exemple des index de recherche, plus un deuxième fichier qui sécurise votre matériel de clé pendant le chargement.
Éditions requises
| Disponible avec Salesforce Classic (pas disponible dans toutes les organisations) et avec Lightning Experience |
| Disponible avec : les éditions Enterprise, Performance et Unlimited avec les licences Salesforce Shield ou Shield Platform Encryption. |
| Disponible gratuitement dans Developer Edition. |
| Autorisations utilisateur requises | |
|---|---|
| Pour générer, détruire, exporter, importer, charger et configurer du matériel de clé : | Gérer les clés de cryptage |
| Pour afficher et modifier la Configuration : | Afficher la configuration |
Avant de commencer, assurez-vous que vous avez un certificat compatible BYOK et que vous avez créé et encapsulé votre matériel de clé BYOK.
La meilleure pratique recommande de sauvegarder votre matériel de clé dans un endroit sûr.

Vous pouvez avoir jusqu'à 50 secrets locataires actifs et archivés de chaque type. Par exemple, vous pouvez avoir un secret locataire Champs et fichiers (probabiliste) actif et 49 secrets locataires archivés, et autant de secrets locataires Bus d'événements. Cette limite inclut le matériel de clé généré par Salesforce et fourni par le client. Les clés de cryptage de la base de données ne contribuent pas à cette limite.
Si vous atteignez cette limite, détruisez une clé existante avant de réactiver, de réarchiver ou de créer un appel pour une autre clé. Avant de détruire une clé, synchronisez les données qu'elle crypte avec une clé active.
Voir également :
Chargement d’un secret locataire pour le cryptage au niveau du champ, des fichiers ou des données de bus d’événements
Pour le cryptage au niveau du champ (FLE), les fichiers et les pièces jointes, ou les données de bus d'événements, Shield Key Management Service (KMS) utilise votre secret locataire pour dériver la clé de cryptage des données spécifique à votre organisation. Le secret locataire que vous chargez pour une catégorie spécifique, par exemple le bus d'événement, est utilisé pour crypter et décrypter uniquement ces données.
Le chargement de FLE, Fichiers et pièces jointes, et Données de modification des événements nécessite deux fichiers : le matériel de clé crypté et le matériel de clé en texte brut haché, qui sécurise votre secret locataire crypté pendant le chargement.
-
Dans Configuration, utilisez la case Recherche rapide pour rechercher et sélectionner Gestion des clés.
La page Inventaire et gestion des clés se charge.
- Dans la section Inventaire des clés, sélectionnez un type de clé : Champs et fichiers (probabiliste), Champs (déterministe) ou Bus d'événement.
-
Cliquez sur Bring Your Own Key.
Si vous êtes invité à générer un certificat, choisissez Auto-signé ou CA Signé. Si vous avez déjà créé des certificats, vous pouvez en sélectionner un ou en créer un.
- Attribuez une étiquette unique à votre certificat et enregistrez votre travail.
- Utilisez ce certificat pour préparer le chargement de votre matériel de clé. Consultez Envelopper le matériel de clé BYOK.
-
Dans la section Charger un secret locataire, joignez le secret locataire crypté et le secret locataire en texte brut haché. Cliquez sur Charger.
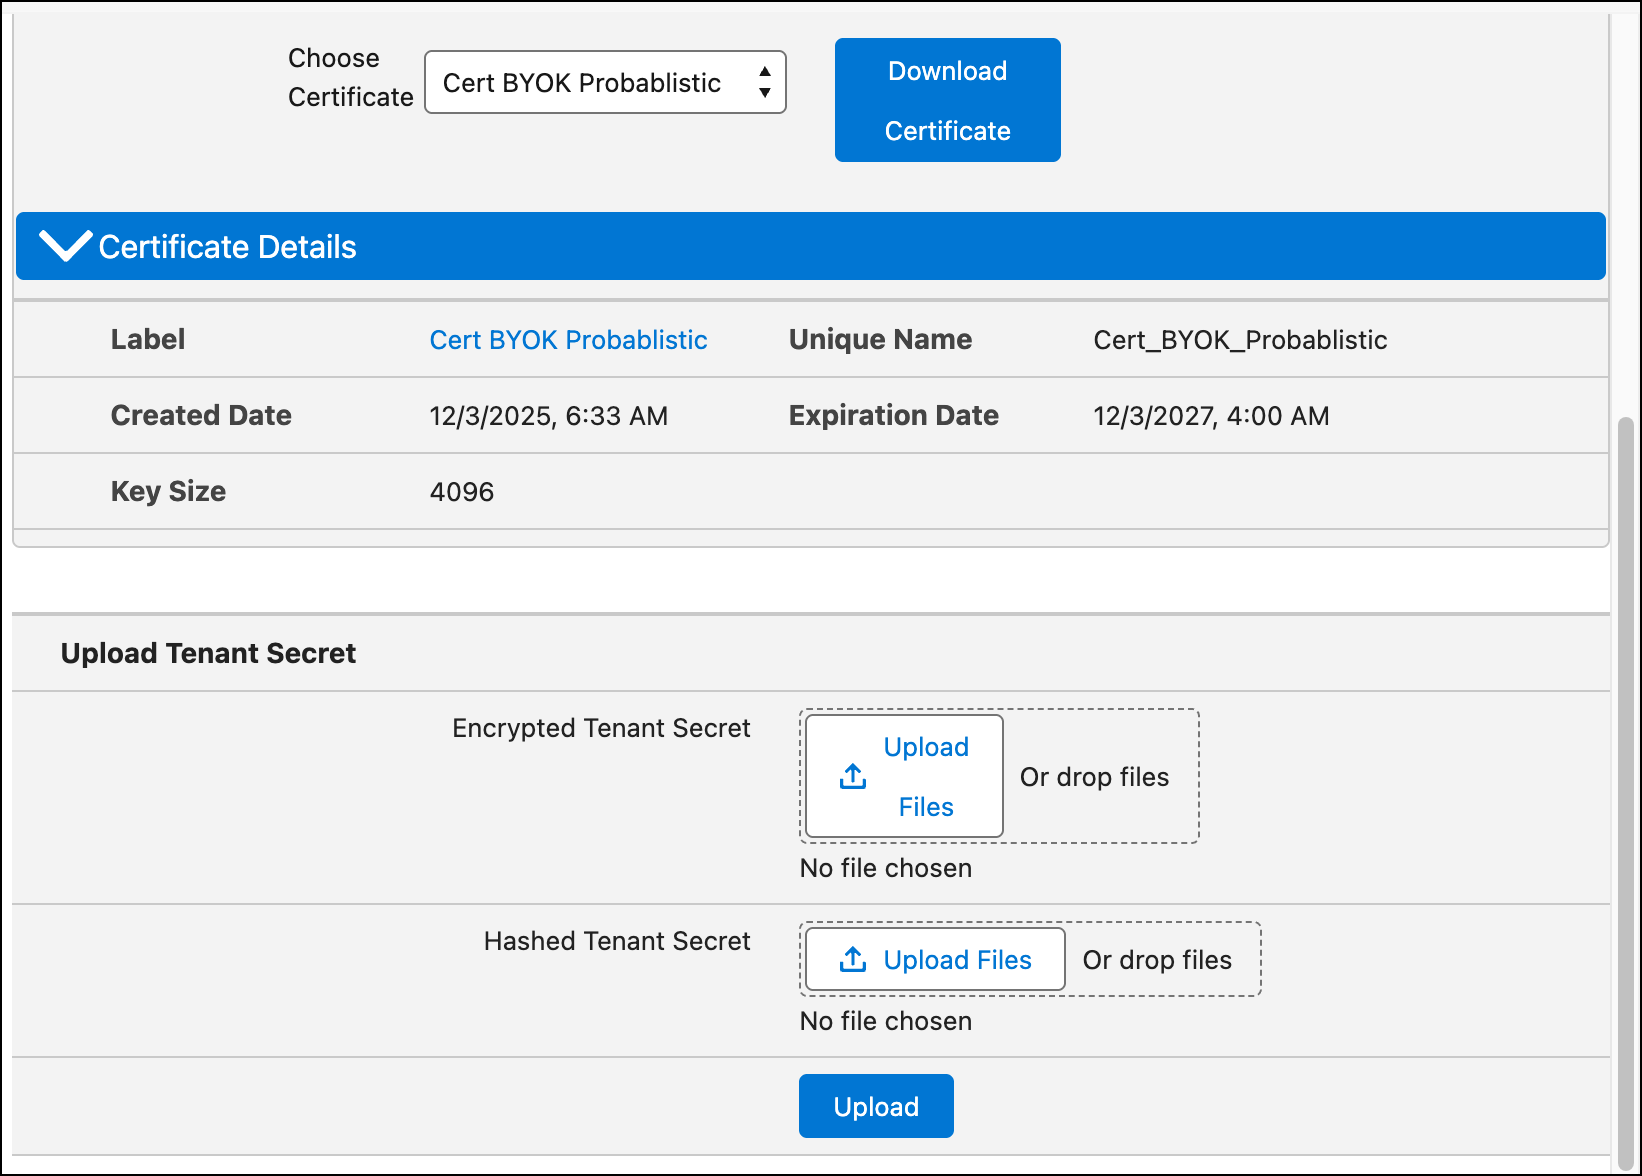
Ce secret locataire devient le secret locataire actif. Si vous ne souhaitez pas que Salesforce dérive pour vous une clé de cryptage des données, vous pouvez vous désabonner de la dérivation de clé et charger votre propre clé de cryptage des données finale. Pour plus d'informations, consultez Désabonnement de la dérivation de clé avec BYOK.
Chargement d'un secret locataire pour le cryptage de la base de données
Le service Shield Key Management (KMS) utilise votre secret locataire Base de données fourni par le client pour dériver les clés utilisées pour le cryptage et le décryptage de vos données dans la base de données transactionnelle. Ce secret locataire crypte uniquement les données stockées dans la base de données transactionnelle.
Générez un certificat auto-signé, puis enveloppez votre secret locataire Base de données avec la clé publique de ce certificat. Votre certificat est fourni avec un jeton de session qui protège votre secret locataire pendant le processus de chargement.
-
Dans Configuration, utilisez la case Recherche rapide pour rechercher et sélectionner Gestion des clés.
La page Inventaire et gestion des clés se charge.
- Dans la section Inventaire des clés, sélectionnez Base de données.
- Cliquez sur Bring Your Own Key.
- Si vous y êtes invité, saisissez un nom unique pour un nouveau certificat, puis cliquez sur Générer un certificat. Si vous avez déjà un certificat auto-signé, les détails de votre certificat actif sont affichés.
-
Cliquez sur Télécharger le certificat et le jeton.
Deux fichiers à télécharger : le certificat et un jeton de session.
- Utilisez ce certificat pour préparer le chargement de votre matériel de clé. Consultez Envelopper le matériel de clé BYOK.
-
Dans la section Charger un secret locataire, joignez votre secret locataire encapsulé et le fichier session_token.txt associé à votre certificat. Cliquez sur Charger.
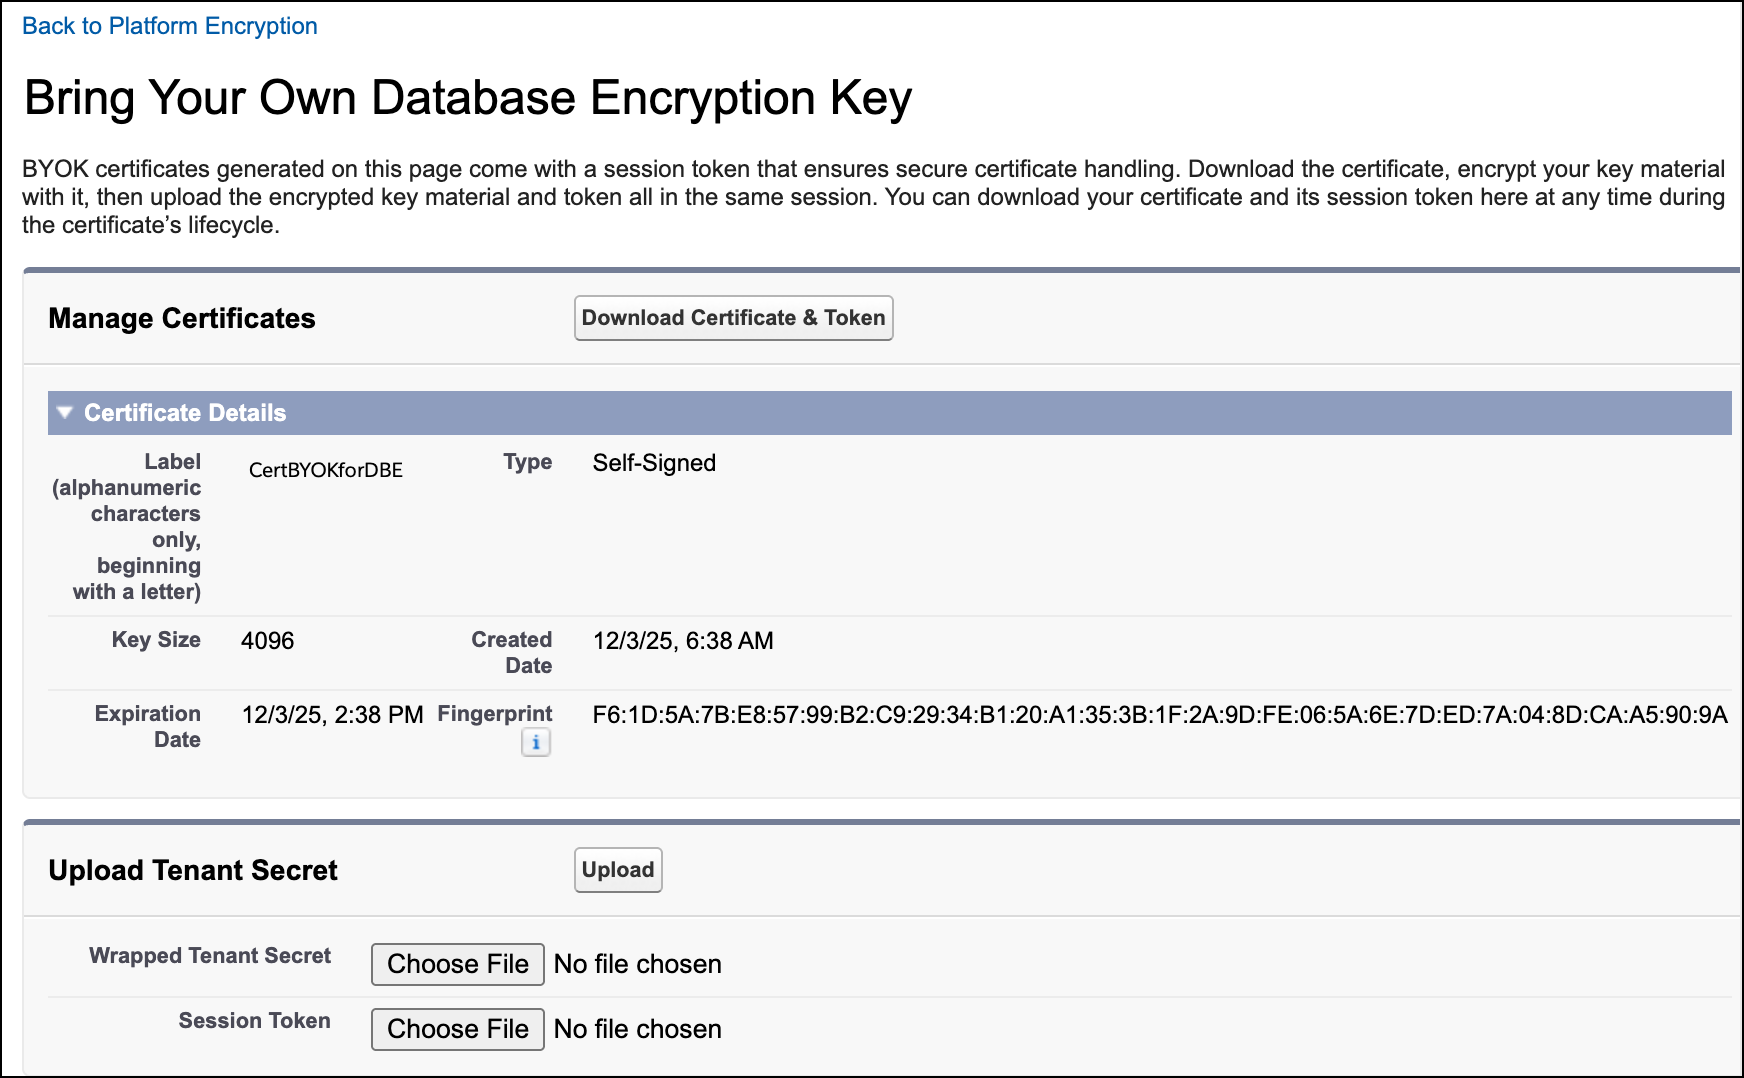
Ce secret locataire devient le secret locataire actif pour le Cryptage de la base de données.
Charger une clé de cryptage des données pour le cryptage index de recherche
Pour Cryptage index de recherche, vous chargez une clé de cryptage des données (DEK) en tant que matériel de clé BYOK. Le service Shield Key Management (KMS) utilise votre DEK directement pour le cryptage et le décryptage de vos données. Les DEK BYOK cryptent uniquement les index de recherche.
Avant de créer un DEK index de recherche, vous devez avoir une clé racine Salesforce active. La clé racine sécurise la DEK pendant les opérations courantes de cryptage et de décryptage. Lorsque vous activez pour la première fois le cryptage index de recherche, Salesforce génère automatiquement une clé racine et DEK.
Le chargement nécessite deux fichiers : le matériel de clé crypté et le fichier de jeton de session associé à votre certificat.
-
Dans Configuration, utilisez la case Recherche rapide pour rechercher et sélectionner Gestion des clés.
La page Inventaire et gestion des clés se charge.
-
Dans la section Inventaire de clé racine, vérifiez qu'une clé racine existe. Si une clé racine existe, ignorez ces étapes secondaires et passez à l'étape suivante. Si vous n'avez pas de clé racine, générez-en une.
-
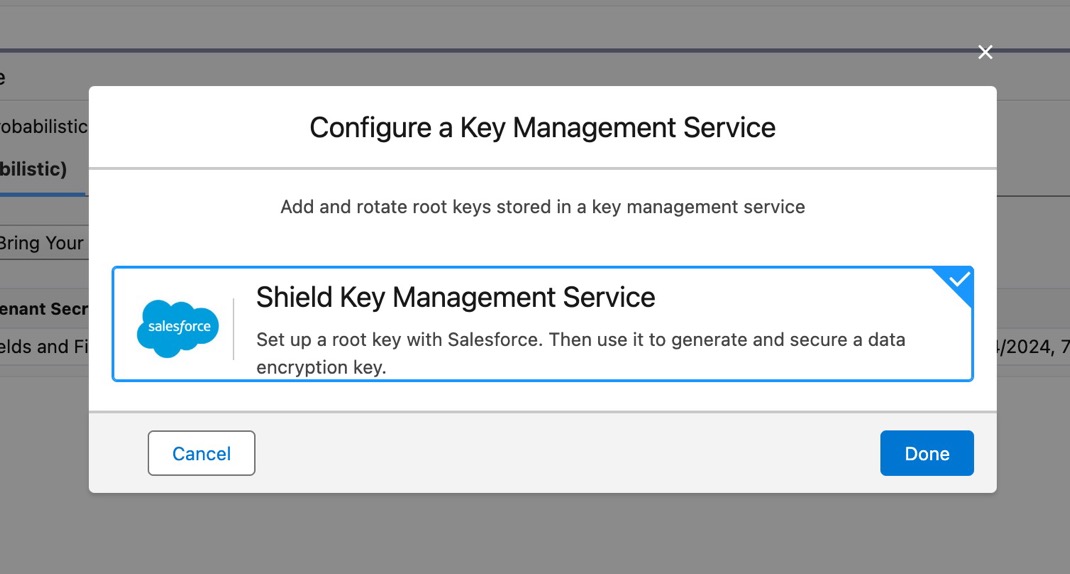
Cliquez sur Générer une clé racine.
La fenêtre Configurer un service de gestion des clés s'affiche.
-
Sélectionnez Shield Key Management Service, puis cliquez sur Terminé.
Salesforce commence à générer votre clé racine, ce qui peut prendre du temps. Lorsque la clé racine est prête, vous recevez une notification par e-mail. Les étapes suivantes nécessitent une clé racine Salesforce active.
-
Cliquez sur Générer une clé racine.
- Dans le tableau Inventaire des clés, sélectionnez Index de recherche
- Cliquez sur Bring Your Own Key.
- Si vous y êtes invité, saisissez un nom unique pour un nouveau certificat, puis cliquez sur Générer un certificat.
-
Cliquez sur Télécharger le certificat et le jeton.
Deux fichiers à télécharger : le certificat et un jeton de session.
- Utilisez ce certificat pour préparer le chargement de votre matériel de clé. Consultez Envelopper le matériel de clé BYOK.
-
Dans la section Charger la clé de cryptage des données, joignez la clé de cryptage des données encapsulée et le fichier session_token.txt associé à votre certificat. Cliquez sur Charger.
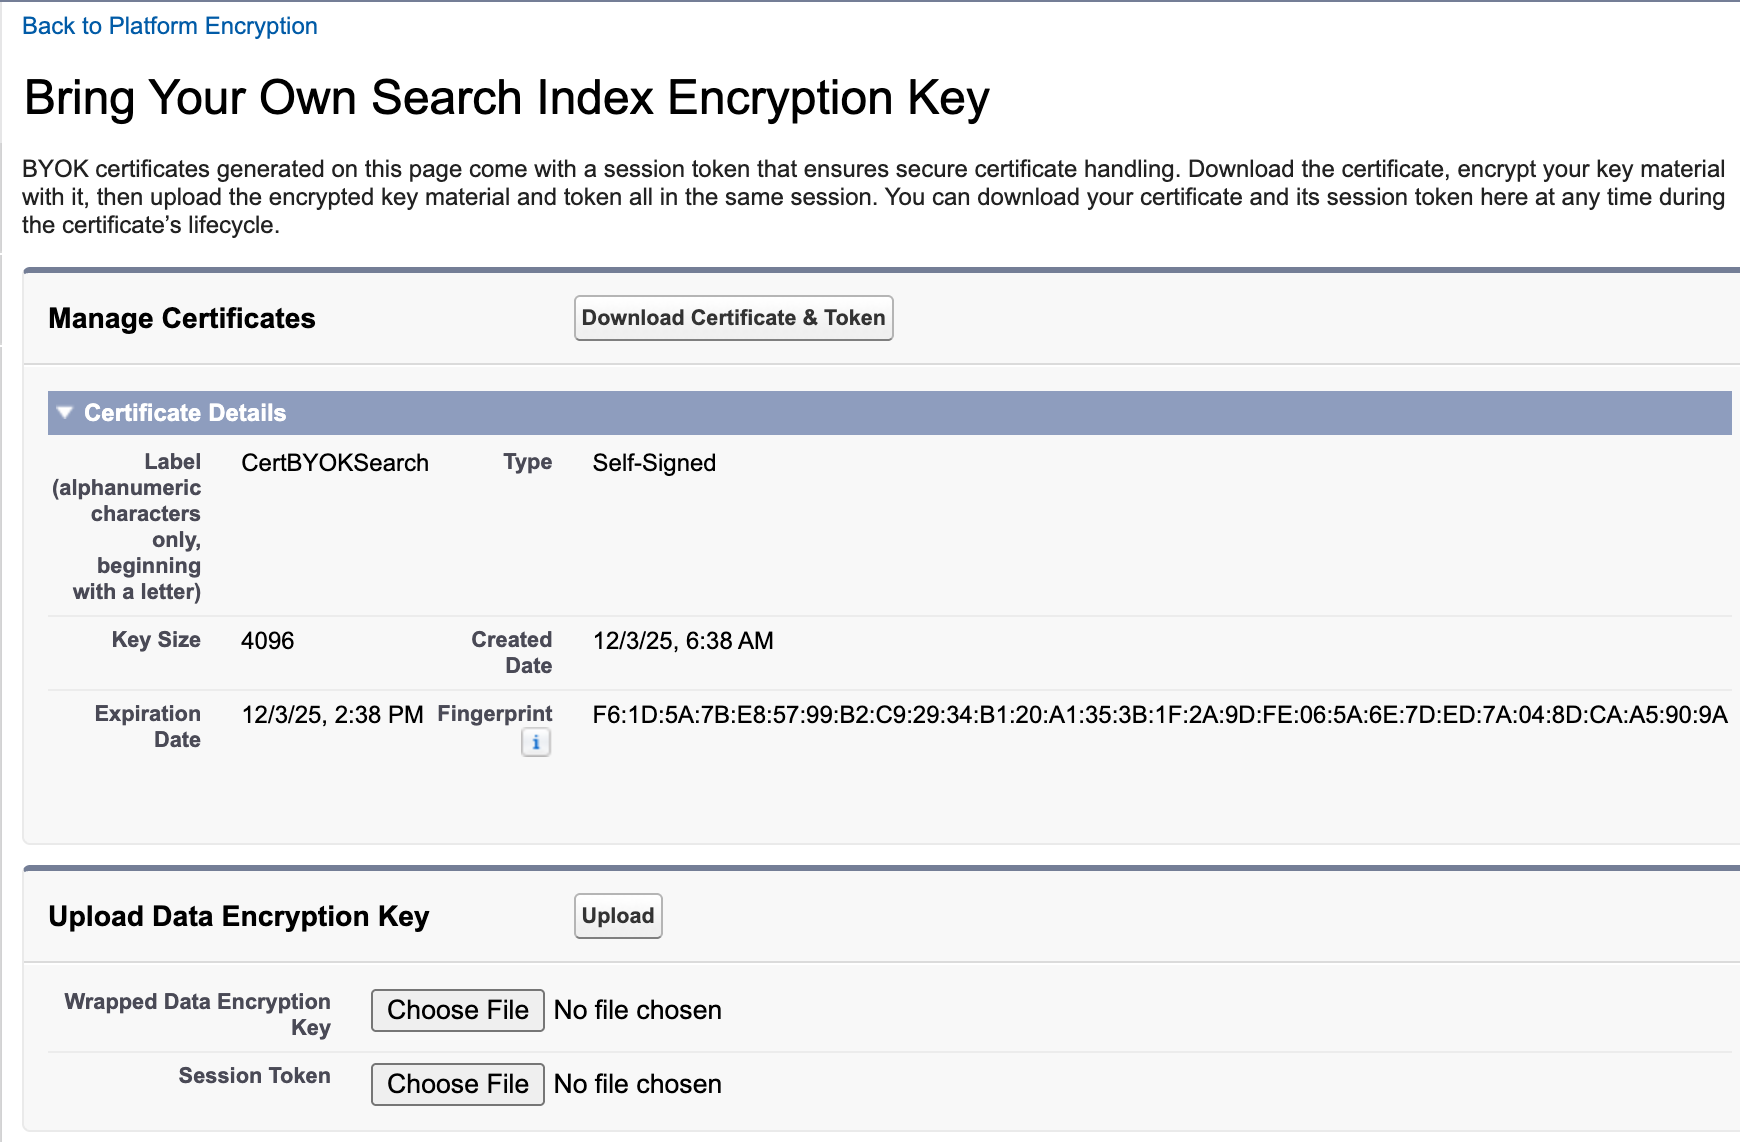
Cette DEK devient la DEK active pour les index de recherche.
Le Shield KMS utilise ensuite votre DEK pour crypter et décrypter les données de recherche de vos utilisateurs.
Chargement d'une clé racine pour Backup & Recover Next ou Data 360
Pour Backup & Recover Next et Data 360, vous chargez une clé racine dans Salesforce. Votre clé racine sécurise la clé de cryptage des données (DEK) qui crypte et décrypte tous les magasins de données Data 360, y compris la recherche vectorielle de Data 360, et les sauvegardes stockées au repos. Comme avec les autres clés BYOK, vos clés racine pour chaque magasin de données sont exclusives à ce magasin de données.
-
Dans Configuration, utilisez la case Recherche rapide pour rechercher et sélectionner Gestion des clés.
La page Inventaire et gestion des clés se charge.
- Dans la section Inventaire des clés racine, sélectionnez Data 360 ou Sauvegarde et récupération.
-
Cliquez sur Générer une clé racine.
La case Configurer un service de gestion des clés s'affiche.
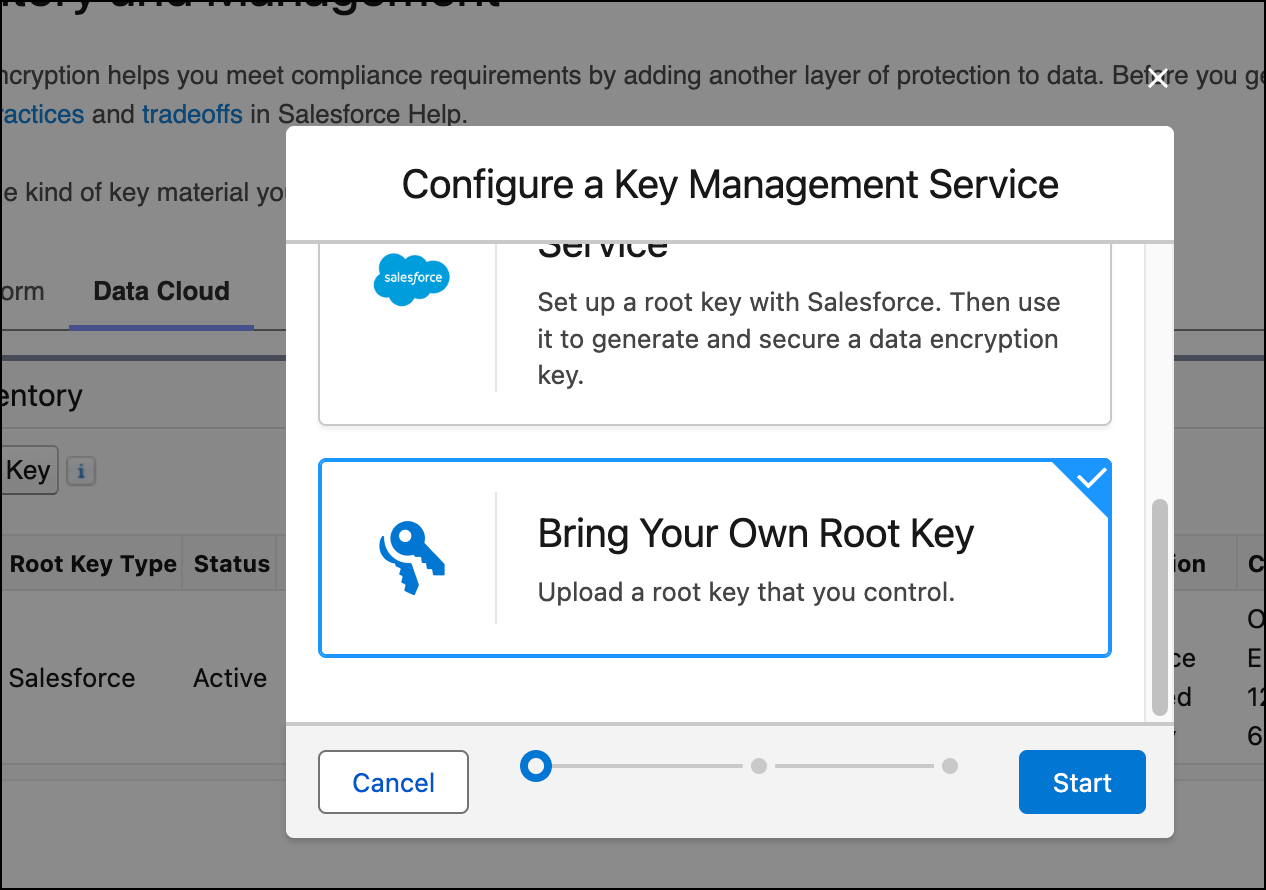
- Cliquez sur Apporter votre propre clé racine. Cliquez ensuite sur Suivant.
- Si vous y êtes invité, saisissez un nom unique pour un nouveau certificat, puis cliquez sur Générer un certificat.
-
Cliquez sur Télécharger le certificat et le jeton.
Deux fichiers à télécharger : le certificat et un jeton de session.
- Utilisez ce certificat pour préparer le chargement de votre matériel de clé. Consultez Envelopper le matériel de clé BYOK.
-
Dans la section Charger la clé racine, joignez la clé racine encapsulée et le fichier import_token.txt associé à votre certificat. Cliquez sur Charger.
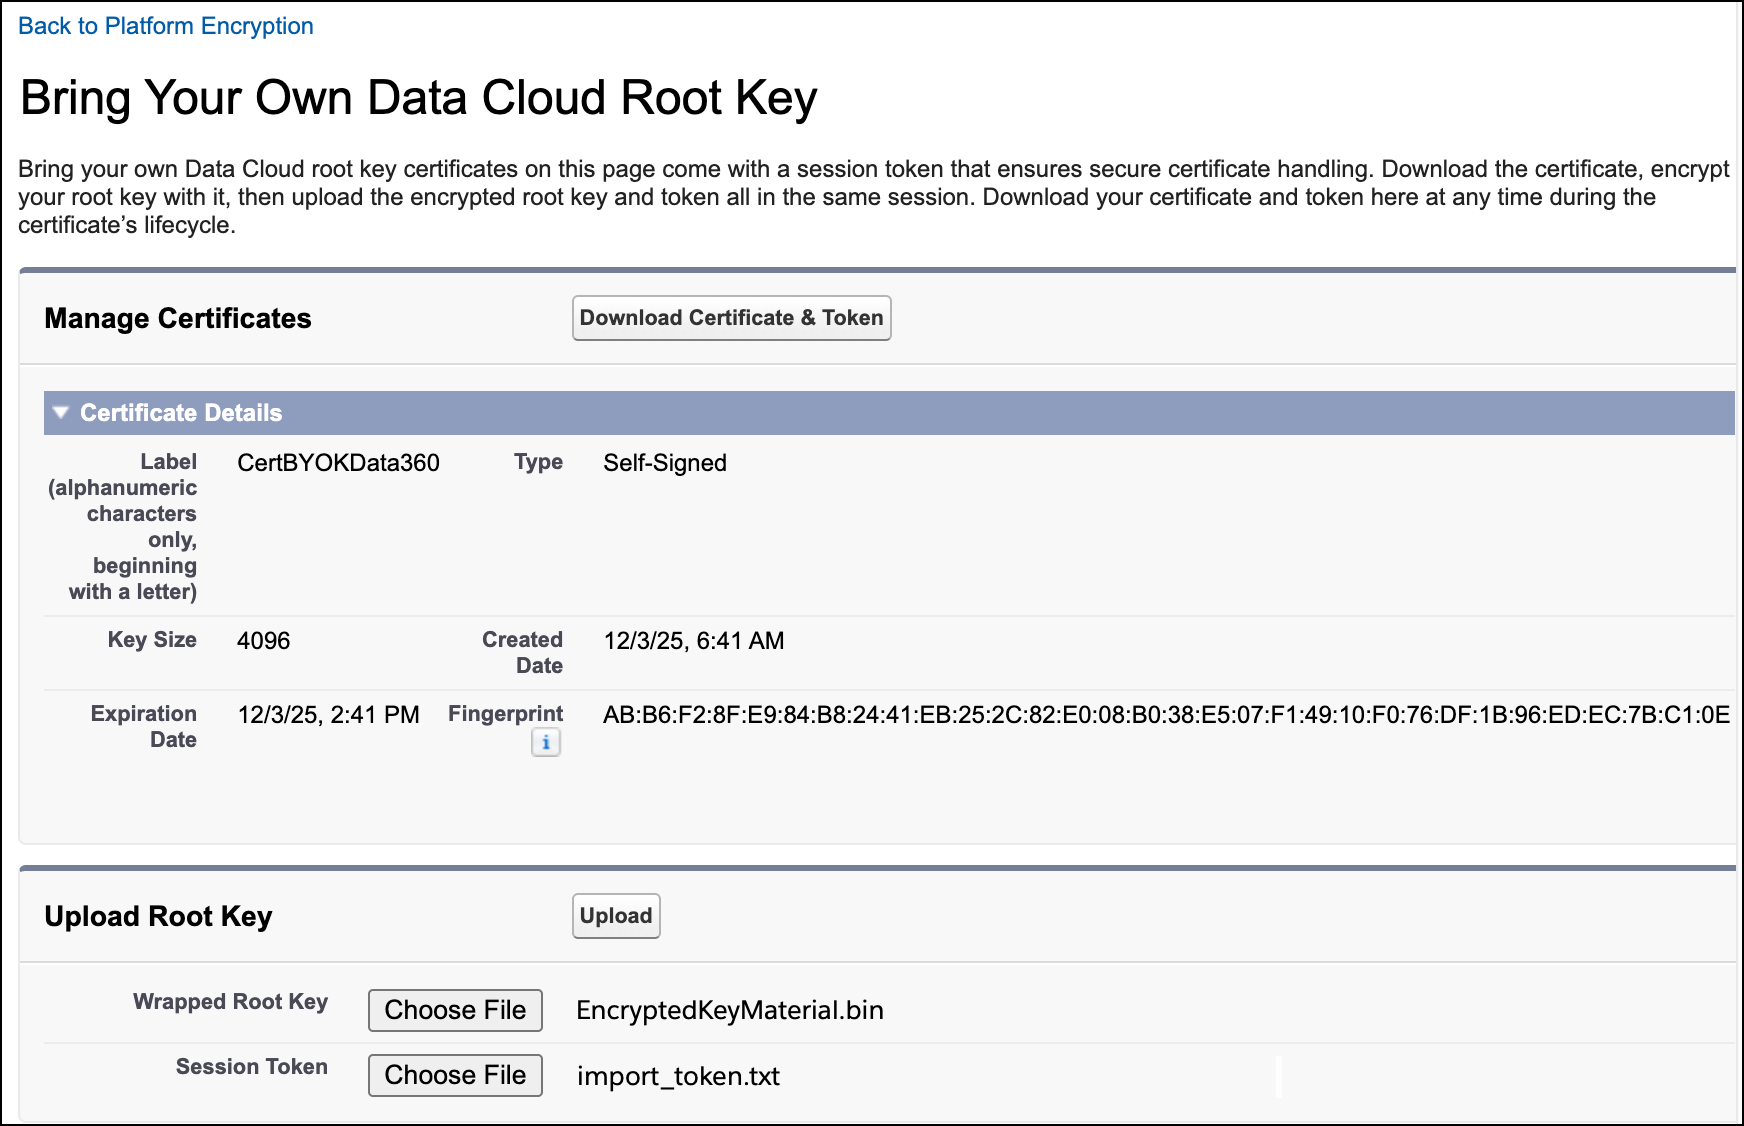
Le secret chargé devient la clé racine active.
Data 360 utilise ensuite votre clé racine pour sécuriser les DEK de tous les magasins de données Data 360. Votre clé racine Backup & Recover Next sécurise les DEK qui cryptent les sauvegardes stockées au repos.
