Caricamento del materiale della chiave BYOK
Dopo aver preparato il materiale della chiave Bring Your Own Key (BYOK), caricarlo in Salesforce. È possibile caricare le chiavi per la maggior parte delle categorie di dati supportate da Shield Platform Encryption. Ogni categoria di dati utilizza un tipo diverso di materiale della chiave: segreti tenant per derivare le chiavi di crittografia dei dati, chiavi di crittografia dei dati (DEK) per la crittografia diretta o chiavi radice per proteggere altre chiavi. Si carica la chiave per la categoria di dati, ad esempio gli indici di ricerca, più un secondo file che protegge il materiale della chiave durante il caricamento.
Versioni (Edition) richieste
| Disponibile in Salesforce Classic (non in tutte le organizzazioni) e Lightning Experience. |
| Disponibile in: Enterprise Edition, Performance Edition e Unlimited Edition con licenze Salesforce Shield o Shield Platform Encryption. |
| Disponibile gratuitamente nella versione Developer Edition. |
| Autorizzazioni utente richieste | |
|---|---|
| Per generare, distruggere, esportare, importare, caricare e configurare il materiale della chiave: | Gestisci chiavi di crittografia |
| Per visualizzare e modificare Imposta: | Visualizza impostazione e configurazione |
Prima di iniziare, assicurarsi di disporre di un certificato compatibile con BYOK e di aver creato e imballato il materiale della chiave.
È consigliabile eseguire il backup del materiale della chiave in un luogo sicuro.

è possibile avere fino a 50 segreti tenant attivi e archiviati di ciascun tipo. Ad esempio, è possibile avere un segreto tenant attivo e 49 segreti tenant Fields and Files (Probabilistica) archiviati e lo stesso numero di segreti tenant Event Bus. Questo limite include il materiale della chiave generato da Salesforce e fornito dai clienti. Le chiavi di crittografia del database non contribuiscono a questo limite.
Se si raggiunge il limite, distruggere una chiave esistente prima di riattivare, riarchiviare o creare una chiamata a un'altra chiave. Prima di distruggere una chiave, sincronizzare i dati crittografati dalla stessa con una chiave attiva.
Vedere anche:
Caricamento di un segreto tenant per la crittografia a livello di campo, i file o i dati del bus degli eventi
Per la crittografia a livello di campo (FLE), i file e gli allegati o i dati del bus degli eventi, il servizio di gestione delle chiavi (KMS) Shield utilizza il segreto tenant per derivare la chiave di crittografia dei dati specifica dell'organizzazione. Il segreto tenant caricato per una categoria specifica, ad esempio il bus degli eventi, viene utilizzato per crittografare e decrittografare solo i dati.
Il caricamento per FLE, File e allegati e Dati di modifica evento richiede due file: il materiale della chiave crittografato e il materiale della chiave in formato testo normale con hashing, che protegge il segreto tenant crittografato durante il caricamento.
-
Da Imposta, utilizzare la casella Ricerca veloce per trovare e selezionare Gestione chiavi.
Viene caricata la pagina Inventario e gestione delle chiavi.
- Nella sezione Inventario chiavi, selezionare un tipo di chiave: Campi e file (probabilistica), Campi (deterministica) o Bus eventi.
-
Fare clic su Bring Your Own Key (Porta la tua chiave).
Se viene richiesto di generare un certificato, scegliere Autofirmato o Firmato da una CA. Se sono già stati creati certificati, è possibile selezionarne uno o crearne uno.
- Assegnare al certificato un'etichetta univoca e salvare il lavoro.
- Utilizzare questo certificato per preparare il materiale della chiave per il caricamento. Vedere Materiale della chiave BYOK.
-
Nella sezione Carica segreto tenant, allegare sia il segreto tenant crittografato che il segreto tenant in formato testo normale con hashing. Fare clic su Carica.
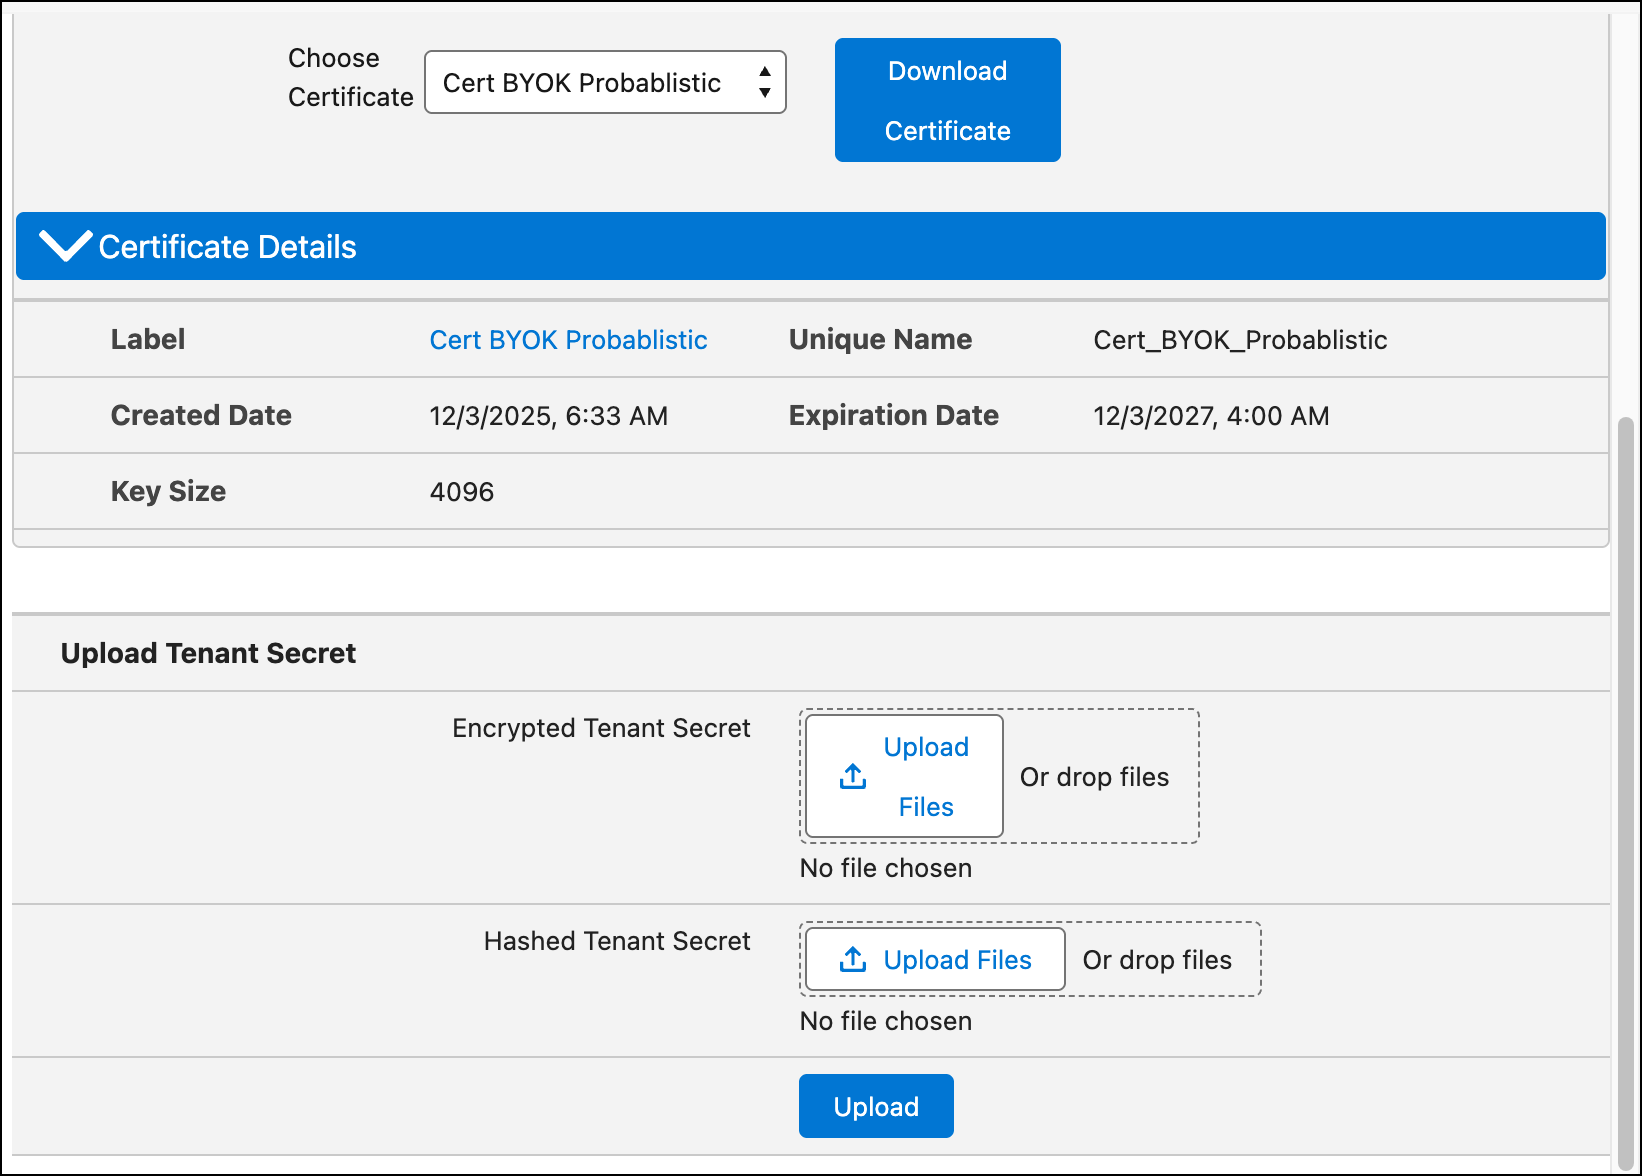
Questo segreto tenant diventa il segreto tenant attivo. Se non si desidera che Salesforce derivi automaticamente una chiave di crittografia dei dati, è possibile disattivare la derivazione della chiave e caricare la propria chiave di crittografia dei dati finale. Per ulteriori informazioni, vedere Opt Out of Key Derivation.
Caricamento di un segreto tenant per la crittografia del database
Il servizio di gestione delle chiavi (KMS) Shield utilizza il segreto tenant del database fornito dal cliente per derivare le chiavi utilizzate per crittografare e decrittografare i dati nel database transazionale. Questo segreto tenant crittografa solo i dati memorizzati nel database transazionale.
Generare un certificato autofirmato e quindi racchiudere il segreto tenant Database con la chiave pubblica di quel certificato. Il certificato viene fornito con un token di sessione che protegge il segreto tenant durante il processo di caricamento.
-
Da Imposta, utilizzare la casella Ricerca veloce per trovare e selezionare Gestione chiavi.
Viene caricata la pagina Inventario e gestione delle chiavi.
- Nella sezione Inventario chiavi, selezionare Database.
- Fare clic su Bring Your Own Key (Porta la tua chiave).
- Se richiesto, immettere un nome univoco per un nuovo certificato e fare clic su Genera certificato. Se si dispone già di un certificato autofirmato, vengono visualizzati i dettagli del certificato attivo.
-
Fare clic su Scarica certificato e token.
Vengono scaricati due file: il certificato e un token di sessione.
- Utilizzare questo certificato per preparare il materiale della chiave per il caricamento. Vedere Materiale della chiave BYOK.
-
Nella sezione Carica segreto tenant, allegare il segreto tenant racchiuso e il file session_token.txt associato al certificato. Fare clic su Carica.
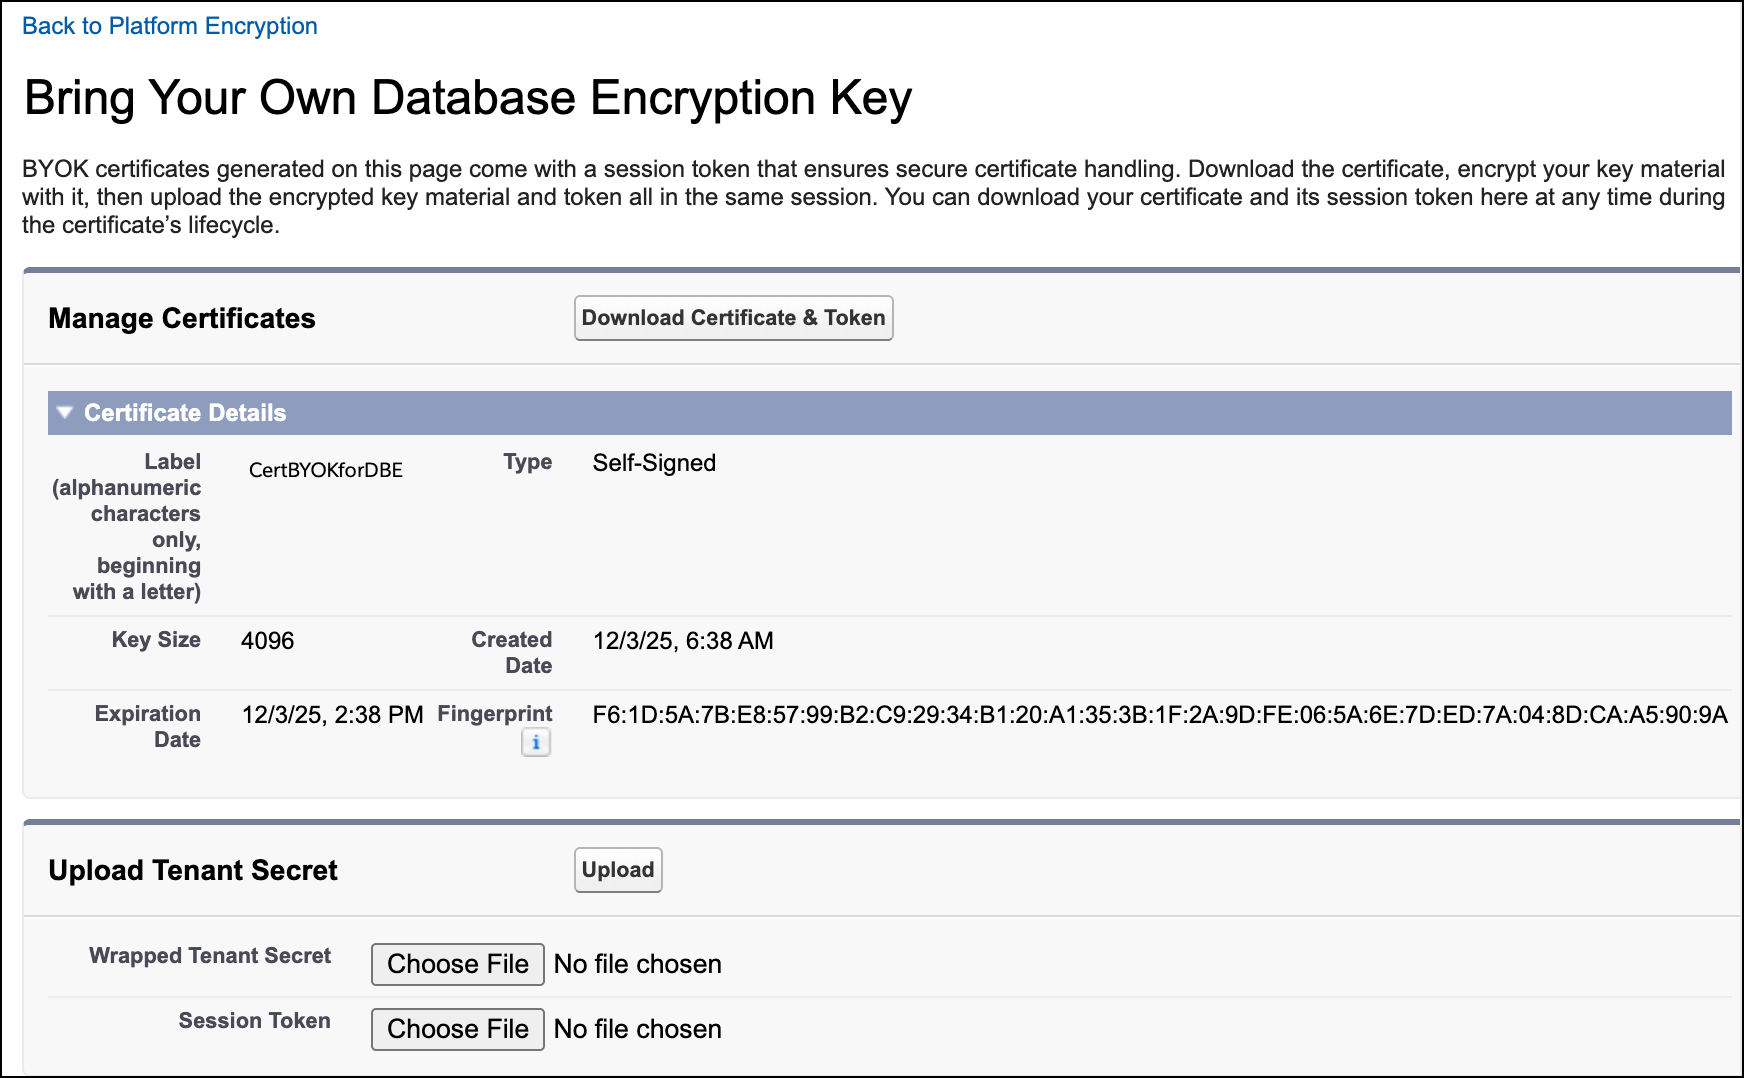
Questo segreto tenant diventa il segreto tenant attivo per Crittografia database.
Caricamento di una chiave di crittografia dei dati per Crittografia indice di ricerca
Per Crittografia indice di ricerca, caricare una chiave di crittografia dei dati (DEK) come materiale della chiave BYOK. Il Key Management Service (KMS) Shield utilizza la chiave DEK direttamente per crittografare e decrittografare i dati. I DEK BYOK crittografano solo gli indici di ricerca.
Per poter creare un DEK indice di ricerca, è necessario disporre di una chiave radice Salesforce attiva. La chiave principale protegge il DEK durante le normali operazioni di crittografia e decrittografia. Quando si attiva per la prima volta la crittografia degli indici di ricerca, Salesforce genera automaticamente una chiave radice e una chiave DEK.
Il caricamento richiede due file: il materiale della chiave crittografato e il file del token di sessione associato al certificato.
-
Da Imposta, utilizzare la casella Ricerca veloce per trovare e selezionare Gestione chiavi.
Viene caricata la pagina Inventario e gestione delle chiavi.
-
Nella sezione Root Key Inventory (Inventario chiave radice), verificare l'esistenza di una chiave radice. Se esiste una chiave radice, saltare questi passaggi secondari e passare alla fase successiva. Se non si dispone di una chiave radice, generarne una.
-
Fare clic su Genera chiave radice.
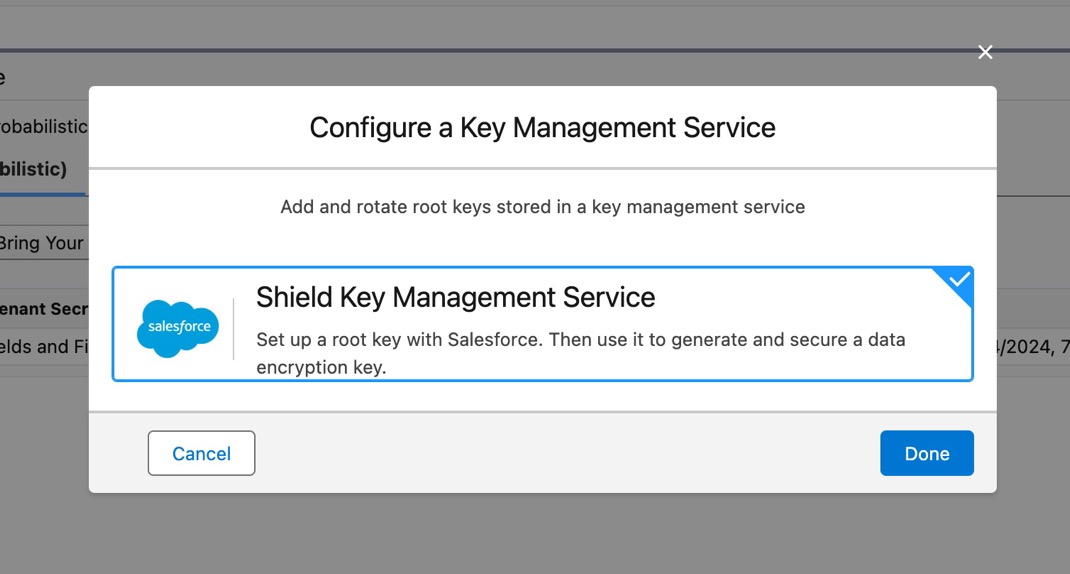
Viene visualizzata la finestra Configura un servizio di gestione delle chiavi.
-
Fare clic su Shield Key Management Service e quindi su Fatto.
Salesforce inizia a generare la chiave radice, operazione che può richiedere un certo tempo. Quando la chiave principale è pronta, si riceve una notifica tramite email. I passaggi successivi richiedono una chiave radice Salesforce attiva.
-
Fare clic su Genera chiave radice.
- Nella tabella Inventario chiave, selezionare Indice di ricerca.
- Fare clic su Bring Your Own Key (Porta la tua chiave).
- Se richiesto, immettere un nome univoco per un nuovo certificato e fare clic su Genera certificato.
-
Fare clic su Scarica certificato e token.
Vengono scaricati due file: il certificato e un token di sessione.
- Utilizzare questo certificato per preparare il materiale della chiave per il caricamento. Vedere Materiale della chiave BYOK.
-
Nella sezione Carica chiave di crittografia dei dati, allegare sia la chiave di crittografia dei dati racchiusa che il file session_token.txt associato al certificato. Fare clic su Carica.
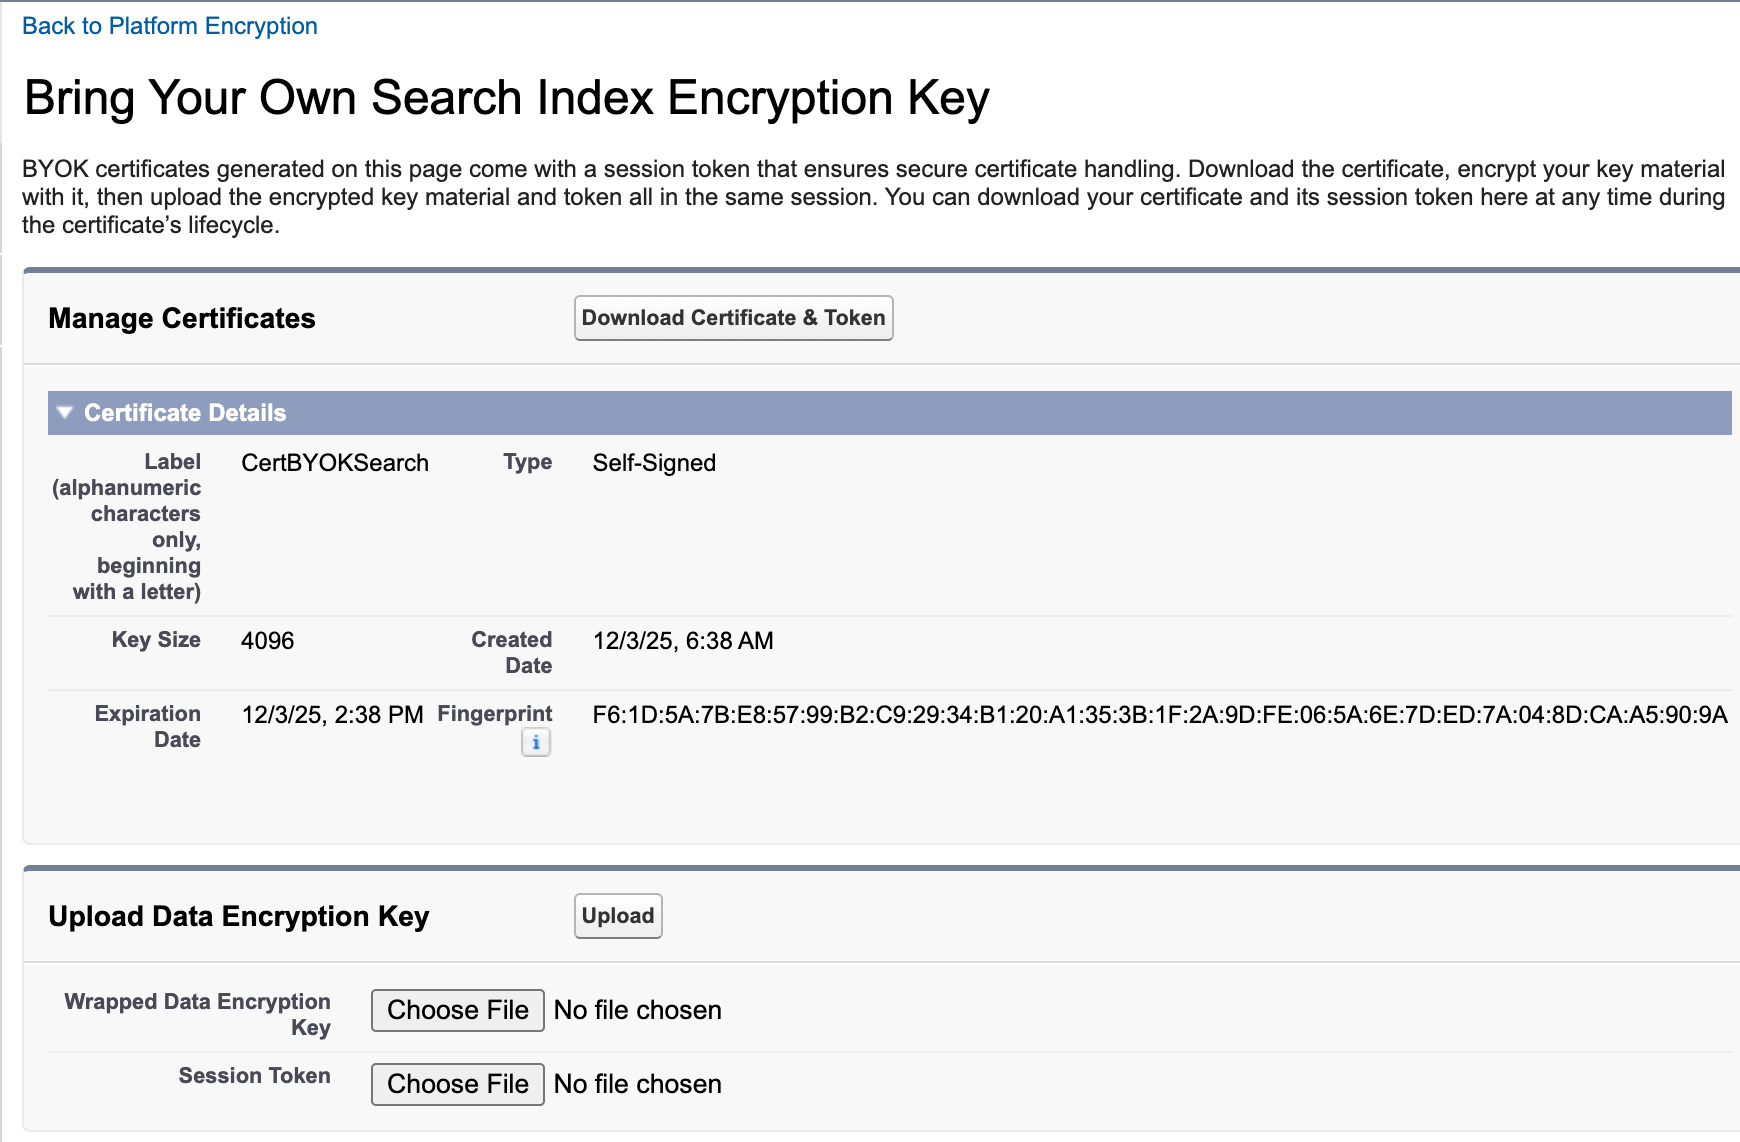
Questo DEK diventa il DEK attivo per gli indici di ricerca.
Da questo momento in poi, Shield KMS utilizza il DEK per crittografare e decrittografare i dati di ricerca degli utenti.
Caricamento di una chiave radice per Backup & Recover Next o Data 360
Per Backup & Recover Next e Data 360, caricare una chiave radice in Salesforce. La chiave radice protegge la chiave di crittografia dei dati (DEK) che crittografa e decrittografa tutti gli archivi di dati di Data 360, inclusa la ricerca vettoriale di Data 360 e i backup archiviati a riposo. Come per le altre chiavi BYOK, le chiavi radice di ogni archivio dati sono esclusive di quell'archivio dati.
-
Da Imposta, utilizzare la casella Ricerca veloce per trovare e selezionare Gestione chiavi.
Viene caricata la pagina Inventario e gestione delle chiavi.
- Nella sezione Inventario chiavi radice, selezionare Data 360 o Backup & Recover.
-
Fare clic su Genera chiave radice.
Viene visualizzata la casella Configura un servizio di gestione delle chiavi.
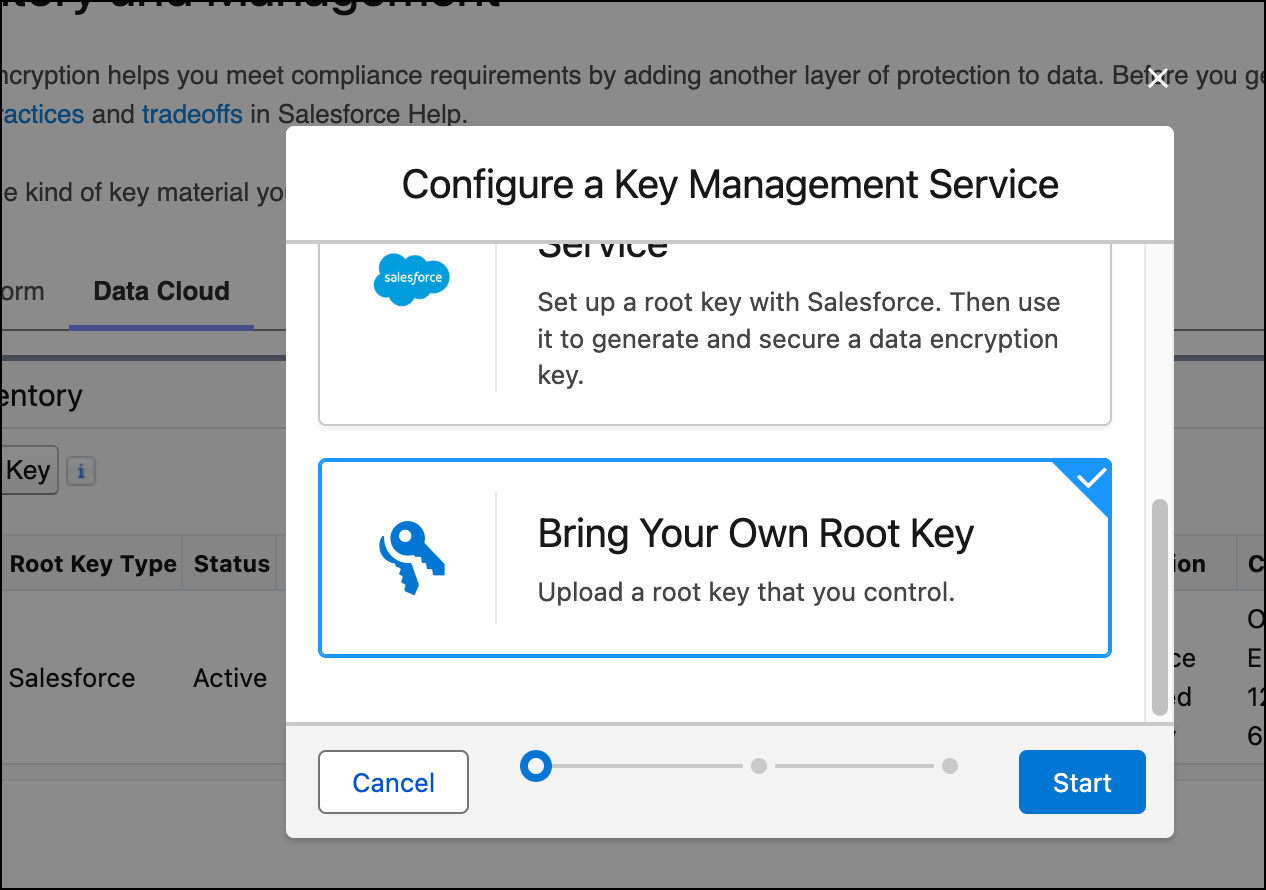
- Fare clic su Bring Your Own Root Key. Fare clic su Avanti.
- Se richiesto, immettere un nome univoco per un nuovo certificato e fare clic su Genera certificato.
-
Fare clic su Scarica certificato e token.
Vengono scaricati due file: il certificato e un token di sessione.
- Utilizzare questo certificato per preparare il materiale della chiave per il caricamento. Vedere Materiale della chiave BYOK.
-
Nella sezione Carica chiave radice, allegare sia la chiave radice racchiusa che il file import_token.txt associato al certificato. Fare clic su Carica.
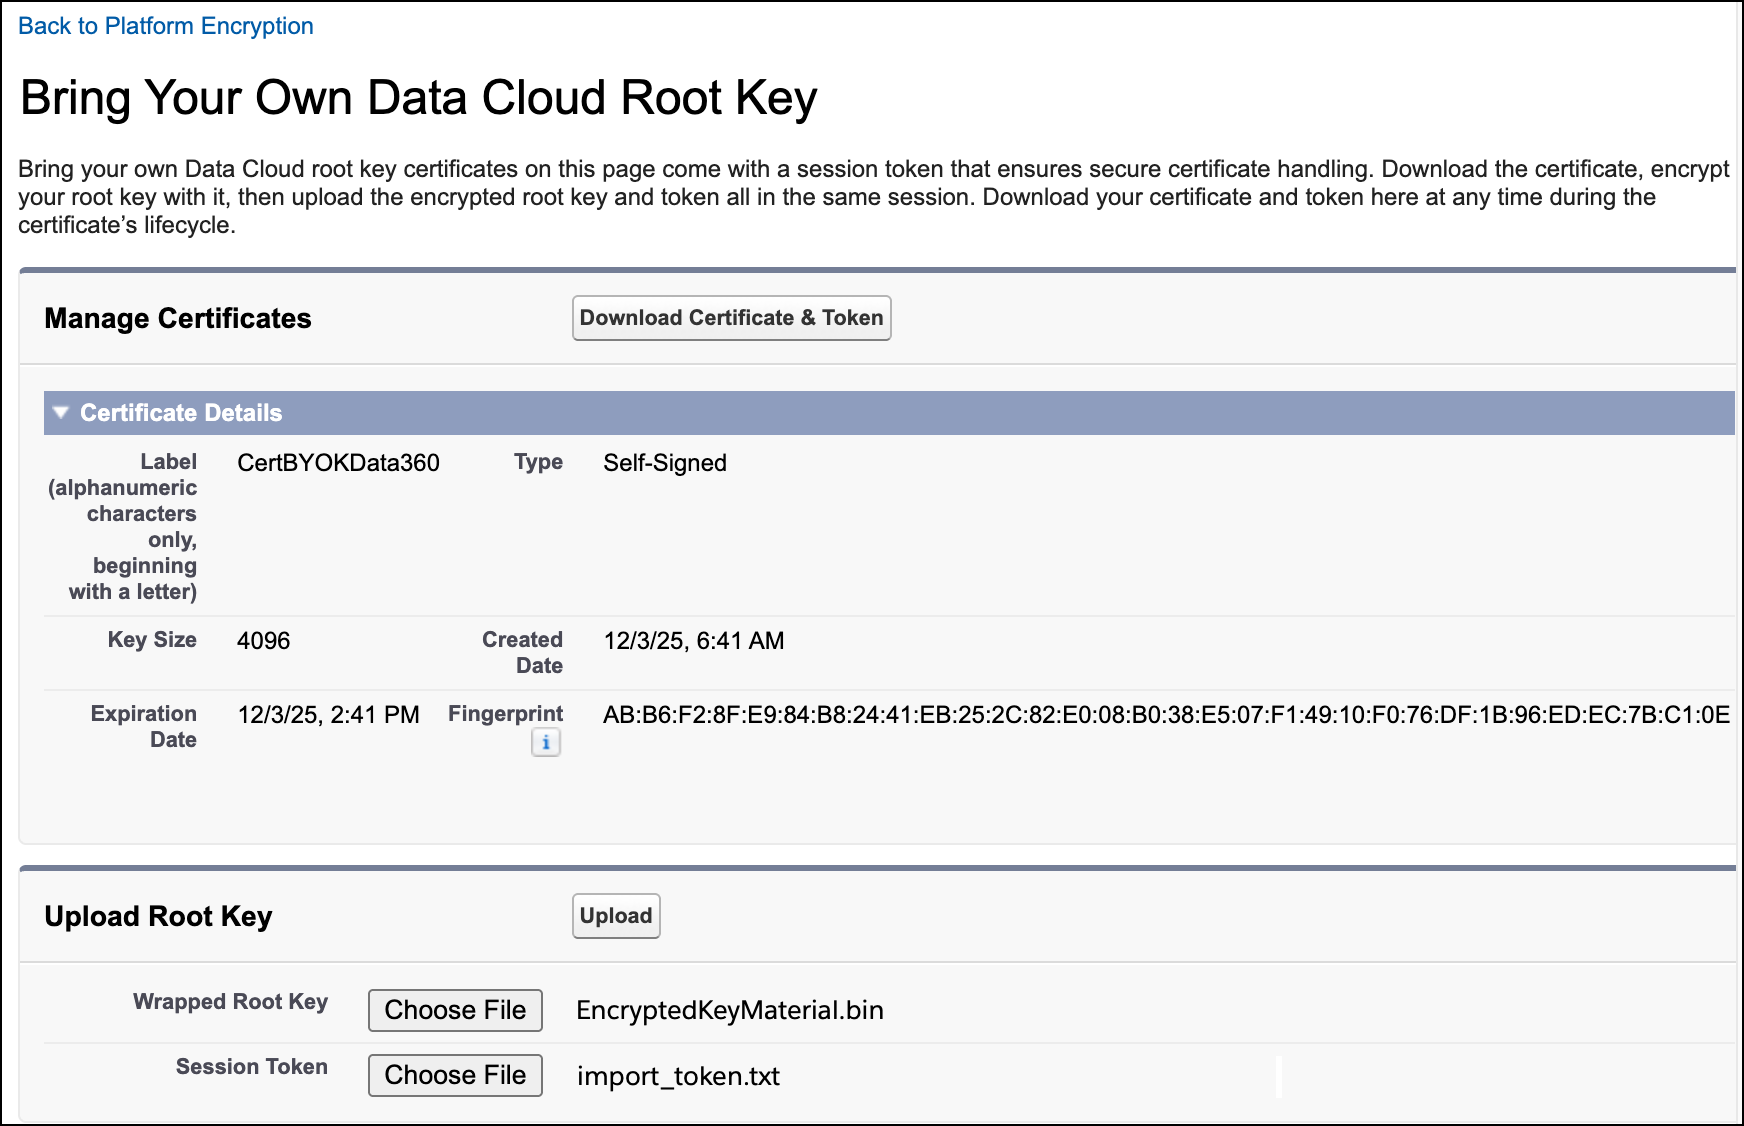
Il segreto caricato diventa la chiave radice attiva.
Da questo momento, Data 360 utilizza la chiave principale per proteggere i DEK per tutti gli archivi di dati di Data 360. La chiave principale Backup & Recover Next protegge i DEK che crittografano i backup archiviati a riposo.
