BYOK 鍵素材のアップロード
Bring Your Own Key (BYOK) 鍵素材を準備したら、Salesforce にアップロードします。Shield Platform Encryption でサポートされるほとんどのデータ カテゴリのキーをアップロードできます。データカテゴリごとに、データ暗号化鍵を取得するためのテナントの秘密、直接暗号化するためのデータ暗号化鍵 (DEK)、その他の鍵を保護するためのルート鍵など、さまざまな種別の鍵素材が使用されます。データのカテゴリ (検索インデックスなど) の鍵と、アップロード中に鍵素材を保護する 2 番目のファイルをアップロードします。
必要なエディション
| Salesforce Classic (使用できない組織もあります) および Lightning Experience の両方で使用できます。 |
| 使用可能なエディション: Salesforce Shield または Shield Platform Encryption ライセンスが付属する Enterprise Edition、Performance Edition、および Unlimited Edition。 |
| Developer Edition で無料で使用できます。 |
| 必要なユーザー権限 | |
|---|---|
| 鍵素材を生成、破棄、エクスポート、インポート、アップロード、設定する | 「暗号化鍵の管理」 |
| [設定] を表示および編集する | 「設定・定義を参照する」 |
開始する前に、BYOK 互換証明書があり、BYOK 鍵素材が作成およびラップされていることを確認します。
鍵素材は安全な場所にバックアップすることをお勧めします。

有効およびアーカイブされたテナントの秘密は種別ごとに最大 50 件まで使用できます。たとえば、1 つの有効な項目とファイル (確率的) テナントの秘密と 49 のアーカイブ済みテナントの秘密、および同じ数のイベントバステナントの秘密を設定できます。この制限には、Salesforce が生成した鍵素材と、顧客が指定した鍵素材が含まれます。データベース暗号化鍵はこの制限には含まれません。
制限に達した場合、別の鍵を再度有効化、再度アーカイブ、またはコールアウトを作成するには、既存の鍵を破棄します。鍵を破棄する前に、有効な鍵で暗号化するデータを同期します。
関連項目:
項目レベルの暗号化、ファイル、またはイベントバスデータのテナントの秘密のアップロード
項目レベルの暗号化 (FLE)、ファイルと添付ファイル、またはイベントバスデータの場合、Shield Key Management Service (KMS) はテナントの秘密を使用して組織固有のデータ暗号化鍵を取得します。イベントバスなど、特定のカテゴリでアップロードしたテナントの秘密は、そのデータのみを暗号化および復号化するために使用されます。
FLE、ファイルと添付ファイル、イベント変更データのアップロードには、暗号化された鍵素材と、アップロード中に暗号化されたテナントの秘密を保護するハッシュされたプレーンテキスト鍵素材の 2 つのファイルが必要です。
-
[設定] から、[クイック検索] ボックスを使用して [鍵の管理] を見つけて選択します。
[Key Inventory and Management (鍵の在庫と管理)] ページが読み込まれます。
- 「キーインベントリ」セクションで、キー種別として「Fields and Files (Probabilistic)」、「Fields (Deterministic)」、または「Event Bus」を選択します。
-
[Bring Your Own Key] をクリックします。
証明書を生成するように要求されたら、[自己署名] または [CA 署名] を選択します。すでに証明書を作成している場合は、いずれかを選択するか、証明書を作成できます。
- 証明書に一意の表示ラベルを付けて、作業を保存します。
- この証明書を使用して、アップロードする鍵素材を準備します。「Wrap BYOK Key Material」を参照してください。
-
[テナントの秘密をアップロード] セクションで、暗号化されたテナントの秘密とハッシュされたプレーンテキストのテナントの秘密の両方を添付します。[アップロード] をクリックします。
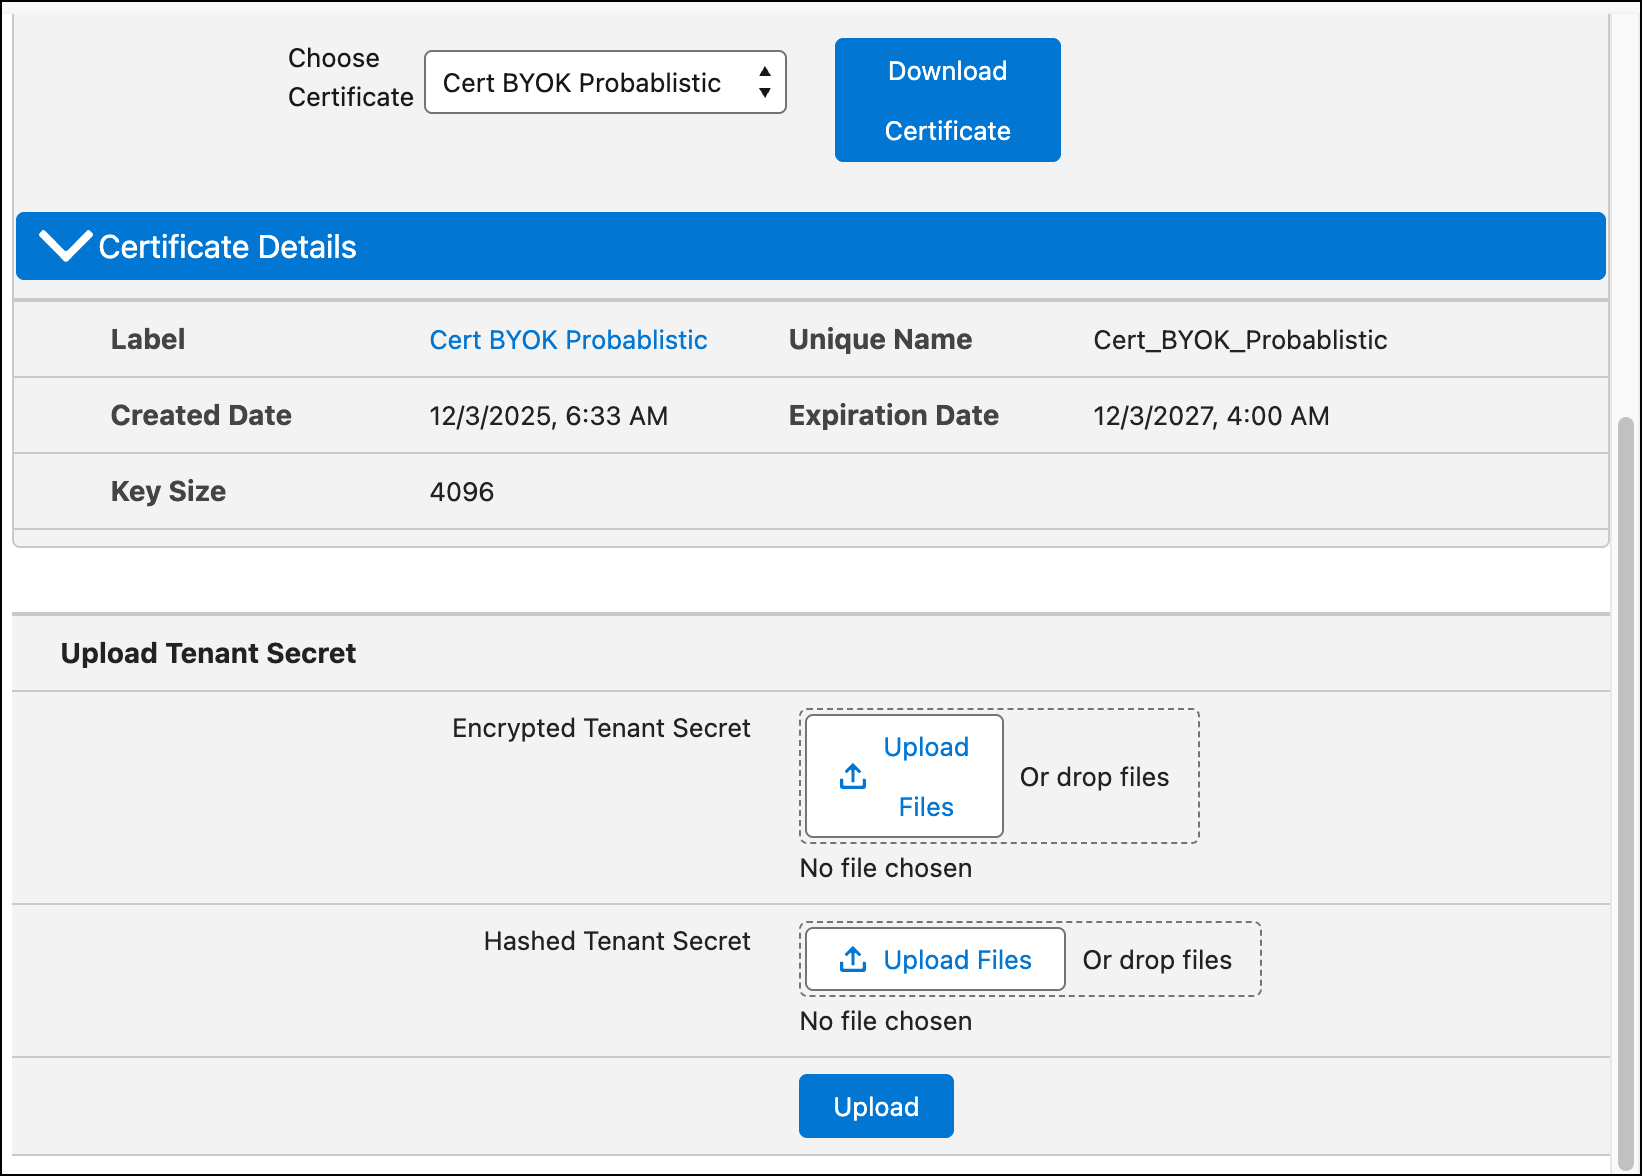
このテナントの秘密が有効なテナントの秘密になります。Salesforce によってデータ暗号化鍵が派生しないようにする場合は、鍵派生を除外して、独自の最終的なデータ暗号化鍵をアップロードできます。詳細は、「BYOK による鍵派生の除外」を参照してください。
データベース暗号化用のテナントの秘密のアップロード
Shield 鍵管理サービス (KMS) では、顧客が指定したデータベーステナントの秘密を使用して、トランザクションデータベースのデータの暗号化と復号化に使用される鍵を取得します。このテナントの秘密では、トランザクションデータベースに保存されているデータのみが暗号化されます。
自己署名証明書を生成し、その証明書の公開鍵でデータベーステナントの秘密をラップします。証明書には、アップロードプロセス中にテナントの秘密を保護するセッショントークンが付属します。
-
[設定] から、[クイック検索] ボックスを使用して [鍵の管理] を見つけて選択します。
[Key Inventory and Management (鍵の在庫と管理)] ページが読み込まれます。
- [Key Inventory (鍵インベントリ)] セクションで、[Database (データベース)] を選択します。
- [Bring Your Own Key] をクリックします。
- 促されたら、新しい証明書の一意の名前を入力し、[Generate Certificate (証明書を生成)] をクリックします。すでに自己署名証明書がある場合は、有効な証明書に関する詳細が表示されます。
-
[Download Certificate and Token (証明書とトークンのダウンロード)] をクリックします。
証明書とセッショントークンの 2 つのファイルがダウンロードされます。
- この証明書を使用して、アップロードする鍵素材を準備します。「Wrap BYOK Key Material」を参照してください。
-
[テナントの秘密をアップロード] セクションで、ラップされたテナントの秘密と、証明書に関連付けられた session_token.txt ファイルを添付します。[アップロード] をクリックします。
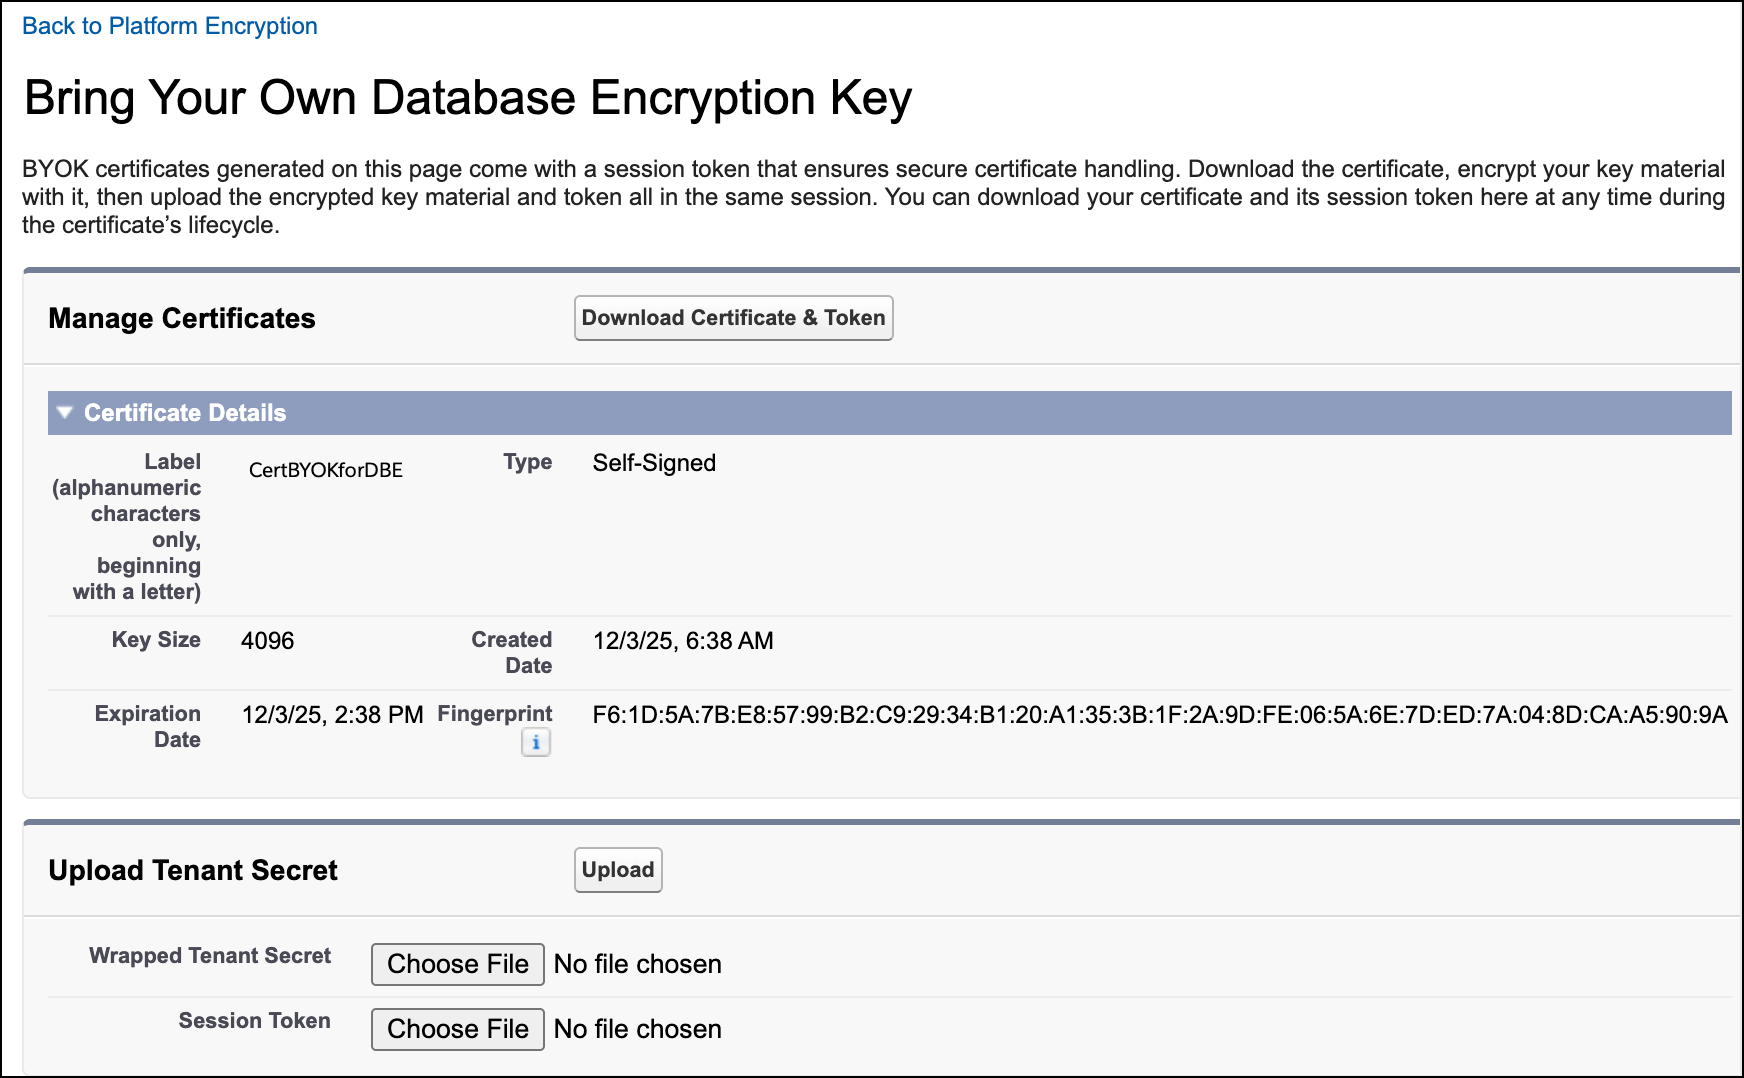
このテナントの秘密が、データベース暗号化の有効なテナントの秘密になります。
検索インデックス暗号化用のデータ暗号化鍵のアップロード
検索インデックス暗号化では、BYOK 鍵素材としてデータ暗号化鍵 (DEK) をアップロードします。Shield 鍵管理サービス (KMS) では、データの暗号化と復号化に DEK を直接使用します。BYOK DEK は検索インデックスのみを暗号化します。
検索インデックス DEK を作成する前に、有効な Salesforce ルートキーが必要です。ルート鍵は、定期的な暗号化および復号化操作中に DEK を保護します。検索インデックス暗号化を初めて有効にすると、Salesforce によってルート鍵と DEK が自動的に生成されます。
アップロードには、暗号化鍵素材と証明書に関連付けられたセッショントークンファイルの 2 つのファイルが必要です。
-
[設定] から、[クイック検索] ボックスを使用して [鍵の管理] を見つけて選択します。
[Key Inventory and Management (鍵の在庫と管理)] ページが読み込まれます。
-
[ルート鍵インベントリ] セクションで、ルート鍵が存在することを確認します。ルート鍵が存在する場合は、これらのサブステップをスキップして次のステップに進みます。ルート鍵がない場合は生成します。
-
[ルート鍵を生成] をクリックします。
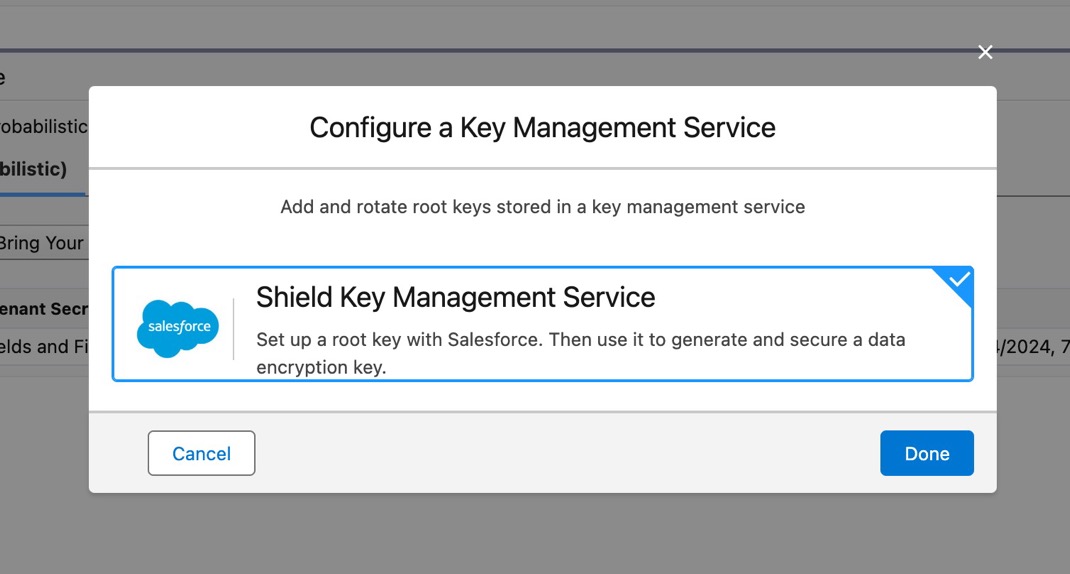
[Configure a Key Management Service (鍵管理サービスの設定)] ウィンドウが表示されます。
-
[Shield 鍵管理サービス] をクリックし、[完了] をクリックします。
Salesforce がルート鍵の生成を開始します。これには時間がかかる場合があります。ルート鍵の準備ができたら、メールで通知されます。後のステップでは、有効な Salesforce ルートキーが必要です。
-
[ルート鍵を生成] をクリックします。
- [Key Inventory]テーブルで、検索インデックスを選択します。
- [Bring Your Own Key] をクリックします。
- 促されたら、新しい証明書の一意の名前を入力し、[Generate Certificate (証明書を生成)] をクリックします。
-
[Download Certificate and Token (証明書とトークンのダウンロード)] をクリックします。
証明書とセッショントークンの 2 つのファイルがダウンロードされます。
- この証明書を使用して、アップロードする鍵素材を準備します。「Wrap BYOK Key Material」を参照してください。
-
[データ暗号化鍵をアップロード] セクションで、ラップされたデータ暗号化鍵と証明書に関連付けられた session_token.txt ファイルの両方を添付します。[アップロード] をクリックします。
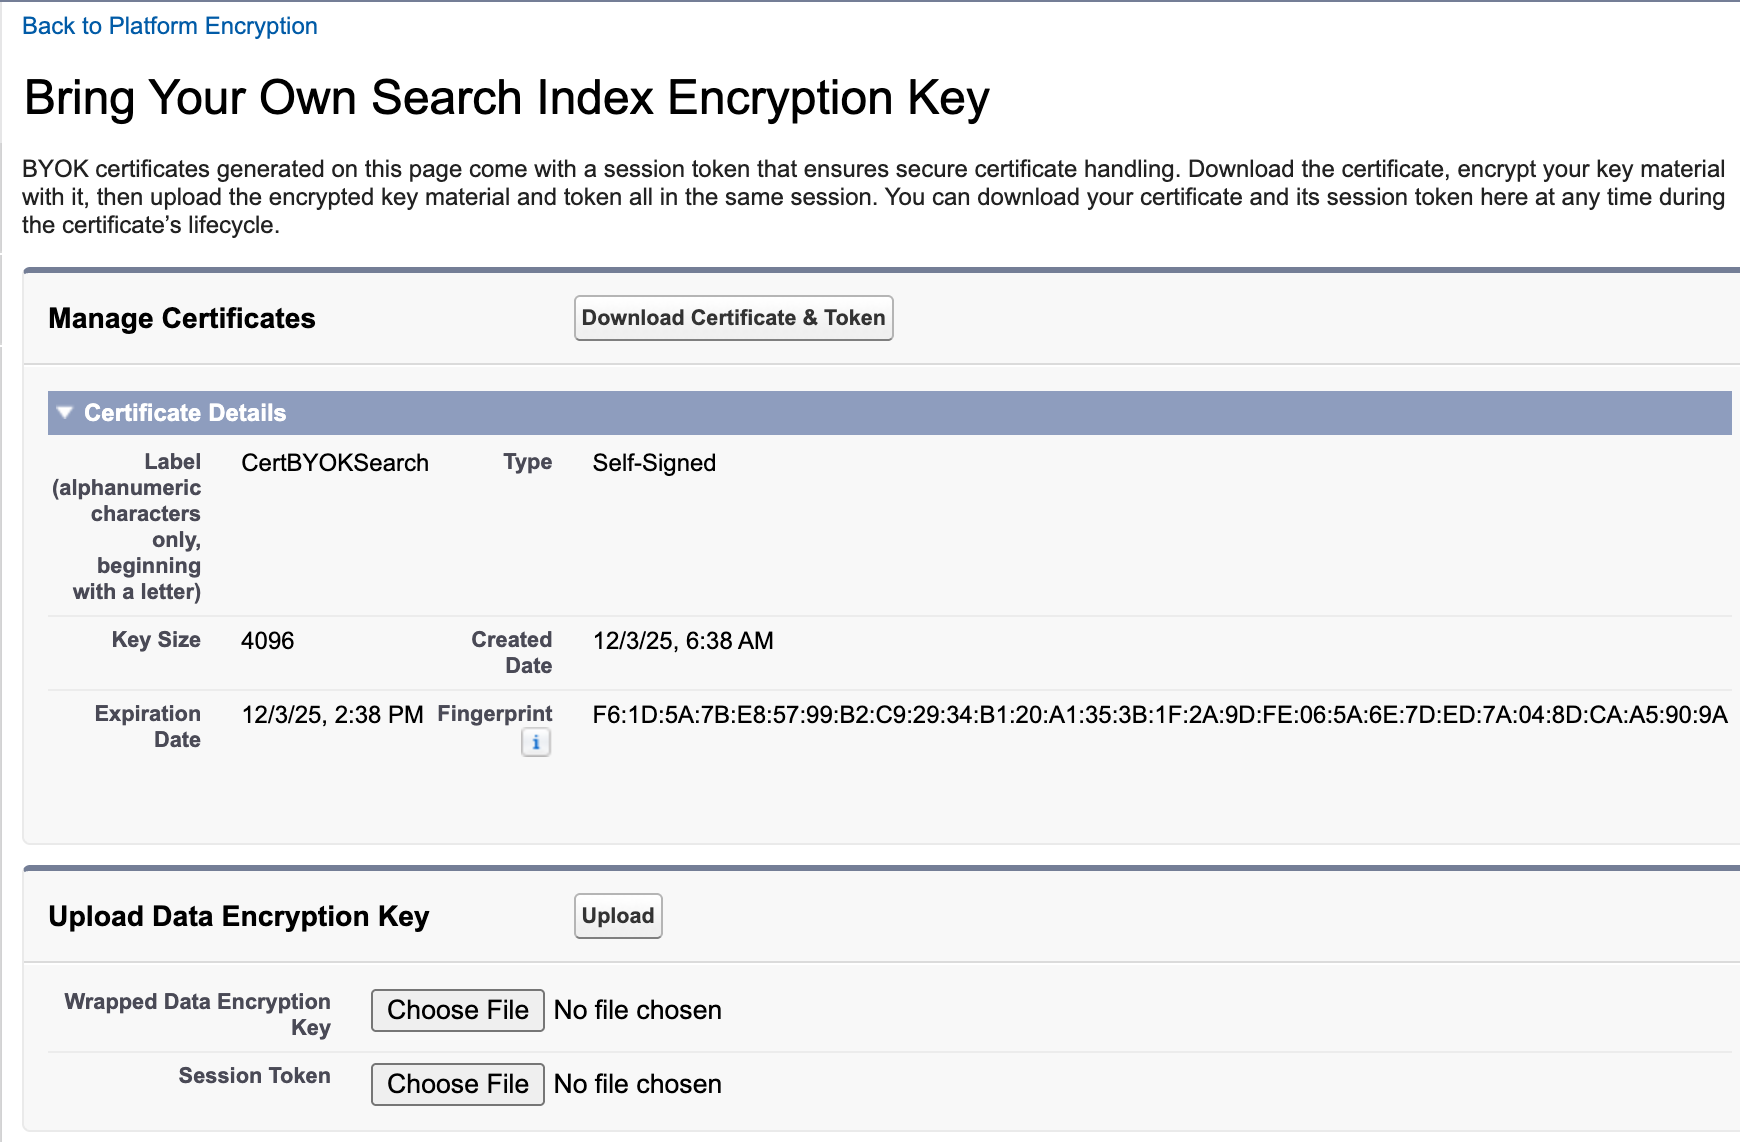
この DEK が検索インデックスの有効な DEK になります。
これ以降、Shield KMS は DEK を使用してユーザーの検索データを暗号化および復号化します。
Backup & Recover Next または Data 360 のルート鍵のアップロード
Backup & Recover Next および Data 360 では、ルート鍵を Salesforce にアップロードします。ルート鍵は、Data 360 のすべてのデータストア (Data 360 のベクトルベースの検索を含む) と保存中のバックアップを暗号化および復号化するデータ暗号化鍵 (DEK) を保護します。他の BYOK キーと同様に、各データストアのルートキーはそのデータストア専用です。
-
[設定] から、[クイック検索] ボックスを使用して [鍵の管理] を見つけて選択します。
[Key Inventory and Management (鍵の在庫と管理)] ページが読み込まれます。
- [Root Key Inventory (ルート鍵インベントリ)] セクションで、[Data 360] または [Backup & Recover (バックアップとリカバリ)] を選択します。
-
[ルート鍵を生成] をクリックします。
[鍵管理サービスの設定] ボックスが表示されます。
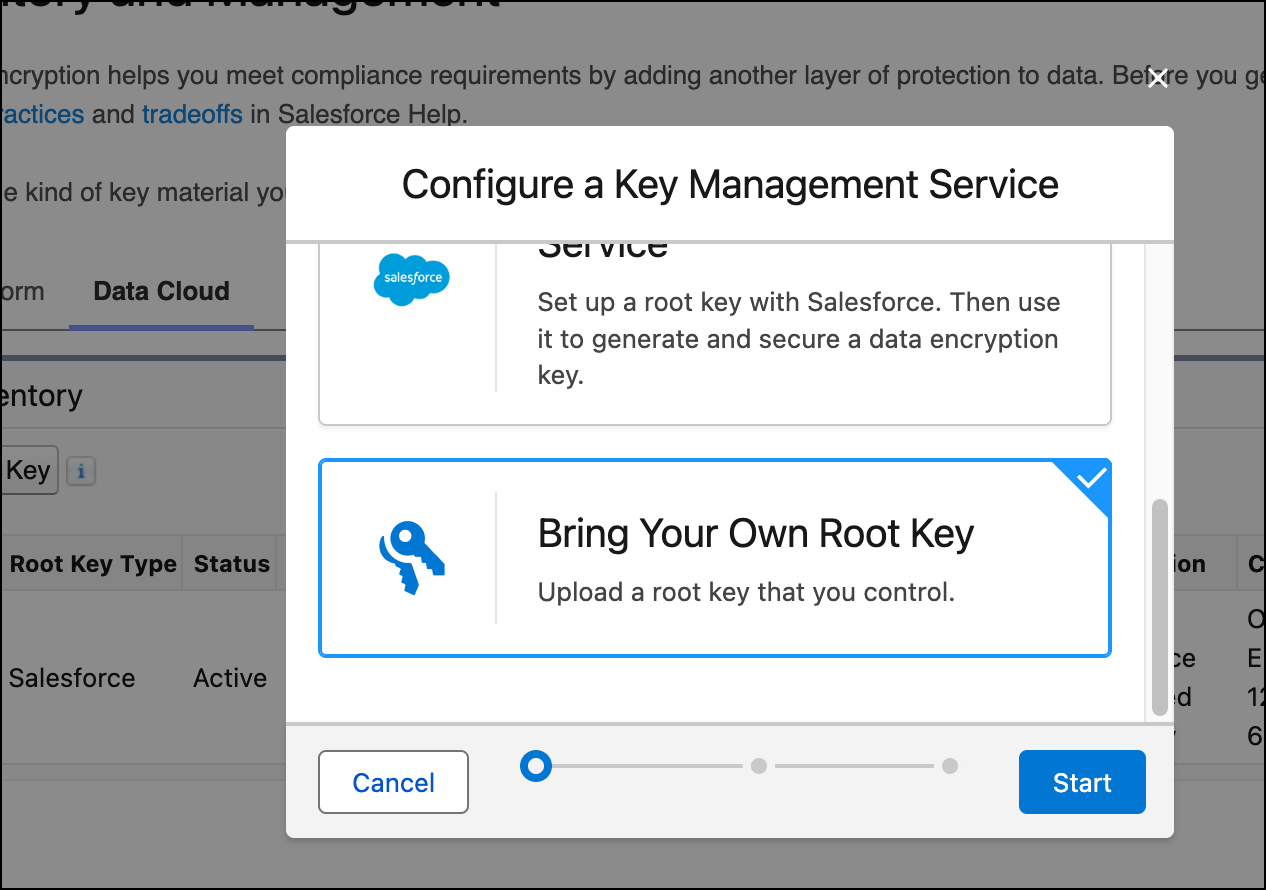
- [Bring Your Own Root Key] をクリックします。続いて、[次へ] をクリックします。
- 促されたら、新しい証明書の一意の名前を入力し、[Generate Certificate (証明書を生成)] をクリックします。
-
[Download Certificate and Token (証明書とトークンのダウンロード)] をクリックします。
証明書とセッショントークンの 2 つのファイルがダウンロードされます。
- この証明書を使用して、アップロードする鍵素材を準備します。「Wrap BYOK Key Material」を参照してください。
-
[ルート鍵をアップロード] セクションで、ラップされたルート鍵と証明書に関連付けられた import_token.txt ファイルの両方を添付します。[アップロード] をクリックします。
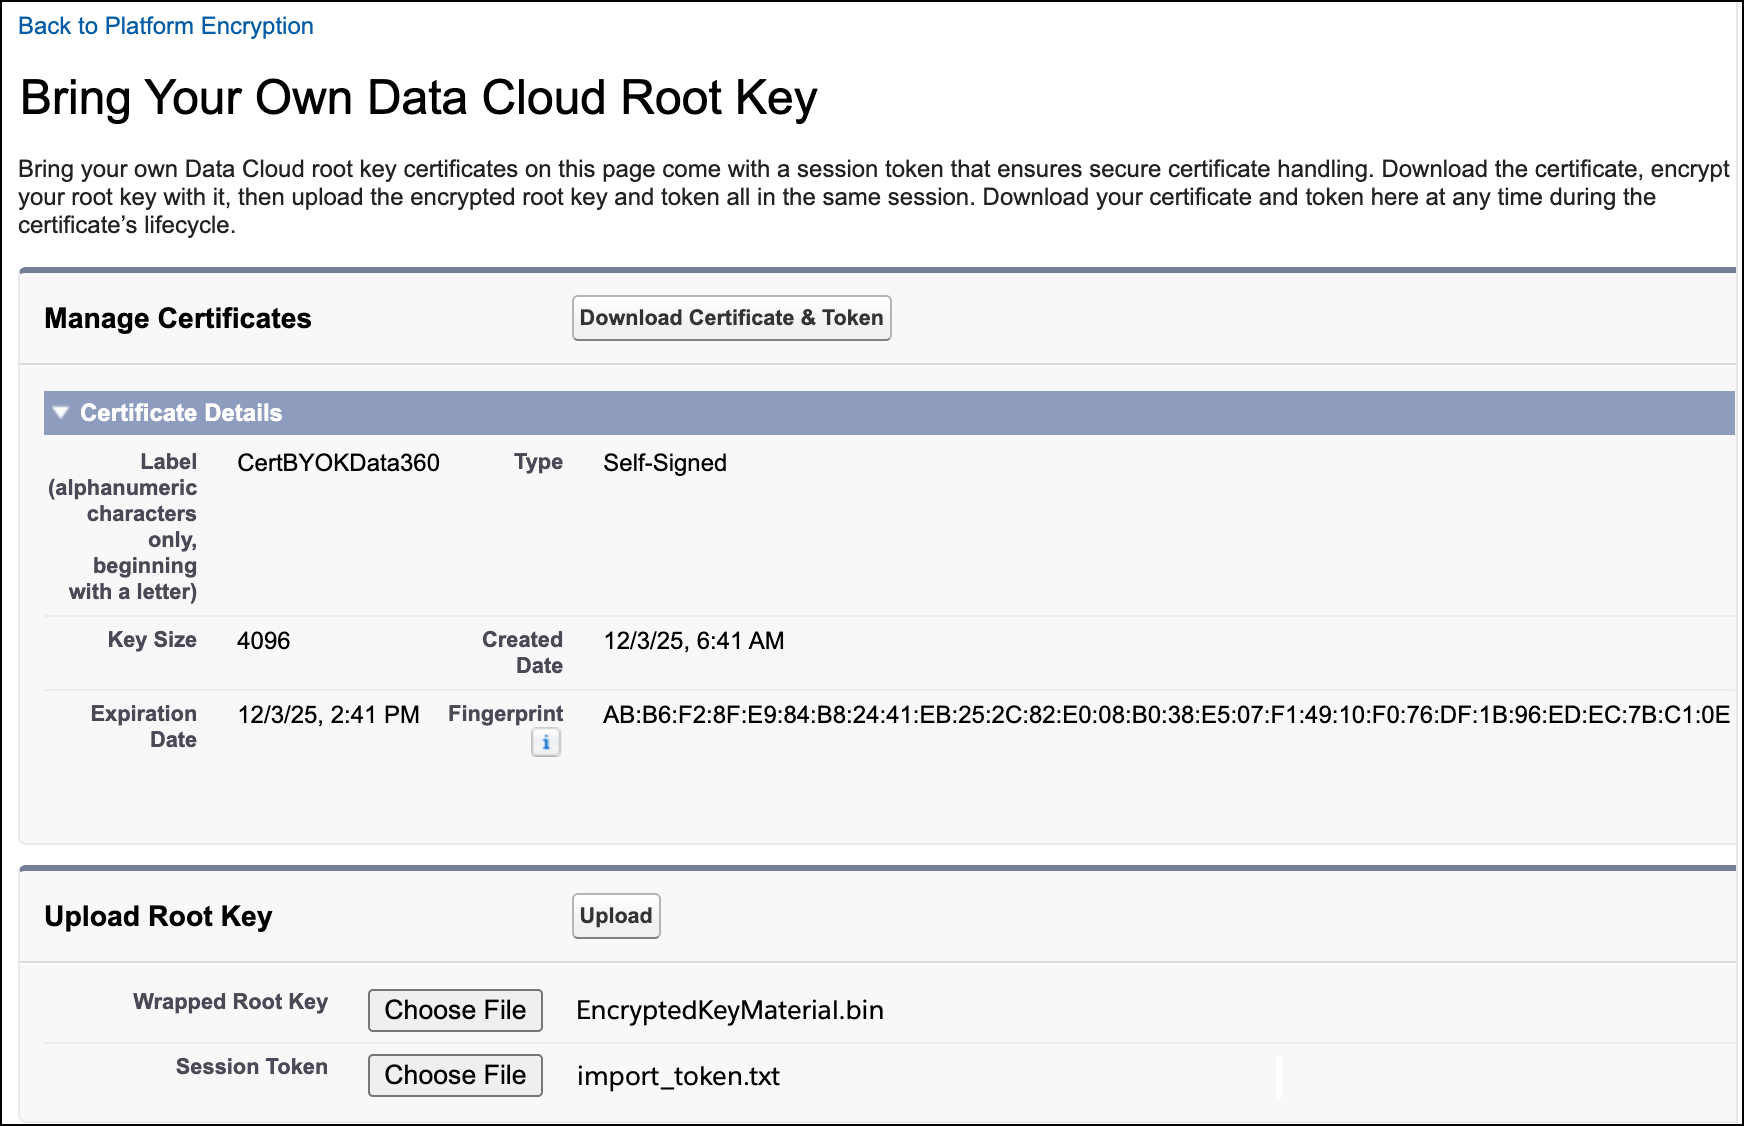
アップロードされた秘密が有効なルート鍵になります。
これ以降、Data 360 はルート鍵を使用して、すべての Data 360 データストアの DEK を保護します。Backup & Recover Next (バックアップとリカバリの次のルート鍵) は、保存時に保存されるバックアップを暗号化する DEK を保護します。
