BYOK 키 자료 업로드하기
자체 키 가져오기(BYOK) 키 자료를 준비한 후 Salesforce에 업로드합니다. Shield Platform Encryption 지원하는 대부분의 데이터 범주에 대해 키를 업로드할 수 있습니다. 각 데이터 범주는 데이터 암호화 키를 파생하기 위한 테넌트 암호, 직접 암호화하기 위한 데이터 암호화 키(DEK) 또는 다른 키를 보호하기 위한 루트 키와 같은 다른 유형의 키 자료를 사용합니다. 검색 색인과 같은 데이터 범주에 대한 키와 업로드하는 동안 키 자료를 보호하는 두 번째 파일을 업로드합니다.
필수 Edition
| Salesforce Classic(일부 조직에서 사용할 수 없음) 및 Lightning Experience 모두에서 사용할 수 있습니다. |
| 지원 제품: Salesforce Shield 또는 Shield Platform Encryption 라이센스가 있는 Enterprise, Performance 및 Unlimited Edition. |
| 무료로 Developer Edition에서 사용할 수 있습니다. |
| 필요한 사용자 권한 | |
|---|---|
| 키 자료 생성, 폐기, 내보내기, 가져오기, 업로드, 구성: | 암호화 키 관리 |
| 설정 보기 및 편집: | 설정 및 구성 보기 |
시작하기 전에 BYOK 호환 인증서를 가지고 있고 BYOK 키 자료를 작성하고 포장했는지 확인하십시오.
가장 좋은 방법은 안전한 위치에 키 자료를 백업하는 것입니다.

각 유형에 대해 활성 및 보관된 테넌트 암호를 최대 50개까지 보유할 수 있습니다. 예를 들어, 1개의 활성 및 49개의 보관된 필드와 파일(확률) 테넌트 암호와 같은 수의 Event Bus 테넌트 암호를 보유할 수 있습니다. 이 제한에는 Salesforce가 생성한 키 자료와 고객이 제공한 키 자료가 포함됩니다. 데이터베이스 암호화 키는 이 제한에 영향을 미치지 않습니다.
제한에 도달하면 다른 호출을 다시 활성화하고 다시 보관하거나 만들기 전에 기존 키를 폐기합니다. 키를 폐기하기 전에 활성 키를 사용해 암호화하는 데이터를 동기화하십시오.
다음 사항도 참조:
필드 수준 암호화, 파일 또는 이벤트 버스 데이터에 대한 테넌트 암호 업로드
필드 수준 암호화(FLE), 파일 및 첨부 파일 또는 이벤트 버스 데이터의 경우 Shield Key Management Service(KMS)는 테넌트 암호를 사용하여 조직별 데이터 암호화 키를 파생합니다. 이벤트 버스와 같은 특정 범주에 업로드하는 테넌트 암호는 해당 데이터의 암호화 및 해독에만 사용됩니다.
FLE, 파일 및 첨부 파일, 이벤트 변경 데이터의 업로드에는 업로드 시 암호화된 테넌트 암호를 보호하는 암호화된 키 자료와 해시형 일반 텍스트 키 자료의 두 가지 파일이 필요합니다.
-
설정에서 빠른 찾기 상자를 사용하여 키 관리를 찾아서 선택합니다.
키 재고 및 관리 페이지가 로드됩니다.
- 키 재고 섹션에서 키 유형을 선택합니다. 필드 및 파일(확률), 필드(결정) 또는 이벤트 버스
-
Bring Your Own Key(자체 키 가져오기)를 클릭합니다.
인증서를 생성하라는 메시지가 표시되면 자체 서명 또는 CA 서명 중 하나를 선택합니다. 인증서를 이미 만든 경우 해당 인증서 중 하나를 선택하거나 만들 수 있습니다.
- 인증서에 고유한 레이블을 지정하고 작업을 저장합니다.
- 이 인증서를 사용하여 업로드할 키 자료를 준비합니다. Wrap BYOK Key Material을 참조하십시오.
-
테넌트 암호 업로드 섹션에서 암호화된 키 자료와 해시 일반 텍스트 테넌트 키 자료를 모두 첨부합니다. 업로드를 클릭합니다.
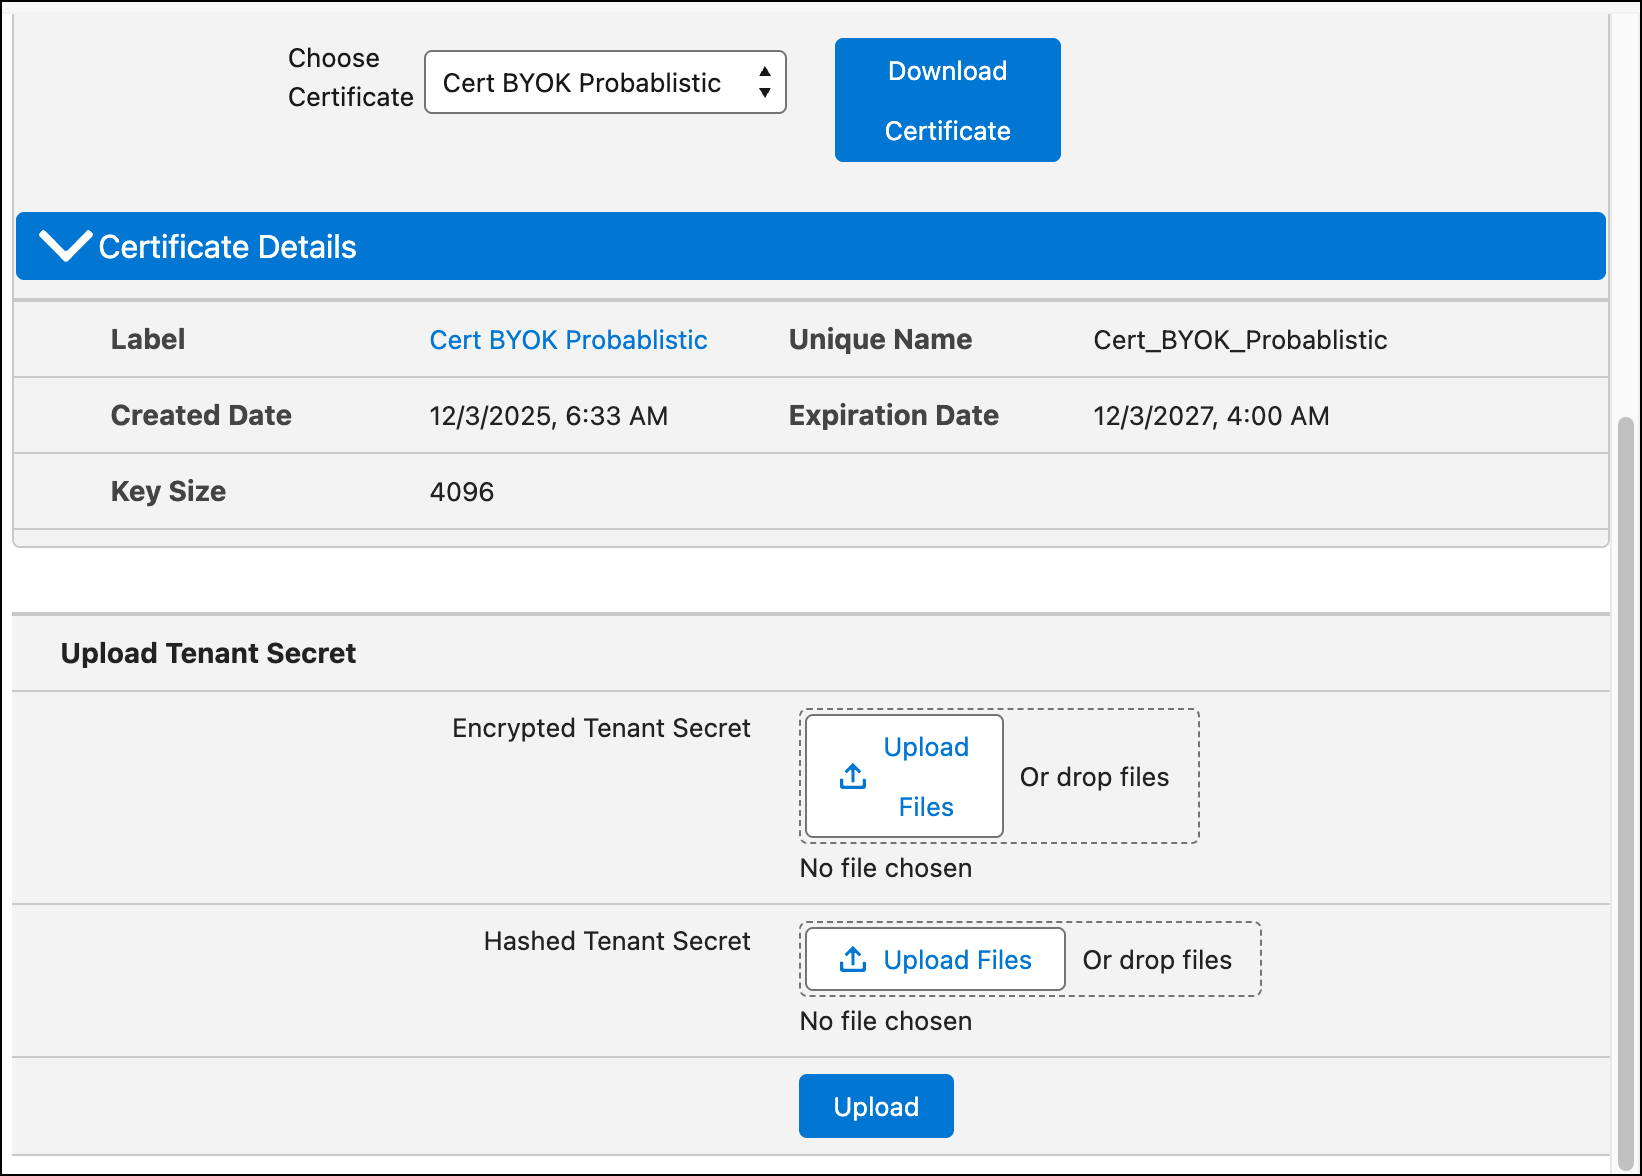
이 테넌트 암호는 활성 테넌트 암호가 됩니다. Salesforce가 데이터 암호화 키를 파생하는 것을 원하지 않을 경우 키 파생을 거부하고 자체 최종 데이터 암호화 키를 업로드할 수 있습니다. 자세한 내용은 BYOK를 사용하여 키 파생 거부를 참조하십시오.
데이터베이스 암호화용 테넌트 암호 업로드
Shield 키 관리 서비스(KMS)는 고객이 제공한 데이터베이스 테넌트 암호를 사용하여 트랜잭션 데이터베이스의 데이터 암호화 및 암호 해독에 사용되는 키를 파생합니다. 이 테넌트 암호는 트랜잭션 데이터베이스에 저장된 데이터만 암호화합니다.
자체 서명 인증서를 생성한 다음, 데이터베이스 테넌트 암호를 해당 인증서의 공개 키로 래핑합니다. 인증서에는 업로드 프로세스 동안 테넌트 암호를 보호하는 세션 토큰이 함께 제공됩니다.
-
설정에서 빠른 찾기 상자를 사용하여 키 관리를 찾아서 선택합니다.
키 재고 및 관리 페이지가 로드됩니다.
- 키 인벤토리 섹션에서 데이터베이스를 선택합니다.
- Bring Your Own Key(자체 키 가져오기)를 클릭합니다.
- 메시지가 표시되면 새 인증서의 고유 이름을 입력한 다음, 인증서 생성을 클릭합니다. 이미 자체 서명 인증서가 있는 경우 활성 인증서에 대한 세부 사항이 표시됩니다.
-
인증서 및 토큰 다운로드를 클릭합니다.
인증서 및 세션 토큰의 두 가지 파일을 다운로드합니다.
- 이 인증서를 사용하여 업로드할 키 자료를 준비합니다. Wrap BYOK Key Material을 참조하십시오.
-
테넌트 암호 업로드 섹션에서 래핑된 테넌트 암호 및 인증서와 연결된 session_token.txt 파일을 첨부합니다. 업로드를 클릭합니다.
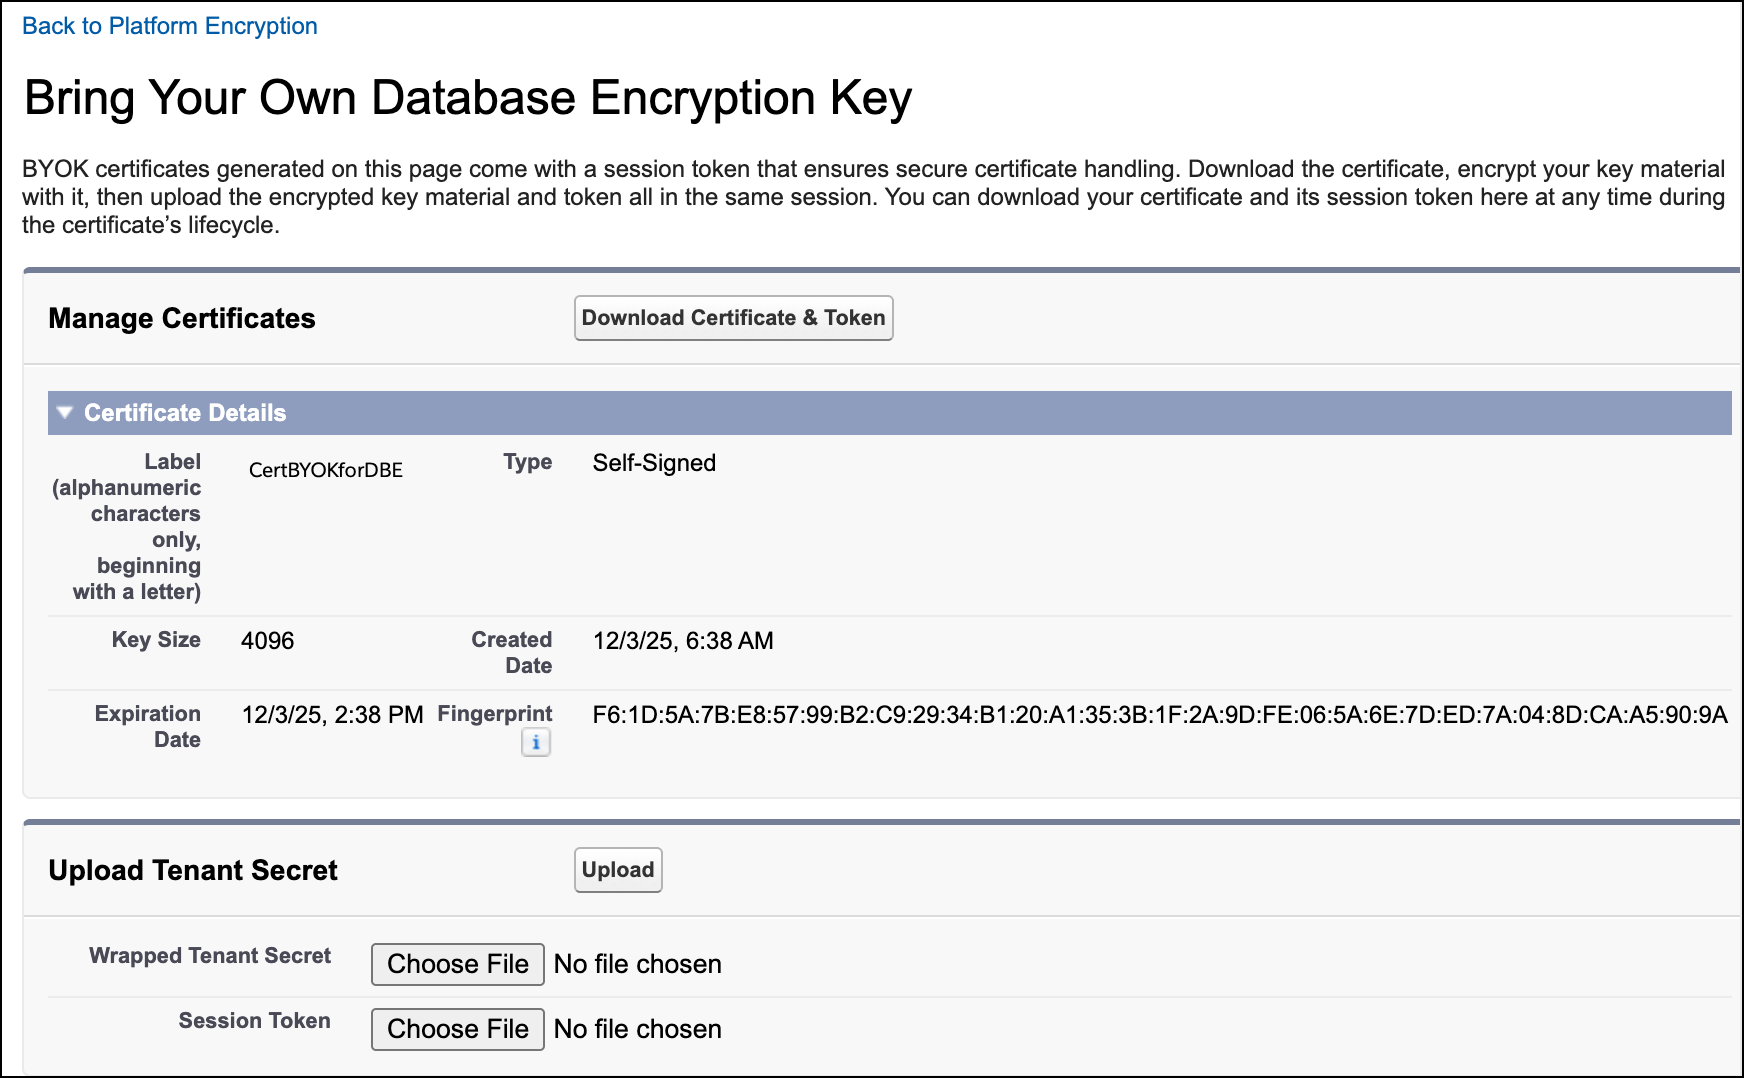
이 테넌트 암호는 데이터베이스 암호화의 활성 테넌트 암호가 됩니다.
검색 색인 암호화를 위한 데이터 암호화 키 업로드
검색 색인 암호화의 경우 데이터 암호화 키(DEK)를 BYOK 키 자료로 업로드합니다. Shield KMS(키 관리 서비스)는 검색 색인을 암호화하고 해독하기 위해 DEK를 사용합니다. BYOK DEK는 검색 색인만 암호화합니다.
검색 색인 DEK를 만들려면 먼저 활성 Salesforce 루트 키가 있어야 합니다. 루트 키는 정기적인 암호화 및 암호 해독 작업 중에 DEK를 보호합니다. 검색 색인 암호화를 처음 활성화하면 Salesforce에서 루트 키와 DEK를 자동으로 생성합니다.
업로드하려면 암호화된 키 자료와 인증서와 연결된 세션 토큰 파일의 두 가지 파일이 필요합니다.
-
설정에서 빠른 찾기 상자를 사용하여 키 관리를 찾아서 선택합니다.
키 재고 및 관리 페이지가 로드됩니다.
-
루트 키 인벤토리 섹션에서 루트 키가 있는지 확인합니다. 루트 키가 있는 경우 다음 하위 단계를 건너뛰고 다음 단계로 이동합니다. 루트 키가 없는 경우 루트 키를 생성합니다.
-
Generate Root Key(루트 키 생성)을 클릭합니다.
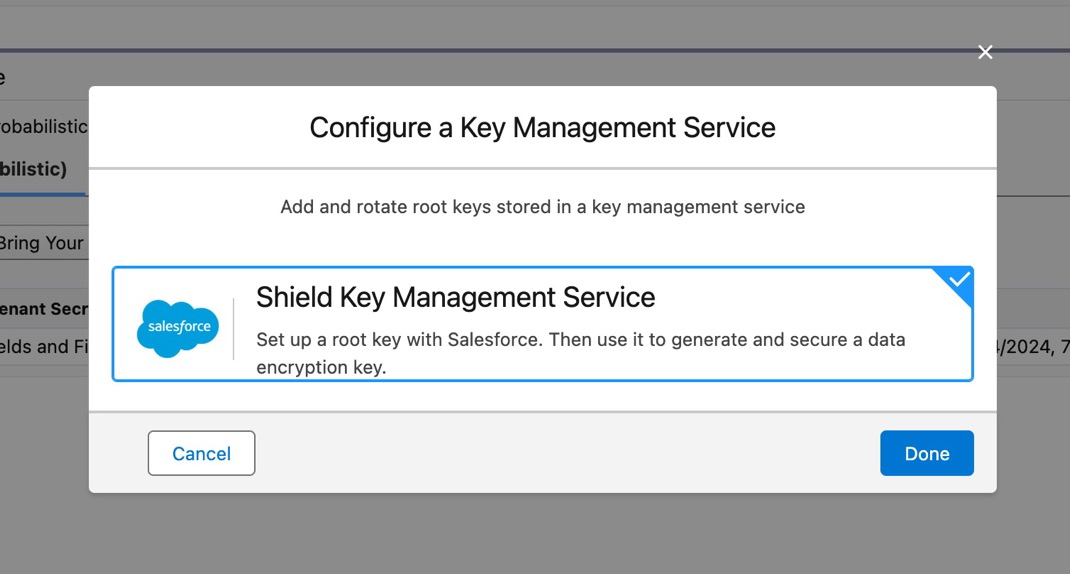
키 관리 서비스 구성 창이 나타납니다.
-
Shield Key Management Service(Shield 키 관리 서비스)와 Done(완료)를 차례로 클릭합니다.
Salesforce에서 루트 키 생성을 시작합니다. 시간이 다소 걸릴 수 있습니다. 루트 키가 준비되면 이메일로 알림이 전송됩니다. 이후 단계에서는 활성 Salesforce 루트 키가 필요합니다.
-
Generate Root Key(루트 키 생성)을 클릭합니다.
- 키 인벤토리 테이블에서 검색 색인을 선택합니다.
- Bring Your Own Key(자체 키 가져오기)를 클릭합니다.
- 메시지가 표시되면 새 인증서의 고유 이름을 입력한 다음, 인증서 생성을 클릭합니다.
-
인증서 및 토큰 다운로드를 클릭합니다.
인증서 및 세션 토큰의 두 가지 파일을 다운로드합니다.
- 이 인증서를 사용하여 업로드할 키 자료를 준비합니다. Wrap BYOK Key Material을 참조하십시오.
-
데이터 암호화 키 업로드 섹션에서 래핑된 데이터 암호화 키와 인증서와 연결된 session_token.txt 파일을 모두 첨부합니다. 업로드를 클릭합니다.
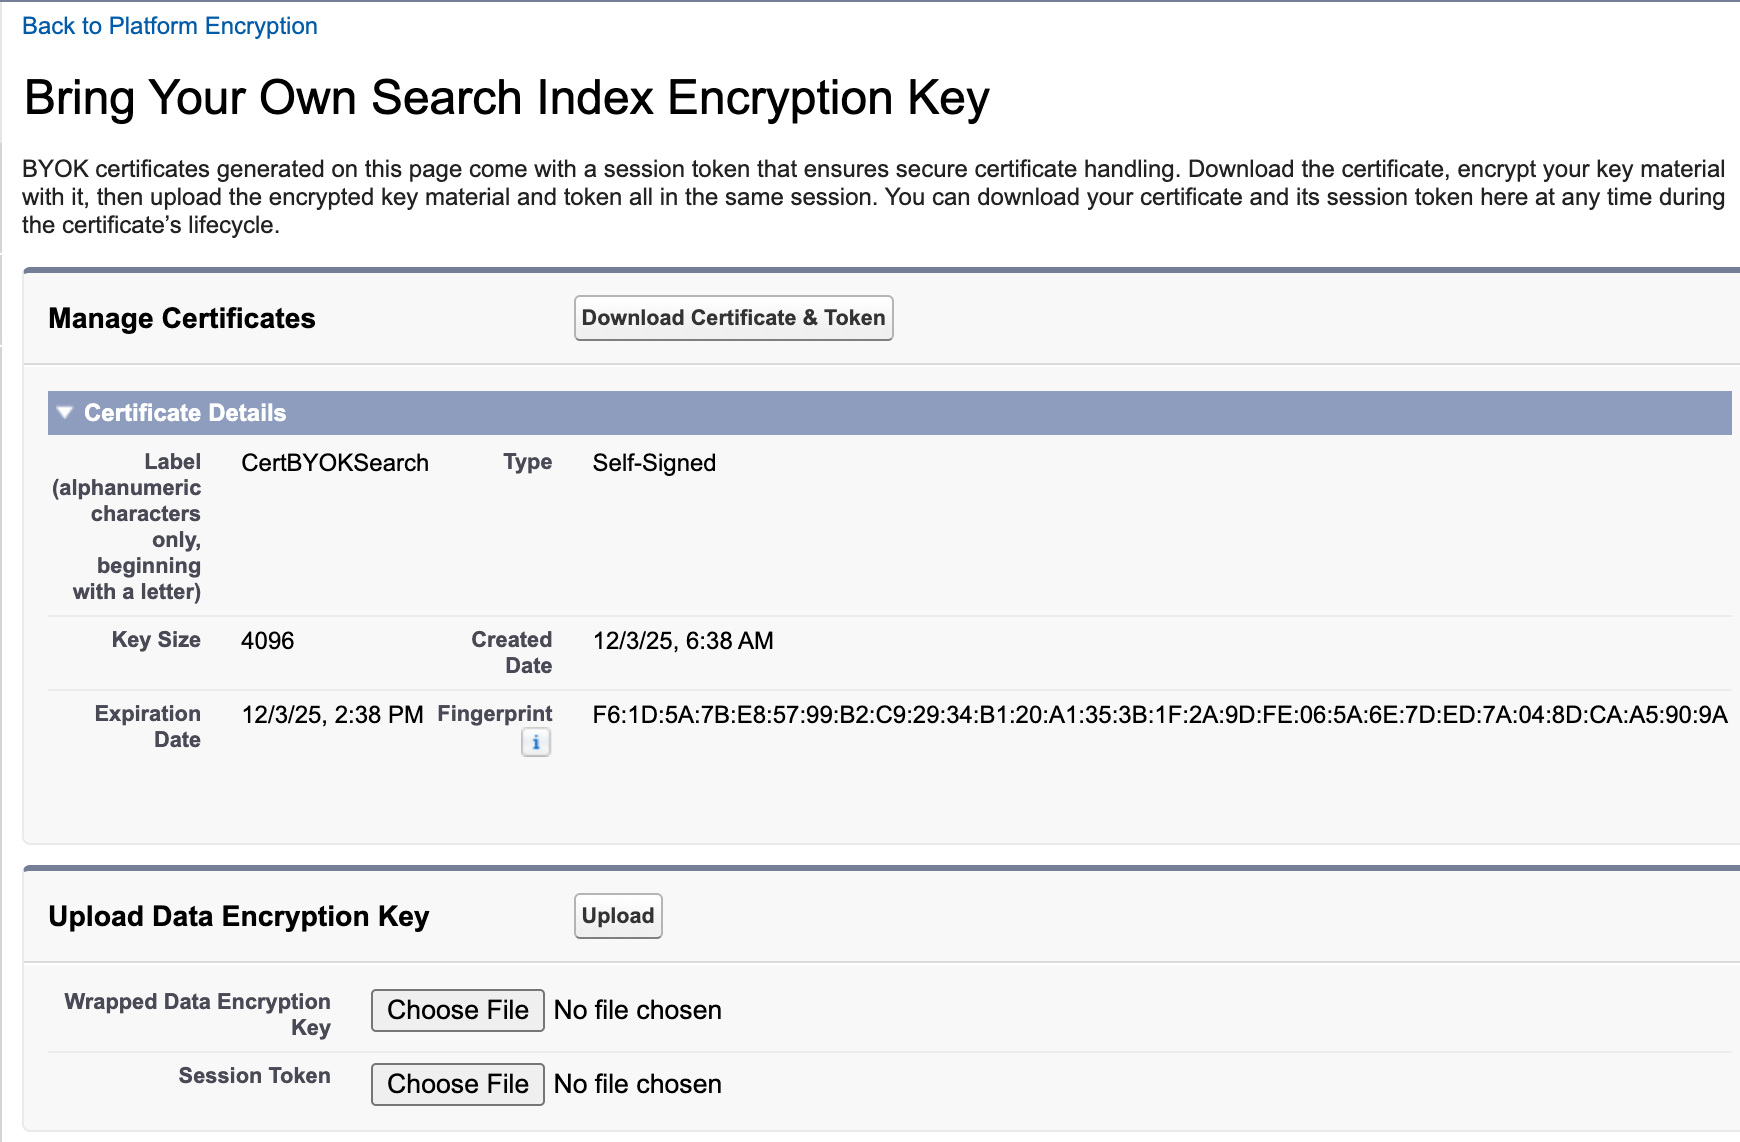
이 DEK는 검색 색인에 대한 활성 DEK가 됩니다.
이제부터 Shield KMS는 DEK를 사용하여 사용자의 검색 데이터를 암호화하고 해독합니다.
백업 및 복구 Next 또는 Data 360을 위한 루트 키 업로드
백업 및 복구 다음 및 Data 360의 경우 Salesforce에 루트 키를 업로드합니다. 루트 키는 Data 360의 벡터 기반 검색 및 저장된 백업을 포함하여 모든 Data 360 데이터 저장소를 암호화 및 해독하는 데이터 암호화 키(DEK)를 보호합니다. 기타 BYOK 키와 마찬가지로 각 데이터 저장소의 루트 키는 해당 데이터 저장소에만 적용됩니다.
-
설정에서 빠른 찾기 상자를 사용하여 키 관리를 찾아서 선택합니다.
키 재고 및 관리 페이지가 로드됩니다.
- 루트 키 인벤토리 섹션에서 Data 360 또는 백업 및 복구를 선택합니다.
-
Generate Root Key(루트 키 생성)을 클릭합니다.
키 관리 서비스 구성 상자가 나타납니다.
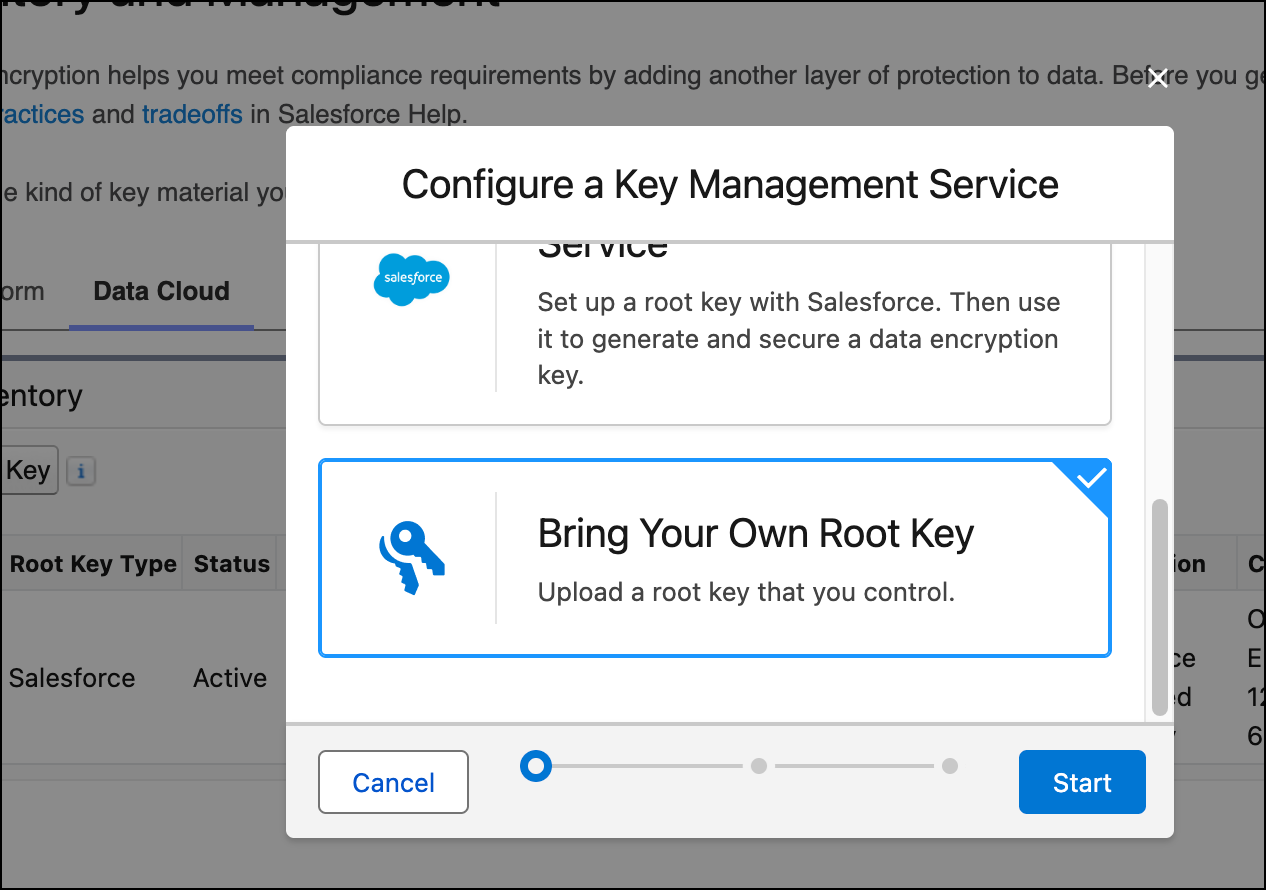
- 자체 루트 키 가져오기를 클릭합니다. Next(다음)를 클릭합니다.
- 메시지가 표시되면 새 인증서의 고유 이름을 입력한 다음, 인증서 생성을 클릭합니다.
-
인증서 및 토큰 다운로드를 클릭합니다.
인증서 및 세션 토큰의 두 가지 파일을 다운로드합니다.
- 이 인증서를 사용하여 업로드할 키 자료를 준비합니다. Wrap BYOK Key Material을 참조하십시오.
-
루트 키 업로드 섹션에서 래핑된 루트 키와 인증서와 연결된 import_token.txt 파일을 모두 첨부합니다. 업로드를 클릭합니다.
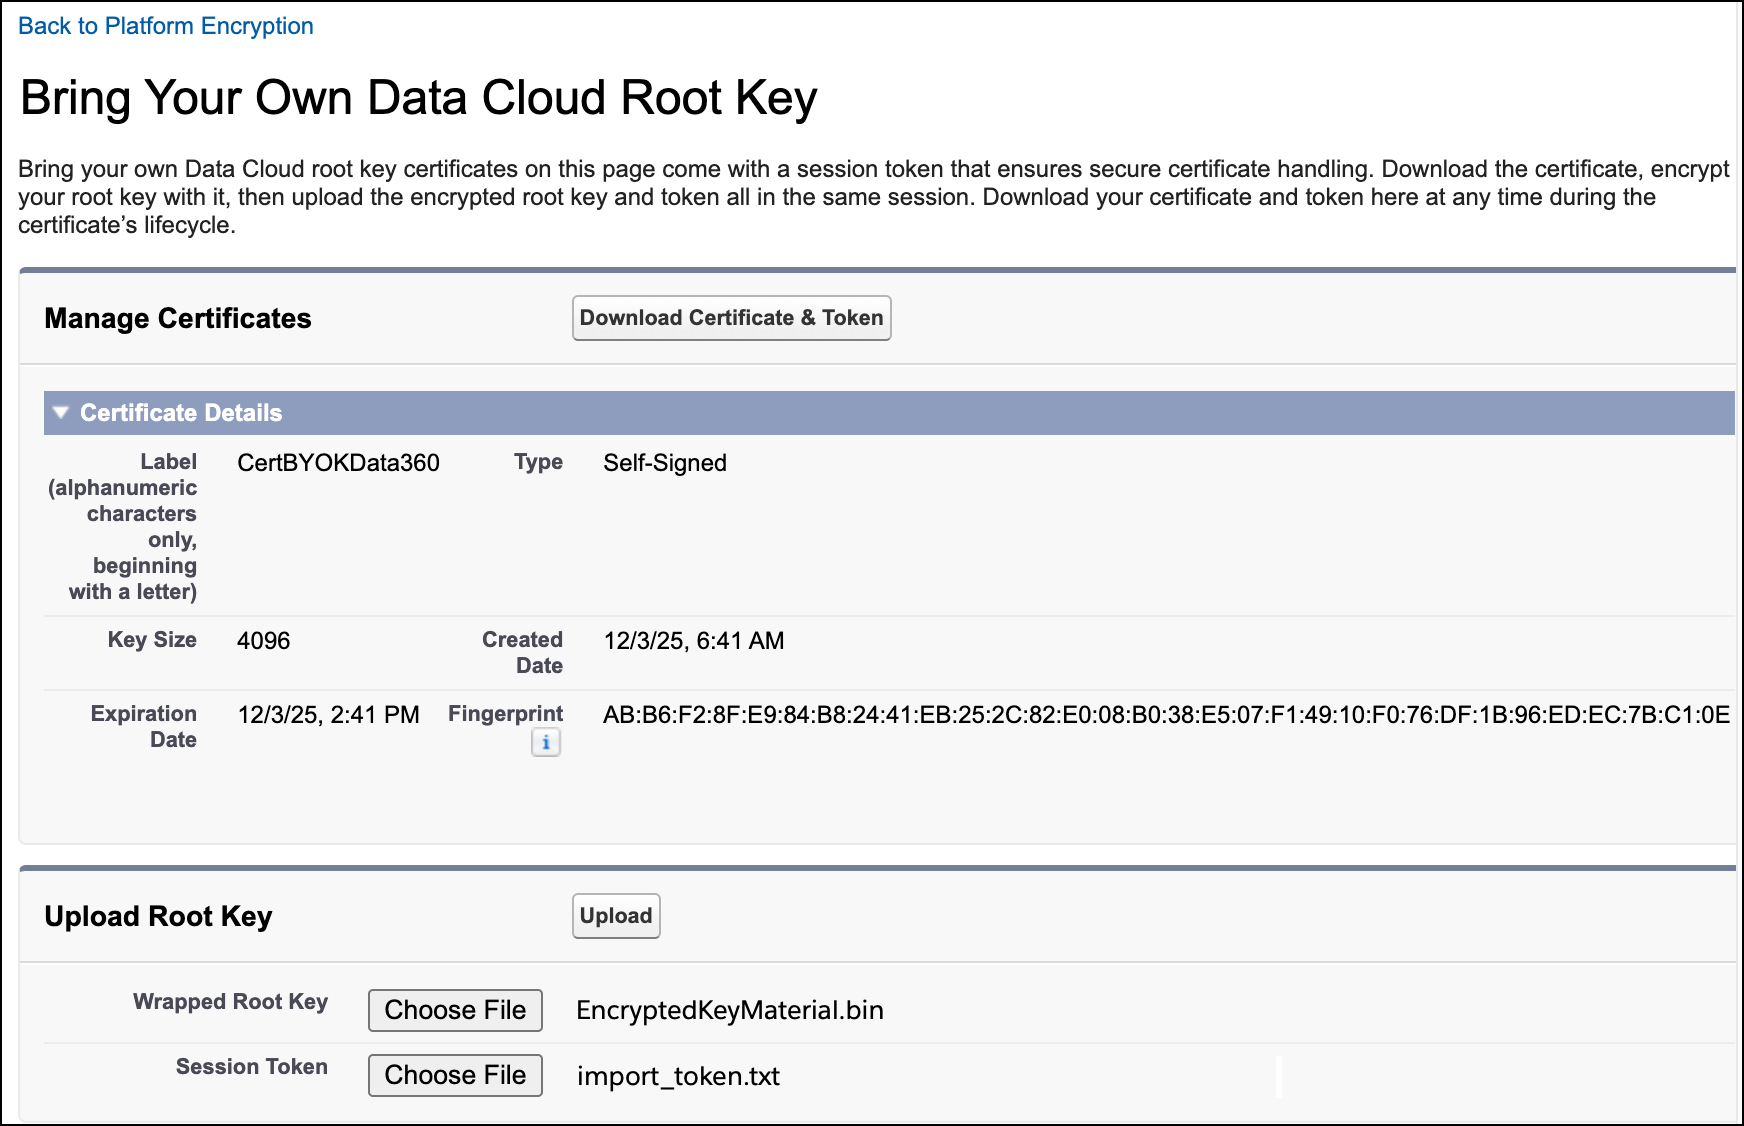
업로드된 암호가 활성 루트 키가 됩니다.
이제부터 Data 360은 루트 키를 사용하여 모든 Data 360 데이터 저장소에 대한 DEK를 보호합니다. 백업 및 복구 다음 루트 키는 저장된 백업을 암호화하는 DEK를 보호합니다.
