Uw BYOK-sleutelmateriaal uploaden
Nadat u het sleutelmateriaal voor Bring Your Own Key (BYOK) hebt voorbereid, uploadt u het naar Salesforce. U kunt sleutels uploaden voor de meeste categorieën gegevens die Shield Platform Encryption ondersteunt. Elke gegevenscategorie gebruikt een ander type sleutelmateriaal: belanghebbendengeheimen voor het afleiden van gegevensencryptiesleutels, gegevensencryptiesleutels (DEK's) voor directe encryptie of rootsleutels voor het beveiligen van andere sleutels. U uploadt de sleutel voor uw gegevenscategorie, zoals zoekindexen, plus een tweede bestand dat uw sleutelmateriaal beveiligt tijdens het uploaden.
Vereiste editions
| Beschikbaar in zowel Salesforce Classic (niet in alle organisaties beschikbaar) als Lightning Experience. |
| Beschikbaar in: Enterprise, Performance en Unlimited Edition met de Salesforce Shield of Shield Platform Encryption licenties. |
| Gratis beschikbaar in Developer Edition. |
| Benodigde gebruikersmachtigingen | |
|---|---|
| Sleutelmateriaal genereren, vernietigen, exporteren, importeren, uploaden en configureren: | Encryptiesleutels beheren |
| Set-up weergeven en bewerken: | Set-up en configuratie weergeven |
Zorg er voordat u begint voor dat u een BYOK-compatibel certificaat hebt en uw BYOK-sleutelmateriaal hebt gemaakt en verpakt.
Als best practice maakt u een back-up van uw sleutelmateriaal op een veilige locatie.

U kunt maximaal 50 actieve en gearchiveerde belanghebbendengeheimen van elk type hebben. Zo kunt u één actief en 49 gearchiveerde belanghebbendengeheimen Velden en bestanden (probabilistisch) hebben en hetzelfde aantal belanghebbendengeheimen voor Eventbus. Deze limiet omvat door Salesforce gegenereerd en door de klant geleverd sleutelmateriaal. Database-encryptiesleutels dragen niet bij aan deze limiet.
Als u de limiet bereikt, vernietigt u een bestaande sleutel voordat u een aanroep naar een nieuwe heractiveert, herarchiveert of maakt. Voordat u een sleutel verwijdert, synchroniseert u de gegevens die ermee worden versleuteld, met een actieve sleutel.
Een belanghebbendengeheim uploaden voor encryptie op veldniveau, bestanden of eventbusgegevens
Voor encryptie op veldniveau (FLE), bestanden en bijlagen of eventbusgegevens gebruikt de Shield Key Management Service (KMS) uw belanghebbendengeheim om uw organisatiespecifieke gegevensencryptiesleutel af te leiden. Het belanghebbendengeheim dat u uploadt voor een specifieke categorie, zoals de eventbus, wordt alleen gebruikt voor het versleutelen en ontsleutelen van die gegevens.
Voor het uploaden van FLE, Files and Attachments en Event Change Data zijn twee bestanden vereist: het versleutelde sleutelmateriaal en het versleutelde sleutelmateriaal in platte tekst, dat uw versleutelde belanghebbendengeheim beveiligt tijdens het uploaden.
-
Gebruik vanuit Set-up het vak Snel zoeken om Sleutelbeheer te zoeken en te selecteren.
De pagina Belangrijke voorraad en beheer wordt geladen.
- Selecteer in de sectie Sleutelvoorraad een sleuteltype: Velden en bestanden (probabilistisch), Velden (deterministisch) of Eventbus.
-
Klik op Bring Your Own Key.
Als u wordt gevraagd een certificaat te genereren, kiest u Eigen ondertekening of CA ondertekend. Als u al certificaten hebt gemaakt, kunt u er een selecteren of er een maken.
- Geef uw certificaat een uniek label en sla uw werk op.
- Gebruik dit certificaat om uw sleutelmateriaal voor te bereiden op uploaden. Zie BYOK-sleutelmateriaal verpakken.
-
Voeg in de sectie Belanghebbendengeheim uploaden zowel het versleutelde belanghebbendengeheim als het versleutelde belanghebbendengeheim in platte tekst bij. Klik op Uploaden.
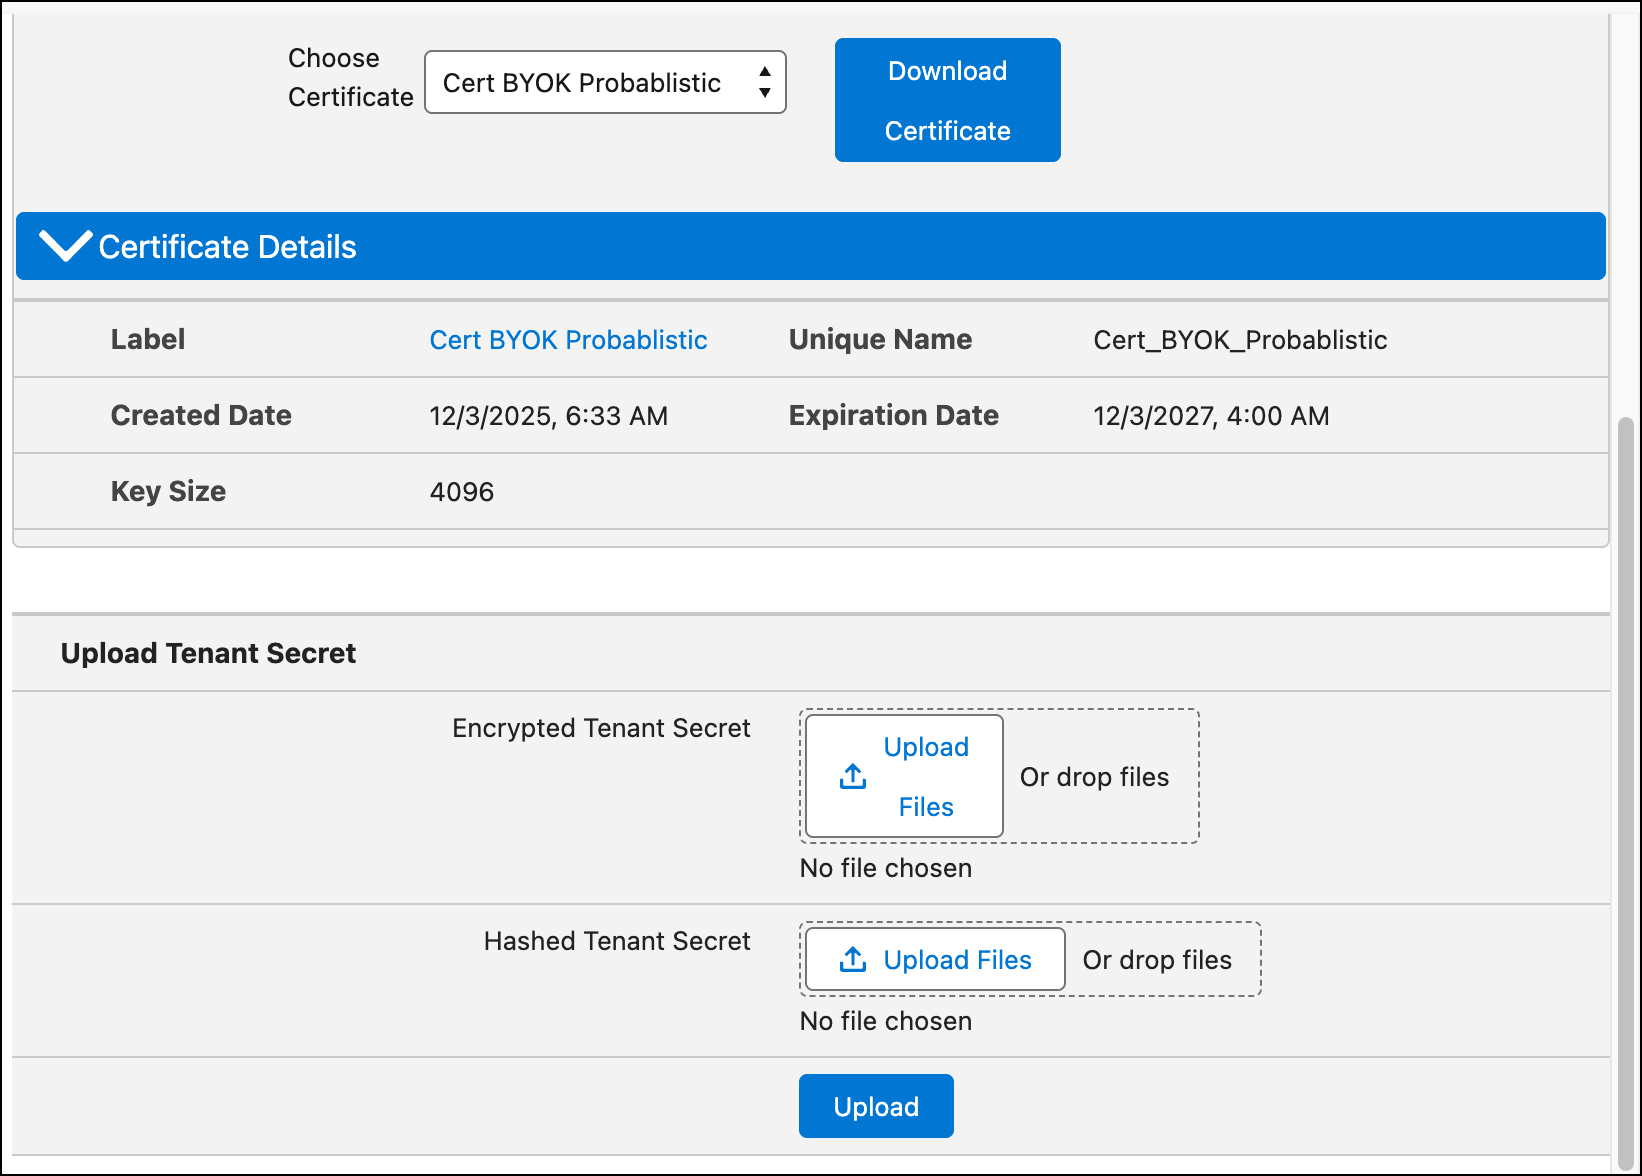
Dit belanghebbendengeheim wordt het actieve belanghebbendengeheim. Als u niet wilt dat Salesforce een gegevensencryptiesleutel voor u afleidt, kunt u zich afmelden voor sleutelafleiding en uw eigen definitieve gegevensencryptiesleutel uploaden. Zie Afmelden voor sleutelafleiding met BYOK voor meer informatie.
Een belanghebbendengeheim uploaden voor database-encryptie
De Shield Key Management Service (KMS) gebruikt uw door de klant aangeleverde belanghebbendengeheim voor Database om de sleutels af te leiden die worden gebruikt voor het versleutelen en ontsleutelen van uw gegevens in de transactionele database. Dit belanghebbendengeheim versleutelt alleen de gegevens die zijn opgeslagen in de transactionele database.
Genereer een certificaat met eigen ondertekening en verpak vervolgens uw belanghebbendengeheim voor Database met de openbare sleutel van dat certificaat. Uw certificaat wordt geleverd met een sessietoken dat uw belanghebbendengeheim beveiligt tijdens het uploadproces.
-
Gebruik vanuit Set-up het vak Snel zoeken om Sleutelbeheer te zoeken en te selecteren.
De pagina Belangrijke voorraad en beheer wordt geladen.
- Selecteer Database in de sectie Sleutelvoorraad.
- Klik op Bring Your Own Key.
- Geef, als u daarom wordt gevraagd, een unieke naam op voor een nieuw certificaat en klik vervolgens op Certificaat genereren. Als u al een certificaat met eigen ondertekening hebt, ziet u details over uw actieve certificaat.
-
Klik op Certificaat en token downloaden.
Er worden twee bestanden gedownload: het certificaat en een sessietoken.
- Gebruik dit certificaat om uw sleutelmateriaal voor te bereiden op uploaden. Zie BYOK-sleutelmateriaal verpakken.
-
Voeg in de sectie Belanghebbendengeheim uploaden uw ingepakte belanghebbendengeheim en het bestand session_token.txt bij dat aan uw certificaat is gekoppeld. Klik op Uploaden.
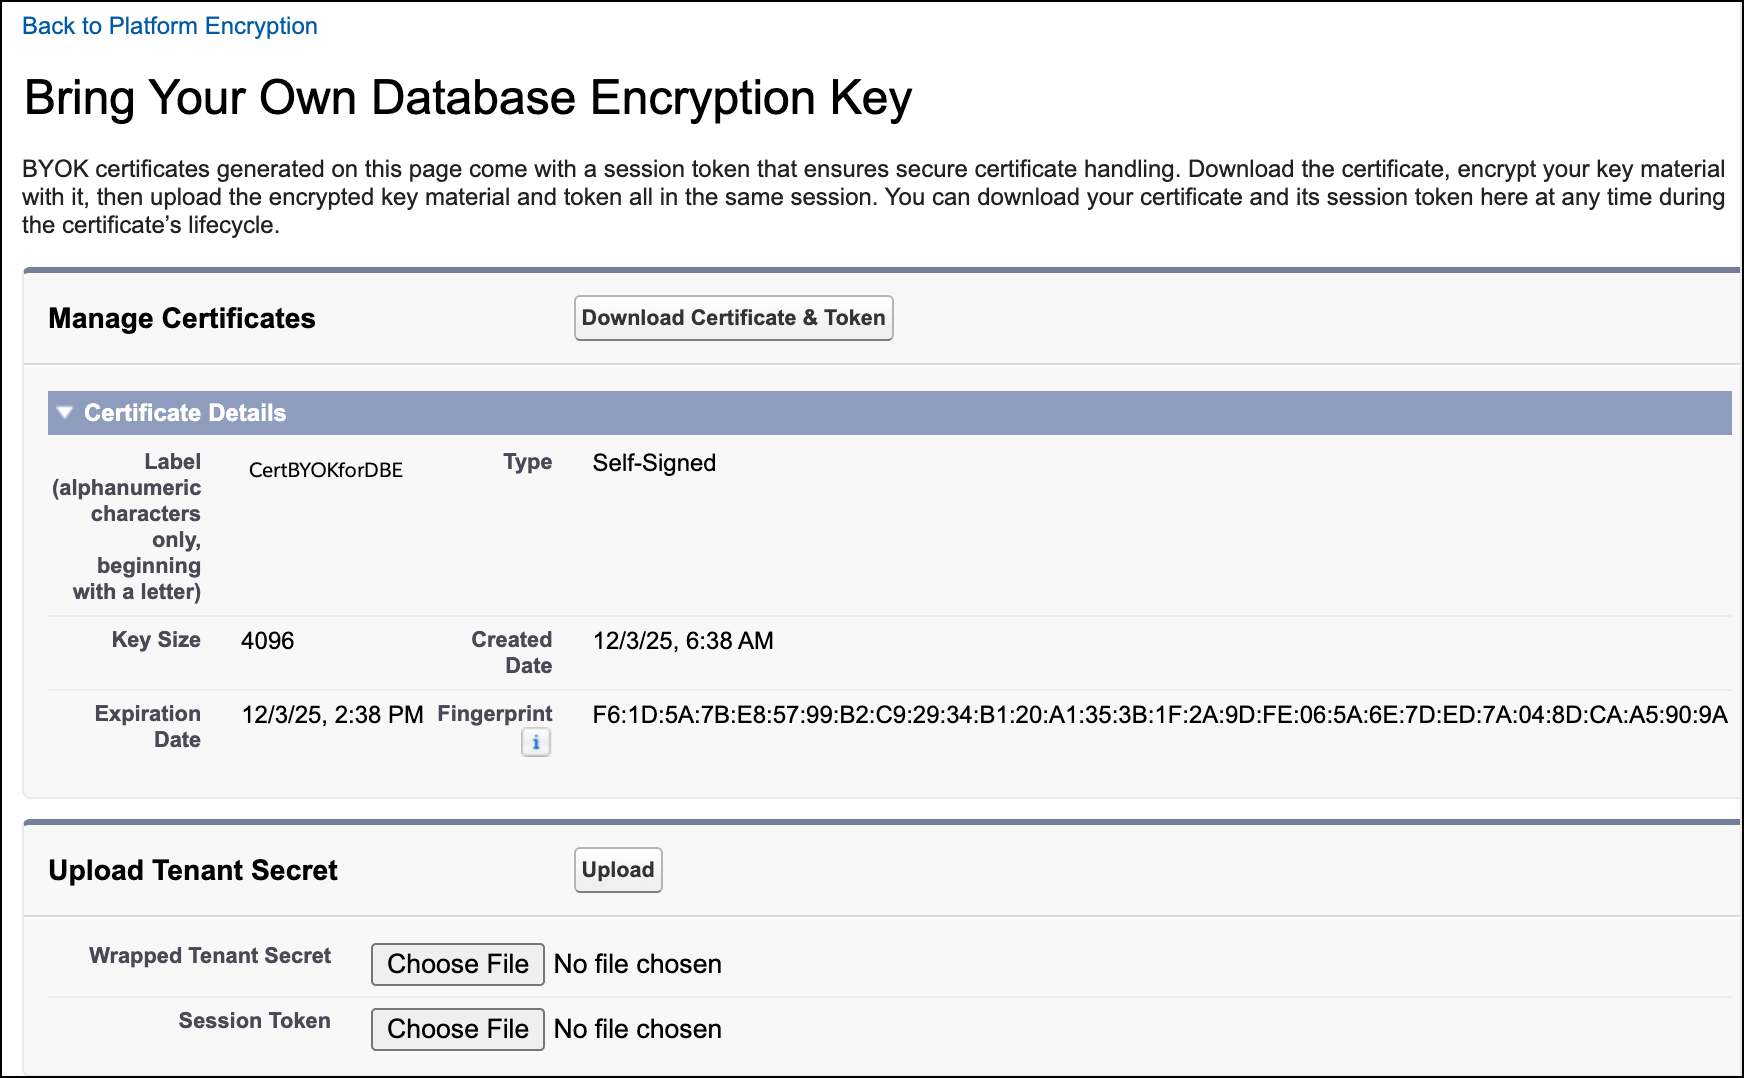
Dit belanghebbendengeheim wordt het actieve belanghebbendengeheim voor Database-encryptie.
Een gegevensencryptiesleutel uploaden voor zoekindex encryptie
Voor zoekindex encryptie uploadt u een gegevensencryptiesleutel (DEK) als uw BYOK-sleutelmateriaal. De Shield Key Management Service (KMS) gebruikt uw DEK rechtstreeks voor het versleutelen en ontsleutelen van uw gegevens. BYOK DEK's versleutelen alleen zoekindexen.
Voordat u een zoekindex DEK kunt maken, moet u een actieve Salesforce-rootsleutel hebben. De rootsleutel beveiligt de DEK tijdens routinematige encryptie- en decryptiebewerkingen. Wanneer u zoekindex encryptie voor het eerst inschakelt, genereert Salesforce automatisch een rootsleutel en DEK.
De upload vereist twee bestanden: het versleutelde sleutelmateriaal en het sessietokenbestand dat aan uw certificaat is gekoppeld.
-
Gebruik vanuit Set-up het vak Snel zoeken om Sleutelbeheer te zoeken en te selecteren.
De pagina Belangrijke voorraad en beheer wordt geladen.
-
Controleer in de sectie Rootsleutelvoorraad of er een rootsleutel bestaat. Als er een rootsleutel bestaat, slaat u deze substappen over en gaat u door met de volgende stap. Als u geen rootsleutel hebt, genereert u er een.
-
Klik op Rootsleutel genereren.
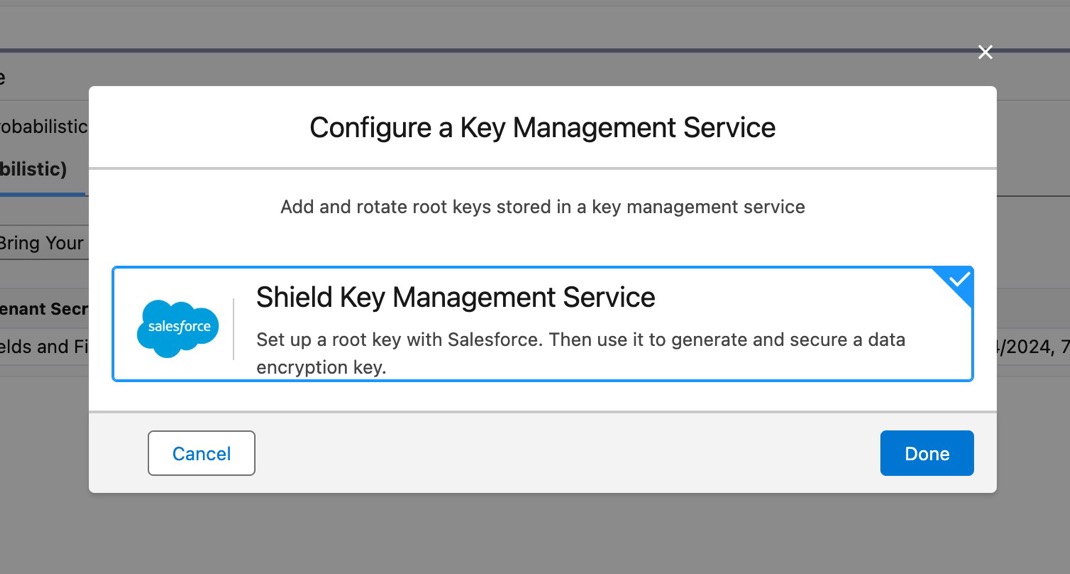
Het venster Een sleutelbeheerservice configureren wordt weergegeven.
-
Klik op Shield Key Management Service en vervolgens op Gereed.
Salesforce begint met het genereren van uw rootsleutel, wat even kan duren. Wanneer de rootsleutel gereed is, ontvangt u een kennisgeving per e-mail. Latere stappen vereisen een actieve Salesforce-rootsleutel.
-
Klik op Rootsleutel genereren.
- Selecteer Zoekindex in de tabel Key Inventory.
- Klik op Bring Your Own Key.
- Geef, als u daarom wordt gevraagd, een unieke naam op voor een nieuw certificaat en klik vervolgens op Certificaat genereren.
-
Klik op Certificaat en token downloaden.
Er worden twee bestanden gedownload: het certificaat en een sessietoken.
- Gebruik dit certificaat om uw sleutelmateriaal voor te bereiden op uploaden. Zie BYOK-sleutelmateriaal verpakken.
-
Voeg in de sectie Gegevensencryptiesleutel uploaden zowel de ingepakte gegevensencryptiesleutel als het aan uw certificaat gekoppelde bestand session_token.txt bij. Klik op Uploaden.
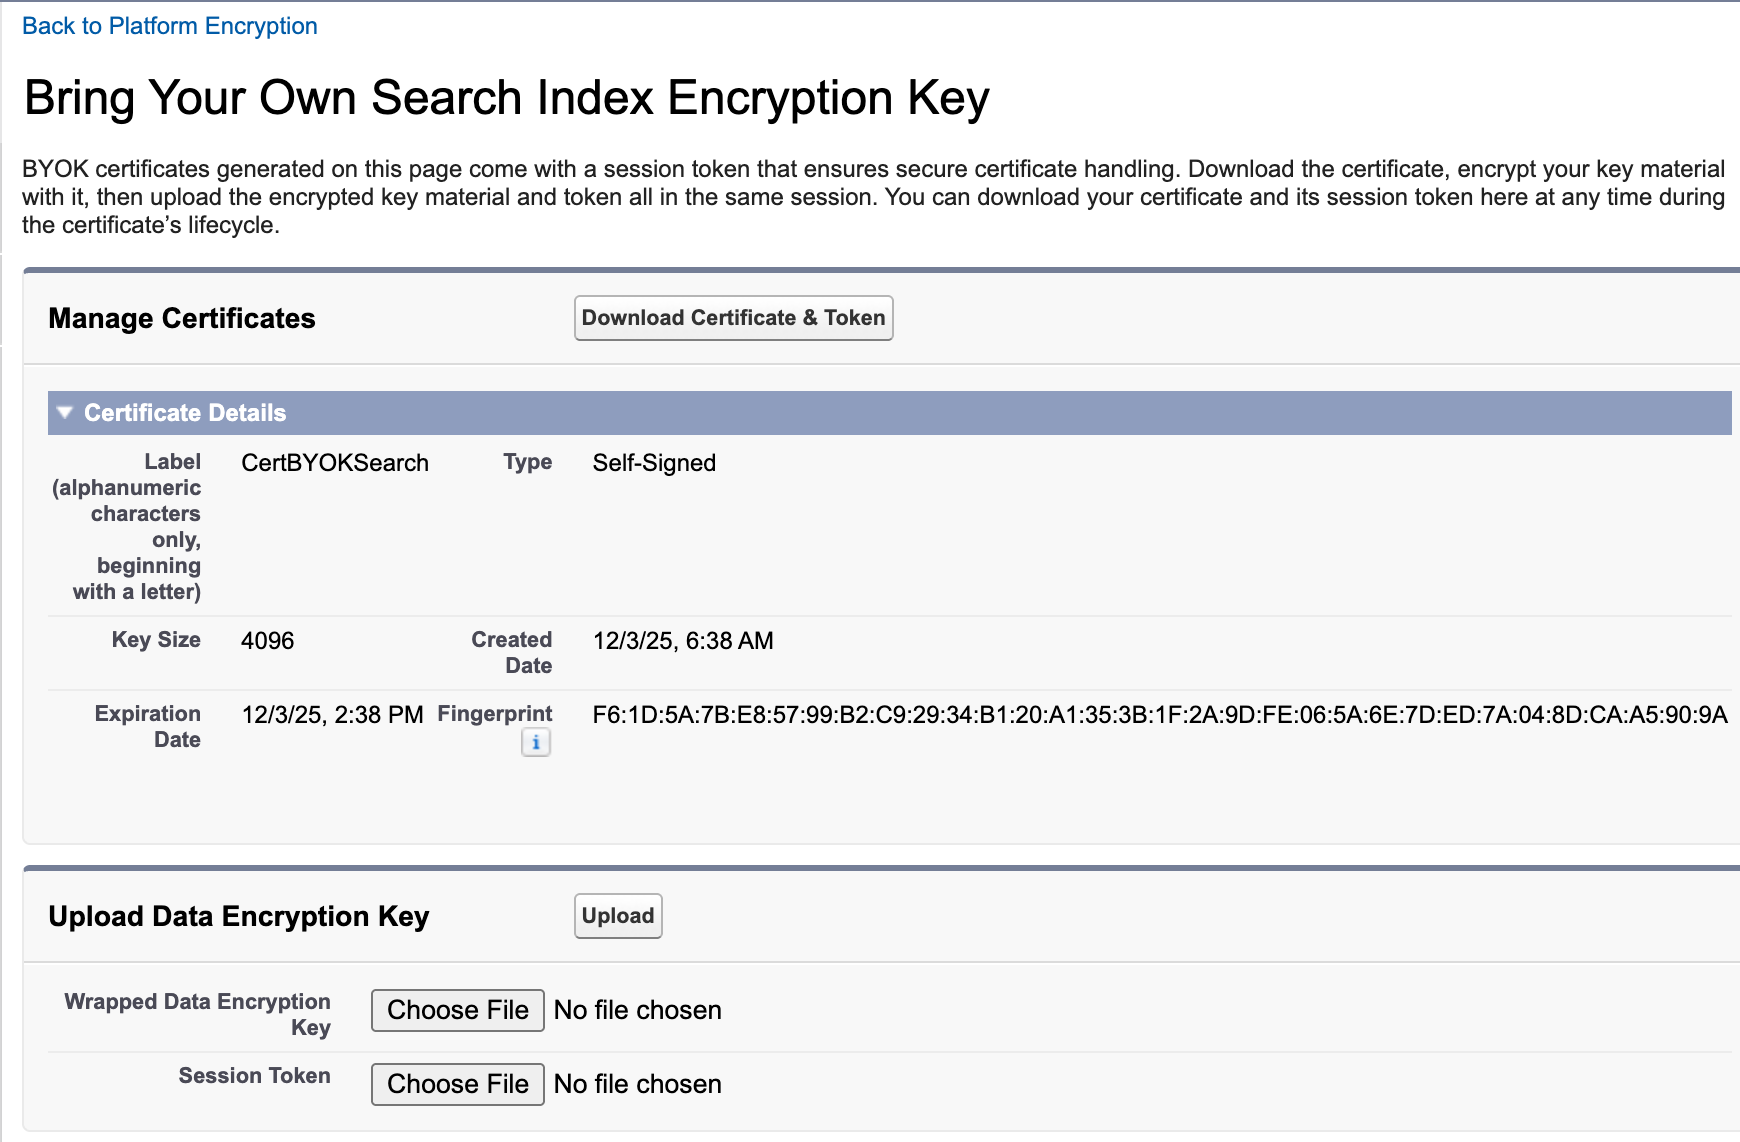
Deze DEK wordt de actieve DEK voor zoekindices.
Vanaf nu gebruikt Shield KMS uw DEK voor het versleutelen en ontsleutelen van de zoekgegevens van uw gebruikers.
Een rootsleutel uploaden voor Back-up en herstel Volgende of Data 360
Voor Back-up en herstel van volgende en Data 360 uploadt u een rootsleutel naar Salesforce. Uw rootsleutel beveiligt de gegevensencryptiesleutel (DEK) die alle Data 360-gegevensopslagplaatsen versleutelt en ontsleutelt, inclusief vectorgebaseerd zoeken van Data 360 en back-ups die at-rest zijn opgeslagen. Net als bij andere BYOK-sleutels zijn uw rootsleutels voor elke gegevensopslag exclusief voor die gegevensopslag.
-
Gebruik vanuit Set-up het vak Snel zoeken om Sleutelbeheer te zoeken en te selecteren.
De pagina Belangrijke voorraad en beheer wordt geladen.
- Selecteer Data 360 of Back-up en herstel in de sectie Rootsleutelvoorraad.
-
Klik op Rootsleutel genereren.
Het vak Een sleutelbeheerservice configureren wordt weergegeven.
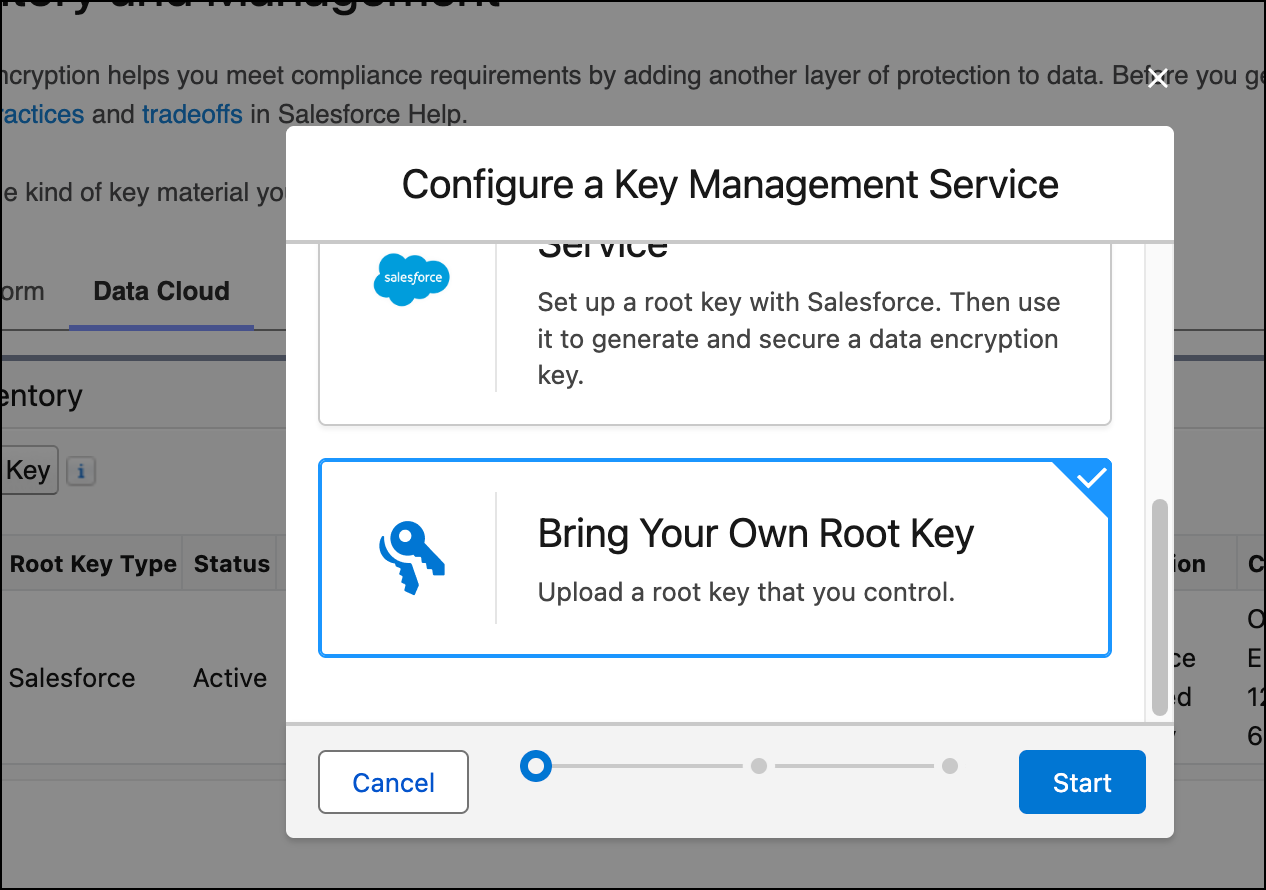
- Klik op Uw eigen rootsleutel inbrengen. Klik vervolgens op Volgende.
- Geef, als u daarom wordt gevraagd, een unieke naam op voor een nieuw certificaat en klik vervolgens op Certificaat genereren.
-
Klik op Certificaat en token downloaden.
Er worden twee bestanden gedownload: het certificaat en een sessietoken.
- Gebruik dit certificaat om uw sleutelmateriaal voor te bereiden op uploaden. Zie BYOK-sleutelmateriaal verpakken.
-
Voeg in de sectie Rootsleutel uploaden zowel de verpakte rootsleutel als het bestand import_token.txt bij dat aan uw certificaat is gekoppeld. Klik op Uploaden.
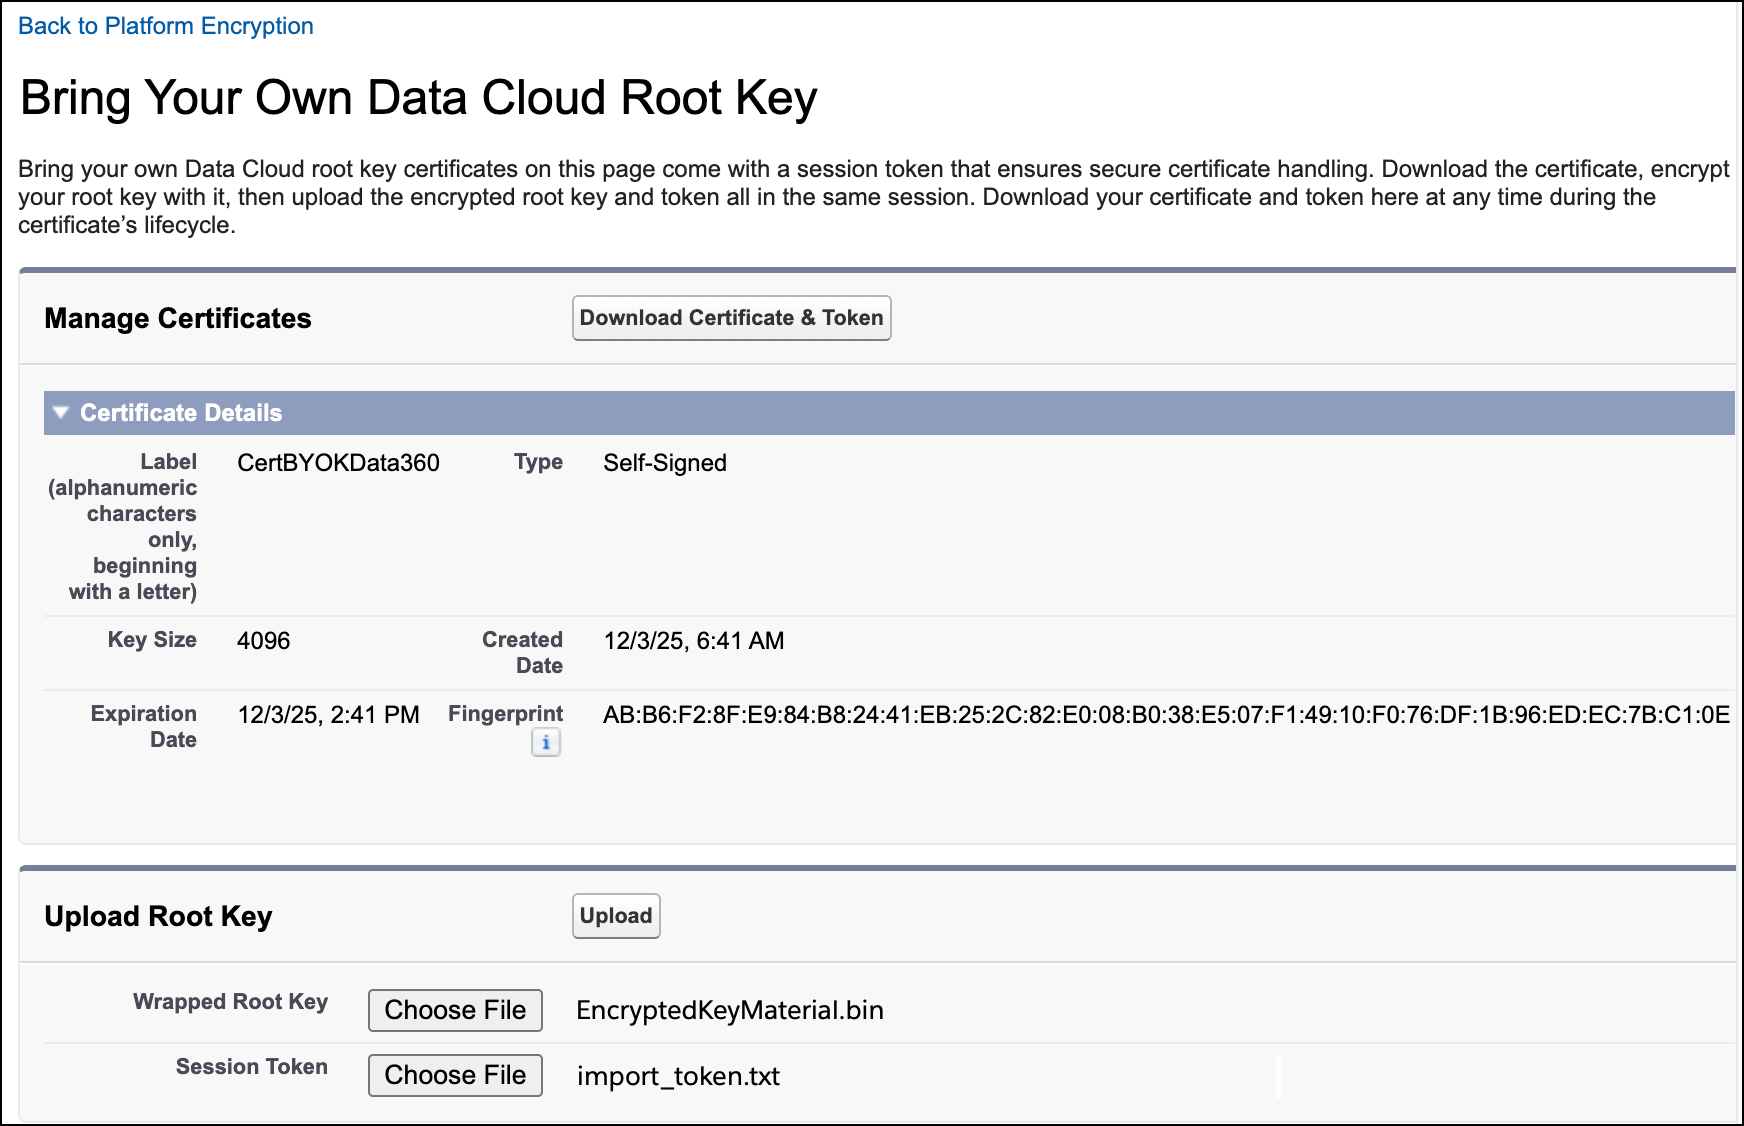
Het geüploade geheim wordt de actieve rootsleutel.
Vanaf nu gebruikt Data 360 uw rootsleutel om de DEK's voor alle Data 360-gegevensopslagplaatsen te beveiligen. Uw Back-up en herstel volgende rootsleutel beveiligt de DEK's die back-ups versleutelen die in ruste zijn opgeslagen.
