Laste opp BYOK-nøkkelmateriale
Når du har klargjort nøkkelmaterialet for Bruk din egen nøkkel (BYOK), laster du det opp til Salesforce. Du kan laste opp nøkler for de fleste kategorier av data som Shield Platform Encryption støtter. Hver datakategori bruker forskjellig type nøkkelmateriale: leietagerhemmeligheter for utledning av datakrypteringsnøkler, datakrypteringsnøkler (DEK-er) for direkte kryptering eller rotnøkler for sikring av andre nøkler. Du laster opp nøkkelen for datakategorien, som søkeindekser, pluss en andre fil som sikrer nøkkelmaterialet under opplasting.
Nødvendige utgaver
| Tilgjengelig i både Salesforce Classic (ikke tilgjengelig i alle organisasjoner) og Lightning Experience. |
| Tilgjengelig i Enterprise, Performance og Unlimited Edition med Salesforce Shield eller Shield Platform Encryption-lisensene. |
| Tilgjengelig gratis i Developer Edition. |
| Nødvendige brukertillatelser | |
|---|---|
| For å generere, ødelegge, eksportere, importere, laste opp og konfigurere nøkkelmateriale: | Behandle krypteringsnøkler |
| For å vise og redigere Oppsett: | Vise oppsett og konfigurasjon |
Før du starter må du forsikre deg om at du har et BYOK-kompatibelt sertifikat og har opprettet og pakket ditt BYOK-nøkkelmateriale.
En god fremgangsmåte er å sikkerhetskopiere nøkkelmaterialet på et sikkert sted.

Du kan ha opptil 50 aktive og arkiverte leietagerhemmeligheter av hver type. Du kan for eksempel ha én aktiv og 49 arkiverte leietagerhemmeligheter for felt og filer (sannsynlighet) og samme antall leietagerhemmeligheter for hendelsesbuss. Denne grensen inkluderer Salesforce-generert og kundelevert nøkkelmateriale. Databasekrypteringsnøkler bidrar ikke til denne grensen.
Hvis du når grensen, ødelegger du en eksisterende nøkkel før du aktiverer eller arkiverer på nytt eller oppretter et kall til en annen. Før du ødelegger nøkkelen synkroniserer du dataene som den krypterte, med en aktiv nøkkel.
Se også:
Laste opp en leietagerhemmelighet for feltnivåkryptering, filer eller hendelsesbussdata
Når det gjelder feltnivåkryptering (FLE), filer og vedlegg eller hendelsesbussdata, bruker Shield Key Management Service (KMS) leietagerhemmeligheten til å utlede den organisasjonsspesifikke datakrypteringsnøkkelen. Leietagerhemmeligheten som du laster opp for en bestemt kategori, som hendelsesbussen, brukes til å kryptere og dekryptere bare disse dataene.
Opplastingen for FLE, Filer og vedlegg og Hendelsesendring-data krever to filer: det krypterte nøkkelmaterialet og det hash-kodede nøkkelmaterialet i ren tekst, som sikrer den krypterte leietagerhemmeligheten din under opplasting.
-
Bruk Hurtigsøk-feltet i Oppsett til å finne og velge Nøkkeladministrasjon.
Siden Nøkkellagerbeholdning og Administrasjon lastes inn.
- Velg en nøkkeltype under Nøkkellagerbeholdning: Felt og filer (sannsynlighet), felt (deterministisk) eller hendelsesbuss.
-
Klikk på Bruk din egen nøkkel.
Hvis du blir bedt om å generere et sertifikat, velger du Egensignert eller CA-signert. Hvis du allerede har opprettet sertifikater, kan du velge ett av disse eller opprette et.
- Gi sertifikatet et unikt etikett, og lagre arbeidet.
- Bruk dette sertifikatet til å klargjøre nøkkelmaterialet for opplasting. Se Wrap BYOK Key Materials.
-
I delen Last opp leietagerhemmelighet legger du ved både den krypterte leietagerhemmeligheten og den hash-kodede leietagerhemmeligheten i ren tekst. Klikk på Last opp.
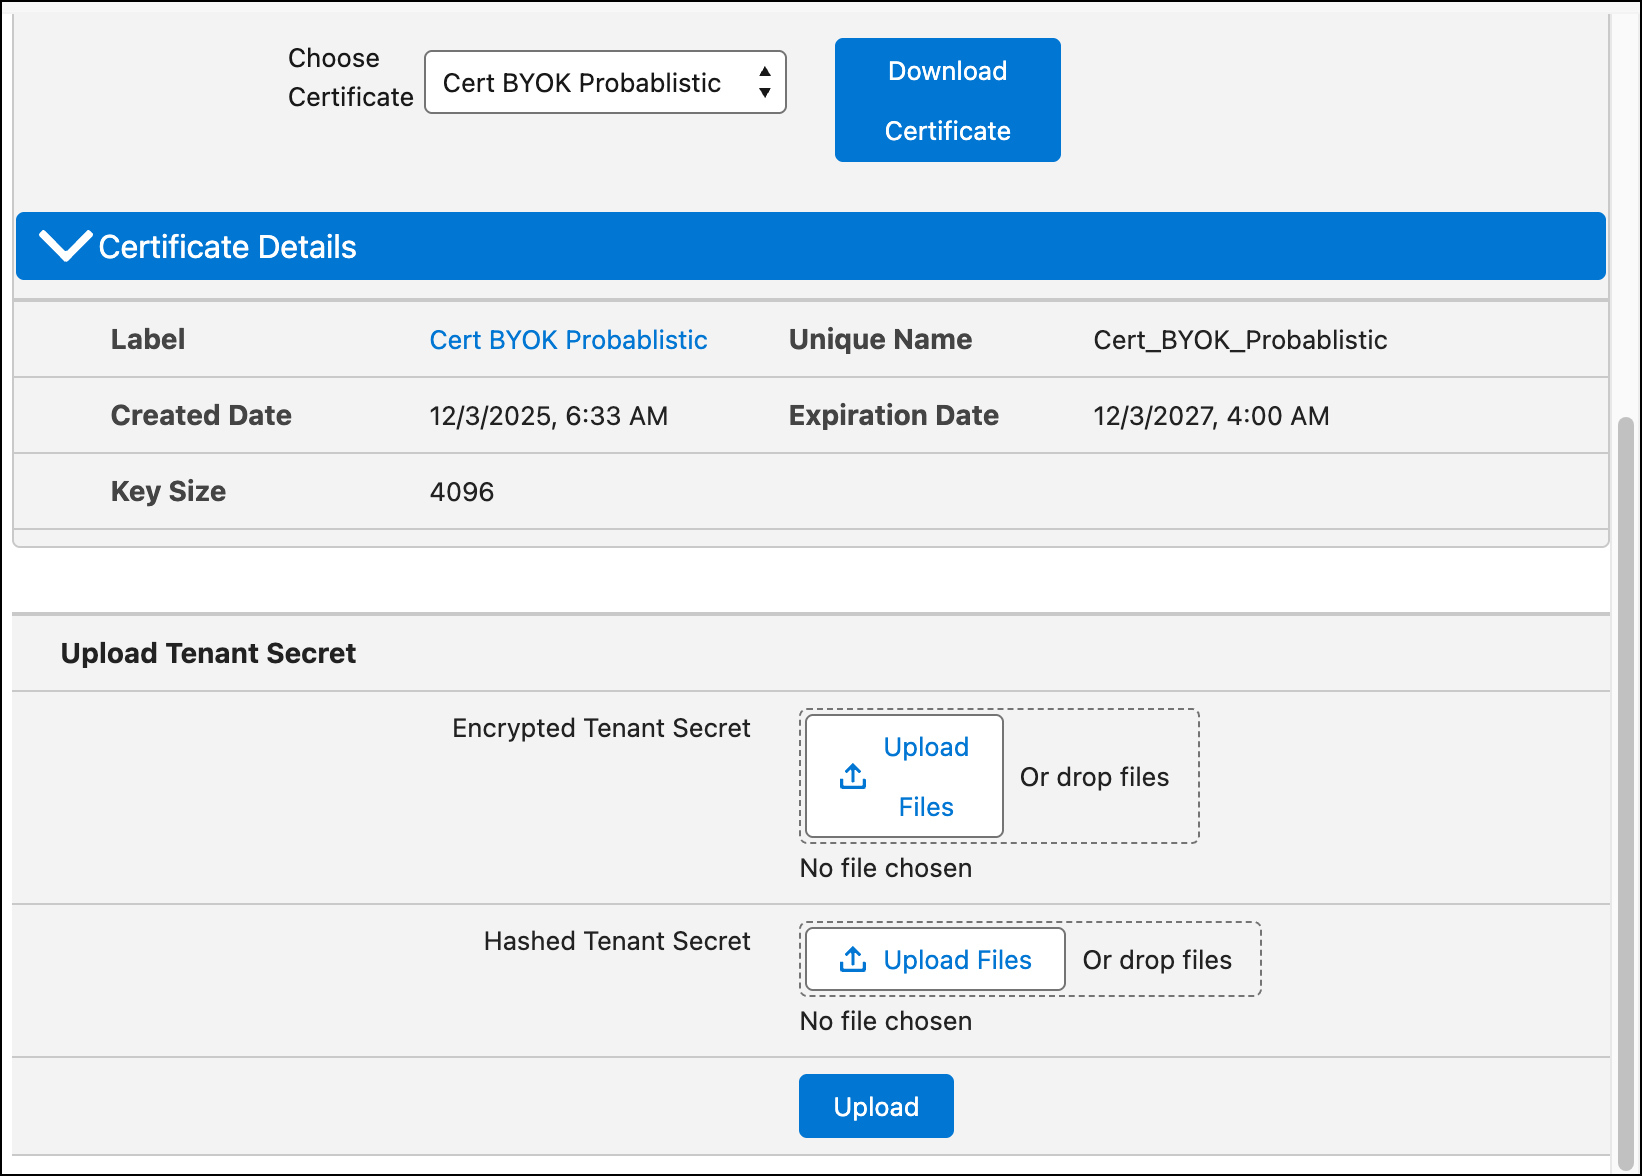
Denne leietagerhemmeligheten blir den aktive leietagerhemmeligheten. Hvis du ikke vil at Salesforce skal utlede en datakrypteringsnøkkel for deg, kan du velge bort nøkkelutledning og laste opp din egen endelige datakrypteringsnøkkel. Hvis du vil ha mer informasjon, kan du se Oppheve nøkkelutledning med BYOK.
Laste opp en leietagerhemmelighet for databasekryptering
Shield Key Management Service (KMS) bruker den kundeleverte Database-leietagerhemmeligheten til å utlede nøklene som brukes til å kryptere og dekryptere dataene i transaksjonsdatabasen. Denne leietagerhemmeligheten krypterer bare dataene som er lagret i transaksjonsdatabasen.
Generer et egensignert sertifikat, og pak deretter Database-leietagerhemmeligheten med det sertifikatets fellesnøkkel. Sertifikatet leveres med et økttoken som sikrer leietagerhemmeligheten din under opplastingsprosessen.
-
Bruk Hurtigsøk-feltet i Oppsett til å finne og velge Nøkkeladministrasjon.
Siden Nøkkellagerbeholdning og Administrasjon lastes inn.
- Velg Database under Nøkkellagerbeholdning.
- Klikk på Bruk din egen nøkkel.
- Hvis du blir bedt om det, skriver du inn et unikt navn på et nytt sertifikat og klikker på Generer sertifikat. Hvis du allerede har et egensignert sertifikat, ser du detaljer om det aktive sertifikatet.
-
Klikk på Last ned sertifikat og token.
Nedlasting av to filer: sertifikatet og et økttoken.
- Bruk dette sertifikatet til å klargjøre nøkkelmaterialet for opplasting. Se Wrap BYOK Key Materials.
-
I delen Last opp leietagerhemmelighet legger du ved den innpakkede leietagerhemmeligheten og session_token.txt-filen som er knyttet til sertifikatet. Klikk på Last opp.
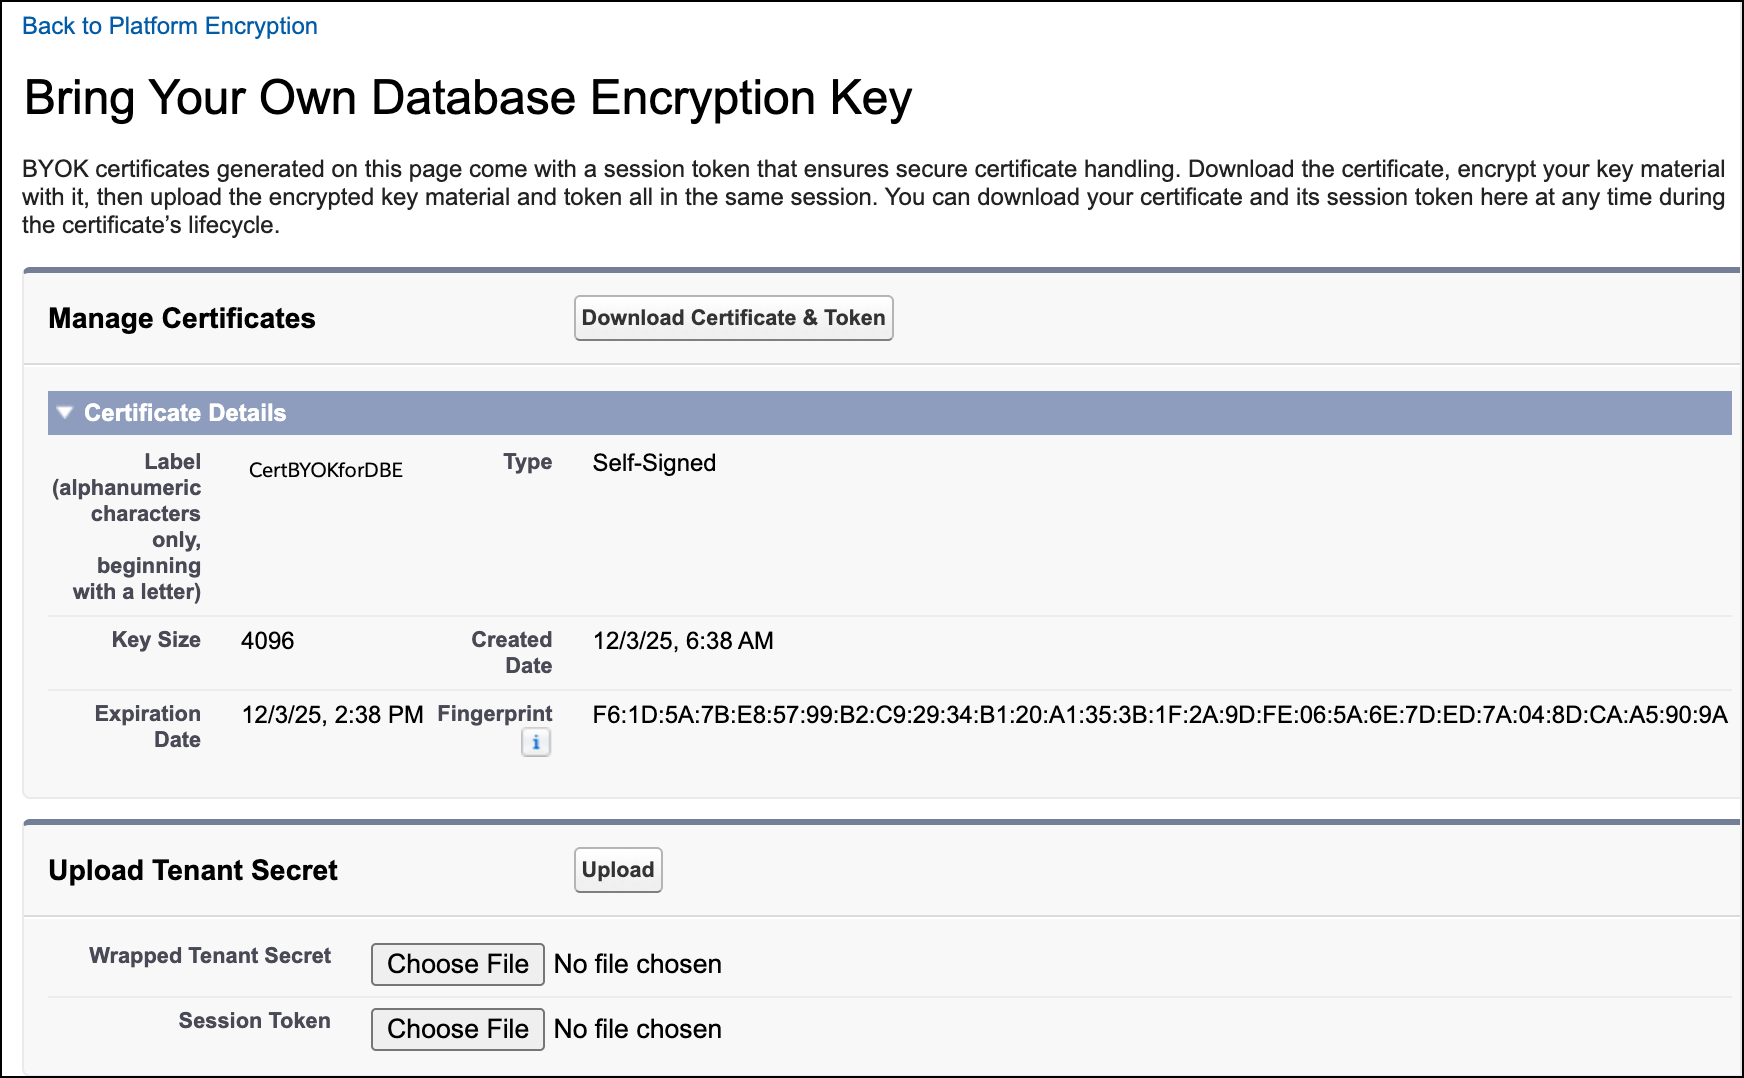
Denne leietagerhemmeligheten blir den aktive leietagerhemmeligheten for Databasekryptering.
Laste opp en datakrypteringsnøkkel for søkeindeks
Når det gjelder søkeindeks, laster du opp en datakrypteringsnøkkel (DEK) som BYOK-nøkkelmateriale. Shield Key Management Service (KMS) bruker DEK direkte til kryptering og dekryptering av data. BYOK DEK-er krypterer bare søkeindekser.
Før du kan opprette et søkeindeks DEK, må du ha en aktiv Salesforce-rotnøkkel. Rotnøkkelen sikrer DEK under rutinekrypterings- og dekrypteringsoperasjoner. Når du slår på søkeindeks første gang, genererer Salesforce automatisk en rotnøkkel og DEK.
Opplastingen krever to filer: det krypterte nøkkelmaterialet og økttokenfilen som er knyttet til sertifikatet.
-
Bruk Hurtigsøk-feltet i Oppsett til å finne og velge Nøkkeladministrasjon.
Siden Nøkkellagerbeholdning og Administrasjon lastes inn.
-
I delen Rotnøkkelbeholdning kontrollerer du at det finnes en rotnøkkel. Hvis det finnes en rotnøkkel, hopper du over disse undertrinnene og går til neste trinn. Hvis du ikke har en rotnøkkel, genererer du en.
-
Klikk på Generer rotnøkkel.
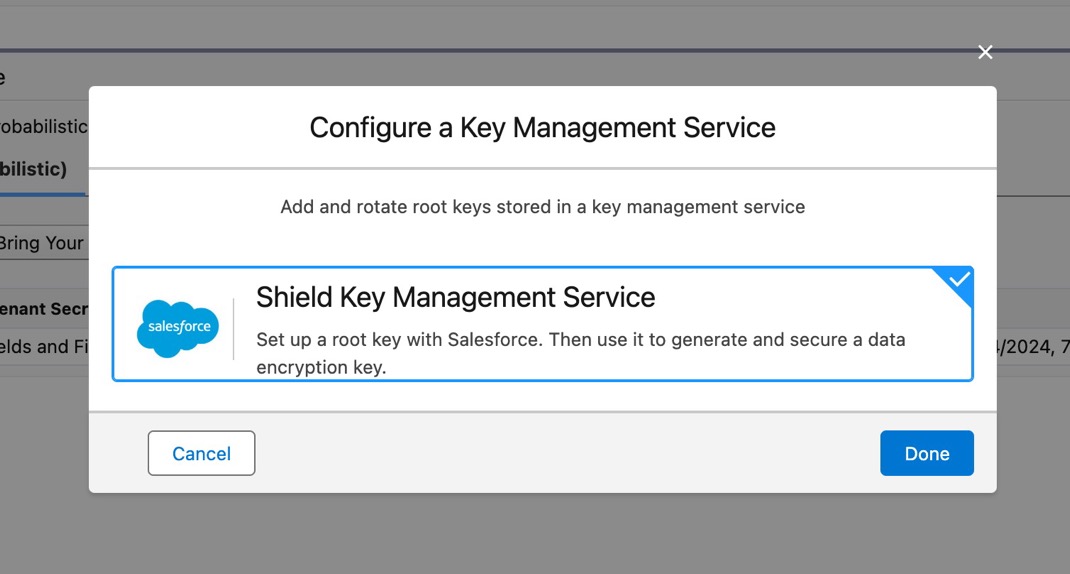
Vinduet Konfigurer en nøkkeltjeneste åpnes.
-
Klikk på Shield Key Management Service og deretter på Ferdig.
Salesforce begynner å generere rotnøkkelen, som kan ta litt tid. Når rotnøkkelen er klar, varsles du via e-post. Senere trinn krever en aktiv Salesforce-rotnøkkel.
-
Klikk på Generer rotnøkkel.
- Velg Søkeindeks i nøkkelbeholdningstabellen.
- Klikk på Bruk din egen nøkkel.
- Hvis du blir bedt om det, skriver du inn et unikt navn på et nytt sertifikat og klikker på Generer sertifikat.
-
Klikk på Last ned sertifikat og token.
Nedlasting av to filer: sertifikatet og et økttoken.
- Bruk dette sertifikatet til å klargjøre nøkkelmaterialet for opplasting. Se Wrap BYOK Key Materials.
-
I delen Last opp datakrypteringsnøkkel legger du ved både den pakkede datakrypteringsnøkkelen og session_token.txt-filen som er knyttet til sertifikatet. Klikk på Last opp.
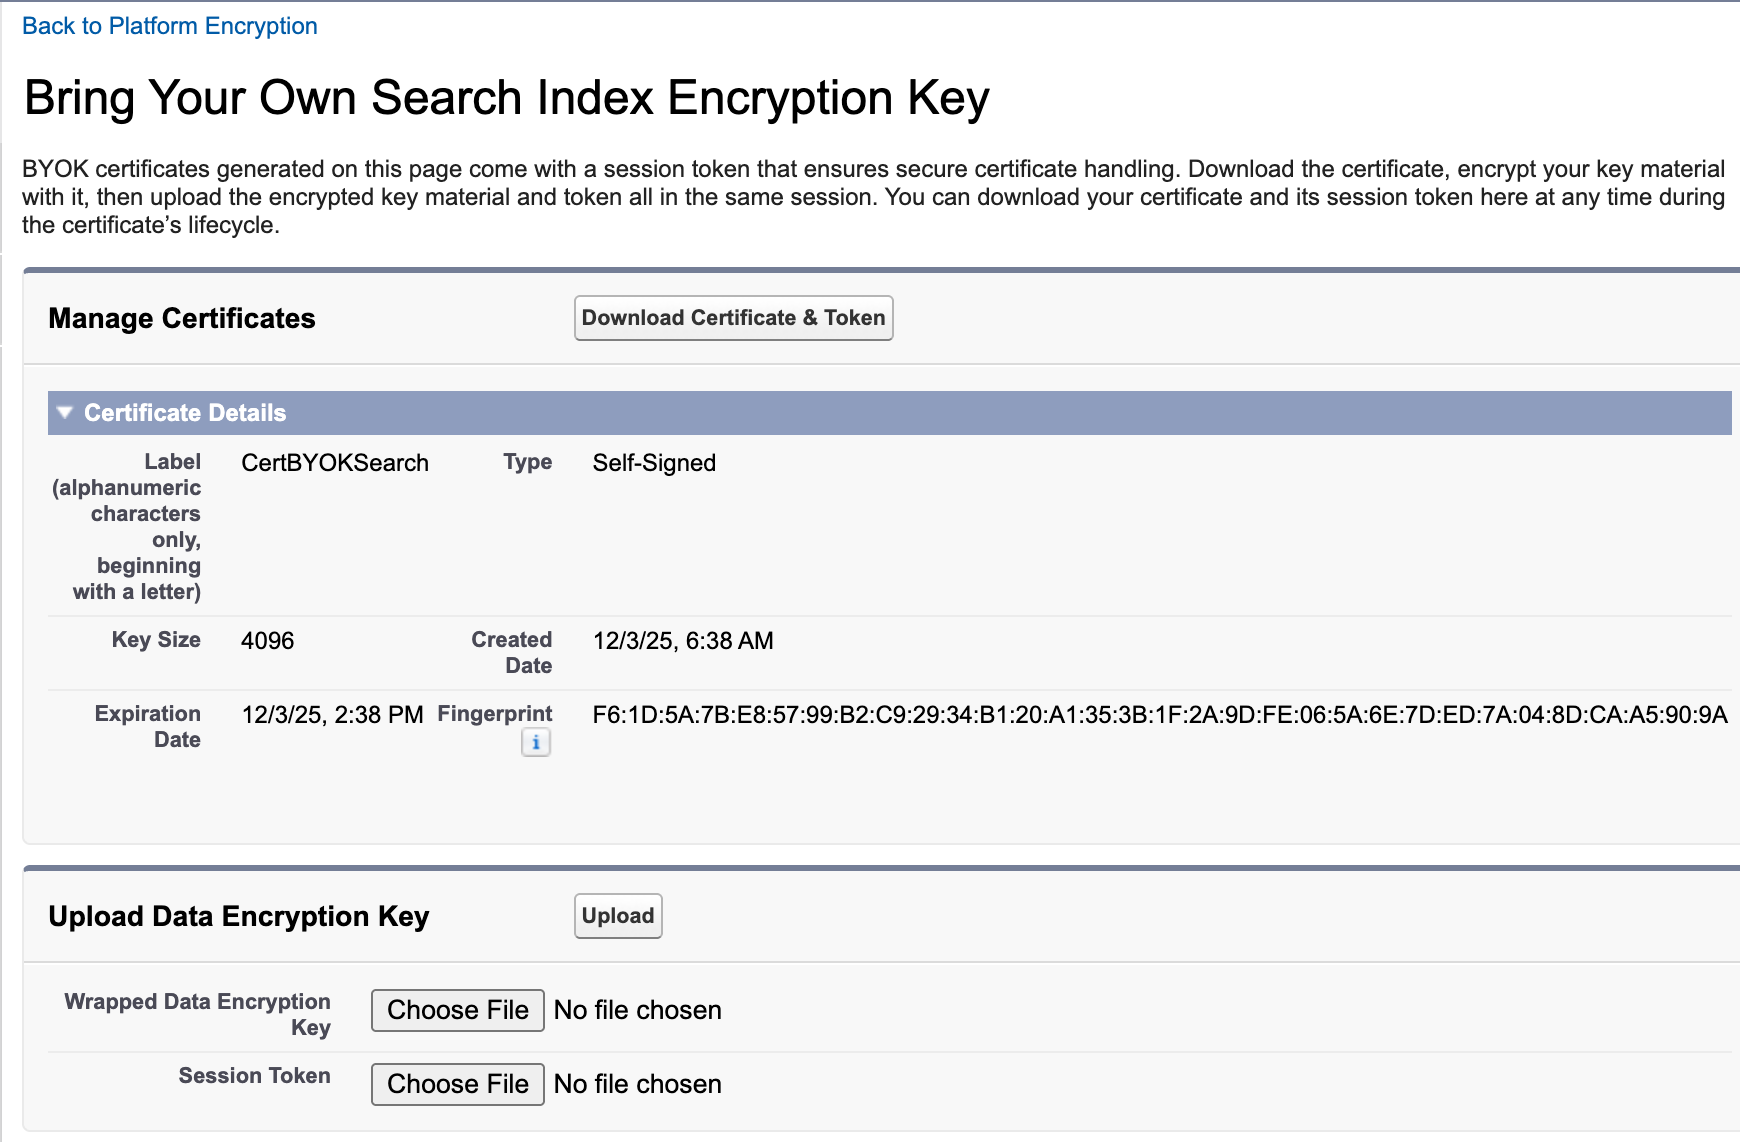
Dette DEK blir det aktive DEK for søkeindekser.
Fra nå av bruker Shield KMS DEK til å kryptere og dekryptere brukernes søkedata.
Laste opp en rotnøkkel for sikkerhetskopiering og gjenoppretting av neste eller Data 360
For Sikkerhetskopier og gjenopprett neste og Data 360 laster du opp en rotnøkkel til Salesforce. Rotnøkkelen sikrer datakrypteringsnøkkelen (DEK) som krypterer og dekrypterer alle Data 360-datalager, inkludert Datas 360 vektorbaserte søk og lagrede sikkerhetskopier. Som med andre BYOK-nøkler er rotnøklene for hvert datalager eksklusive for det datalageret.
-
Bruk Hurtigsøk-feltet i Oppsett til å finne og velge Nøkkeladministrasjon.
Siden Nøkkellagerbeholdning og Administrasjon lastes inn.
- Velg Data 360 eller Backup & Recover under Root Key Inventory (Rotnøkkelbeholdning).
-
Klikk på Generer rotnøkkel.
Boksen Konfigurer en nøkkeltjeneste åpnes.
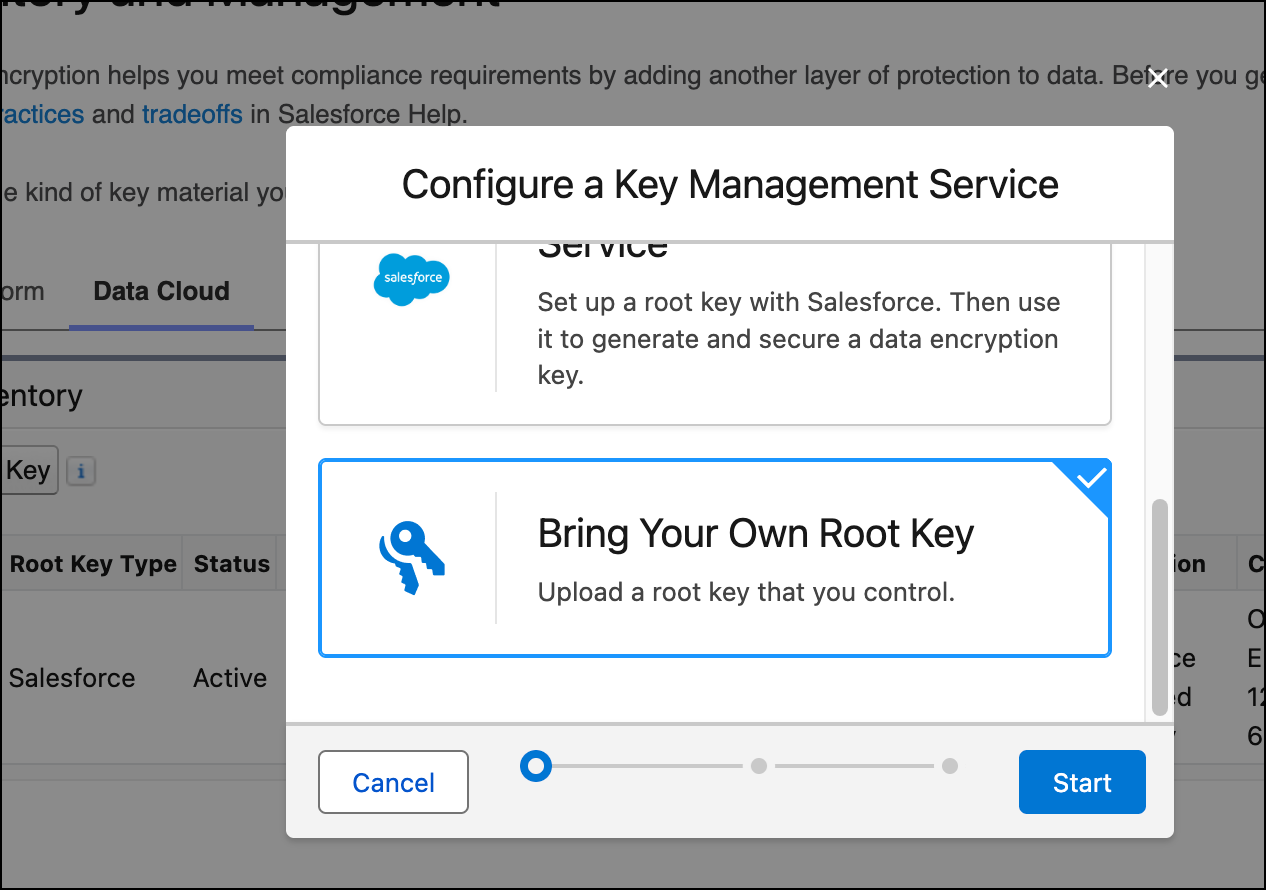
- Klikk på Bruk din egen rotnøkkel. Klikk deretter på Neste.
- Hvis du blir bedt om det, skriver du inn et unikt navn på et nytt sertifikat og klikker på Generer sertifikat.
-
Klikk på Last ned sertifikat og token.
Nedlasting av to filer: sertifikatet og et økttoken.
- Bruk dette sertifikatet til å klargjøre nøkkelmaterialet for opplasting. Se Wrap BYOK Key Materials.
-
I delen Last opp rotnøkkel legger du ved både den innpakkede rotnøkkelen og import_token.txt-filen som er knyttet til sertifikatet. Klikk på Last opp.
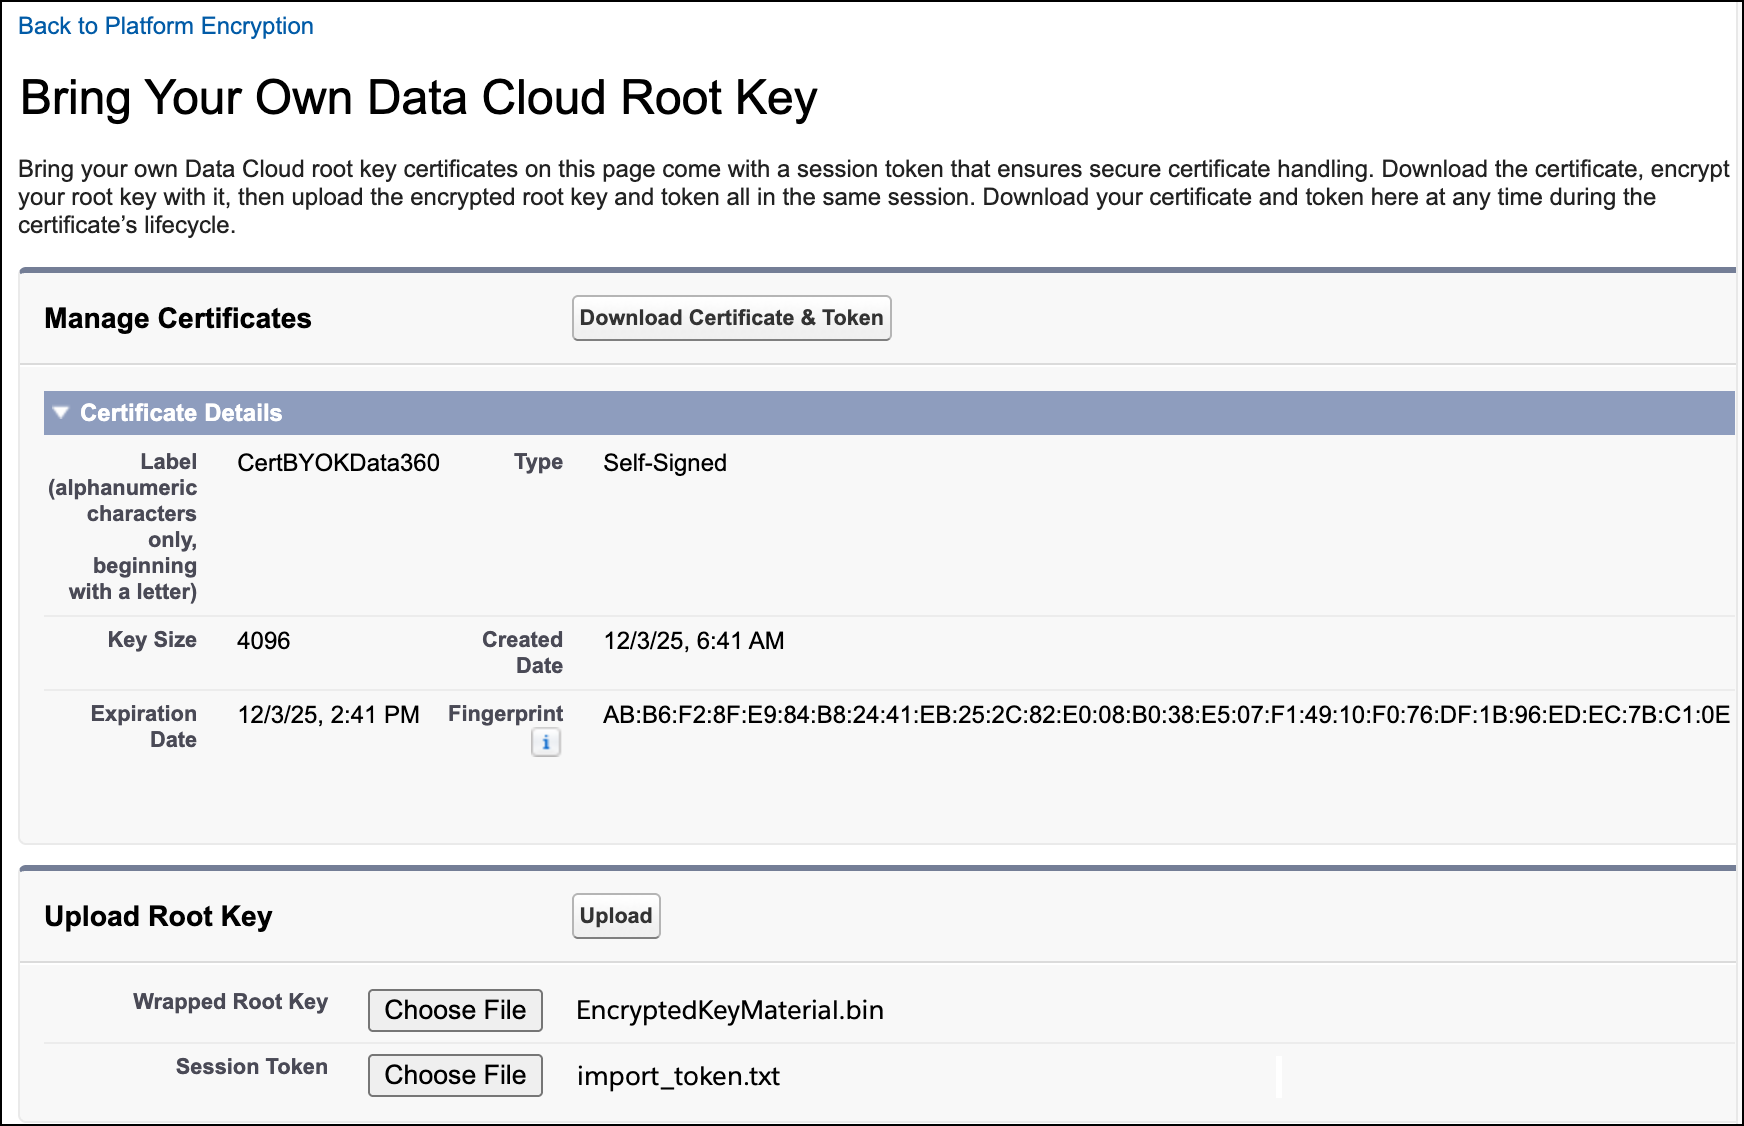
Den opplastede hemmeligheten blir den aktive rotnøkkelen.
Fra nå av bruker Data 360 rotnøkkelen til å sikre DEK-ene for alle Data 360-datalager. Rotnøkkelen Sikkerhetskopier og gjenopprett neste sikrer DEK-ene som krypterer sikkerhetskopier som er lagret under lagring.
