Fazer upload de seu material de chave BYOK
Depois de preparar seu material de chave Traga sua própria chave (BYOK), carregue-o no Salesforce. Você pode carregar chaves para a maioria das categorias de dados compatíveis com o Shield Platform Encryption. Cada categoria de dados usa um tipo diferente de material de chave: segredos do locatário para derivar chaves de criptografia de dados, chaves de criptografia de dados (DEKs) para criptografia direta ou chaves-raiz para proteger outras chaves. Você carrega a chave para sua categoria de dados, como índices de pesquisa, além de um segundo arquivo que protege seu material de chave durante o upload.
Edições obrigatórias
| Disponível no Salesforce Classic (não disponível em todas as organizações) e no Lightning Experience. |
| Disponível em: Edições Enterprise, Performance e Unlimited com as licenças Salesforce Shield ou Shield Platform Encryption. |
| Disponível gratuitamente na Developer Edition. |
| Permissões de usuário necessárias | |
|---|---|
| Para gerar, destruir, exportar, importar, carregar e configurar material de chave: | Gerenciar chaves de criptografia |
| Para visualizar e editar a Configuração: | Visualizar configuração |
Antes de começar, certifique-se de ter um certificado compatível com BYOK e de ter criado e empacotado seu material de chaves BYOK.
Como prática recomendada, faça backup do seu material de chave em um local seguro.

Você pode ter até 50 segredos do locatário de cada tipo ativos e arquivados. Por exemplo, você pode ter um segredo do locatário ativo e 49 campos e arquivos arquivados (probabilísticos) e o mesmo número de segredos do locatário de barramento de evento. Esse limite inclui material de chave gerado pelo Salesforce e fornecido pelo cliente. Chaves de Criptografia de banco de dados não contribuem para esse limite.
Se você atingir o limite, destrua uma chave existente antes de reativar, rearquivar ou criar uma chamada para outra. Antes de destruir uma chave, sincronize os dados que ela criptografa com uma chave ativa.
Consulte também:
Carregar um segredo do locatário para criptografia em nível de campo, arquivos ou dados de barramento de evento
Para criptografia em nível de campo (FLE), arquivos e anexos ou dados de barramento de evento, o Serviço de gerenciamento de chaves (KMS) Shield usa seu segredo do locatário para derivar sua chave de criptografia de dados específica da organização. O segredo do locatário que você carrega para uma categoria específica, como o barramento de evento, é usado para criptografar e descriptografar apenas esses dados.
O upload para FLE, Arquivos e anexos e Dados de alteração de evento requer dois arquivos: o material de chave criptografado e o material de chave de texto simples com hash, que protege seu segredo do locatário criptografado durante o upload.
-
Em Configuração, use a caixa Busca rápida para localizar e selecionar Gerenciamento de chaves.
A página Gerenciamento e inventário de chaves é carregada.
- Na seção Inventário de chaves, selecione um tipo de chave: Campos e arquivos (Probabilística), Campos (Determinística) ou Bus de eventos.
-
Clique em Traga sua própria chave.
Se você for solicitado a gerar um certificado, escolha Autoassinado ou Assinado por CA. Se você já tiver criado certificados, poderá selecionar um deles ou criar um.
- Dê ao seu certificado um rótulo exclusivo e salve seu trabalho.
- Use esse certificado para preparar seu material de chave para upload. Consulte Wrap BYOK Key Material.
-
Na seção Carregar segredo do locatário, anexe o segredo do locatário criptografado e o segredo do locatário em texto simples com hash. Clique em Carregar.
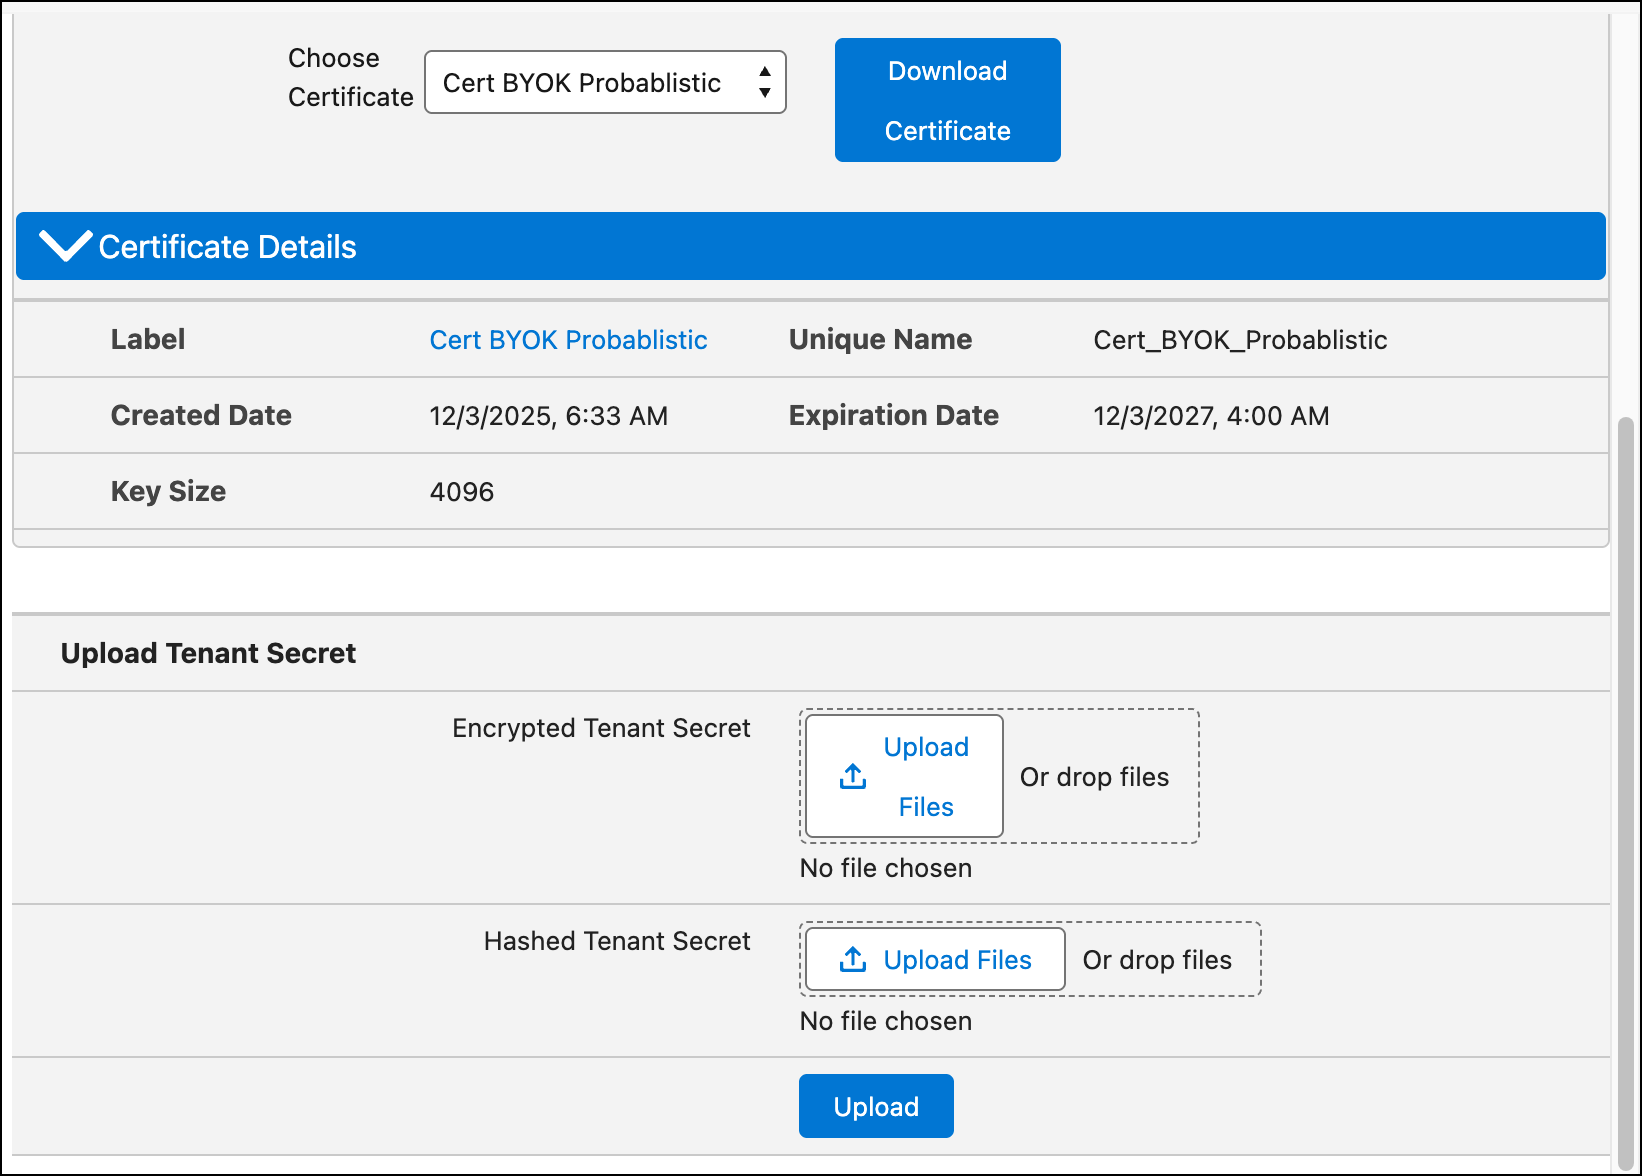
Esse segredo do locatário se torna o segredo do locatário ativo. Se você não quiser que o Salesforce derive uma chave de criptografia de dados para você, poderá recusar a derivação de chave e carregar sua própria chave de criptografia de dados final. Para obter mais informações, consulte Opt Out of Key Derivation with BYOK.
Carregar um segredo do locatário para criptografia de banco de dados
O Serviço de gerenciamento de chaves (KMS) Shield usa o segredo do locatário do Banco de dados fornecido pelo cliente para derivar as chaves usadas para criptografar e descriptografar seus dados no banco de dados transacional. Esse segredo do locatário criptografa apenas os dados armazenados no banco de dados transacional.
Gere um certificado autoassinado e, em seguida, quebre seu segredo do locatário do Banco de dados com a chave pública desse certificado. Seu certificado vem com um token de sessão que protege seu segredo do locatário durante o processo de upload.
-
Em Configuração, use a caixa Busca rápida para localizar e selecionar Gerenciamento de chaves.
A página Gerenciamento e inventário de chaves é carregada.
- Na seção Inventário de chaves, selecione Base de dados.
- Clique em Traga sua própria chave.
- Se solicitado, insira um nome exclusivo para um novo certificado e clique em gerar certificado. Se você já tiver um certificado autoassinado, verá detalhes sobre seu certificado ativo.
-
Clique em Baixar certificado e token.
Dois downloads de arquivos: o certificado e um token de sessão.
- Use esse certificado para preparar seu material de chave para upload. Consulte Wrap BYOK Key Material.
-
Na seção Carregar segredo do locatário, anexe seu segredo do locatário agrupado e o arquivo session_token.txt associado ao seu certificado. Clique em Carregar.
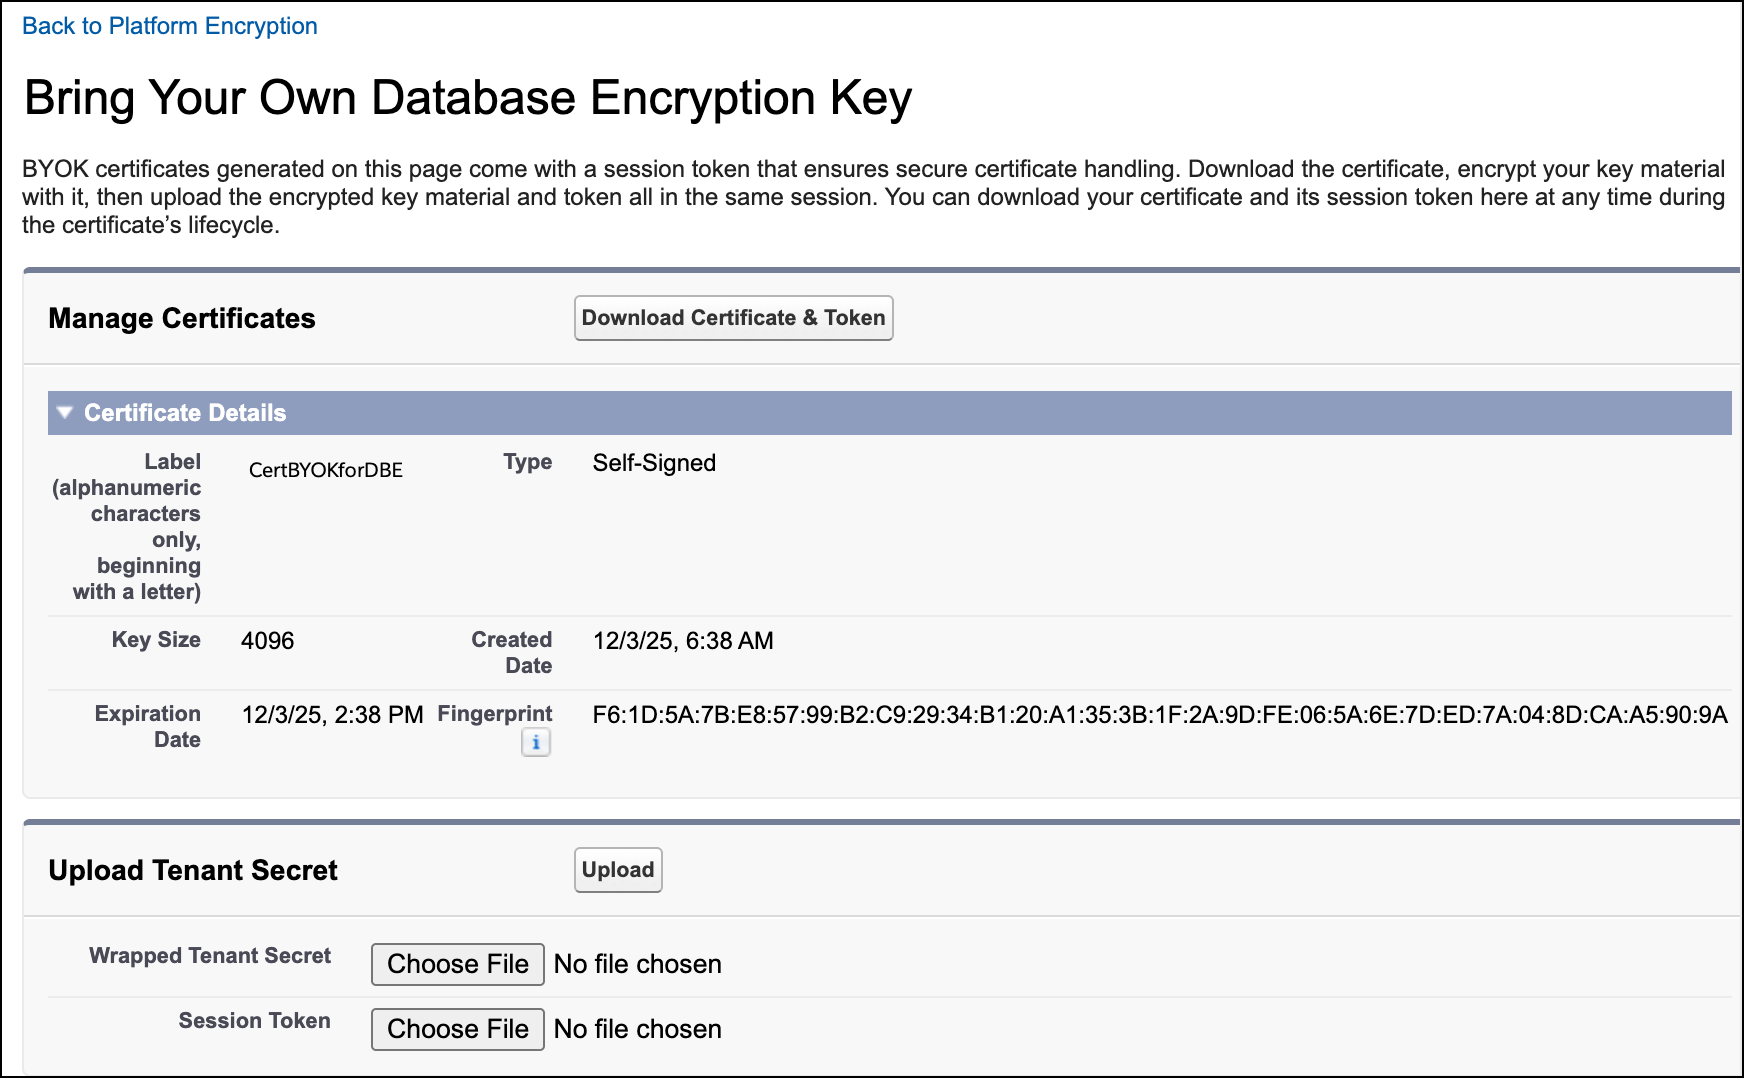
Esse segredo do locatário se torna o segredo do locatário ativo para a Criptografia de banco de dados.
Carregar uma chave de criptografia de dados para criptografia de índice de pesquisa
Para a Criptografia de índice de pesquisa, você carrega uma chave de criptografia de dados (DEK) como seu material de chave BYOK. O Serviço de gerenciamento de chaves (KMS) Shield usa seu DEK diretamente para criptografar e descriptografar seus dados. Os DEKs BYOK criptografam apenas índices de pesquisa.
Antes de criar um índice de pesquisa DEK, você deve ter uma chave-raiz do Salesforce ativa. A chave-raiz protege o DEK durante operações de criptografia e descriptografia de rotina. Quando você ativa pela primeira vez a criptografia de índice de pesquisa, o Salesforce gera automaticamente uma chave-raiz e DEK.
O upload exige dois arquivos: o material de chave criptografado e o arquivo de token de sessão associado ao seu certificado.
-
Em Configuração, use a caixa Busca rápida para localizar e selecionar Gerenciamento de chaves.
A página Gerenciamento e inventário de chaves é carregada.
-
Na seção Inventário de chaves-raiz, verifique se existe uma chave-raiz. Se houver uma chave-raiz, ignore essas subetapas e vá para a etapa seguinte. Se você não tiver uma chave-raiz, gere uma.
-
Clique em Gerar chave-raiz.
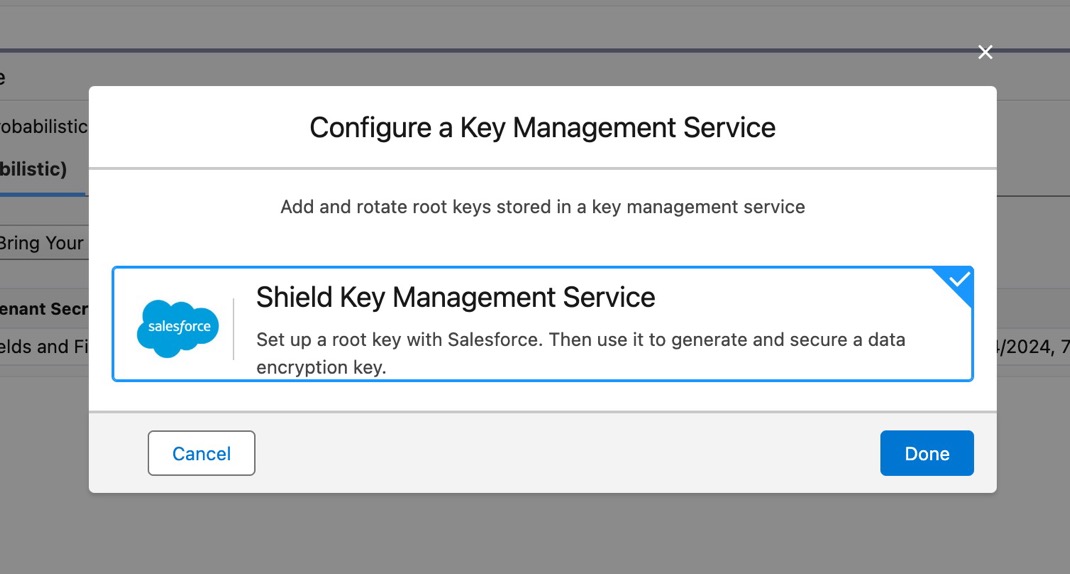
A janela Configurar um serviço de gerenciamento de chaves aparece.
-
Clique em Serviço de gerenciamento de chaves Shield e clique em Concluído.
O Salesforce começa a gerar sua chave-raiz, o que pode levar algum tempo. Quando a chave-raiz estiver pronta, você será notificado por email. Etapas posteriores exigem uma chave-raiz do Salesforce ativa.
-
Clique em Gerar chave-raiz.
- Na tabela Inventário de chaves, selecione Índice de pesquisa.
- Clique em Traga sua própria chave.
- Se solicitado, insira um nome exclusivo para um novo certificado e clique em gerar certificado.
-
Clique em Baixar certificado e token.
Dois downloads de arquivos: o certificado e um token de sessão.
- Use esse certificado para preparar seu material de chave para upload. Consulte Wrap BYOK Key Material.
-
Na seção Carregar chave de criptografia de dados, anexe a chave de criptografia de dados encapsulada e o arquivo session_token.txt associado ao seu certificado. Clique em Carregar.
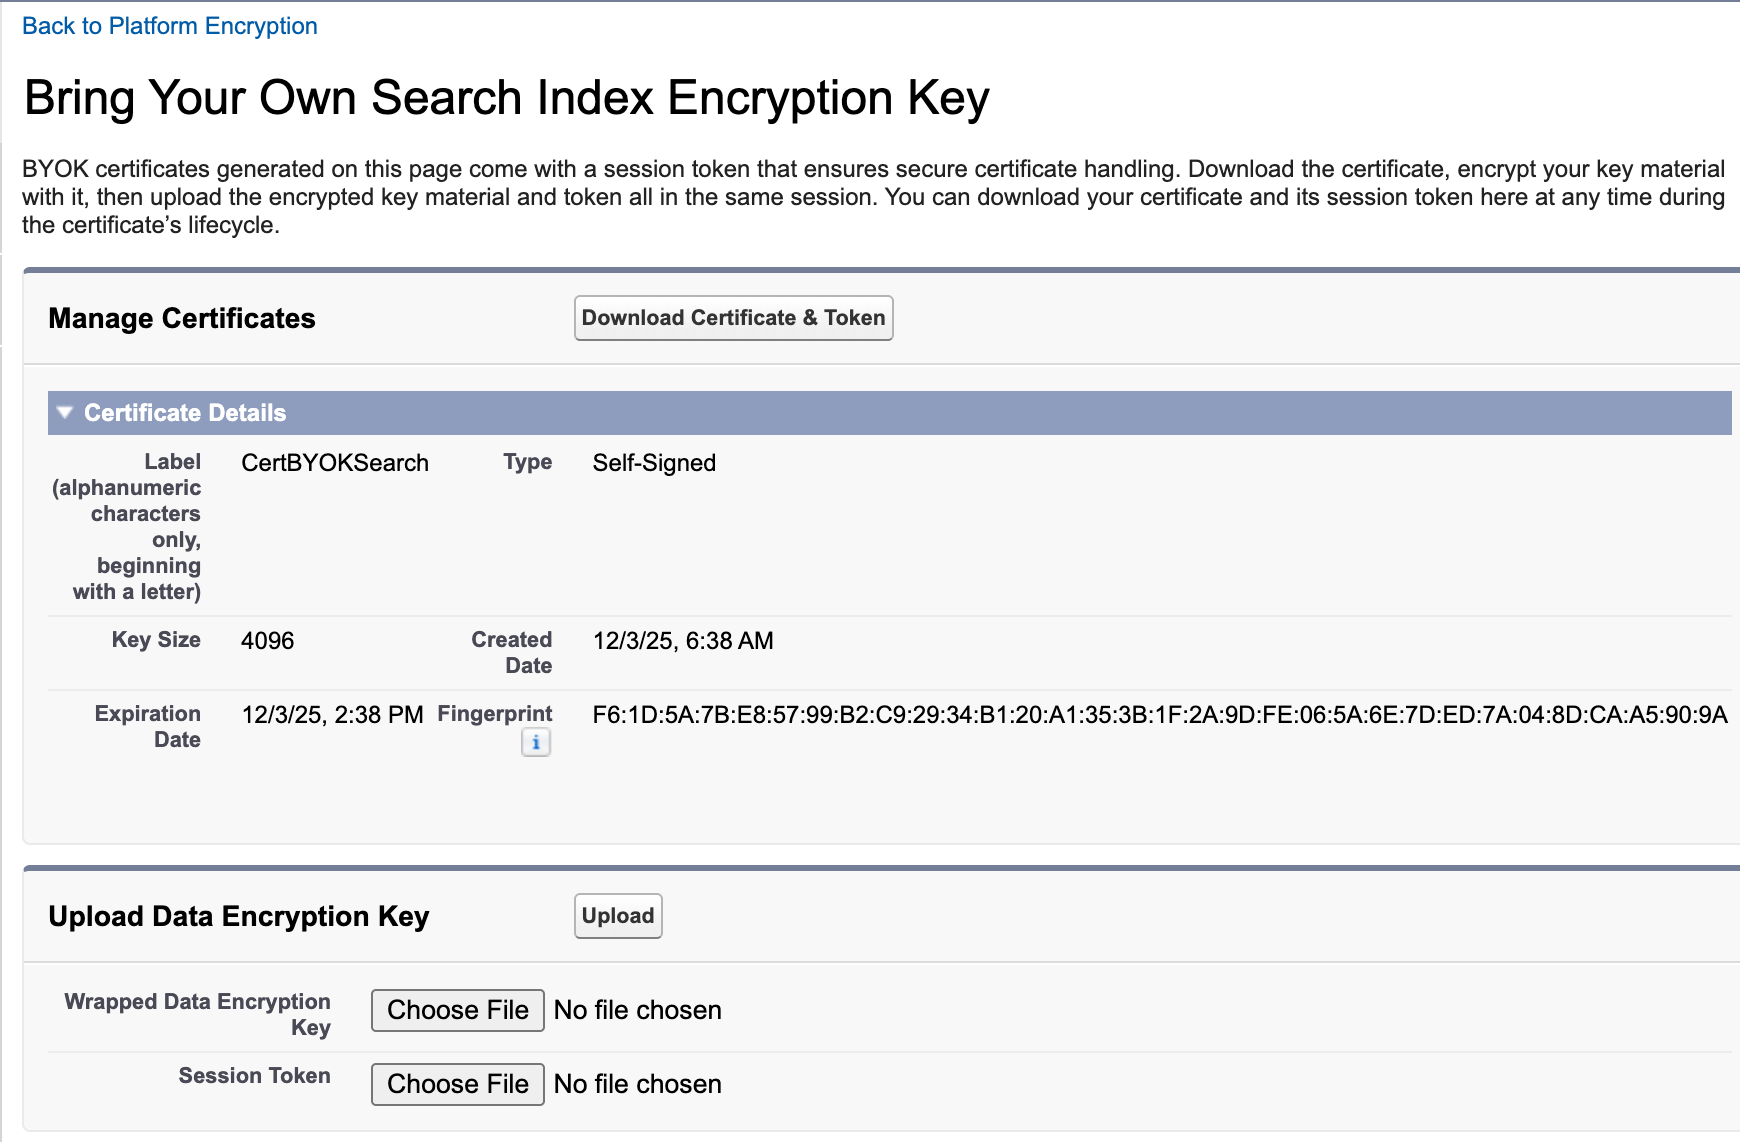
Esse DEK se torna o DEK ativo para índices de pesquisa.
Daqui em diante, o Shield KMS usa seu DEK para criptografar e descriptografar os dados de pesquisa de seus usuários.
Carregar uma chave-raiz para Backup e recuperação Next ou Data 360
Para Backup & Recover Next e Data 360, você carrega uma chave-raiz para o Salesforce. Sua chave-raiz protege a chave de criptografia de dados (DEK) que criptografa e descriptografa todos os repositórios de dados do Data 360, incluindo a pesquisa baseada em vetor do Data 360 e os backups armazenados em repouso. Como acontece com outras chaves BYOK, suas chaves-raiz para cada repositório de dados são exclusivas desse repositório de dados.
-
Em Configuração, use a caixa Busca rápida para localizar e selecionar Gerenciamento de chaves.
A página Gerenciamento e inventário de chaves é carregada.
- Na seção Inventário de chave raiz, selecione Data 360 ou Backup & Recover.
-
Clique em Gerar chave-raiz.
A caixa Configurar um serviço de gerenciamento de chaves aparece.
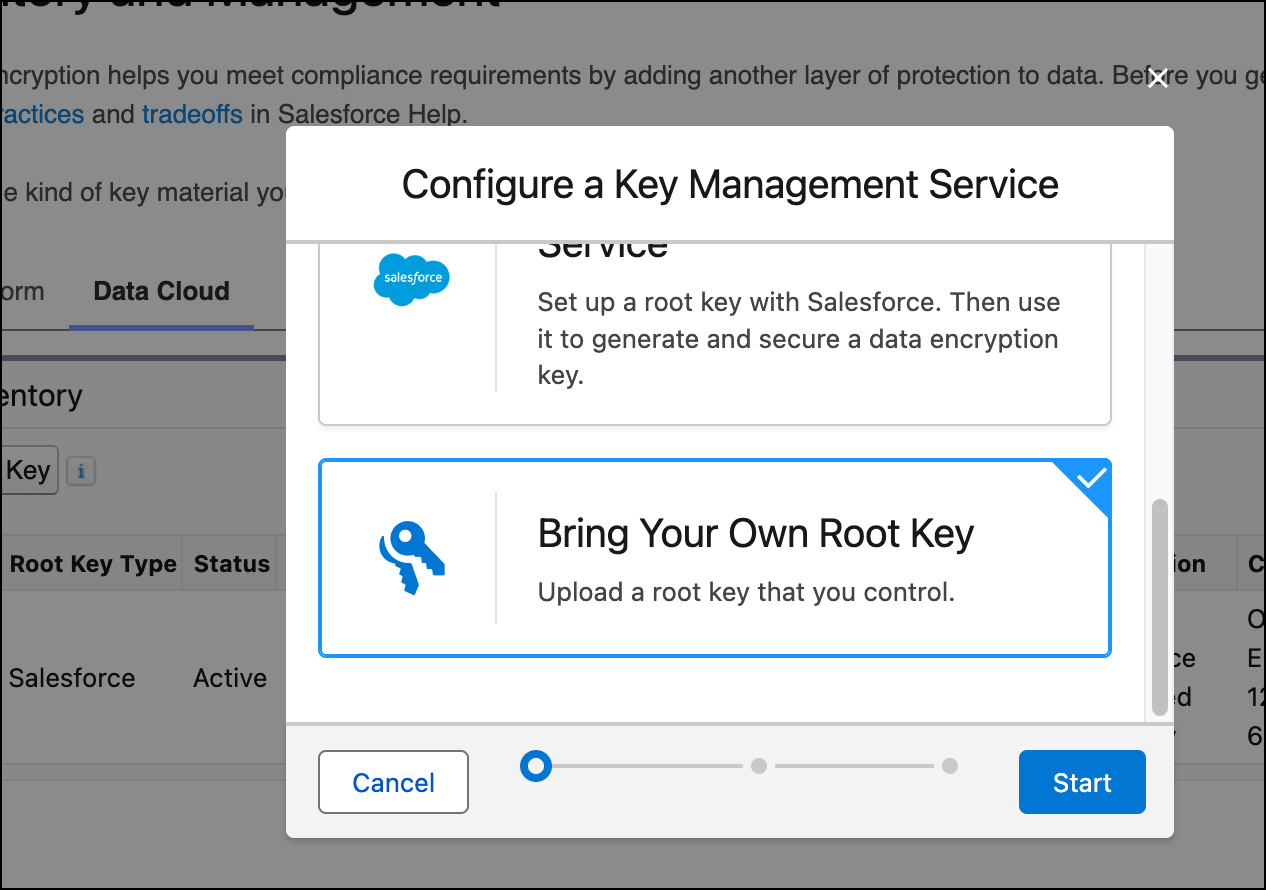
- Clique em Traga sua própria chave-raiz. Clique em Avançar.
- Se solicitado, insira um nome exclusivo para um novo certificado e clique em gerar certificado.
-
Clique em Baixar certificado e token.
Dois downloads de arquivos: o certificado e um token de sessão.
- Use esse certificado para preparar seu material de chave para upload. Consulte Wrap BYOK Key Material.
-
Na seção Carregar chave-raiz, anexe a chave-raiz encapsulada e o arquivo import_token.txt associado ao seu certificado. Clique em Carregar.
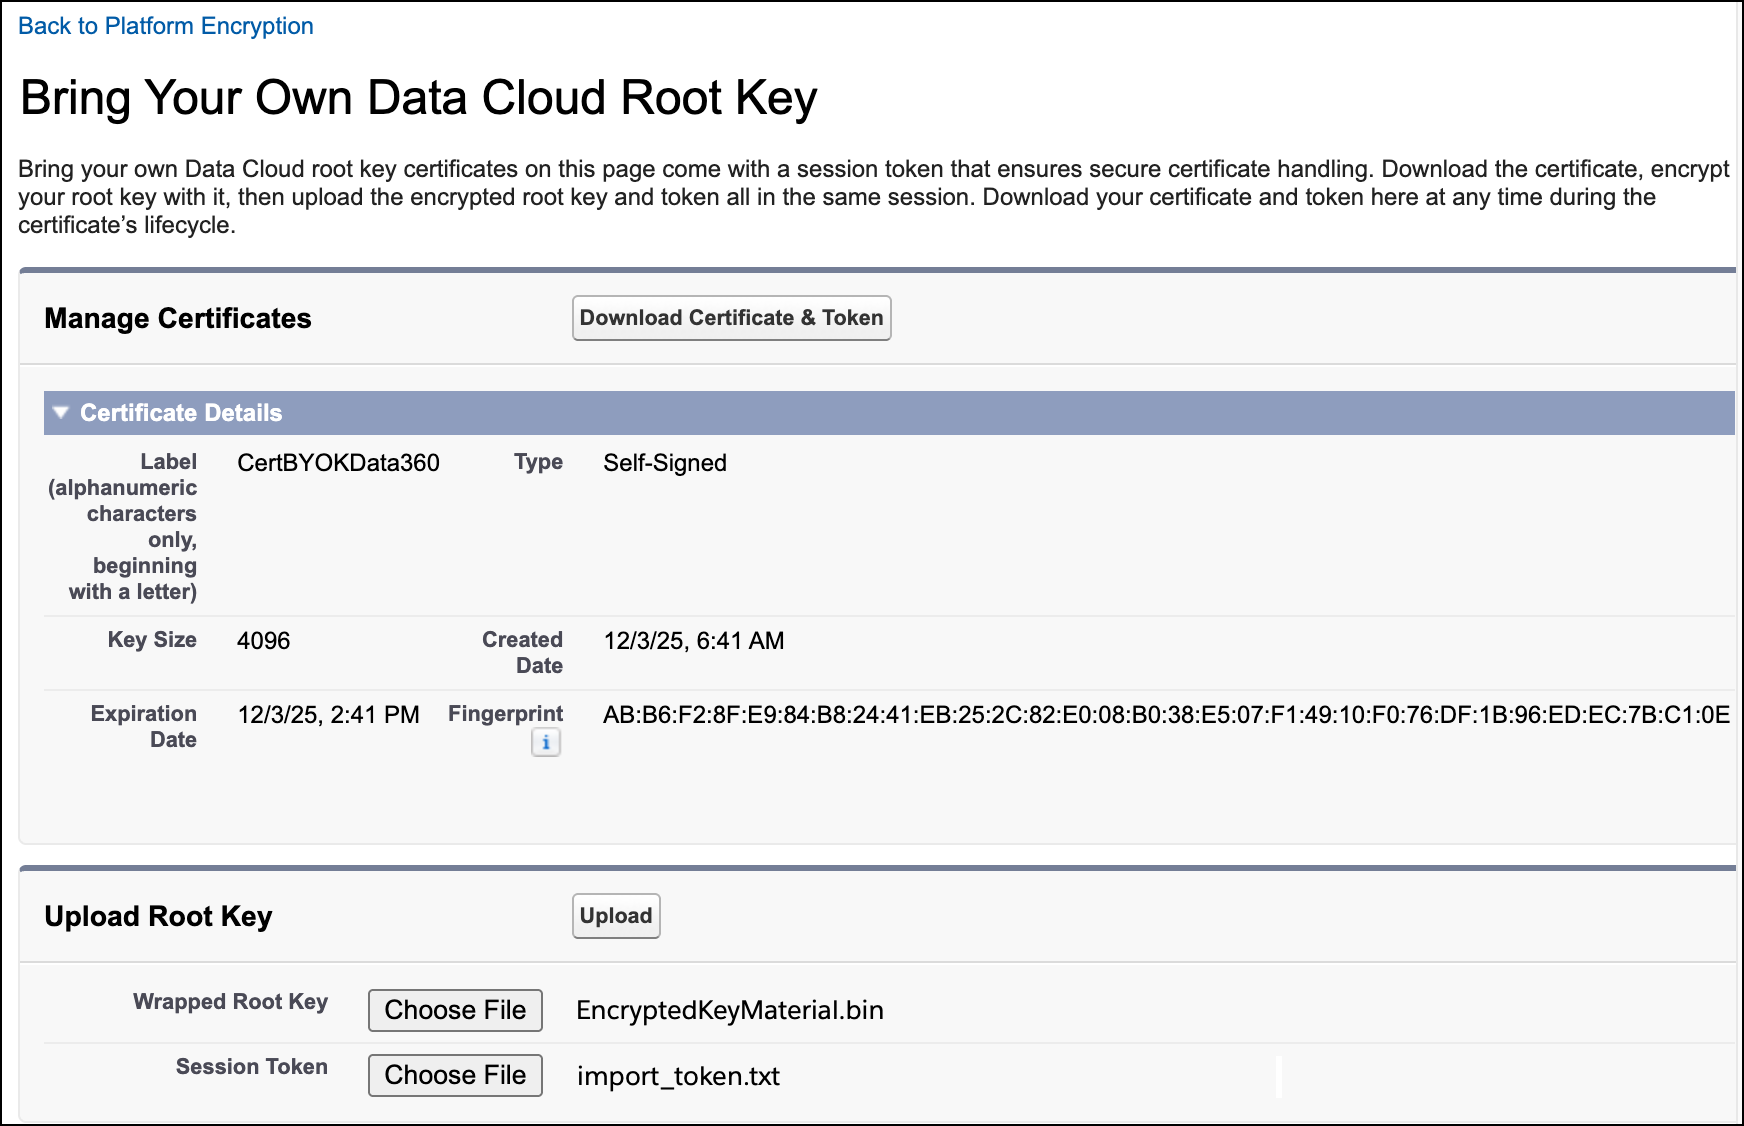
O segredo carregado se torna a chave-raiz ativa.
De agora em diante, o Data 360 usa sua chave-raiz para proteger as DEKs para todos os repositórios de dados do Data 360. Sua chave-raiz Fazer backup e recuperar próximo protege as DEKs que criptografam backups armazenados em repouso.
