上传 BYOK 密钥材料
在您准备自带密钥 (BYOK) 密钥材料后,将其上传到 Salesforce。您可以上传 Shield Platform Encryption 支持的大多数数据类别的密钥。每个数据类别使用不同类型的密钥材料:用于派生数据加密密钥的租户密码、用于直接加密的数据加密密钥 (DEK) 或用于保护其他密钥的根密钥。您可以上传数据类别的密钥,例如搜索索引,以及第二个在上传期间保护密钥材料的文件。
所需的 Edition
| 适用于 Salesforce Classic(并非在所有组织中可用)和 Lightning Experience。 |
| 适用于:具有 Salesforce Shield 或 Shield Platform Encryption 许可证的 Enterprise、Performance 和 Unlimited Edition。 |
| 在 Developer Edition 中免费提供。 |
| 所需用户权限 | |
|---|---|
| 生成、销毁、导出、导入、上载和配置密钥材料: | “管理加密密钥”权限 |
| 查看和编辑设置: | 查看设置和配置 |
开始之前,请确保您拥有兼容 BYOK 证书,并已创建和封装 BYOK 密钥材料。
作为最佳实践,将密钥材料备份在安全位置。

对于每种类型,您可以包含最多 50 个活动和归档租户密码。例如,您可以有一个活动和 49 个已归档字段和文件(概率)租户密码,以及相同数量的事件总线租户密码。此限制包含 Salesforce 生成和客户提供的密钥材料。数据库加密密钥不受此限制。
如果达到此限制,在重新激活、重新归档或创建其他项的调出前,销毁现有密钥。在销毁密钥前,同步加密的数据与活动密钥。
另请参阅:
上传字段级加密、文件或事件总线数据的租户密码
对于字段级加密 (FLE)、文件和附件或事件总线数据,屏蔽密钥管理服务 (KMS) 使用您的租户密码来派生特定于组织的数据加密密钥。您为特定类别(例如事件总线)上传的租户密码仅用于加密和解密该数据。
FLE、文件和附件以及事件变更数据的上传需要两个文件:加密密钥材料和散列纯文本密钥材料,它们可在上传期间保护加密租户密码。
-
从“设置”中,使用快速查找框查找并选择密钥管理。
加载“密钥库存和管理”页面。
- 在“密钥清单”部分,选择密钥类型:字段和文件(概率性)、字段(确定性)或事件总线。
-
单击自带密钥。
如果提示您生成证书,请选择自签名或 CA 签名。如果您已经创建了证书,您可以选择其中一个或创建一个证书。
- 为证书提供唯一标签,并保存您的工作。
- 使用此证书准备上载密钥材料。请参阅封装 BYOK 密钥材料。
-
在“上载租户密码”部分,附加加密租户密码和散列明文租户密码。单击上载。
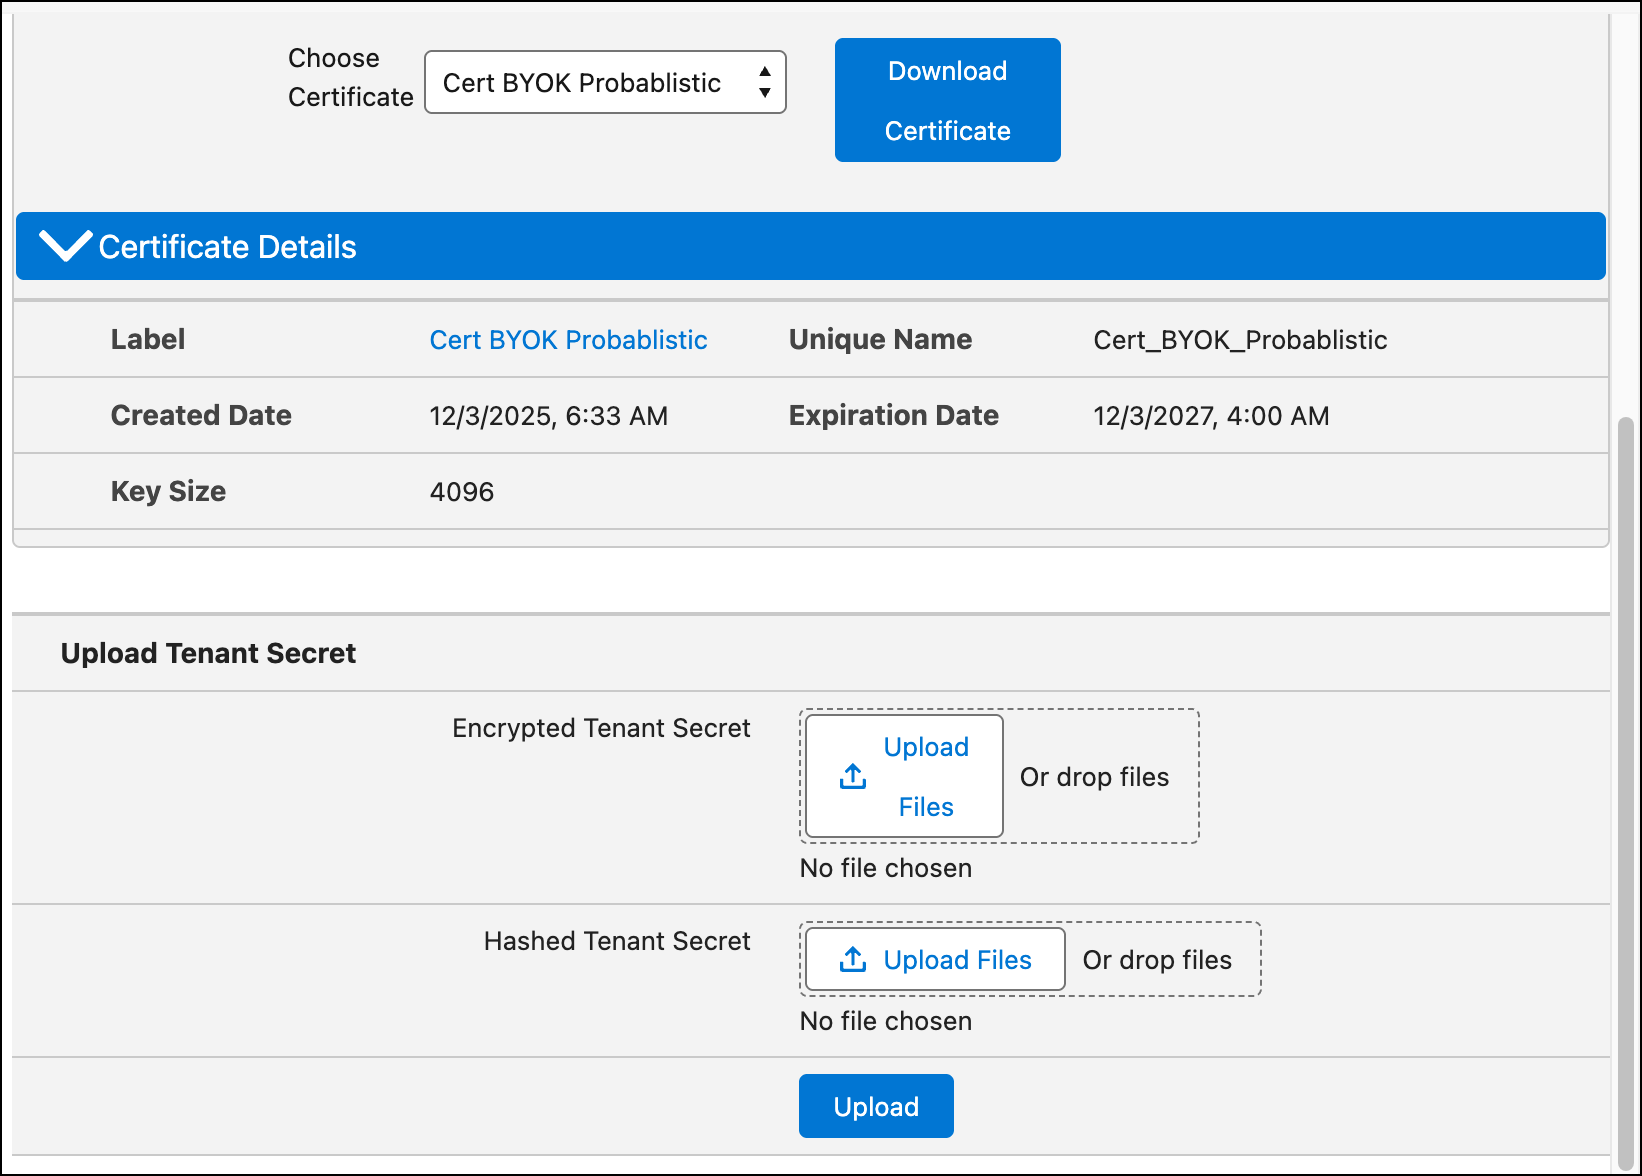
此租户密码成为活动租户密码。如果您不希望 Salesforce 为您派生数据加密密钥,您可以选择退出密钥派生,并上传自己的最终数据加密密钥。有关更多信息,请查看使用 BYOK 选择退出密钥派生。
上载数据库加密的租户密码
Shield 密钥管理服务 (KMS) 使用客户提供的数据库租户密码来派生用于在事务数据库中加密和解密数据的密钥。此租户密码仅加密存储在事务数据库中的数据。
生成自签名证书,然后使用该证书的公钥封装数据库租户密码。您的证书附带会话令牌,用于在上传过程中保护租户密码。
-
从“设置”中,使用快速查找框查找并选择密钥管理。
加载“密钥库存和管理”页面。
- 在“密钥清单”部分,选择数据库。
- 单击自带密钥。
- 如果提示,输入新证书的唯一名称,然后单击生成证书。如果您已经拥有自签名证书,您会看到有关活动证书的详细信息。
-
单击下载证书和令牌。
下载两个文件:证书和会话令牌。
- 使用此证书准备上载密钥材料。请参阅封装 BYOK 密钥材料。
-
在“上载租户密码”部分,附加封装的租户密码和与证书关联的 session_token.txt 文件。单击上载。
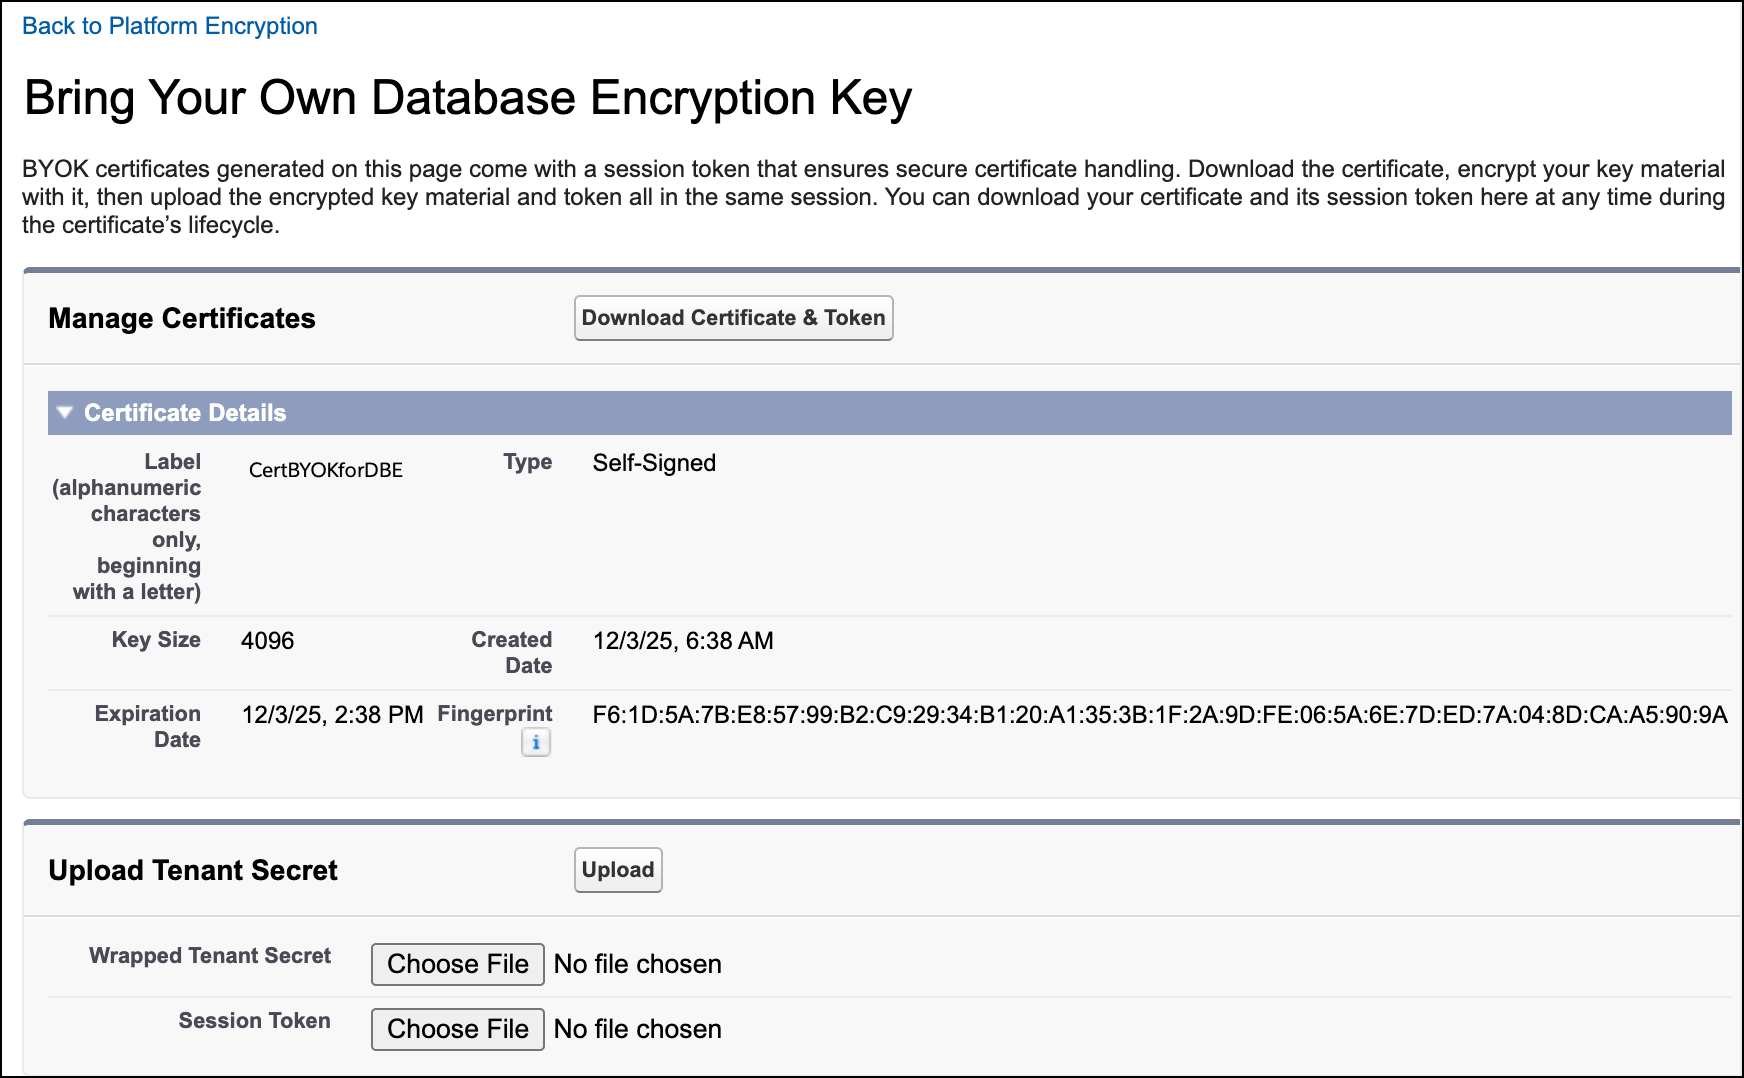
此租户密码成为数据库加密的有效租户密码。
上传用于搜索索引加密的数据加密密钥
对于搜索索引加密,您可以上传数据加密密钥 (DEK) 作为 BYOK 密钥材料。Shield 密钥管理服务 (KMS) 直接使用 DEK 加密和解密您的数据。BYOK DEK 仅加密搜索索引。
在创建搜索索引 DEK 之前,您必须拥有有效的 Salesforce 根密钥。根密钥在常规加密和解密操作期间保护 DEK。当您首次打开搜索索引加密时,Salesforce 会自动生成根密钥和 DEK。
上传需要两个文件:加密密钥材料和与您的证书关联的会话令牌文件。
-
从“设置”中,使用快速查找框查找并选择密钥管理。
加载“密钥库存和管理”页面。
-
在根密钥清单部分,检查根密钥是否存在。如果根密钥存在,请跳过这些子步骤并转到下一步。如果您没有根密钥,请生成根密钥。
-
单击生成根密钥。
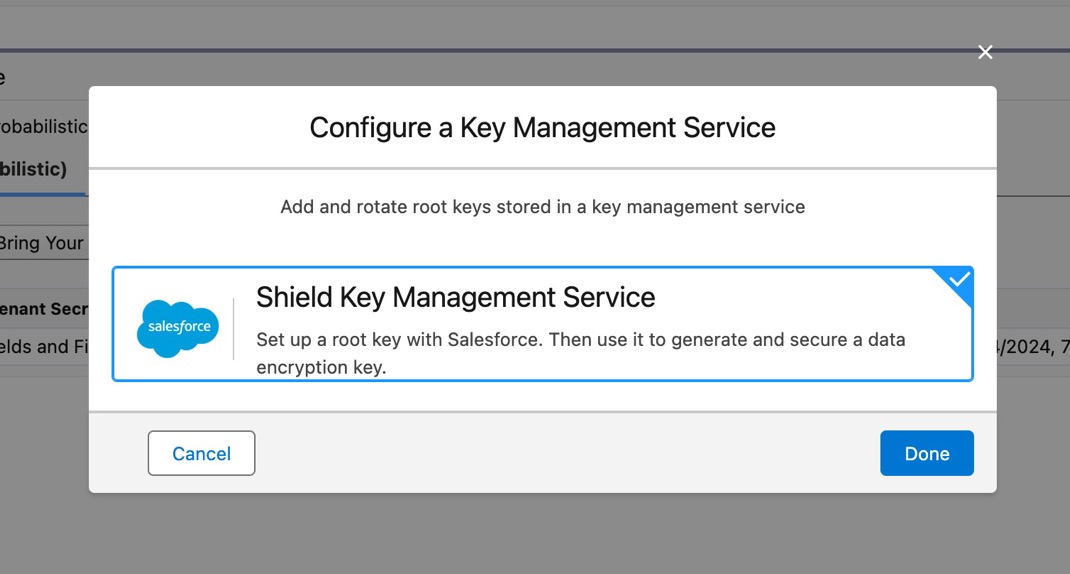
将出现“配置密钥管理服务”窗口。
-
单击屏蔽密钥管理服务,然后单击完成。
Salesforce 开始生成根密钥,这可能需要一段时间。在根密钥准备就绪时,您会收到电子邮件通知。后续步骤需要有效的 Salesforce 根密钥。
-
单击生成根密钥。
- 在关键库存表中,选择搜索索引。
- 单击自带密钥。
- 如果提示,输入新证书的唯一名称,然后单击生成证书。
-
单击下载证书和令牌。
下载两个文件:证书和会话令牌。
- 使用此证书准备上载密钥材料。请参阅封装 BYOK 密钥材料。
-
在“上载数据加密密钥”部分,附加封装的数据加密密钥和与证书关联的 session_token.txt 文件。单击上载。
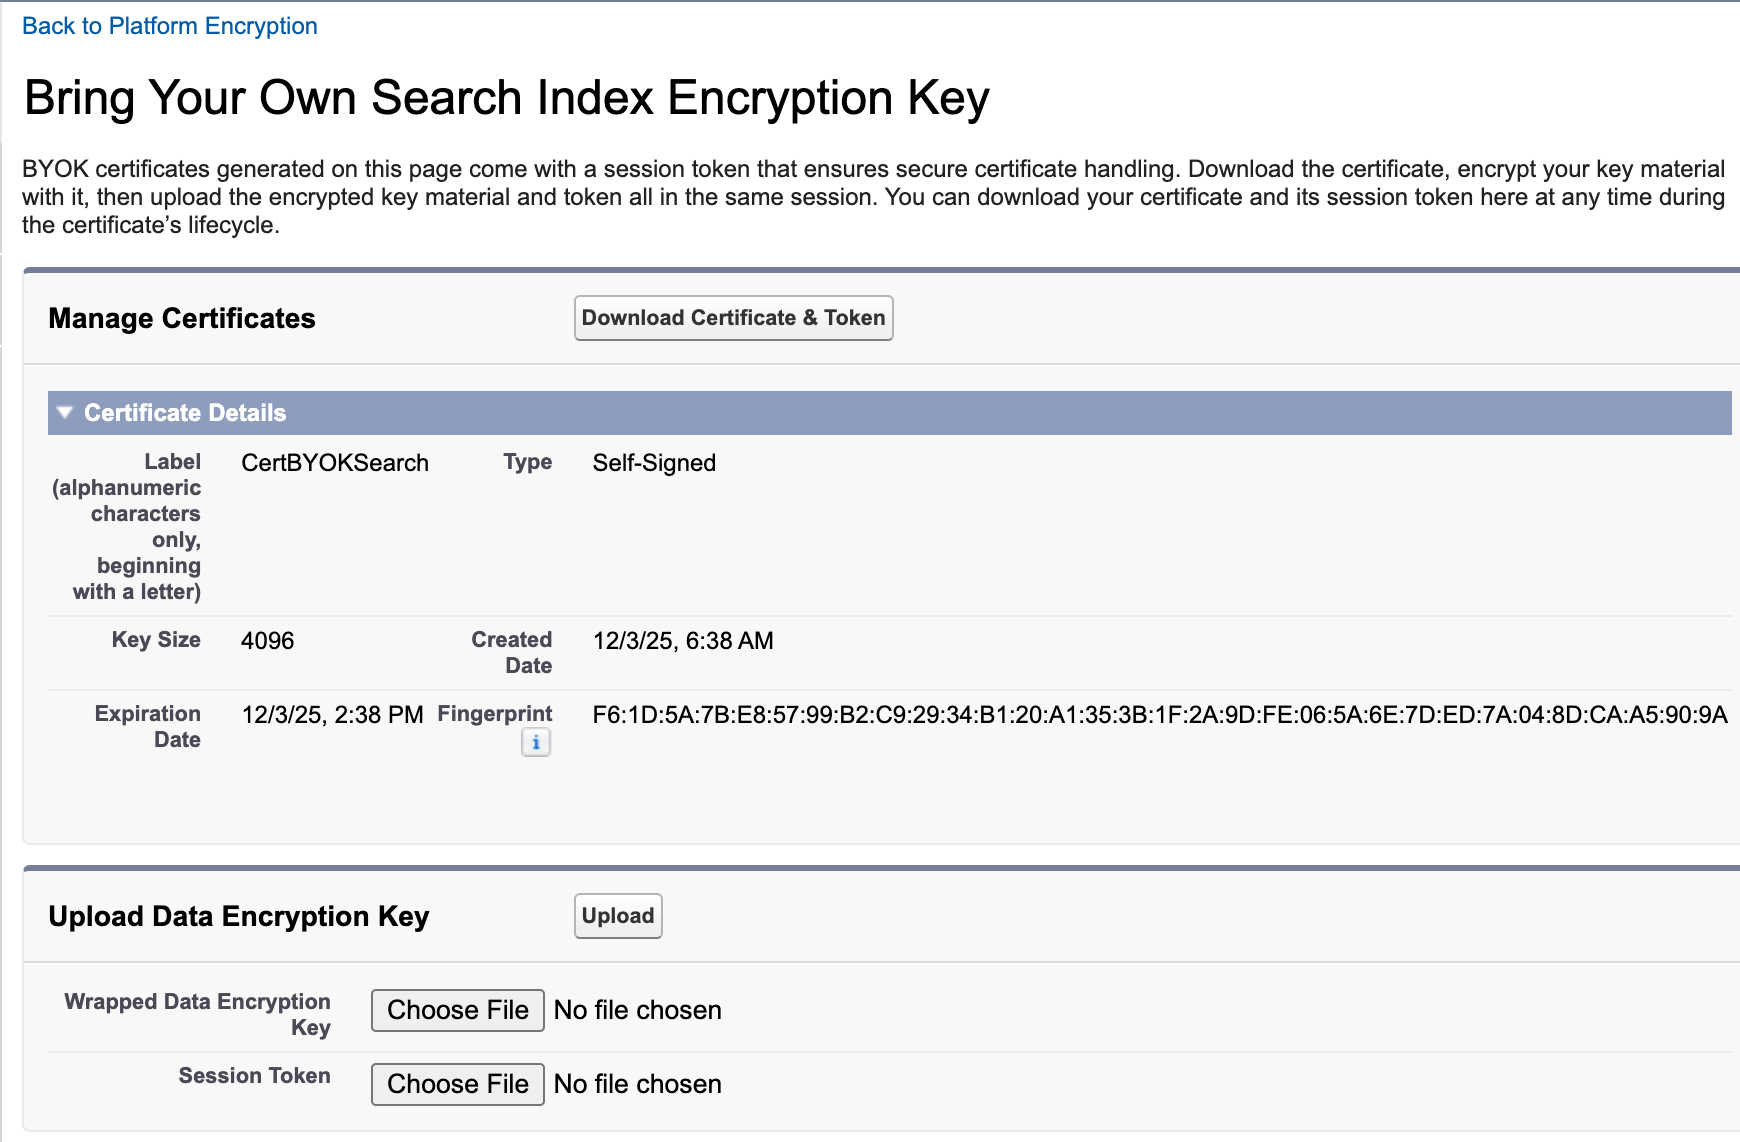
此 DEK 成为搜索索引的有效 DEK。
从这里开始,Shield KMS 使用您的 DEK 加密和解密用户的搜索数据。
上传根密钥,以备份和恢复 Next 或 Data 360
对于备份和恢复 Next 和 Data 360,您将根密钥上传到 Salesforce。根密钥保护加密和解密所有 Data 360 数据存储的数据加密密钥 (DEK),包括 Data 360 基于向量的搜索和静态存储的备份。与其他 BYOK 密钥一样,每个数据存储区的根密钥对该数据存储区独占。
-
从“设置”中,使用快速查找框查找并选择密钥管理。
加载“密钥库存和管理”页面。
- 在根密钥清单部分,选择 Data 360 或备份和恢复。
-
单击生成根密钥。
将出现配置密钥管理服务框。
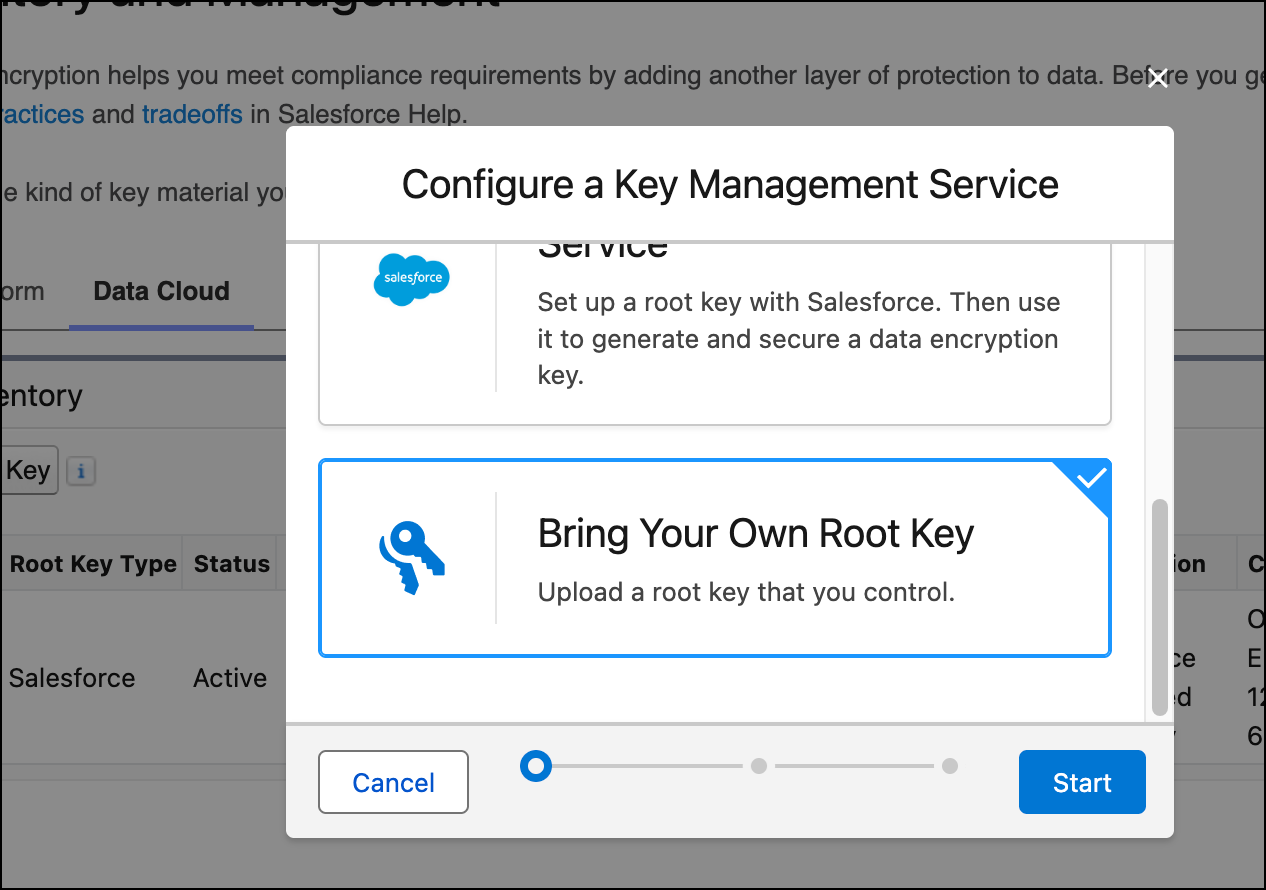
- 单击自带根密钥。然后单击下一步。
- 如果提示,输入新证书的唯一名称,然后单击生成证书。
-
单击下载证书和令牌。
下载两个文件:证书和会话令牌。
- 使用此证书准备上载密钥材料。请参阅封装 BYOK 密钥材料。
-
在“上载根密钥”部分,附加封装的根密钥和与证书关联的 import_token.txt 文件。单击上载。
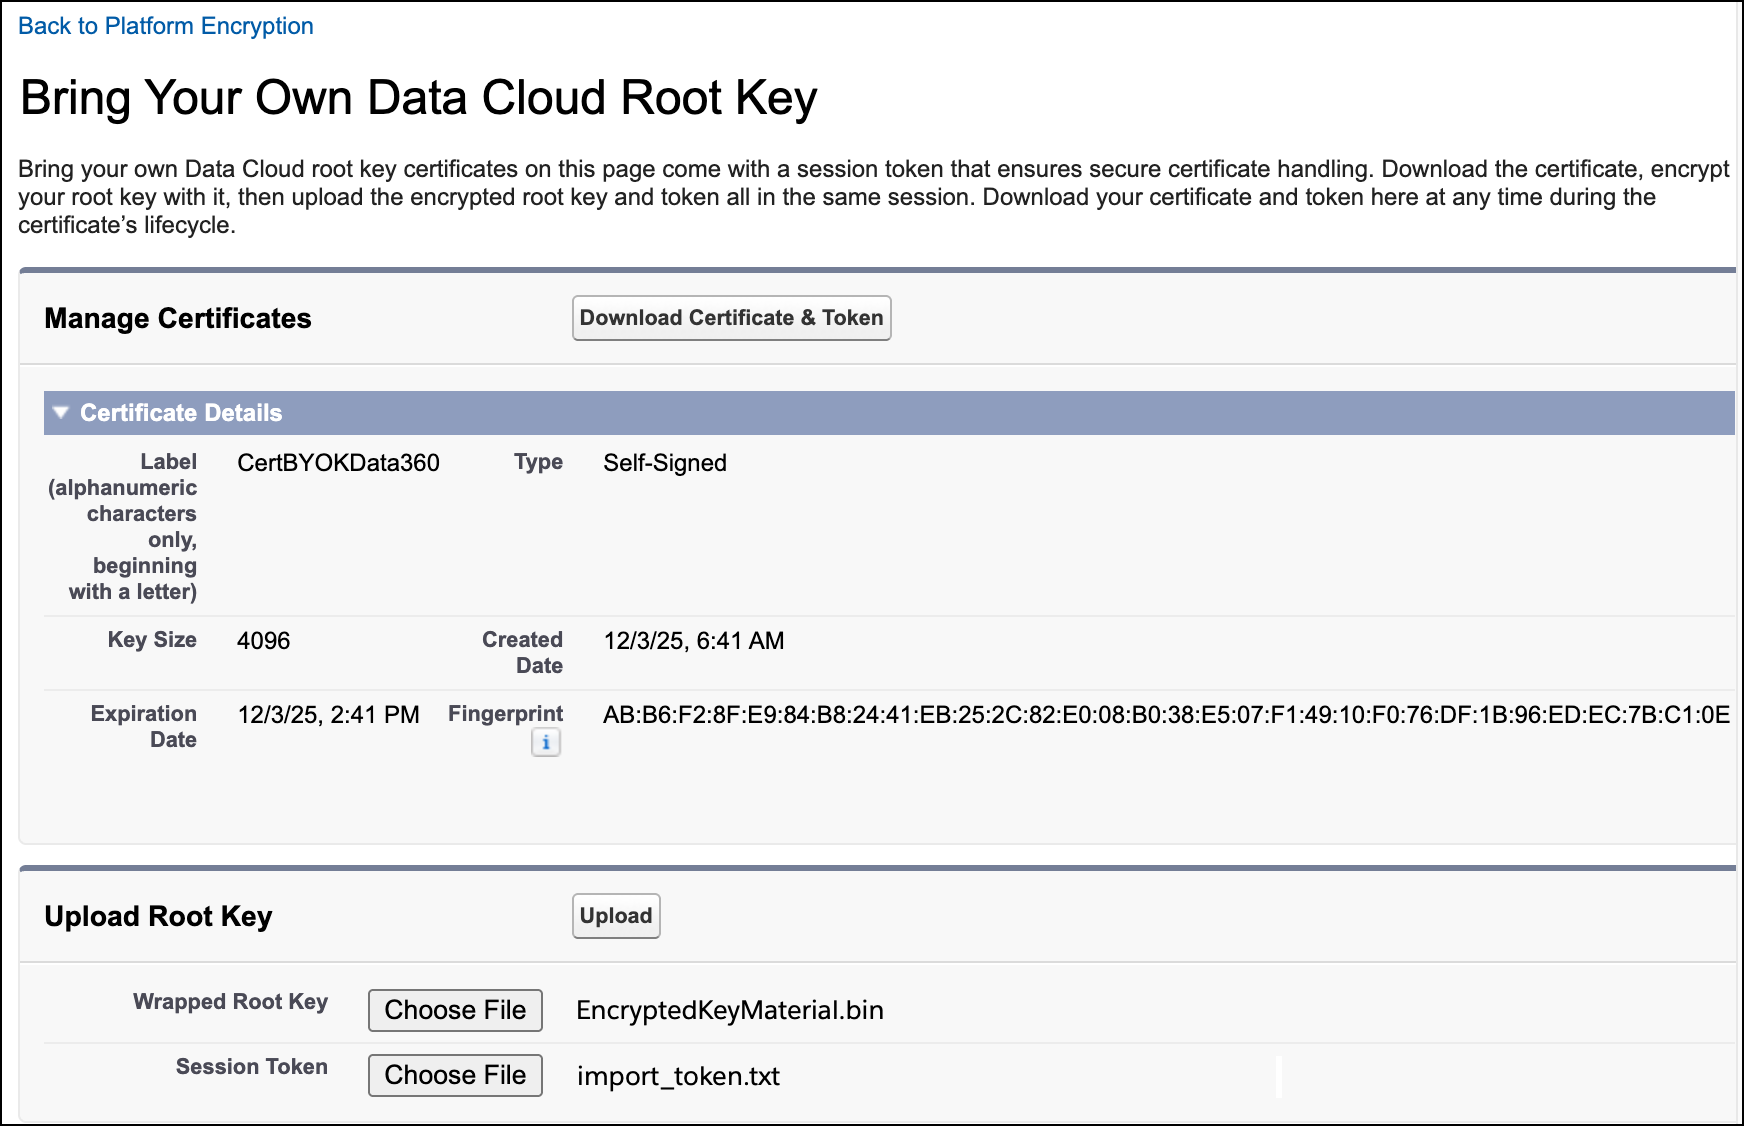
上传的密码成为有效的根密钥。
从这里开始,Data 360 使用您的根密钥来保护所有 Data 360 数据存储的 DEK。您的备份和恢复 Next 根密钥保护加密静态存储的备份的 DEK。
