breadcrumbDescription
Optimer sikkerhed ved brug af navngivne legitimationsoplysninger og kun-cache-nøgler
Du kan bruge en eksternt administreret nøgle som din kun-cache-nøgle. Eksterne legitimationsoplysninger opretter en sikker forbindelse mellem Salesforce og dit eksterne nøglelager. For at opnå optimal sikkerhed skal du opsætte en ekstern legitimationsoplysning, der bruger en navngivet konto til at godkende i din eksterne tjeneste på vegne af alle brugere, der er godkendt til at administrere nøglemateriale. Salesforce anbefaler, at du bruger denne metode i stedet for en ældre navngiven legitimationsoplysning, hvis du bruger en ekstern nøgleadministrationstjeneste sammen med kun-cache-nøgler.
EditionsHeading
| Tilgængelig i både Salesforce Classic (ikke tilgængelig i alle organisationer) og Lightning Experience. |
| Tilgængelig i: Enterprise, Performance, Unlimited og Developer Edition. Kræver køb af Salesforce Shield eller Shield Platform Encryption og den eksterne nøgleadministrationstjeneste. |
| Brugertilladelser påkrævet | |
|---|---|
| Hvis du vil oprette, redigere og slette navngivne legitimationsoplysninger: | Tilpas applikation |
| Hvis du vil tillade kun-cache-nøgler med BYOK: | Tilpas applikation OG Administrer krypteringsnøgler |
| Hvis du vil generere, ødelægge, eksportere, importere og konfigurere lejerhemmeligheder og kundeleveret nøglemateriale: | Administrer krypteringsnøgler |
Før du begynder, skal du kontrollere forudsætningerne og terminologien for kun-cache-nøgler. Når du bruger en legitimationsoplysning baseret på en navngivet konto med din kun-cache-nøgle, angiver du både placeringen og den entydige identifikator for din nøgle, så få disse værdier klar, før du starter.
For at fuldføre denne proces skal du have placerings-URL'en og det entydige id for den eksterne nøgle. Opret dit nøglemateriale i dit eksterne KMS, og få URL'en og id'et, før du fortsætter.
1. Konfigurer en ekstern legitimationsoplysning
De eksterne legitimationsoplysninger giver det eksterne KMS godkendelsen til at levere en nøgle til din organisation.
- Skriv Navngivne legitimationsoplysninger i feltet Find hurtigt i Opsætning, og vælg derefter Navngivne legitimationsoplysninger.
- Klik på Eksterne legitimationsoplysninger.
- Angiv en betegnelse og et navn til den eksterne legitimationsoplysning.
-
Fra rullelisten Godkendelsesprotokol skal du vælge en protokollype. Se godkendelsesprotokoller for navngivne legitimationsoplysninger.
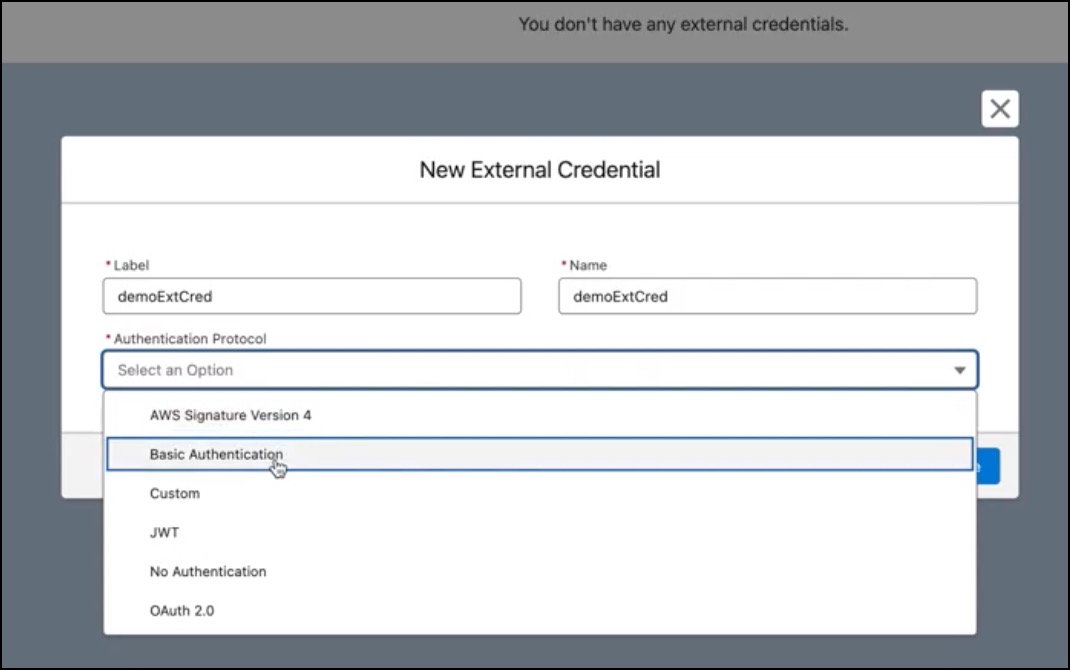
- Gem de nye eksterne navngivne legitimationsoplysninger. Salesforce viser egenskabssiden for din nye navngivne legitimationsoplysning.
Lad egenskabssiden være åben, og gå derefter videre til at konfigurere et eksternt navngivet konto.
2. Konfigurer et eksternt navngivet konto
Den eksterne navngivne konto linker en ekstern legitimationsoplysning til et tilladelsessæt, så din organisation kan foretage udkald ved brug af de navngivne legitimationsoplysninger.
- Hvis du ikke allerede er der, skal du åbne egenskabssiden for den eksterne legitimationsoplysning, som du vil oprette en navngivet konto for.
- I feltet Principaler skal du klikke på Ny.
-
Angiv et parameternavn, og lad resten af værdierne være, som de er.
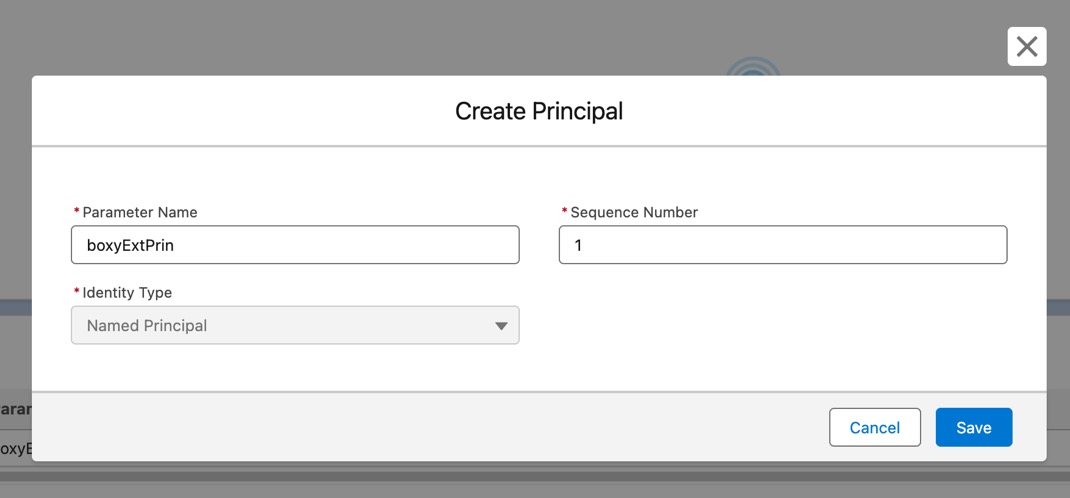
- Gem den nye eksterne navngivne konto.
Opret derefter linkningstilladelsessættet.
3. Opret et tilladelsessæt for det navngivne konto
Medlemmerne af tilladelsessættet kan få adgang til den navngivne konto.
Gennemse Aktiver eksterne legitimationsoplysninger for at få oplysninger om oprettelse af et tilladelsessæt for en navngivet konto.
- Skriv Tilladelsessæt i feltet Find hurtigt i Opsætning, og vælg derefter Tilladelsessæt.
- Vælg Ny.
- Angiv en betegnelse og et API-navn for tilladelsessættet.
-
Gem tilladelsessættet.
Salesforce viser egenskabssiden for dit nye tilladelsessæt.
-
Når du er her, skal du hente id'et for tilladelsessættet fra browserens adresselinje. Du skal bruge tilladelsessæt-id'et senere, når du tildeler brugere.
Tilladelsessæt-id'et er alt til højre for
%2Fi URL'en:
- Hvis du vil vise egenskaberne for hovedadgang, skal du vælge Ekstern legitimationsoplysning - hovedadgang.
-
Klik på Rediger i afsnittet Ekstern legitimationsoplysning - hovedadgang.
Salesforce viser den eksterne hovedvælger.
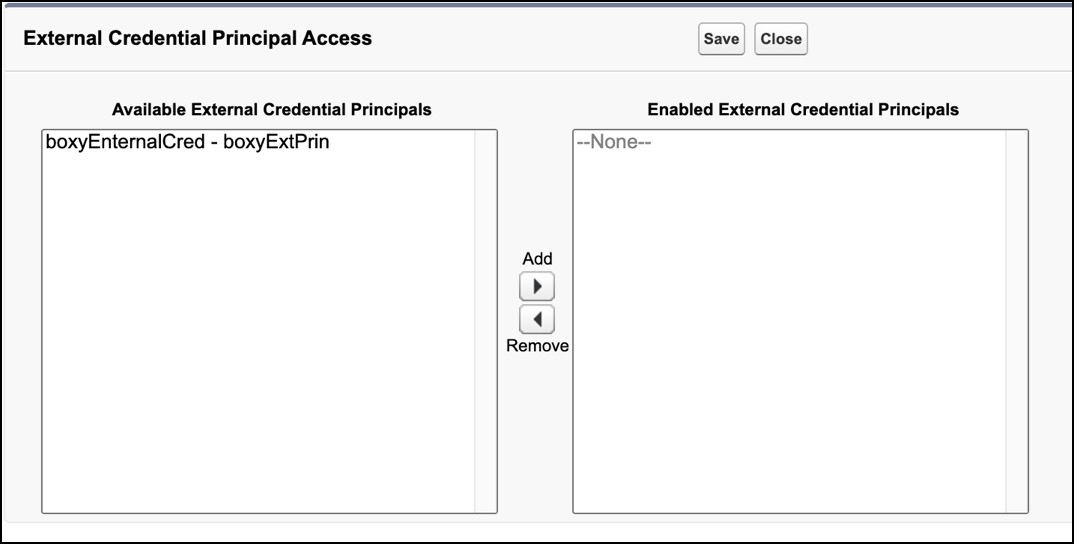
- Vælg det konto, du vil bruge, klik på Tilføj, og gem derefter dine ændringer.
Tildel derefter den automatiserede procesbruger (autoproc) til tilladelsessættet.
4. Tildel autoproc-brugeren til tilladelsessættet
Hvis du vil tildele den automatiserede procesbruger (autoproc) til tilladelsessættet, skal du køre en forespørgsel i din organisation. Du kan bruge dit foretrukne udviklingsmiljø. Kør altid en forespørgsel for at foretage denne tildeling, da du ikke kan tildele autoproc-brugeren via brugergrænsefladen.
- Åbn dit foretrukne udviklingsmiljø, der har adgang til din Salesforce-organisation.
-
Forbered forespørgslen som vist i dette eksempel. I stedet for
permission_set_idskal du angive det tilladelsessæt-id, som du fik, da du oprettede tilladelsessættet.insert new PermissionSetAssignment( AssigneeId = [SELECT id FROM User where alias = 'autoproc'].Id, PermissionSetId = 'permission_set_id' ); -
Kør forespørgslen.
Hvis udviklingsmiljøet er opsat korrekt, er resultatet
Success. -
Hvis du vil bekræfte tildelingen, skal du vende tilbage til egenskabssiden for dit tilladelsessæt og derefter klikke på Administrer tildelinger.
Den automatiserede procesbruger er den eneste konto, der er tildelt tilladelsessættet.
Opret derefter de navngivne legitimationsoplysninger.
5. Opret en navngivet legitimationsoplysning for kun-cache-nøglen
Den navngivne legitimationsoplysning angiver URL'en for et udkaldsslutpunkt og dens påkrævede godkendelsesparametre i en definition.
- Skriv Navngivne legitimationsoplysninger i feltet Find hurtigt i Opsætning, og vælg derefter Navngivne legitimationsoplysninger.
- Klik på Ny.
- Angiv værdier for legitimationsoplysningsbetegnelse og navn.
- I feltet URL skal du angive den URL-værdi, som du gemte tidligere, der finder den eksterne nøgle.
-
I feltet Eksterne legitimationsoplysninger skal du angive navnet på den eksterne legitimationsoplysning, du oprettede tidligere.
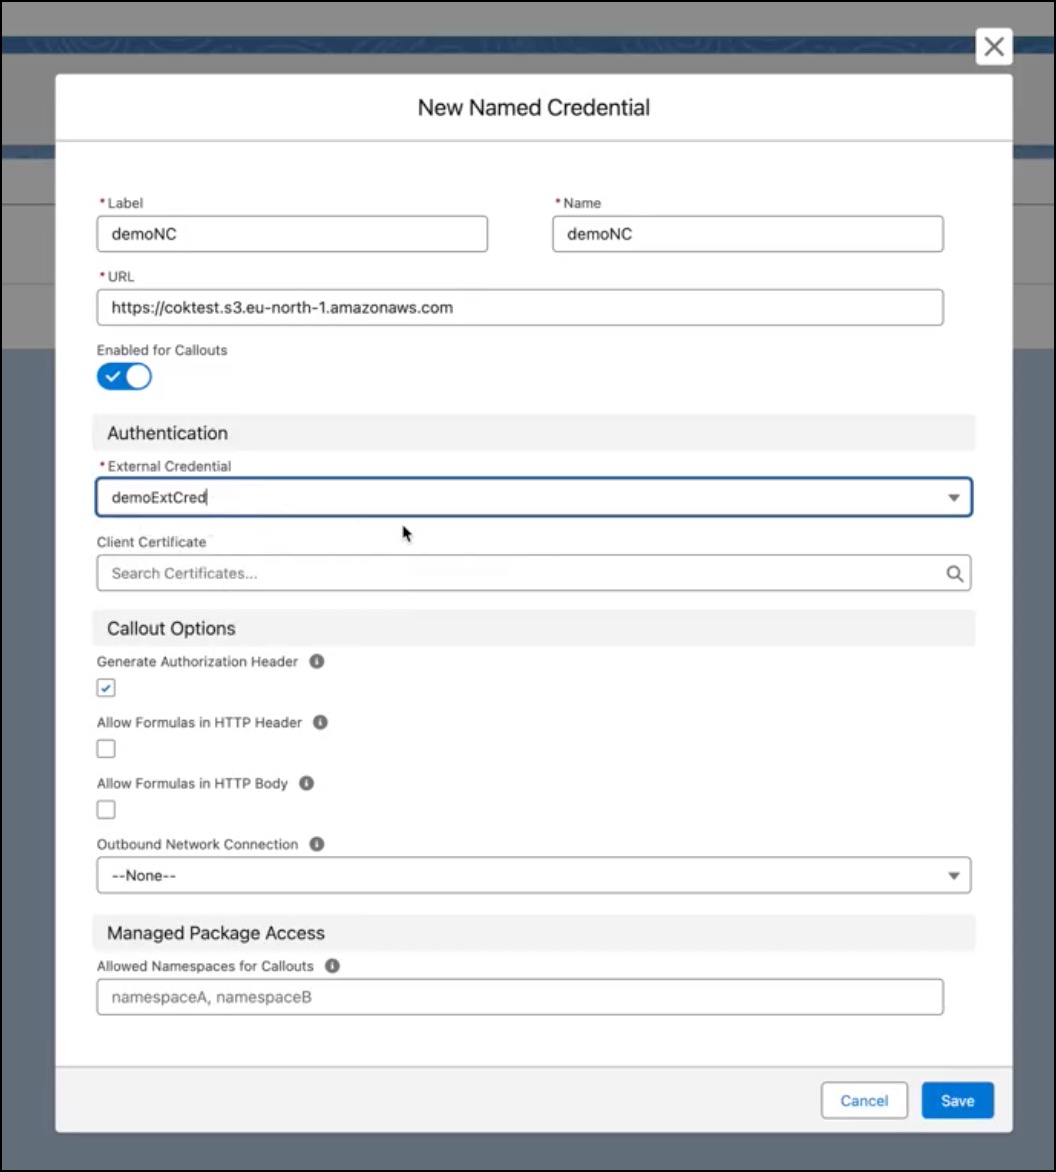 Hvis du ønsker vejledning om andre parametre for Ny navngivet legitimationsoplysning, kan du se Opret eller rediger en ekstern legitimationsoplysning.
-
Gem de nye legitimationsoplysninger.
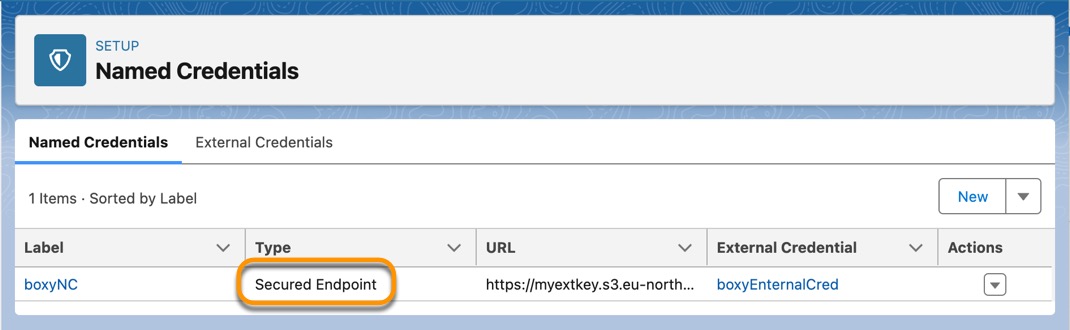
På listen Navngivne legitimationsoplysninger har din nye legitimationsoplysning en type, der ikke er forældet. (Navngivne legitimationsoplysninger uden en navngivet konto er ældre navngivne legitimationsoplysninger).
Afslut derefter denne proces, og opret kun-cache-nøglen.
6. Brug de navngivne legitimationsoplysninger med en ny kun-cache-nøgle
Definer det kun-cache-nøgleobjekt, der repræsenterer den eksterne nøgle.
- Skriv Nøgleadministration i feltet Find hurtigt i Opsætning, og vælg derefter Nøgleadministration.
-
Klik på BYOK.
Salesforce viser siden Bring Your Own Key (Bring Your Own Key).
 Bemærk Hvis du bliver bedt om et certifikat, skal du oprette eller vælge et selvsigneret certifikat eller et CA-signeret certifikat. Se Generer et BYOK-kompatibelt certifikat.
- Vælg et BYOK-kompatibelt certifikat fra rullelisten Vælg et BYOK-kompatibelt certifikat.
- Vælg Brug en kun-cache-nøgle.
- Angiv den entydige identifikator for den eksterne nøgle som angivet af den KMS, som du oprettede tidligere.
-
Fra rullelisten Navngivne legitimationsoplysninger skal du vælge de navngivne legitimationsoplysninger, som du oprettede tidligere.
Salesforce kontrollerer forbindelsen til det slutpunkt, der er angivet af den navngivne legitimationsoplysning. Hvis Salesforce kan nå slutpunktet, bliver den nøgle, der er angivet for det entydige nøgle-id, til den aktive nøgle. Alle data, der er markeret til kryptering af din krypteringspolitik, bliver krypteret med din kun-cache-nøgle.
Hvis Salesforce ikke kan nå det angivne slutpunkt, vises der en fejl for at hjælpe dig med at fejlfinde forbindelsen.
- Når Salesforce kan nå slutpunktet, skal du gemme dit arbejde.