Você está aqui:
Interpretar e usar estatísticas de criptografia
A página Estatísticas de criptografia em Configuração oferece um instantâneo dos dados criptografados. Use essas informações para tomar decisões fundamentadas sobre como gerenciar seus dados criptografados.
| Disponível como uma assinatura complementar em: Edições Enterprise, Performance e Unlimited. Requer compra do Salesforce Shield. Disponível na Developer Edition gratuitamente. |
| Disponível no Salesforce Classic e no Lightning Experience. |
A página oferece três visualizações dos dados criptografados: cartões de resumo para categorias de dados criptografadas, um painel de resumo de criptografia em nível de campo e uma exibição de detalhes de campo criptografado.
Cartões de resumo
O Shield Platform Encryption criptografa alguns bancos de dados compatíveis em massa, como Criptografia de banco de dados, índices de pesquisa e Data 360. Os cartões de resumo mostram informações de criptografia para esses bancos de dados, incluindo se a criptografia está ativada. Quando uma chave de criptografia está presente, os cartões de resumo mostram se ela está criptografando dados, o status dessa chave e quando ela foi girada pela última vez.
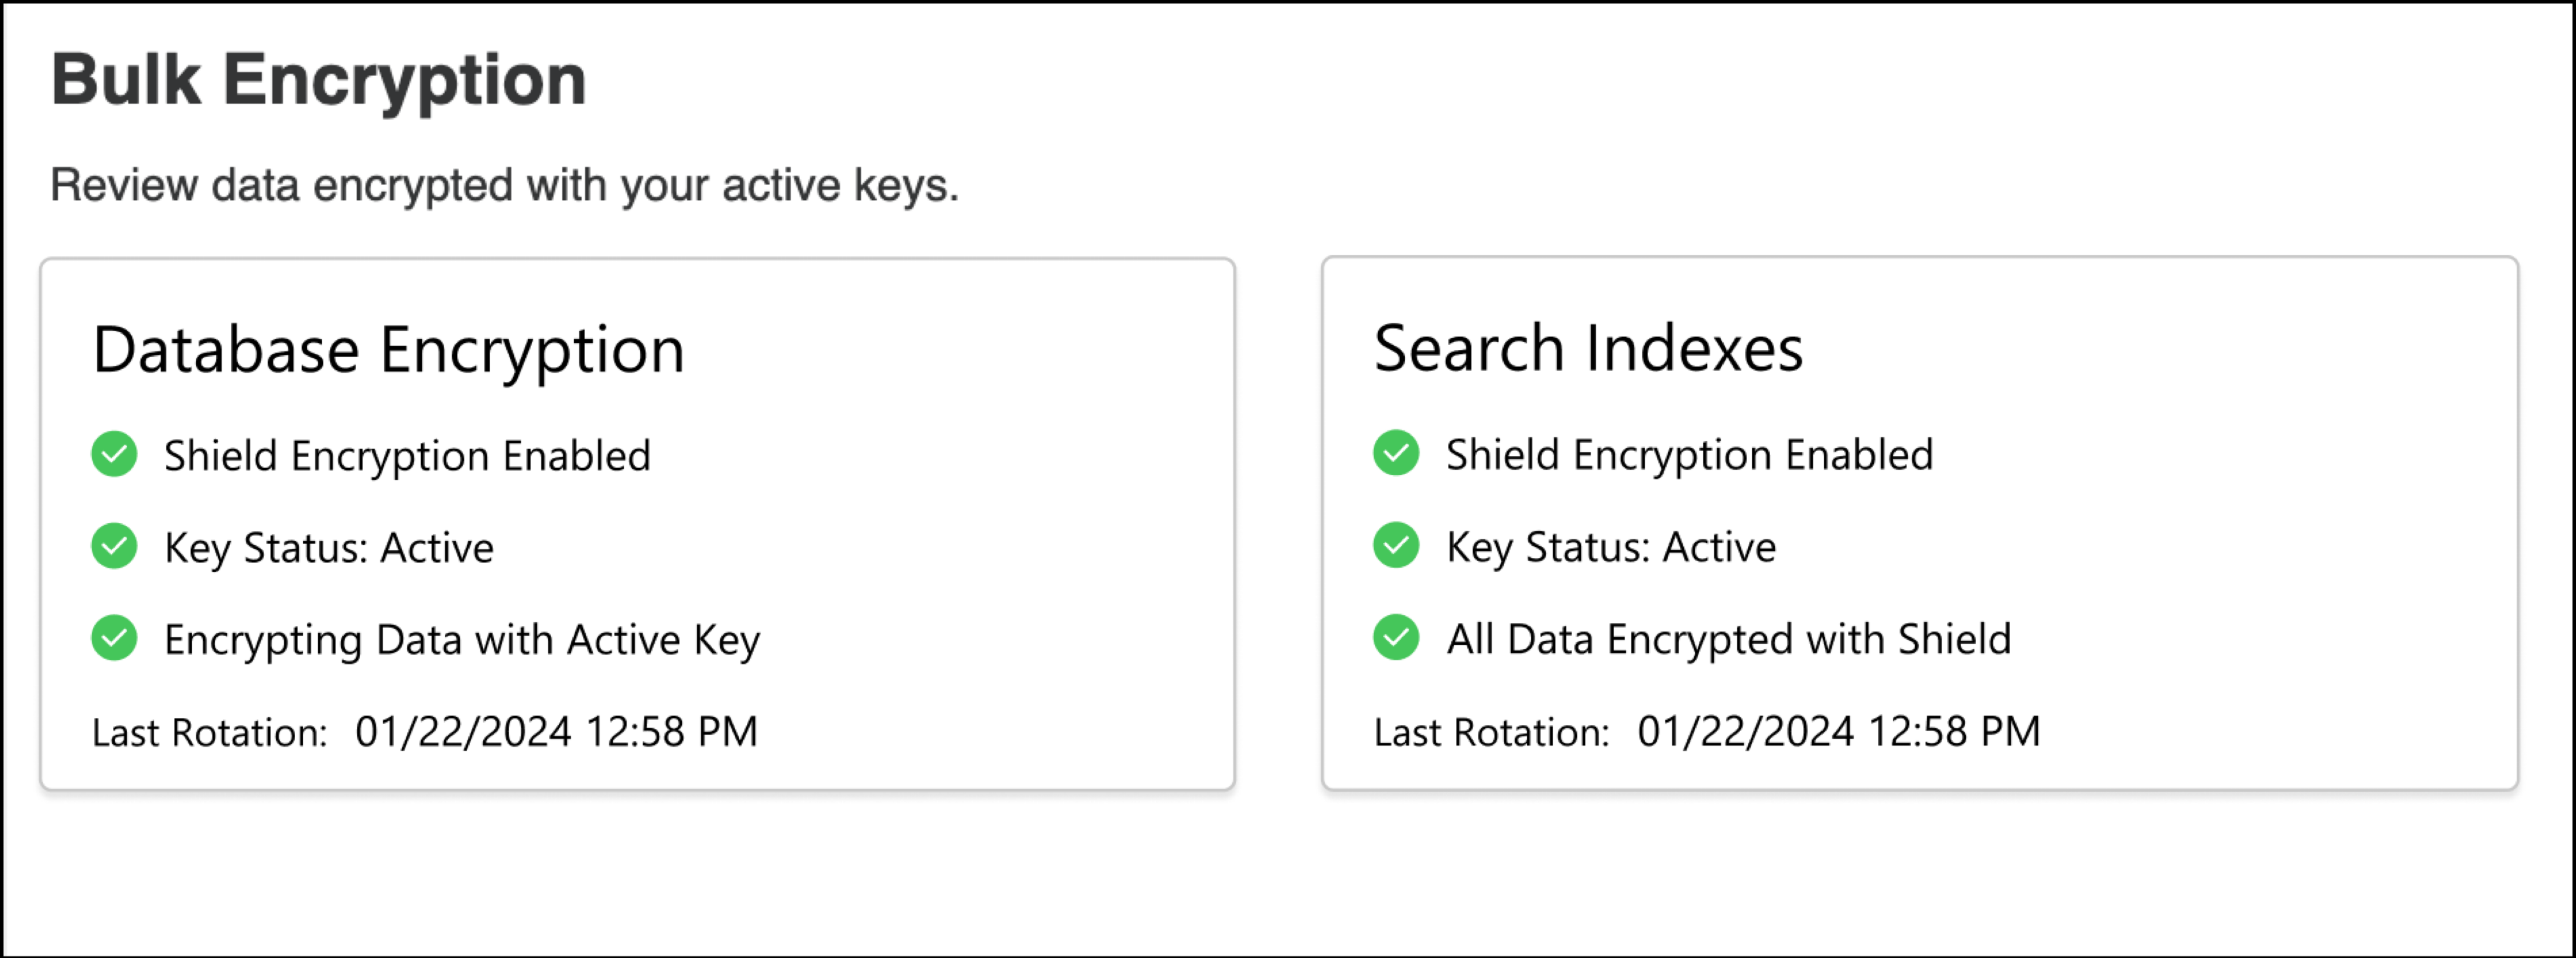
| Fase | Descrição |
|---|---|

Criptografia Shield ativada |
O administrador habilitou a criptografia para o recurso. Destacado com um ícone de marcação verde. |

Criptografia Shield desabilitada |
O administrador não habilitou a criptografia para o recurso. Destacado com um ícone cinza. |
| Status da chave | Estado da chave de criptografia
|
|
Todos os dados criptografados com Shield |
Destacado com um ícone de marcação verde quando o trabalho de criptografia estiver concluído. |
|
Criptografar dados com chave ativa |
Para a Criptografia de banco de dados, a criptografia de dados está em andamento. Esse status é o estágio final da Criptografia de banco de dados depois de você ativá-la. |

Shield criptografando apenas dados novos |
Destacado com um círculo verde. Com alguns recursos, o Salesforce primeiro criptografa novos dados e gradualmente criptografa os dados existentes. |

Preparação para criptografia com chave ativa |
Destacado com um ícone de processo azul. A Salesforce está preparando dados de Criptografia de banco de dados para criptografia. |

Recuperação de dados de criptografia |
Essas informações estão sendo atualizadas. Esse estágio é destacado temporariamente com um X vermelho. Às vezes, precisamos de até 24 horas para obter informações completas e precisas. |
Visualização resumida de criptografia em nível de campo
O Modo de exibição resumido de criptografia mostra todos os objetos que contêm dados criptografados, bem como estatísticas sobre os dados criptografados nesses objetos.
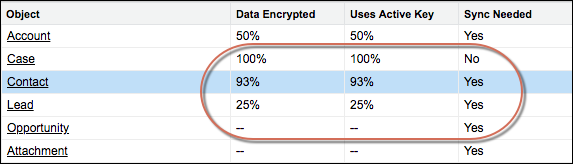
- Objeto – Lista seus objetos padrão e personalizados. Os dados sobre objetos padrão são agregados para todos os objetos padrão de um determinado tipo. Os dados sobre objetos personalizados são listados para cada objeto personalizado.
- Dados criptografados – A porcentagem total de dados criptografados em um objeto. Neste exemplo, 50% de todos os dados em objetos de conta são criptografados.
- Usa chave ativa – A porcentagem dos dados criptografados nesse objeto ou tipo de objeto que foram criptografados com seu material de chave ativa.
- Sincronização necessária – Recomenda se é preciso sincronizar seus dados com o serviço de criptografia em segundo plano. Essa coluna mostra Sim quando você adiciona ou desativa a criptografia em campos, altera o esquema de criptografia de um campo ou gira o material de chave.
Quando os números nas colunas Dados criptografados e Usa chave ativa são iguais e a coluna Sincronização necessária mostra Não, todos os dados criptografados são sincronizados. Neste exemplo, o objeto de caso é sincronizado.
Às vezes, a coluna Sincronização necessária mostra Sim quando as colunas Dados criptografados e Usa chave ativa têm os mesmos valores. Essa combinação de valores acontece quando as configurações ou chaves de política de criptografia mudam desde a última vez que você coletou estatísticas ou sincronizou seus dados. Essa combinação acontece também quando as estatísticas são coletadas para dados criptografados recentemente, mas o objeto não foi sincronizado. No exemplo acima, os objetos Conta, Contato, Lead e Oportunidade atendem a uma ou mais dessas condições.
Um hífen duplo (--) indica que não houve ainda coleta de estatísticas para esse objeto ou tipo de objeto. No exemplo, as estatísticas não foram coletadas para os objetos Oportunidade e Anexo.
Estatísticas de criptografia de banco de dados
Um cartão de Criptografia de banco de dados mostra se a Criptografia de banco de dados está habilitada, se ela usa uma chave ativa ou não e a data em que a chave de Criptografia de banco de dados atual foi ativada.

Modo de exibição de detalhes de criptografia
A Visualização de detalhes de criptografia mostra estatísticas sobre o campo e os dados históricos armazenados em cada categoria de objeto, incluindo o histórico de campo criptografado e as alterações de rastreamento de feed, se ativado.
- Campos
- A guia Campos mostra informações sobre dados de campo em cada objeto.
- Campo – Todos os campos padrão e personalizados criptografáveis no objeto que contêm dadosNota
Nem todos os dados de campo são armazenados no mesmo campo que aparece na UI. Por exemplo, alguns dados de campos Conta pessoal são armazenados nos campos de Contato correspondentes. Se as Contas pessoais estão ativadas, mas os campos criptografados não estão aparecendo no modo de exibição de detalhes da Conta, reúna as estatísticas do objeto Contato e verifique lá.
Da mesma forma, os dados do Chatter são armazenados nos objetos Anexo de feed, Comentário de feed, Escolha de pesquisa de feed, Publicação de feed e Revisão de feed. A página Estatísticas de criptografia lista esses objetos e todos os campos que contêm dados do Chatter criptografados no banco de dados. Alguns campos listados na página Estatísticas de criptografia não estão visíveis na interface do usuário pelo mesmo nome, mas armazenam todos os dados criptografados visíveis na interface do usuário. Consulte Quais campos padrão posso criptografar? para uma lista dos campos criptografados do Chatter.
- Nome de API – O nome de API dos campos que contêm dados.
- Registros criptografados – O número de valores criptografados armazenados em um tipo de campo em todos os objetos de um determinado tipo. Por exemplo, você seleciona o objeto Conta e o número "9" é exibido na coluna Registros criptografados ao lado de Nome da conta. Isso significa que há nove registros criptografados em todos os campos Nome da conta.
- Registros não criptografados – O número de valores em texto simples armazenados em um tipo de campo.
- Status de segredo do locatário misto – Indica se uma combinação de segredos do locatário ativos e arquivados se aplica a dados criptografados em um tipo de campo.
- Esquemas mistos – Indica se uma combinação de esquemas de criptografia determinística e probabilística se aplica a dados criptografados em um tipo de campo.
Nota Para registros criptografados e não criptografados:- A contagem de registros relativa a um campo não inclui valores NULL ou BLANK. Um campo com valores NULL ou BLANK pode mostrar uma contagem de registros diferente (menor) do que o número real de registros.
- A contagem de registros para campos compostos, como Contact.Name ou Contact.Address, pode mostrar uma contagem de registros diferente (maior) do que o número real de registros. A contagem inclui os dois ou mais campos que são contados para cada registro.
- Campo – Todos os campos padrão e personalizados criptografáveis no objeto que contêm dados
- Histórico
- A guia Histórico mostra os dados sobre o histórico do campo e as alterações de rastreamento de feed.
- Campo – Todos os campos padrão e personalizados criptografáveis no objeto que contêm dados.
- Nome de API – O nome de API dos campos que contêm dados.
- Histórico de campo criptografado – O número de valores de histórico de campo criptografado de um tipo de campo em todos os objetos de um dado tipo. Por exemplo, você seleciona o objeto Conta e o número "2" é exibido na coluna Histórico do campo criptografado do Nome da conta, o que significa que o Nome da conta tem dois valores do histórico do campo criptografado.
- Histórico do campo não criptografado – O número de valores de histórico de um campo armazenados em texto simples.
- Rastreamento de feed criptografado – O número de valores de rastreamento de feed criptografados armazenados para um campo.
- Rastreamento de feed não criptografado – O número de valores de rastreamento de feed de um campo armazenados em texto simples.
Práticas recomendadas de uso
Use estas estatísticas para tomar decisões fundamentadas sobre suas tarefas de gerenciamento de chaves.
- Atualizar políticas de criptografia – O modo de exibição de detalhes de estatísticas de criptografia mostra quais campos em um objeto contêm dados criptografados. Use essas informações para avaliar periodicamente se suas políticas de criptografia estão de acordo com a estratégia de criptografia da organização.
- Rotacionar chaves – para criptografar todos os seus dados com seu material de chave ativo, revise o painel de resumo de criptografia no lado esquerdo da página. Se o valor Chave ativa for menor que o valor Dados criptografados, alguns dos dados usarão o material de chave arquivada. Para sincronizar seus dados, clique em Sincronizar ou entre em contato com o Suporte ao cliente da Salesforce.
- Sincronizar dados – A rotação de chaves é uma parte importante de qualquer estratégia de criptografia. Ao fazer a rotação do material de chave, aplique o material de chave ativo aos dados existentes. Para sincronizar seus dados com sua chave ativa, clique em Sincronizar.
Se a criptografia de segundo plano de autoatendimento estiver indisponível, revise as colunas Usa chave ativa e Status de segredo do locatário misto para identificar os campos que incluem dados criptografados com uma chave arquivada. Tome nota desses objetos e campos e, em seguida, entre em contato com o Suporte ao cliente da Salesforce para solicitar o serviço de criptografia em segundo plano. O Suporte ao cliente da Salesforce poderá se concentrar apenas nos objetos e campos que deseja sincronizar, minimizando o processo de criptografia em segundo plano.
