Hantera betrodda URL:er
Specificera de URL:er som du Trustar för att interagera med dina användare och nätverk. Använd CSP-direktiv (Content Security Policy) för att styra vilka typer av resurser Lightning, API:n från tredje part och WebSocket-anslutningar kan läsa in från varje betrodd URL. Om du aktiverade HTTP-sidhuvudet Behörighetspolicy i Sessionsinställningar kan du även styra vilka URL:er som kan komma åt webbläsarfunktioner från Salesforce.
Versioner som krävs
| Tillgängliga i: Salesforce Classic och Lightning Experience |
| Tillgängliga i: Utgåvorna Enterprise, Performance, Developer och Unlimited |
| Användarbehörigheter som krävs för att | |
|---|---|
| Skapa, läsa, uppdatera och ta bort betrodda URL:er: | Anpassa program och Ändra alla data |
För varje betrodd URL i Inställningar kan du specificera CSP-direktiv och Behörighetspolicydirektiv. För att specificera de externa URL:er som användare kan omdirigeras till från Salesforce, se Hantera omdirigeringar till externa URL:er. För att låta externa webbplatser läsa in dina Visualforce-sidor eller undersökningar i en inbäddad ram (iframe), se Ange betrodda domäner för inbäddade ramar.

Efter varje uppdatering av dina betrodda URL:er, kontrollera CSP-sidhuvudstorleken på de relaterade sidorna. Vissa infrastrukturer begränsar den maximala storleken på HTTP-sidhuvuden. Om du tillåter flera domäner att rama in innehåll som servas av din organisation, håll storleken på CSP-sidhuvudet under 12 KB. Salesforce-kunder rapporterar problem när sidhuvudets storlek närmar sig 16 KB, och tredje part lägger ofta till i sidhuvudet under bearbetning.
Lägg till eller redigera en betrodd URL
För varje betrodd URL i Inställningar kan du specificera direktiv för innehållssäkerhetspolicy (CSP) och direktiv för behörighetspolicy. För att hjälpa till att säkra interaktioner med din Experience Cloud-webbplats kan du lägga till Chrome-tillägget som en betrodd URL.
-
I Inställningar, använd rutan Snabbsökning för att hitta och välja Betrodda URL:er.
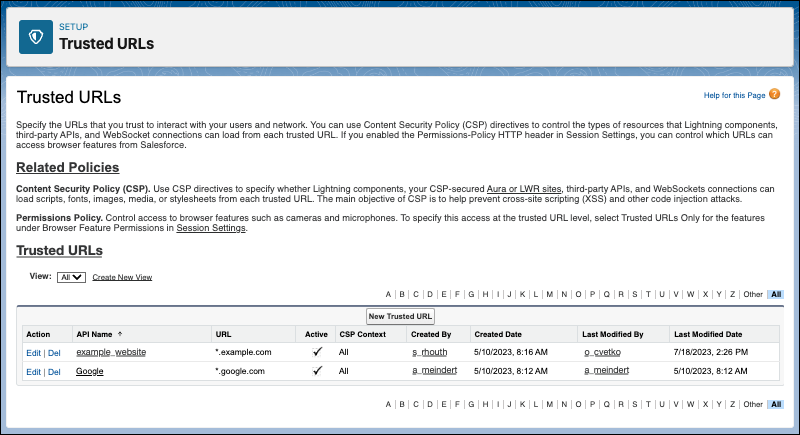
- För att lägga till en ny betrodd URL, klicka på Ny betrodd URL.
- För att redigera en befintlig betrodd URL, klicka på Redigera.
-
Om du lägger till en betrodd URL, ange API-namnet.
Ange endast understreck och alfanumeriska tecken. Namnet måste vara unikt, börja med en bokstav, kan inte innehålla mellanrum, inte sluta med ett understreck samt inte innehålla två understreck i följd.
Om du redigerar API-namnet på en befintlig betrodd URL, granska din kod och uppdatera referenser till det tidigare API-namnet.
-
Redigera eller ange den betrodda URL:en. Följ dessa formateringsriktlinjer baserat på din anslutningstyp:
- Standard-URL:er måste innehålla ett domännamn och kan innehålla en port. Till exempel:
https://example.comellerhttps://example.com:8080. För att minska upprepning, använd en asterisk (*) som jokertecken. Till exempel*.example.com. Se till att du anger en giltig URL som klarar syntaxtestet. Inkludera inte platshållare eller ogiltiga tecken, sommalformed^url.example.comochhttps://{subdomain}.example.com. - API från tredje part måste börja med
https://. Till exempelhttps://example.com. - WebSocket-anslutningar måste börja med
wss://. Till exempelwss://example.com. - Chrome-tillägg måste innehålla ett tilläggs-ID på 32 tecken med formatet
chrome-extension://abcdefghijklmnopabcdefghijklmnop. ID:t kan endast innehålla gemener a–p. Jokertecken stöds inte i Chrome-tilläggs-URI:n.
Anteckning Innan februari 2025 var det möjligt att spara en URL med felaktigt format. Felformaterade URL:er utesluts från skapade CSP HTTP-sidhuvuden. För att hålla din lista över betrodda URL:er korrekt, ta bort poster med felaktigt format. Du kan använda en Apex klass för att hitta alla URL:er med felaktigt format. Se Knowledge-artikeln Identifiera felaktiga betrodda URL:er. - Standard-URL:er måste innehålla ett domännamn och kan innehålla en port. Till exempel:
- Ange eller redigera en beskrivning av den betrodda URL:en om det behövs.
- För att tillfälligt inaktivera den betrodda URL:en, avmarkera Aktiv.
- Specificera minst ett CSP-direktiv eller behörighetspolicydirektiv för den betrodda URL:en och spara sedan dina ändringar.
Specificera CSP-direktiv för en betrodd URL
För att hjälpa till att förhindra attacker med skript för flera webbplatser (XSS) och andra kodinjektioner använder Lightning Innehållsäkerhetspolicy (CSP) för att införa begränsningar för innehåll. Som standard tillåts ramverkets sidhuvuden endast innehåll att läsas in från säkra (HTTPS) URL:er och förbjuder XHR-begäranden från JavaScript. För att använda API från tredje part som gör begäranden till en extern (icke-Salesforce) server eller för att använda en WebSocket-anslutning, lägg till servern som en CSP-betrodd URL.
För att aktivera motsvarande åtkomst för Apex, skapa en fjärrplats.
-
I Inställningar, använd rutan Snabbsökning för att hitta och välja Betrodda URL:er.
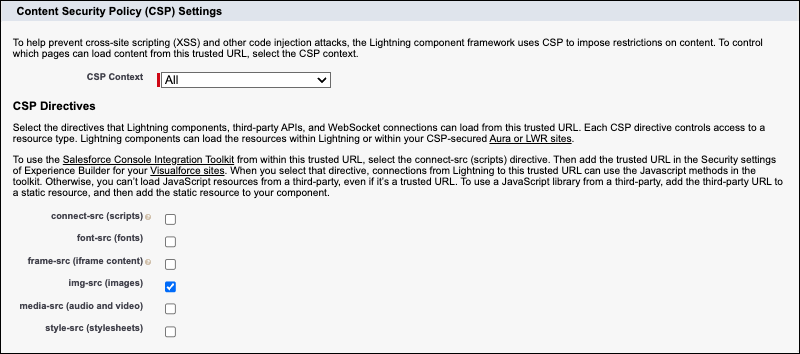
Du definierar CSP-sammanhang och -direktiv i sektionen Inställningar för innehållssäkerhetspolicy (CSP) på sidan Betrodda URL.
-
För att styra vilka sidor som kan läsa in innehåll från denna betrodda URL, välj CSP-sammanhanget.
- För att tillämpa CSP-direktiven för alla sammanhangstyper som stöds, välj Alla. Detta sammanhang är standard.
- För att endast tillämpa CSP-direktiven på Experience Cloud-webbplatser, välj Upplevelsebyggarwebbplatser.
- För att tillämpa CSP-direktiven endast på Lightning Experience-sidor, välj Lightning Experience-sidor.
- För att endast tillämpa CSP-direktiven på dina egna Visualforce-sidor, välj Visualforce Pages.
För egna Visualforce-sidor är innehåll begränsat till CSP-betrodda webbplatser endast om sidans attribut
cspHeaderär inställt tilltrue. Tips För att specificera CSP-direktiv för en URL med två av de tre CSP-sammanhangen, skapa två betrodda URL-poster med olika API-namn.
-
Välj CSP-direktiven för denna betrodda URL. Varje CSP-direktiv styr åtkomst till en resurstyp. Lightning-komponenter kan läsa in resurserna i Lightning eller på dina CSP-säkrade Aura- eller LWR-webbplatser.
Anteckning Storleken på CSP HTTP-sidhuvudet får inte överstiga 512 000 tecken för sammanhanget Upplevelsebyggarwebbplatser. Samma begränsning gäller för Lightning Experience Pages-sammanhanget.
-
För att låta Lightning-komponenter, tredjeparts-API:n och WebSocket-anslutningar läsa in URL:er som använder skriptgränssnitt från denna betrodda URL, välj connect-src (skript).
För att använda Salesforce Console Integration Toolkit inifrån en betrodd URL, lägg även till den betrodda URL:en i säkerhetsinställningarna i Upplevelsebyggaren för dina Visualforce-webbplatser. Det går inte att läsa in JavaScript-resurser från en tredje part, inte ens om det är en betrodd URL.
För att använda ett JavaScript-bibliotek från en tredje part, lägg till biblioteket till en statisk resurs och lägg sedan till den statiska resursen till din komponent.
- För att låta Lightning-komponenter, tredjeparts-API:n och WebSocket-anslutningar läsa in typsnitt från denna betrodda URL, välj font-src (typsnitt).
-
Välj frame-src (iframe-innehåll) för att låta Lightning-komponenter, tredjeparts-API:n och WebSocket-anslutningar läsa in resurser i
<iframe>från denna betrodda URL. - För att låta Lightning-komponenter, tredjeparts-API:n och WebSocket-anslutningar läsa in bilder från denna betrodda URL, välj img-src (bilder). Detta alternativ aktiveras som standard.
- Välj media-src (ljud och video) för att låta Lightning-komponenter, API:n från tredje part och WebSocket-anslutningar läsa in ljud och video från denna betrodda URL.
- För att låta Lightning-komponenter, tredjeparts-API:n och WebSocket-anslutningar läsa in formatmallar från denna betrodda URL, välj style-src (formatmallar).
-
För att låta Lightning-komponenter, tredjeparts-API:n och WebSocket-anslutningar läsa in URL:er som använder skriptgränssnitt från denna betrodda URL, välj connect-src (skript).
Bevilja en betrodd URL-åtkomst till webbläsarfunktioner
Välj behörighetspolicydirektiven för en betrodd URL. Varje direktiv beviljar betrodd URL-åtkomst till en webbläsarfunktion.
För att använda denna funktion, aktivera sidhuvudet Behörighetspolicy i Sessionsinställningar. Det går endast att styra åtkomst till en webbläsarfunktion på betrodd URL-nivå när åtkomst till motsvarande funktion är inställd till Endast betrodda URL:er i sessionsinställningar.
-
Lägg till eller redigera en betrodd URL.
Du beviljar åtkomst till webbläsarfunktioner i sektionen Direktiv för behörighetspolicy på sidan Betrodd URL.
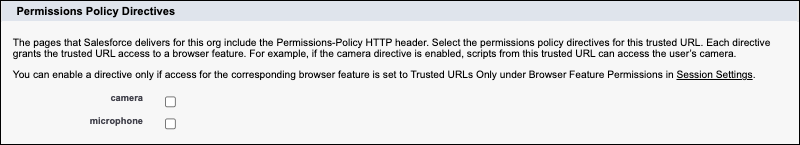
- För att bevilja denna betrodda URL-behörighet till användarens kamera, välj kamera.
- För att bevilja denna betrodda URL-behörighetsåtkomst till användarens kamera, välj mikrofon.
