Configurazione di SSO SAML tra organizzazioni Salesforce o siti Experience Cloud
Se la società distribuisce più organizzazioni Salesforce o siti Experience Cloud, impostare l'accesso Single Sign On SAML in modo che gli utenti possano passare facilmente da uno all'altro. In questa configurazione SSO, una singola organizzazione o un singolo sito che svolge la funzione di provider di identità autentica gli utenti per una o più organizzazioni o uno o più siti nel ruolo di fornitore di servizi. Gli utenti possono accedere a tutte le organizzazioni o a tutti i siti con un solo insieme di credenziali.
Versioni (Edition) richieste
| Disponibile in: Salesforce Classic e Lightning Experience |
L'autenticazione federata è disponibile in: tutte le versioni L'autenticazione delegata è disponibile nelle versioni: Professional Edition, Enterprise Edition, Performance Edition, Unlimited Edition, Developer Edition e Database.com Edition I provider di autenticazione sono disponibili nelle versioni: Professional Edition, Enterprise Edition, Performance Edition, Unlimited Edition e Developer Edition |
La configurazione SSO tra un'organizzazione e un sito è in gran parte analoga alla configurazione SSO tra più organizzazioni, con alcune piccole differenze negli URL endpoint che puntano ai siti.
L'accesso SSO tra più fornitori di servizi utilizza l'architettura hub-and-spoke. Il provider di identità è l'hub di autenticazione al centro. Il provider di identità convalida le credenziali e asserisce l'identità dell'utente agli spoke, ovvero le organizzazioni o i siti che sono i fornitori di servizi.
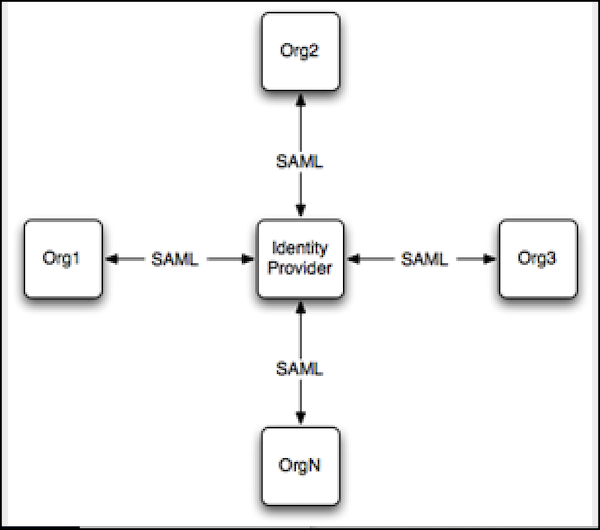
Salesforce supporta l'accesso avviato dal provider di identità e l'accesso avviato dal fornitore di servizi. Per ulteriori informazioni, vedere Flussi Single Sign-On SAML.
Per configurare l'accesso SSO tra più fornitori di servizi Salesforce, eseguire i seguenti passaggi generali.
- Impostare un provider di identità Salesforce.
- Impostare uno o più fornitori di servizi Salesforce.
- Nel provider di identità, integrare i fornitori di servizi come applicazioni connesse.
- Testare la connessione SSO.
Impostazione del provider di identità Salesforce
Configurare un'organizzazione o un sito come provider di identità in modo che svolga la funzione di hub di autenticazione. Per abilitare un sito come provider di identità, completare la procedura descritta di seguito nell'organizzazione in cui è impostato il sito.
- Da Imposta, utilizzare la casella Ricerca veloce per trovare e selezionare Provider di identità.
- Fare clic su Abilita provider di identità.
- Selezionare un certificato che il provider di identità e il fornitore di servizi possono utilizzare per ritenersi affidabili a vicenda. Salesforce crea automaticamente un certificato autofirmato quando l'organizzazione viene abilitata come provider di identità. Per creare il proprio certificato, selezionare Crea un nuovo certificato.
- Salvare il certificato. Se il certificato è stato modificato, fare clic su OK per accettare il messaggio di avviso.
- Nella pagina Provider di identità, fare clic su Scarica certificati. Utilizzarlo per impostare il fornitore di servizi.
-
Ottenere i metadati SAML da condividere con il fornitore di servizi. Utilizzare questi metadati quando si configurano le impostazioni SAML nel fornitore di servizi. Questo passaggio è diverso per le organizzazioni e i siti.
- Se il provider di identità è un'organizzazione, fare clic su Scarica metadati per ottenere i metadati in un file XML. Per ottenere un URL che fa riferimento a un file di metadati XML, copiare l'URL Salesforce Identity elencato in Endpoint Discovery metadati SAML.
- Se il provider di identità è un sito, copiare l'URL identità sito Experience Cloud in Endpoint Discovery metadati SAML.
Impostazione dei fornitori di servizi Salesforce
Configurare le organizzazioni o i siti del fornitore di servizi, ovvero gli spoke che utilizzano l'hub di autenticazione. Eseguire la procedura descritta di seguito nell'organizzazione del fornitore di servizi o nell'organizzazione in cui è abilitato il sito del fornitore di servizi.
- Da Imposta, utilizzare la casella Ricerca veloce per trovare e selezionare Impostazioni Single Sign-On.
- Fare clic su Modifica.
- Per visualizzare le impostazioni SSO SAML, selezionare SAML abilitato e salvare la modifica.
-
In Impostazioni Single Sign-On SAML, fare clic sul pulsante appropriato per creare una configurazione.
- Se il file di metadati XML è stato scaricato dal provider di identità, fare clic su Nuovo da file di metadati. Caricare il file di metadati salvato e fare clic su Crea. Questa opzione utilizza i metadati del file XML per completare le impostazioni SSO.
- Se è stato copiato l'URL Salesforce Identity o l'URL identità sito Experience Cloud dal provider di identità, fare clic su Nuovo da URL metadati. Incollare l'URL e fare clic su Crea. L'opzione legge il file XML nell'URL Salesforce Identity e lo utilizza per completare le impostazioni SSO.
Le opzioni dei metadati compilano le impostazioni SAML richieste, inclusi i campi Emittente, ID entità e URL di accesso provider identità. - Per Certificato provider identità, caricare il certificato scaricato in precedenza dal provider di identità.
- Per Tipo di identità SAML, selezionare L'asserzione contiene l'ID federazione dell'oggetto utente.
- Salvare le impostazioni. Quindi, copiare e salvare l'ID entità dalle pagine Impostazioni Single Sign-On. Questo valore viene condiviso con il provider di identità quando si crea un'applicazione connessa.
-
Dalla stessa pagina, ottenere l'endpoint di accesso SAML da condividere con il provider di identità. Questo passaggio è diverso per le organizzazioni e i siti.
- Per configurare l'organizzazione come fornitore di servizi, copiare l'URL di accesso in La tua organizzazione.
- Per configurare il sito come fornitore di servizi, fare clic sulla freccia del menu a discesa accanto a Per le comunità. Vengono visualizzati gli endpoint SAML del sito. Copiare l'URL di accesso per il sito.
-
Nel fornitore di servizi, aggiungere il provider di identità come servizio di autenticazione.
- Da Imposta, utilizzare la casella Ricerca veloce per trovare e selezionare Dominio personale.
- In Configurazione autenticazione, fare clic su Modifica.
-
Selezionare il servizio di autenticazione per il provider di identità.
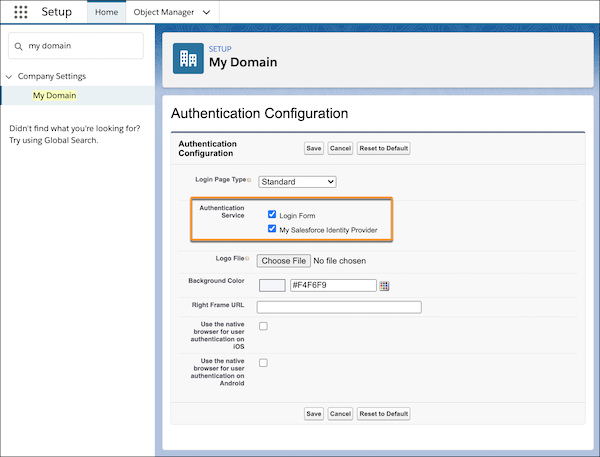
Per impedire agli utenti di eseguire l'accesso direttamente al fornitore di servizi, deselezionare Modulo di accesso. Quando gli utenti passano all'URL di accesso del fornitore di servizi, vengono reindirizzati al provider di identità per l'accesso.
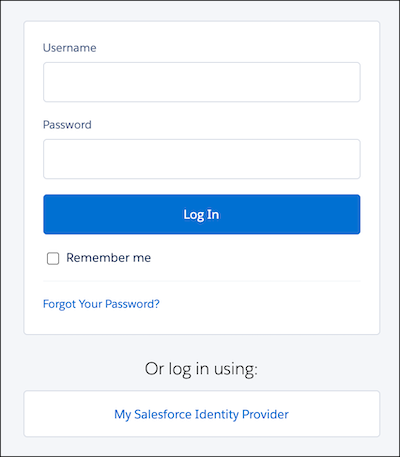
Per consentire agli utenti di accedere direttamente al fornitore di servizi, selezionare Modulo di accesso e il provider di identità desiderato. Con entrambe le opzioni selezionate, il provider di identità viene visualizzato come opzione di accesso nella pagina di accesso del fornitore di servizi. Gli utenti possono decidere se accedere al fornitore di servizi direttamente o tramite SSO.
- Per definire le altre organizzazioni come fornitori di servizi, ripetere questi passaggi. Utilizzare i metadati SAML del provider di identità per completare le impostazioni SSO per i fornitori di servizi.
Integrazione dei fornitori di servizi come applicazioni connesse
Per definire il fornitore di servizi come provider di identità, creare un'applicazione connessa nel provider di identità.
- Da Imposta nel provider di identità, utilizzare la casella Ricerca veloce per trovare e selezionare Impostazioni nella sezione App client esterna.
- Attivare Consenti creazione di applicazioni connesse, se è disattivata.
- Fare clic su Nuova applicazione connessa.
- Completare le informazioni di base dell'applicazione connessa.
-
In Impostazioni app Web, selezionare Abilita SAML. Si ricordano i valori di ID entità e URL di accesso salvati quando è stato configurato il fornitore di servizi? Adesso sono necessari per completare le impostazioni dell'applicazione connessa.
- Per ID entità, incollare l'ID entità del fornitore di servizi.
- Per URL ACS, incollare l'URL di accesso per l'organizzazione o il sito.
- Selezionare ID federazione come Tipo di oggetto.
- Salvare le impostazioni.
- Per concedere ai propri utenti l'accesso a questo fornitore di servizi, fare clic su Gestisci nella pagina delle applicazioni connesse. Selezionare Gestisci profili o Gestisci insiemi di autorizzazioni e aggiungere i profili o gli insiemi di autorizzazioni a cui si desidera accedere dal fornitore di servizi. Per ulteriori informazioni su profili e insiemi di autorizzazioni, vedere Gestione dell'accesso ai dati e Gestione delle altre impostazioni di accesso per un'applicazione connessa.
- Ogni fornitore di servizi necessita della propria applicazione connessa nel provider di identità. Per definire gli altri fornitori di servizi, ripetere questi passaggi.
Prova della connessione Single Sign-On
Mappare un utente test dal provider di identità al fornitore di servizi e verificare che possa accedere con SSO.
-
Creare un utente test nel provider di identità.
- Da Imposta, utilizzare la casella Ricerca veloce per trovare e selezionare Utenti.
- Fare clic su Nuovo utente.
- Completare le informazioni di base dell'utente test e assegnare all'utente un profilo in grado di accedere al fornitore di servizi.
- In Informazioni Single Sign-On, immettere un ID federazione univoco. L'ID federazione può essere qualsiasi valore. Per ulteriori informazioni sull'identificazione e la mappatura degli utenti, vedere Mappatura degli utenti Salesforce al fornitore di servizi SAML.
- Salvare le impostazioni.
- Creare lo stesso utente test nel fornitore di servizi. Per collegare gli utenti, utilizzare lo stesso ID federazione immesso per l'utente test nel provider di identità.
- In un browser in incognito, immettere l'URL di Dominio personale per il provider di identità.
- Accedere al provider di identità come utente test.
- In una nuova scheda del browser in incognito, immettere l'URL di Dominio personale per il fornitore di servizi.
Se l'accesso SSO ha esito positivo, si viene reindirizzati al provider di identità. Poiché è già stata eseguita l'autenticazione, si viene reindirizzati al fornitore di servizi e viene effettuato l'accesso.
