Organisation auswählen
Einstellung des SOAP-API-Aufrufs "login()" auf der Plattform und neue Sicherheitsanforderungen
Veröffentlichungsdatum: Oct 19, 2026
Beschreibung
Aktualisiert am 9. Oktober 2026
Ursprüngliches Veröffentlichungsdatum – 25. August 2025
Wenn Sie die E-Mail mit dem Titel "MASSNAHME ERFORDERLICH: Nicht unterstütztes SOAP API login() für Plattformen aktualisieren" erhalten haben, führt Sie dieser Artikel durch die Identifizierung der Integrationen, die die E-Mail ausgelöst haben.
Neben der bevorstehenden Einstellung des SOAP-API-Aufrufs "login()" werden mehrere Sicherheitsverbesserungen eingeführt, die sich möglicherweise auf Ihre SOAP-Integrationen auswirken. Details zu diesen Änderungen und den entsprechenden Schritten zur Vorbereitung darauf finden Sie in diesem Artikel.
Zusammenfassung der anstehenden Änderungen:
|
Anstehende Änderungen für den SOAP-API-Aufruf "login()" |
Geplantes Datum |
Was ändert sich? |
Empfohlene Aktionen |
|
1. Dezember 2026 |
SOAP login() ist nur erfolgreich, wenn dem Benutzer die Benutzerberechtigung Beliebige API-Authentifizierung verwenden zugewiesen ist. Ohne diese Berechtigung schlägt die Anforderung fehl. Bereits Standardeinstellung in neuen Organisationen, wird an diesem Datum in allen Organisationen/Umgebungen erzwungen. Versionsaktualisierung: Weisen Sie die Berechtigung "Beliebige API-Authentifizierung verwenden" für SOAP login() zu. |
Weisen Sie allen Benutzern, die auf den Vorgang SOAP login() zugreifen, die Berechtigung Beliebige API-Authentifizierung verwenden über einen Berechtigungssatz oder ein Profil zu. | |
|
Bei einem breiten IP-Bereich ist ein Sicherheitstoken erforderlich |
15. Dezember 2026 (Sandbox-Instanzen)/31. Januar 2027 (Produktion): |
Wenn die Organisation oder das Profil einen breiten IP-Bereich für die Anmeldung aufweist – größer als /8 bei IPv4 (16.777.216 Adressen) oder /29 bei IPv6 (299 Adressen), ist für SOAP login() ein Sicherheitstoken (oder mTLS) erforderlich. Versuche mit Benutzername und Kennwort allein schlagen fehl (TOKEN_REQUIRED/1502). Versionsaktualisierung: Sicherheitsausbesserung für den SOAP-API-Aufruf "login()" (Testlauf im Oktober 2026). |
Bevorzugt: Migration zu externer Client-Anwendung und OAuth. Hängen Sie das Sicherheitstoken an das Kennwort an oder schränken Sie den IP-Bereich ein, sodass er nicht mehr so weit gefasst ist. Nehmen Sie den Test über die Versionsaktualisierung vor. |
|
Deaktiviert bei Nichtverwendung innerhalb von 6 Monaten |
15. Dezember 2026 (Sandbox-Instanzen)/31. Januar 2027 (Produktion): |
SOAP login() wurde in Produktionsorganisationen (und deren Sandbox-Instanzen) deaktiviert, in denen SOAP login() innerhalb der letzten 6 Monate nicht mehr verwendet wurde. Neue Organisationen: diese Funktion ist deaktiviert, wenn sie nie verwendet wurde. Bei einem Aufruf an beliebiger Stelle innerhalb der Organisation bleibt dies aktiviert. Seltene Aufträge (jährlich, Notfallwiederherstellung, saisonal) können inaktiv erscheinen und anschließend fehlschlagen. |
Überprüfen Sie den Anmeldeverlauf/die API-Gesamtnutzung für SOAP login(). Fragen Sie Inhaber/ISVs nach seltenen Aufträgen. Migrieren Sie diese Integrationen zu externen Client-Anwendungen (ECA) und OAuth (oder behalten Sie die Live-Methode SOAP login() bei, wenn Sie diese bis zur Einführung von Summer '27 aufrechterhalten müssen). |
|
Summer '27 |
SOAP login() wird in den Versionen 31.0–64.0 entfernt. Aufrufe schlagen fehl (Endpunkt deaktiviert). In Version 65.0 und höher bereits nicht mehr verfügbar. Wird in Organisationen, die mit Winter '26 oder höher erstellt werden, standardmäßig deaktiviert. Versionsaktualisierung: SOAP-API-Aufruf "login()" in den SOAP-API-Versionen 31.0 bis 64.0 wird eingestellt. |
Migrieren Sie alle SOAP login()-Clients vor der Aktualisierung auf Summer '27 zu externen Client-Anwendungen und OAuth 2.0. Aktivieren Sie den Testlauf für die Einstellung, um die Deaktivierung zu simulieren. |
Welchen Status hat der SOAP-API-Aufruf "login()"?
Vollständige Einstellung (API-Version 31.0–64.0): Salesforce stellt den SOAP-API-Aufruf "login()" in den API-Versionen 31.0 bis 64.0 ab der Version Summer '27 ein. Nach der Aktualisierung Ihrer Organisation auf die Version Summer '27 werden Aufruf von "login()" mit diesen API-Versionen nicht mehr unterstützt und funktionieren nicht mehr. Wenn Sie Ihre externen Anwendungen weiterhin authentifizieren möchten, empfiehlt es sich, zu externen Client-Anwendungen und OAuth zu migrieren. Weitere Informationen finden Sie in diesem Versionshinweis.
-
Der SOAP-API-Vorgang "login()" in den API-Versionen 31.0 bis 64.0 wird derzeit unterstützt.
-
Der SOAP-API-Vorgang "login()" ist in den API-Versionen 65.0 und höher nicht verfügbar. Weitere Informationen finden Sie in diesem Versionshinweis.
-
SOAP API login() ist in Organisationen, die in Winter '26 oder höher erstellt werden, standardmäßig deaktiviert. Ein Administrator muss den SOAP-API-Aufruf "login()" in diesen Organisationen aktivieren, bevor er verwendet werden kann. Weitere Informationen finden Sie in diesem Versionshinweis und in der Dokumentation.
"Beliebige API-Authentifizierung verwenden" erforderlich: Eine zusätzliche Administratorsteuerungsfunktion ist vorhanden, um die Verwendung des SOAP-API-Aufrufs "login()" abzusichern. Wenn der SOAP-API-Aufruf "login()" in einer Organisation aktiviert wird, müssen die Benutzer über die Benutzerberechtigung "Beliebige API-Authentifizierung verwenden" verfügen, um sich erfolgreich authentifizieren zu können. Weitere Informationen finden Sie in diesem Versionshinweis und in der Dokumentation. Wenn die Benutzerberechtigung "Beliebige API-Authentifizierung verwenden" fehlt, wird die SOAP-API-Anforderung "login()" mit der Fehlermeldung INSUFFICIENT_ACCESS abgelehnt.
Ab 15. Dezember 2026 gilt für Sandbox-Instanzen und ab 31. Januar 2027 für Produktionsumgebungen Folgendes:
- Für den SOAP-API-Aufruf "login()" über einen breiten IP-Bereich für die Anmeldung ist ein API-Sicherheitstoken erforderlich. Ein breiter Bereich umfasst mehr als /8 IPv4 (16.777.216 Adressen) oder /29 IPv6 (299 Adressen) und kann auf Organisationsebene (Netzwerkzugriff) oder in einem Benutzerprofil (IP-Bereiche für die Anmeldung) festgelegt werden. Ohne Token (oder mTLS, siehe Hochladen eines Zertifikats zur gegenseitigen Authentifizierung) schlägt die Anmeldung fehl. Im Anmeldeverlauf wird der Ergebniscode 1502/TOKEN_REQUIRED aufgezeichnet.
- Der SOAP-API-Aufruf "login()" wird in Organisationen ohne SOAP login()-Aktivität in den letzten 6 Monaten deaktiviert. Es handelt sich hierbei um eine einmalige Überprüfung während der Einführung, nicht um einen fortlaufenden Prozess. Wenn in den vergangenen 6 Monaten ein einzelner Aufruf durch einen beliebigen Benutzer erfolgt ist, bleibt SOAP login() in der Organisation aktiviert. Nach der Deaktivierung schlägt SOAP login() fehl. Überprüfen Sie selten ausgeführte Aufträge (jährliche, saisonale, Notfallwiederherstellung) vor dem Datum und migrieren Sie diese zu externen Client-Anwendungen und OAuth.
Warum wird der SOAP-API-Vorgang "login()" eingestellt?
Damit Kunden in der aktuellen Bedrohungslandschaft beim Schützen ihrer Salesforce-Accounts geholfen wird, führt Salesforce einen standardmäßig sicheren Status zum Authentifizieren externer Anwendungen ein. Der SOAP-API-Aufruf "login()" bietet diesen Status nicht und wird eingestellt. Daher müssen Anwendungen, die den SOAP-API-Aufuf "login()" verwenden, zu externen Client-Anwendungen und OAuth migrieren.
Lösung
Worauf wirkt sich diese Einstellung des SOAP-API-Vorgangs "login()" aus?
Diese Einstellung wirkt sich auf alle Codes, Pakete, Anwendungen oder Integrationen aus, die sich mithilfe des SOAP-API-Vorgangs "login()" bei einer Salesforce-Organisation authentifizieren.
Im Geltungsbereich:
-
SOAP-API-Aufrufe vom Typ "login()" für "/services/Soap/c/<v>/" (Enterprise WSDL) und "/services/Soap/u/<v>/" (Partner WSDL), wobei "<v>" für die API-Version 31.0–64.0 steht.
Nicht im Geltungsbereich:
-
Die Setup-Seite "/soap/wsdl.jsp" (wird zum Herunterladen von WSDLs verwendet)
-
Abfrageparameter der WSDL-Version des verwalteten Pakets wie "ver_<package>=<n>"
Welche Salesforce-Funktionen sind von der Einstellung des SOAP-API-Aufrufs "login()" betroffen?
Die folgenden Funktionen verwenden den SOAP-API-Aufrufe "login()". Den Produktteams ist die Einstellung des SOAP-API-Aufrufs "login()" bekannt.
-
Organisationsübergreifender Salesforce Connect-Adapter (Details finden Sie in diesem Versionshinweis).
-
Der CRMA-Konnektor wird vor der Einstellung des SOAP-API-Aufrufs "login()" zu einem anderen Produkt migriert.
Diese Funktionen sind auch in neuen Organisationen betroffen, in denen der SOAP-API-Aufruf "login()" standardmäßig deaktiviert ist. Stellen Sie sicher, dass der SOAP-API-Aufruf "login()" gemäß den Anweisungen in diesem Versionshinweis und der Dokumentation aktiviert wird.
Was passiert, wenn ich keine Maßnahmen ergreife?
Wenn Sie bis zum Einstellungsdatum zur Einführung der Version Summer '27 kein Upgrade der Komponenten und Anwendungen vornehmen, die den SOAP-API-Aufruf "login()" verwenden, werden diese nicht bei Ihrer Salesforce-Organisation authentifiziert und bei allen nachfolgenden API-Aufrufen, die von diesen Komponenten und Anwendungen vorgenommen werden, tritt ein Fehler auf.
Vor der Einführung von Summer '27 können die zusätzlichen Sicherheitsanforderungen vom 15. Dezember 2026 (Sandbox) bzw. 31. Januar 2027 (Produktion) ebenfalls den SOAP-API-Aufruf "login()" unterbinden: Anmeldungen aus einem breiten IP-Bereich ohne Sicherheitstoken schlagen fehl, und eine einmalige Überprüfung deaktiviert den SOAP-API-Aufruf "login()" in Organisationen, in denen der SOAP-API-Aufruf "login()" in den letzten sechs Monaten nicht mehr verwendet wurde.
Welche Maßnahmen müssen ergriffen werden?
-
Identifizieren Sie die Komponenten und Anwendungen, die den SOAP-API-Aufruf "login()" zum Authentifizieren bei Ihrer Organisation verwenden.
-
Wenden Sie sich an die Entwickler und Anbieter, um zu bestimmten, ob die Komponenten und Anwendungen den SOAP-API-Aufruf "login()" verwenden.
-
Verwenden Sie den Anmeldeverlauf, um Anwendungen zu identifizieren, die SOAP-API-Aufrufe vom Typ "login()" vornehmen. Prüfen Sie, welche Benutzernamen angemeldet sind, und wenden Sie sich an diese Benutzer, um die Anwendung zu identifizieren.
-
Verwenden Sie das EventLogFile-Objekt der gesamten API-Nutzung, um Anwendungen zu identifizieren, die sich mithilfe des SOAP-API-Aufrufs "login()" bei API-Aufrufen authentifizieren, die diese Anwendungen vornehmen. Obwohl der Anmeldeverlauf der primäre Identifikationspfad ist, kann das EventLogFile-Objekt der gesamten API-Nutzung zusätzliche Informationen bieten, um Ihnen beim Identifizieren von Anwendungen zu helfen.
-
Wenn Sie die Komponente oder Anwendung benutzerdefiniert entwickelt haben, nehmen Sie ein Upgrade vor, um externe Client-Anwendungen und OAuth zum Authentifizieren zu verwenden.
- Verwenden Sie bei der Server-zu-Server- oder Headless-Integration den OAuth 2.0-JWT-Bearer-Flow oder den OAuth 2.0-Flow für Client-Anmeldeinformationen.
- Verwenden Sie bei der browserbasierten oder benutzergesteuerten Integration den OAuth 2.0-Webserver-Flow.
- Wenn die Komponente oder Anwendung von einem Drittanbieter stammt, wenden Sie sich an den Anbieter, um ein Upgrade auf die Version vorzunehmen, die externe Client-Anwendungen und OAuth unterstützt.
- Weisen Sie allen Benutzern, die sich während der Ausführung des Vorgangs über SOAP login() authentifizieren müssen, die Berechtigung "Beliebige API-Authentifizierung verwenden" zu. Verwenden Sie Tools wie Setup mit Agentforce, um aktive Benutzer, für die die API aktiviert wurde und denen diese Berechtigung noch nicht zugewiesen ist, schnell zu ermitteln.
- Vor dem 15. Dezember 2026 (Sandbox-Instanzen)/31. Januar 2027 (Produktion) gilt Folgendes:
-
Wenn Sie SOAP login() von einem breiten IP-Bereich aus ohne Sicherheitstoken verwenden, migrieren Sie entweder zu externen Client-Anwendungen und OAuth (siehe Übersicht zu externen Client-Anwendungen), hängen Sie das Sicherheitstoken des Benutzers an das Kennwort an (siehe "Mein Sicherheitstoken zurücksetzen") oder schränken Sie den IP-Bereich so ein, dass er nicht mehr zu umfangreich ist (siehe "Salesforce-Netzwerkzugriff" und "Profilbasierte IP-Einschränkungen").
- Falls in Ihrer Organisation in den letzten sechs Monaten keine Aktivität in Bezug auf den SOAP-Aufruf "login()" verzeichnet wurde, überprüfen Sie, ob es Integrationen gibt, die nur selten ausgeführt werden und für die der SOAP-Aufruf "login()" weiterhin erforderlich ist. Ist dies der Fall, sollten Sie diese vor der einmaligen Überprüfung zu externen Client-Anwendungen und OAuth migrieren. Nach der Deaktivierung schlagen diese SOAP login()-Aufrufe fehl.
-
Verwenden des Anmeldeverlaufs zum Identifizieren von Anwendungen, die SOAP-API-Aufrufe vom Typ "login()" vornehmen
Wenn Sie SOAP-API-Aufrufe vom Typ "login()" identifizieren möchten, die von Anwendungen vorgenommen werden, wechseln Sie unter "Setup" zur Seite "Anmeldeverlauf". Sie können die Einträge online überprüfen oder sie in einer CSV-Datei herunterladen.
Suchen Sie nach Einträgen mit:
-
Anmeldetyp "Other Apex API" oder "Partner Product" und
-
Anmeldeuntertyp "SOAP API" und
-
API-Typ "SOAP Enterprise", "SOAP Partner" oder "SOAP Tooling"
Diese Einträge stellen SOAP-API-Aufrufe vom Typ "login()" von Anwendungen dar, die migriert werden müssen. Wenden Sie sich an den im Feld "Benutzername" aufgeführten Benutzer, um die Anwendung zu identifizieren.
Im Feld "Anwendung" wird "N/V" angezeigt, um anzugeben, dass der SOAP-Client nicht an eine verbundene Anwendung oder eine externe Client-Anwendung gebunden ist. Dieser Eintrag ist für die Integrationen vorgesehen, die Ziel dieser Einstellung sind. Unter "Daten" fehlen keine Daten.
Verwenden Sie das EventLogFile-Objekt der gesamten API-Nutzung, um Anwendungen zu identifizieren, die sich mithilfe des SOAP-API-Aufrufs "login()" bei API-Aufrufen authentifiziert haben.
Zusätzlich zur Verwendung des Anmeldeverlaufs können Sie Anwendungen identifizieren, die den SOAP-API-Aufruf "login()" zum Authentifizieren über die vorgenommenen API-Aufrufe verwenden, indem Sie die API-Ereignisse im EventLogFile-Objekt der gesamten API-Nutzung überprüfen, die SOAP-, REST-, Bulk-, ApexREST- und ApexSOAP-API-Aktivitäten melden.
Alle Benutzer verfügen über Zugriff auf die letzten 24 Stunden des EventLogFile-Objekts der gesamten API-Nutzung. Wenn Sie die Ereignisüberwachung erworben und aktiviert haben, verfügen Sie über Zugriff auf die letzten 30 Tage. Sie können den Aufbewahrungszeitraum in den Einstellungen für die Ereignisüberwachung oder mithilfe der EventSettings-Metadaten-API auf bis zu 1 Jahr erhöhen.
Wenn Sie die API-Ereignisse überprüfen möchten, laden Sie sie mithilfe einer der folgenden Methoden in CSV-Dateien herunter.
-
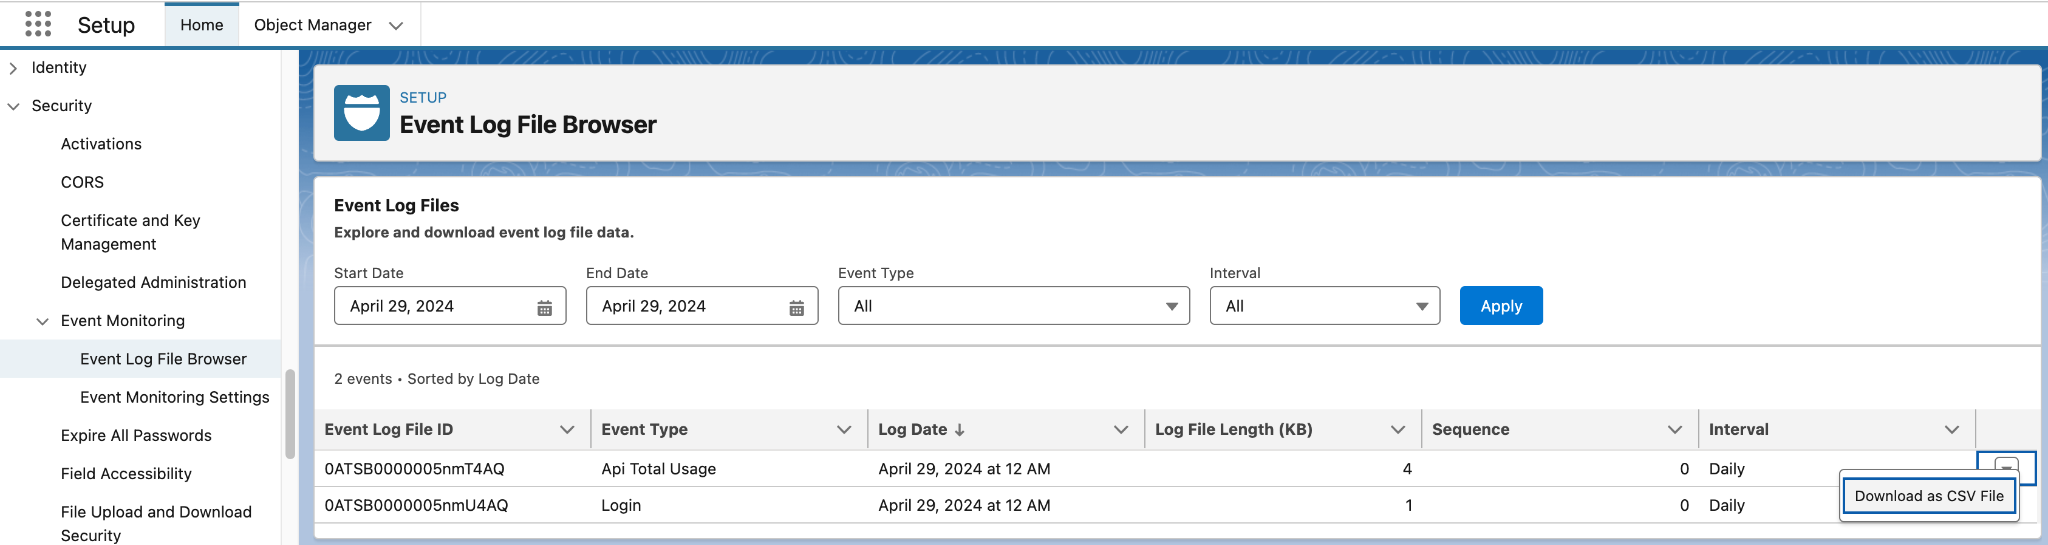
Wechseln Sie unter "Setup" zu "Sicherheit" → "Ereignisüberwachung" → "Ereignisprotokolldatei-Browser". Verwenden Sie den Ereignisprotokolldatei-Browser, um die EventLogFiles der gesamten API-Nutzung zu finden. Laden Sie die einzelnen Protokolldateien als CSV-Dateien herunter, um die API-Ereignisse anzuzeigen.
-
Laden Sie die EventLogFiles der gesamten API-Nutzung mithilfe dieses Tools täglich herunter. Dabei handelt es sich um ein Python-Skript, das die Daten der letzten 24 Stunden in den Protokolldateien abruft und die Ereignisse in CSV-Dateien herunterlädt. Das Python-Skript verwendet die Salesforce CLI zum Authentifizieren und Abrufen von Daten.
-
Verwenden Sie manuell einen Client wie Salesforce CLI, um eine SOQL-Abfrage für das EventLogFile-Objekt der gesamten API-Nutzung auszuführen.
sf data query -q "SELECT Id, LogFile, EventType, CreatedDate FROM EventLogFile WHERE EventType IN ('ApiTotalUsage')" -o <Ihr-Benutzername>Führen Sie für jedes Ergebnis eine REST-API-Anforderung mit den Endpunkten im Abfrageergebnis aus, um die Ereignisprotokolldaten in dieser Ereignisprotokolldatei abzurufen.
/services/data/v65.0/sobjects/EventLogFile/0AT3i000005vXpWGAU/LogFileFügen Sie den Antworttext in eine Anwendung ein, um die Ereignisprotokolldaten als CSV-Datei zu untersuchen.
Die API-Ereignisse in den Protokolldateien geben Authentifizierungsaufrufe für den SOAP-API-Aufruf "login()" an. Diese Aufrufe entsprechen den SOAP-API-Aufrufen vom Typ "login()", die in Setup auf der Seite "Anmeldeverlauf" aufgeführt sind. Suchen Sie nach diesen folgenden Einträgen.
-
Feld "API_FAMILY": SOAP
-
Feld "API_RESOURCE": login
-
Feld "USER_NAME": Benutzer, den die Anwendung authentifiziert hat
-
Feld "CLIENT_NAME": optionale Kopfzeile, die Client-Anwendungen ausfüllen, um sich selbst zu identifizieren
Überprüfen Sie alle Ereignisse der gesamten API-Nutzung, die ein leeres Feld "CONNECTED_APP_ID" aufweisen, was angibt, dass die Anwendung mit dem SOAP-API-Aufruf "login()" oder einer Sitzung authentifiziert wurde. Wenden Sie sich an diesen Benutzer, um die Anwendung zu identifizieren und zu bestimmen, ob die Anwendung den SOAP API-Aufruf "login()" verwendet.
|
CONNECTED_APP_ID |
API-Aufruf authentifiziert mit …. |
|
Leer |
SOAP API-Aufruf "login()" oder Sitzung |
|
Ausgefüllt |
ID der verbundenen Anwendung (Präfix 0H4) oder externer Client-Anwendung (Präfix 0xI) |
Wenden Sie sich an diesen Benutzer, um die Anwendung zu identifizieren, und untersuchen Sie dann, ob die Anwendung den SOAP API-Aufruf "login()" verwendet.
Kann ich die Erzwingung der Einstellung des SOAP-API-Aufrufs "login()" in meiner Organisation testen?
Ja. Verwenden Sie zunächst eine Sandbox, um Integrationen zu testen, die migriert wurden. Suchen Sie in Setup unter "Versionsaktualisierungen" nach der Versionsaktualisierungskarte "Einstellung von SOAP API login()". Wählen Sie Aktualisierung anzeigen aus. Wählen Sie Testlauf aktivieren aus. Diese Funktion blockiert alle SOAP-API-Aufrufe vom Typ "login()" für die Organisation, wobei dieselbe Antwort zurückgegebenen wird, als wäre die Einstellung offiziell erzwungen worden. Wenn Sie den SOAP-API-Aufruf "login()" erneut aktivieren möchten, wählen Sie Testlauf deaktivieren aus.
Beim Aktivieren eines Testlaufs in der Produktion werden alle SOAP-API-Aufrufe vom Typ "login()" für die Dauer des Tests blockiert, wobei bei allen Integrationen, die noch nicht migriert wurden, ein Fehler auftritt.
Wo erhalte ich weitere Informationen zu externen Client-Anwendungen?
Verwenden Sie diesen Trail, um zu erfahren, wie Sie mit externen Client-Anwendungen Integrationen erstellen können.
Sollten Sie Fragen haben, sehen Sie in der Salesforce-Hilfe nach oder wenden Sie sich an Ihr Salesforce-Accountteam. Unter Einstellungen von Salesforce-Produkten und -Funktionen können Sie alle aktuellen und vergangenen Einstellungen anzeigen.
Weitere Informationen zur Vorgehensweise von Salesforce bei der Einstellung von Produkten und Funktionen erfahren Sie in der Philosophie zur Einstellung von Produkten und Funktionen.
FAQ
Frage: Ich habe eine E-Mail mit dem Titel "MASSNAHME ERFORDERLICH erhalten: Nicht unterstütztes login() für Plattformen aktualisieren", aber SOAP API login() ist in meiner Organisation deaktiviert. Warum habe ich diese E-Mail erhalten?
Antwort: Die E-Mail wird an Organisationen gesendet, bei denen die Verwendung des SOAP-API-Aufrufs "login()" innerhalb des in der E-Mail angegebenen Zeitraums erkannt wurde. Wenn die Organisation den SOAP-API-Aufruf "login()" während oder nach diesem Zeitraum deaktiviert hat, lösen SOAP-API-Aufrufe vom Typ "login()", die während des Zeitraums vor dem Deaktivieren des SOAP-API-Aufrufs "login()" erkannt wurden, die E-Mail aus.
Zusätzliche Ressourcen
Ereignisprotokolldatei-Browser
Hochladen eines Zertifikats zur gegenseitigen Authentifizierung
Nummer des Knowledge-Artikels
005132110
Konnten Sie Ihr Problem mithilfe dieses Artikels lösen?
Geben Sie uns Feedback, damit wir uns verbessern können.
