Usted está aquí:
Agregar un cliente de API en B2C Commerce
Los administradores de cuentas pueden utilizar Account Manager para crear clientes de API. Para acceder a Salesforce Commerce API (Shopper Commerce API (SCAPI)) u Open Commerce API (OCAPI), debe utilizar un cliente de API. Agregue la identificación de cliente de API a las URL que utiliza para acceder a estas API. También se requiere un cliente de API para utilizar la API On-Demand Sandbox.
No puede usar la misma identificación de cliente para la API de B2C Commerce (SCAPI) y OCAPI. Cada marco de API requiere su propia identificación de cliente. Una identificación de cliente de API destinada a OCAPI no debe tener asignado el rol "Salesforce Commerce API".
- Inicie sesión en Account Manager.
-
Haga clic en Cliente de API.
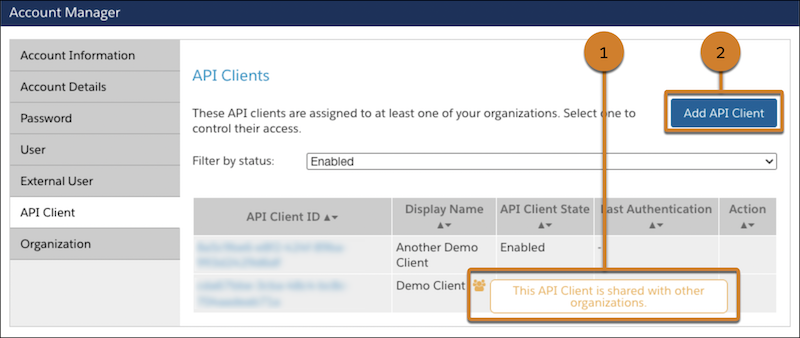
Se abrirá la página Clientes de API, donde verá una lista de los clientes de API. La página muestra la identificación de cliente de API, el nombre de visualización y el estado de cada cliente. Si un cliente de API se comparte entre varias organizaciones, el nombre para mostrar tiene un ícono indicador (1). También se muestran advertencias para los clientes de API compartidos en la página Detalles del cliente de API y al guardar los cambios. Account Manager recomienda limitar los clientes de API a una organización. Para obtener más información, consulte Actualizaciones de seguridad para clientes de API de Account Manager asignados a varias organizaciones para B2C Commerce.
-
Haga clic en Agregar cliente de API (2) para abrir la página Agregar cliente de API.
- En el campo Nombre de visualización, ingrese el nombre de visualización del cliente.
-
En el campo Contraseña, ingrese la contraseña.
Requisitos mínimos para la contraseña:
- Debe incluir al menos 12 caracteres. (Puede configurar el número de caracteres obligatorios en el nivel de organización. El número siempre debe ser igual a 12 o mayor que este).
- Debe incluir tres de cuatro: números, símbolos, minúsculas, mayúsculas.
- No puede incluir parte de su nombre, nombre de usuario o identificador único universal (UUID).
-
En el campo Confirmar contraseña, vuelva a ingresar la contraseña.
La sección Control de acceso indica el estado del cliente de API.
-
En la sección Tipo de autenticación de cliente, seleccione un tipo de autenticación.
- Confidencial: Adecuado para aplicaciones que se ejecutan en servidores o plataformas capaces de almacenar de forma segura un secreto de cliente.
- Público: Adecuado para entornos en los que no se puede ocultar un secreto, como aplicaciones web de una sola página o aplicaciones nativas móviles y de escritorio. Utiliza la clave de prueba para el intercambio de códigos (PKCE) para intercambiar tokens de OAuth de forma segura. En el caso de los clientes de API públicas, no puede asignar un rol, establecer una contraseña ni utilizar una clave pública JWT.
-
En la sección Organizaciones, haga clic en Agregar.
Se abrirá la página Asignar organizaciones.
-
En la página Asignar organizaciones haga lo siguiente:
- Busque organizaciones.
- Para agregar el cliente de API a una organización, seleccione la casilla de verificación de la organización (cada cliente de API debe pertenecer a una o más organizaciones).
- Haga clic en Agregar.
-
(Opcional) Para asignar roles al cliente de API, en la sección Roles, haga clic en Agregar.
- Asignación de roles de Account Manager: Busque y seleccione roles como Administrador de cuentas o Administrador de API.
- Asignación del rol de API de Salesforce Commerce: Para permitir que el cliente de API acceda a Salesforce Commerce API (SCAPI), busque y seleccione el rol Salesforce Commerce API. Seleccione el ícono de filtro para especificar el alcance del rol requerido. En la pestaña Agregar filtros de instancia, seleccione una organización. Ingrese y seleccione los nombres de las instancias a las que desea acceder. Haga clic en Agregar.
- (Opcional) Para utilizar un token web JSON (JWT) para autenticar el cliente de API en lugar de utilizar una contraseña, proporcione una clave pública de JWT para el cliente en el campo JWT. Ingrese un certificado con formato PEM o una clave pública RSA codificada en Base64, con o sin encabezados. El sistema comprueba el formato correcto y la validez del material criptográfico. Para utilizar el formato de token de acceso, agregue un JWT.
-
(Opcional) Para acceder a los recursos de B2C Commerce mediante OAuth2 con un cliente de API, proporcione valores en la sección OpenID Connect.
Se necesita el formato de token de acceso JWT. No se admite UUID.
-
Haga clic en Guardar.
Account Manager crea el cliente de API.
Recursos adicionales
