Konfigurieren der Authentifizierungsserver-Zertifikatverankerung
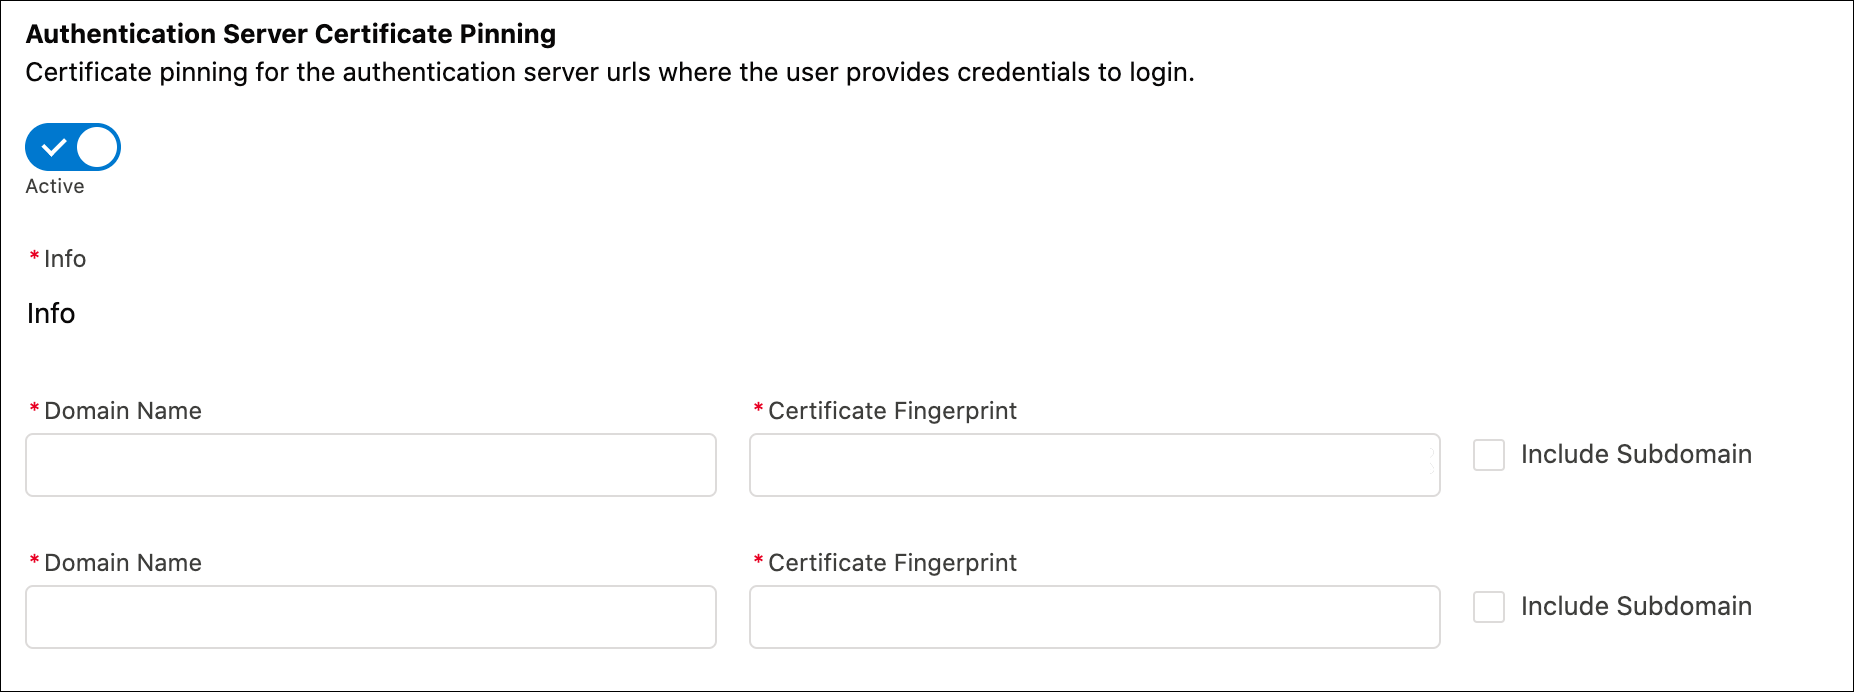
Geben Sie den Domänennamen und den Zertifikat-Fingerabdruck an, um die Authentifizierungsserver-Zertifikatverankerung zu konfigurieren.
Erforderliche Editionen
Erforderliche Benutzerberechtigungen
Erstellen und Ändern der Einstellungen für die erweiterte Sicherheit der mobilen Anwendung:
Verwalten der erweiterten Sicherheit der mobilen Anwendung
UND
Metadaten modifizieren
Aktivieren Sie auf der Setup-Benutzeroberfläche für mobile Sicherheit die Option Authentifizierungsserverzertifikatsverankerung.
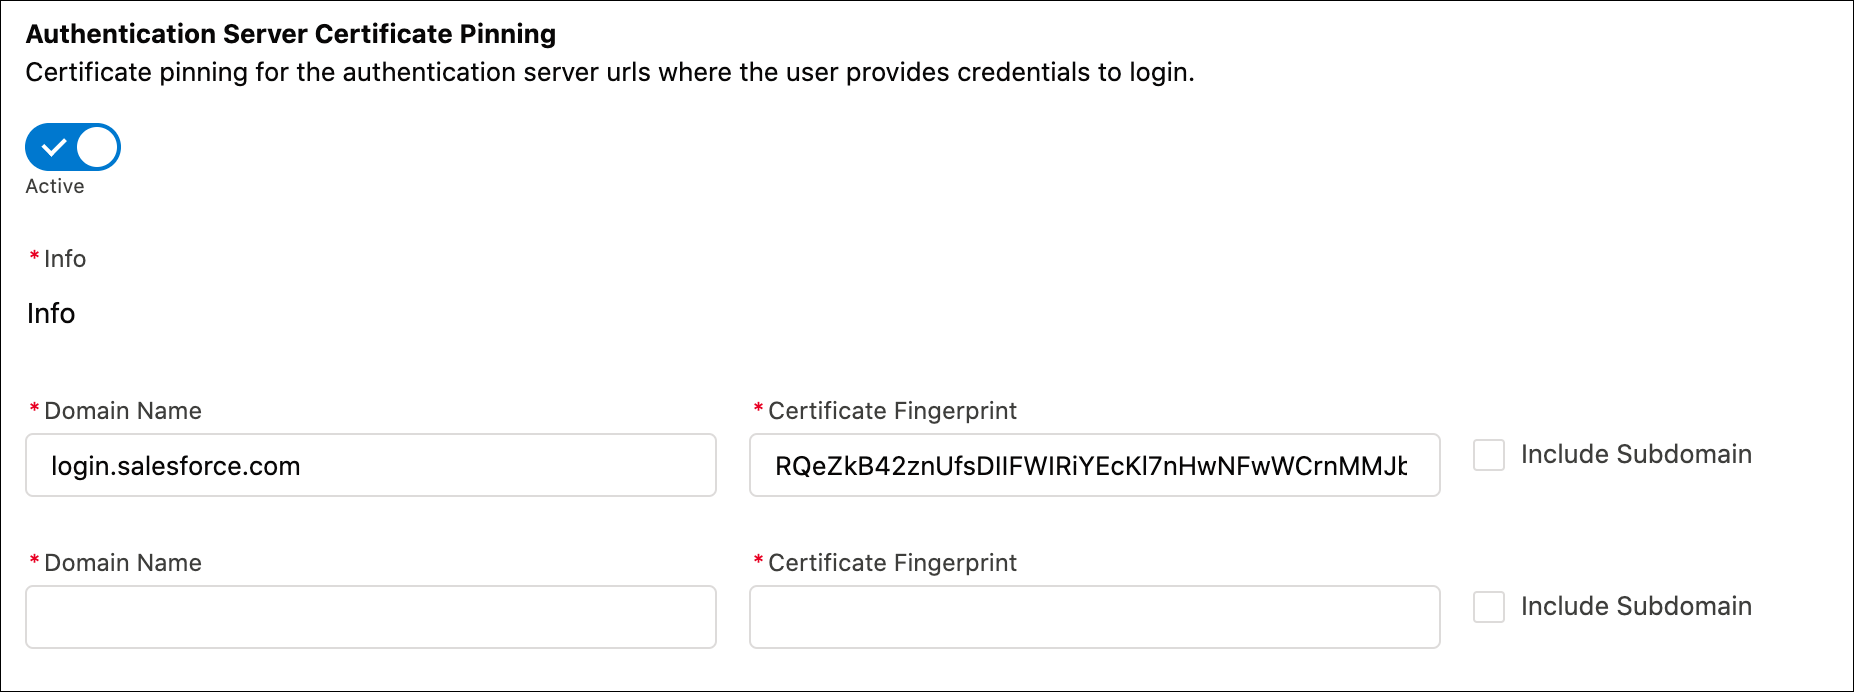
Geben Sie im Feld Domänenname den Domänennamen für den Server ein, für den Sie das Zertifikat verankern möchten. Beispiel: https://login.salesforce.com.
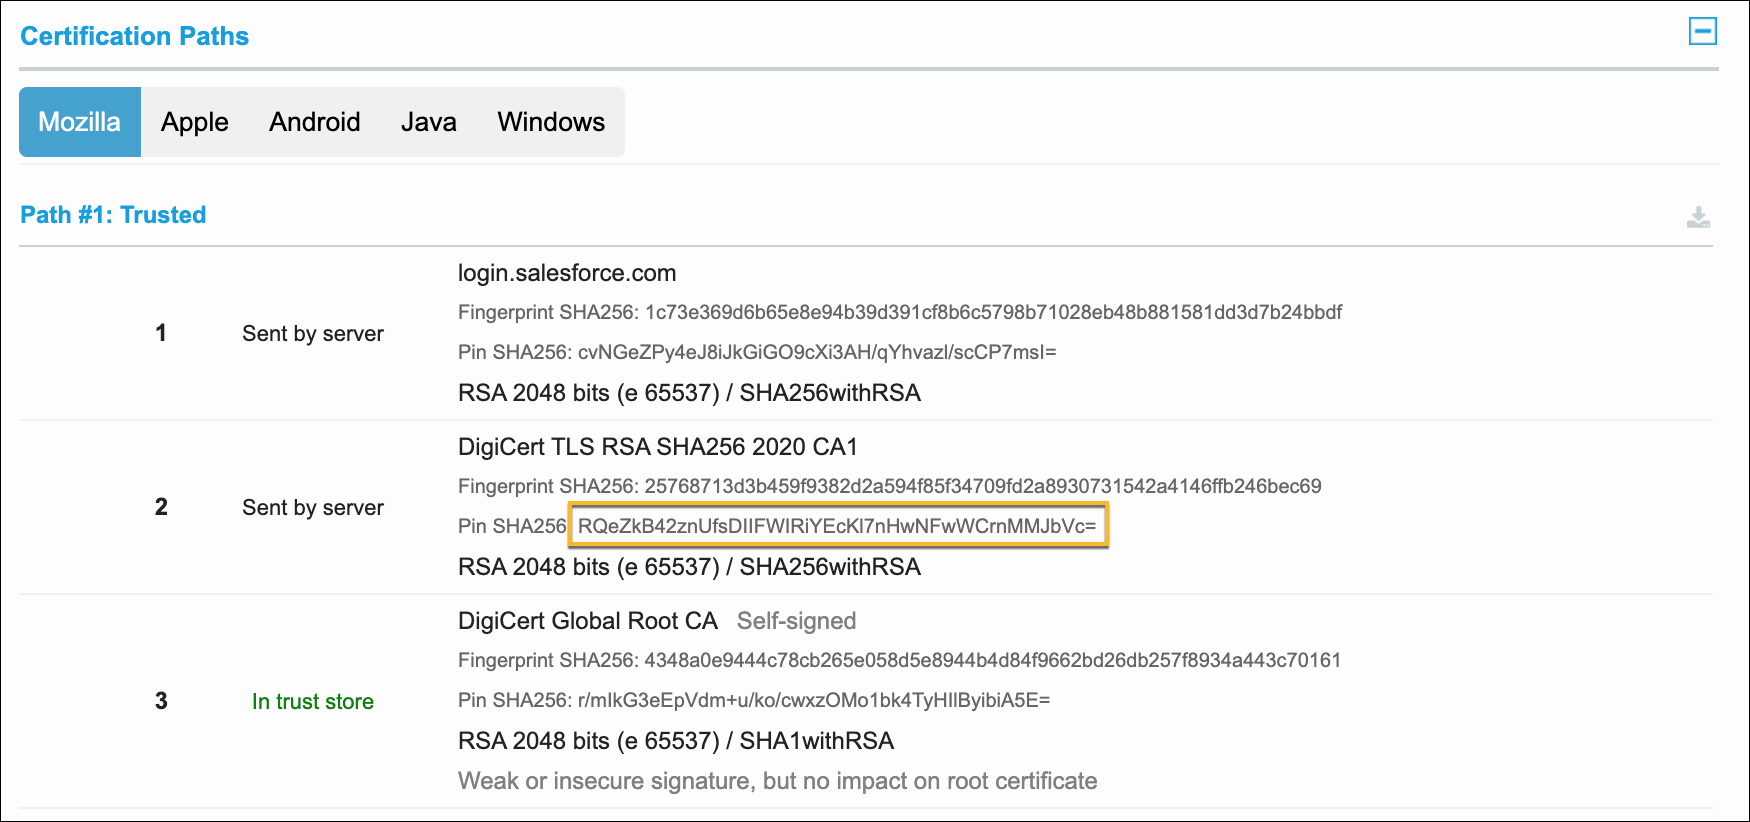
Für Zertifikat-Fingerabdruck haben Sie zwei Optionen zum Abrufen des Werts.
Sie erhalten den Wert für den Zertifikat-Fingerabdruck vom internen Team Ihrer Organisation, das als Inhaber des Zertifikats fungiert.
Sie können eine Drittanbieteranwendung wie www.ssllabs.com verwenden, um den Wert für den Zertifikat-Fingerabdruck abzurufen.
Kopieren Sie den Wert und fügen Sie ihn in das Feld "Zertifikatfingerabdruck" ein.
Klicken Sie auf Speichern.
Beachten Sie im Hinblick auf Authentifizierungsserver-Zertifikatverankerungen Folgendes.
Der Test des Serverzertifikats erfolgt, wenn der Benutzer sich anmeldet. Diese Richtlinie ersetzt die Sicherheitsrichtlinie "Man-in-the-Middle" nicht.
Das Zertifikat wird festgelegt, nachdem sich der Benutzer zum ersten Mal angemeldet hat, und bei folgenden Anmeldungen auf dem betreffenden Server erzwungen. Wenn die Richtlinie aktualisiert oder entfernt wird, wird die aktualisierte Richtlinie bei der nächsten Anmeldung des Benutzers von der Anwendung übernommen.
Die Authentifizierungsserver-Verankerungen werden nicht erzwungen, wenn der Benutzer die erweiterte Authentifizierung in Safari verwendet.
Wenn das verankerte Serverzertifikat rotiert, die Anwendung jedoch nicht aktualisiert wird, kann sich der Benutzer aufgrund der nicht übereinstimmenden Verankerungen nicht anmelden. Eine Übergangslösung besteht darin, den Benutzer zu bitten, die Anwendung neu zu installieren, um denen Zertifikatsverankerungswert abzurufen.
Es wird empfohlen, die Zwischenzertifikatsverankerung zu verwenden, da sie ein gutes Gleichgewicht zwischen der Ablaufhäufigkeit und dem Sicherheitswert bietet.
Konnten Sie Ihr Problem mithilfe dieses Artikels lösen?
Geben Sie uns Feedback, damit wir uns verbessern können.
Laden
Salesforce Help | Article
Cookie Consent Manager
Cookie Consent Manager
General Information
Required Cookies
Functional Cookies
Advertising Cookies
General Information
We use three kinds of cookies on our websites: required, functional, and advertising. You can choose whether functional and advertising cookies apply. Click on the different cookie categories to find out more about each category and to change the default settings.
Privacy Statement
Required Cookies
Always Active
Required cookies are necessary for basic website functionality. Some examples include: session cookies needed to transmit the website, authentication cookies, and security cookies.
Functional Cookies
Functional cookies enhance functions, performance, and services on the website. Some examples include: cookies used to analyze site traffic, cookies used for market research, and cookies used to display advertising that is not directed to a particular individual.
Advertising Cookies
Advertising cookies track activity across websites in order to understand a viewer’s interests, and direct them specific marketing. Some examples include: cookies used for remarketing, or interest-based advertising.