Salesforce から送信するメールの到達性設定のガイドライン
メールの到達可能性に影響するのは、同じメールドメインに過去にバウンスされたメールと、受信者のメールセキュリティフレームワークに準拠していないメールの 2 つです。これらの障害に対処し、ユーザーのメールをすばやく到達させるためのガイドラインを確認してください。
必要なエディション
| 使用可能なインターフェース: Salesforce Classic および Lightning Experience |
| 使用可能なエディション: Database を除くすべてのエディション |
[設定] の [到達可能性] ページを使用すると、メールの到達率を改善できます。
- 組織が送信するメールの種別を制御するには、[メールを送信するためのアクセス権] セクションの [アクセスレベル] オプションを使用します。使用可能なオプションは次のとおりです。
- アクセス権なし: この設定により、ユーザーとの間のすべての送信メールがブロックされます。すべてのパスワードリセットメールは引き続き送信されます。
- システムメールのみ: この設定では、新規ユーザーやパスワードのリセットメールなど、自動生成されたメールのみを許可します。この設定を有効にすると、テストおよび開発作業でテストメールがユーザーに送信されないように Sandbox から送信されるメールが制御されます。新規作成された Sandbox のデフォルトはシステムメールのみです。
- すべてのメール: この設定では、すべての種別の送信メールが許可されます。Sandbox 以外の新規組織は、デフォルトでこの設定になります。Spring '13 より前に作成された Sandbox は、デフォルトで [すべてのメール] になります。
 メモ アクティビティコンポーザーで [メールを送信] クイックアクションを表示するには、[メール] タブとして [すべてのメール] を選択します。
- バウンス管理を使用する場合:
- メールリレーも使用する場合、Salesforce から送信されたメールのリレーが組織のメールサーバーで許可されていることを確認します。
- 取引先責任者、リード、または個人取引先へのメールがバウンスした場合、詳細ページのメールアドレスの横にアラートアイコンが表示されます。このアイコンは、ハードバウンスが受信されたとき (永続的な配信の失敗) に表示されます。ソフトバウンス (一時的な配信の失敗) では表示されません。
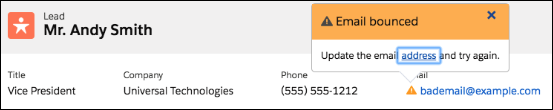
ユーザーがアラートを表示できるように、メールアドレス項目が詳細ページの強調表示パネルにあることを確認します。
メモ 他のユーザーは、更新または確認されるまで、そのアドレスにメールを送信できません。 - メールは Salesforce に送信され、送信者の個人メールアカウントには送信されません。
- [バウンスされた取引先責任者およびバウンスされたリード] 標準レポートを使用して、メールをバウンスしたすべてのアドレスのメールのリストを表示します。レポートには、メールがバウンスされた理由、バウンスが発生した日付、メールをバウンスした取引先責任者、リード、または個人取引先が含まれます。
- SPF などの受信者のメールセキュリティフレームワークに準拠する
- [標準のメールセキュリティメカニズムへのコンプライアンスを有効化] をオンにします。この設定は、Salesforce から送信されるメールのエンベロープの [差出人] アドレスを変更します。ヘッダーの [送信者] アドレスは、送信者のメールアドレスに設定されたままです。通常、セキュリティフレームワークはエンベロープアドレスのみをチェックします。
- 受信者が、あまり使用されていない送信者 ID メール認証プロトコルを使用している場合は、[Enable Sender ID compliance (送信者 ID コンプライアンスを有効化)] をオンにします。この設定により、Salesforce から送信されるメールのエンベロープの [ 送信者] 項目が変更され、自動的に が含まれます
no-reply@Salesforce。受信者からの返信はすべて、送信者のメールアドレスに配信されます。受信者のメール クライアント (Salesforce ではない) は、Salesforce から送信されるメールの [送信者] 項目に「代理送信済み」という語句を追加できます。
- SMTP セッションのセキュアなメール通信で Salesforce が Transport Layer Security(TLS)プロトコルを使用する方法を指定するには、[TLS 設定] を選択します。使用可能なオプションは次のとおりです。
- Off — TLS が無効になっています。SMTP セッションが安全でない接続で続行されます。
- 優先 — リモートサーバーが TLS をサポートしている場合、Salesforce は TLS を使用するように現在の SMTP セッションをアップグレードします。TLS が使用できない場合、Salesforce は TLS なしでセッションを続行します。この設定がデフォルトです。
- 必須項目 — Salesforce は、リモートサーバーが TLS をサポートしている場合にのみセッションを続行します。TLS を使用できない場合、Salesforce はメールを配信せずにセッションを終了します。
- 優先検証 — リモートサーバーが TLS をサポートしている場合、Salesforce は TLS を使用するように現在の SMTP セッションをアップグレードします。セッションの開始前に、Salesforce は有効な認証機関が証明書に署名していることと、証明書に表示されている一般名が現在の接続のドメインまたはメール交換に一致することを確認します。TLS が使用可能で、証明書が署名されていない場合や、一般名が一致しない場合、Salesforce はセッションを切断し、メールを送信しません。TLS が使用できない場合、Salesforce は TLS なしでセッションを続行します。
- 必須の検証 — リモートサーバーが TLS をサポートしており、有効な認証機関が証明書に署名していて、証明書に示された一般名が Salesforce の接続先のドメインまたはメール交換に一致する場合にのみ、Salesforce はセッションを続行します。これらの条件のいずれかが満たされない場合、Salesforce はメールを配信せずにセッションを終了します。
- [
Preferred] 以外の設定 (デフォルト設定) を選択する場合は、[Restrict TLS to these domains (TLS をこれらのドメインに制限)] を選択し、カンマ区切りドメインリストを指定します。アスタリスク (*) ワイルドカードを使用できます。たとえば、*.subdomains.comは john@aco.subdomains.com と john@bco.subdomains.com に一致しますが、john@subdomains.com とは一致しません。ドメインを指定しない場合、Salesforce ではすべての送信メールに指定した TLS 設定が使用されます。これにより、メールが配信されなくなる可能性があります。
メモ TLS 1.0 が無効になっています。
この記事で問題は解決されましたか?
ご意見をお待ちしております。
